
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2025-51495 — Proof-of-concept exploit per CVE-2025-51495, un overflow di interi nella funzione mg_ws_cb di Mongoose WebSocket che porta ad accesso alla memoria fuori dai limiti e potenziale esecuzione di codice remoto. | Kitploit
Strumenti/GitHubGitHub/cainiao159357/cve-2025-51495
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebSicurezza WebFuzzingBinary Exploitation
GitHubcainiao159357/cve-2025-51495

CVE-2025-51495

Proof-of-concept exploit per CVE-2025-51495, un overflow di interi nella funzione mg_ws_cb di Mongoose WebSocket che porta ad accesso alla memoria fuori dai limiti e potenziale esecuzione di codice remoto.

Vedi Repository
301 anno faNon ancora revisionato
Condividi

Vorrei segnalare una vulnerabilità di sicurezza identificata nell'ultima release di Mongoose (v7.17). Il problema risiede nel modulo WebSocket, in particolare nella funzione mg_ws_cb responsabile della gestione dei frame WebSocket in ingresso.

La funzione è vulnerabile a un integer overflow, che può portare a un accesso alla memoria fuori dai limiti in presenza di determinati input costruiti ad hoc. Questa condizione potrebbe potenzialmente essere sfruttata da un attaccante remoto per causare corruzione della memoria o il crash dell'applicazione.

A causa del fatto che diversi vendor implementano la logica di business di WebSocket in modi differenti, questa vulnerabilità potrebbe potenzialmente portare all'esecuzione di codice remoto.

Dettagli:

La vulnerabilità principale risiede nella funzione mg_ws_cb: alt text Un pacchetto WebSocket appositamente costruito inviato dal client può impostare ofs=0 in questo punto, il che causerà un integer overflow nel calcolo di ofs-1, risultando in un valore molto più grande della lunghezza di recv.buf.

Nelle successive funzioni di elaborazione WebSocket, questo buf può essere utilizzato e, poiché la sua lunghezza è maggiore della lunghezza effettiva, può portare ad accessi fuori dai limiti o a crash del programma.

Attivazione della vulnerabilità :

Per scopi dimostrativi, ho scelto l'esempio websocket esistente denominato "websocket-server" nel progetto. Non ho apportato alcuna modifica al codice, se non l'aggiunta dei controlli ASAN durante la compilazione. Quando si esegue il programma e si invia uno specifico pacchetto websocket, questo provoca direttamente un crash. alt text poc:
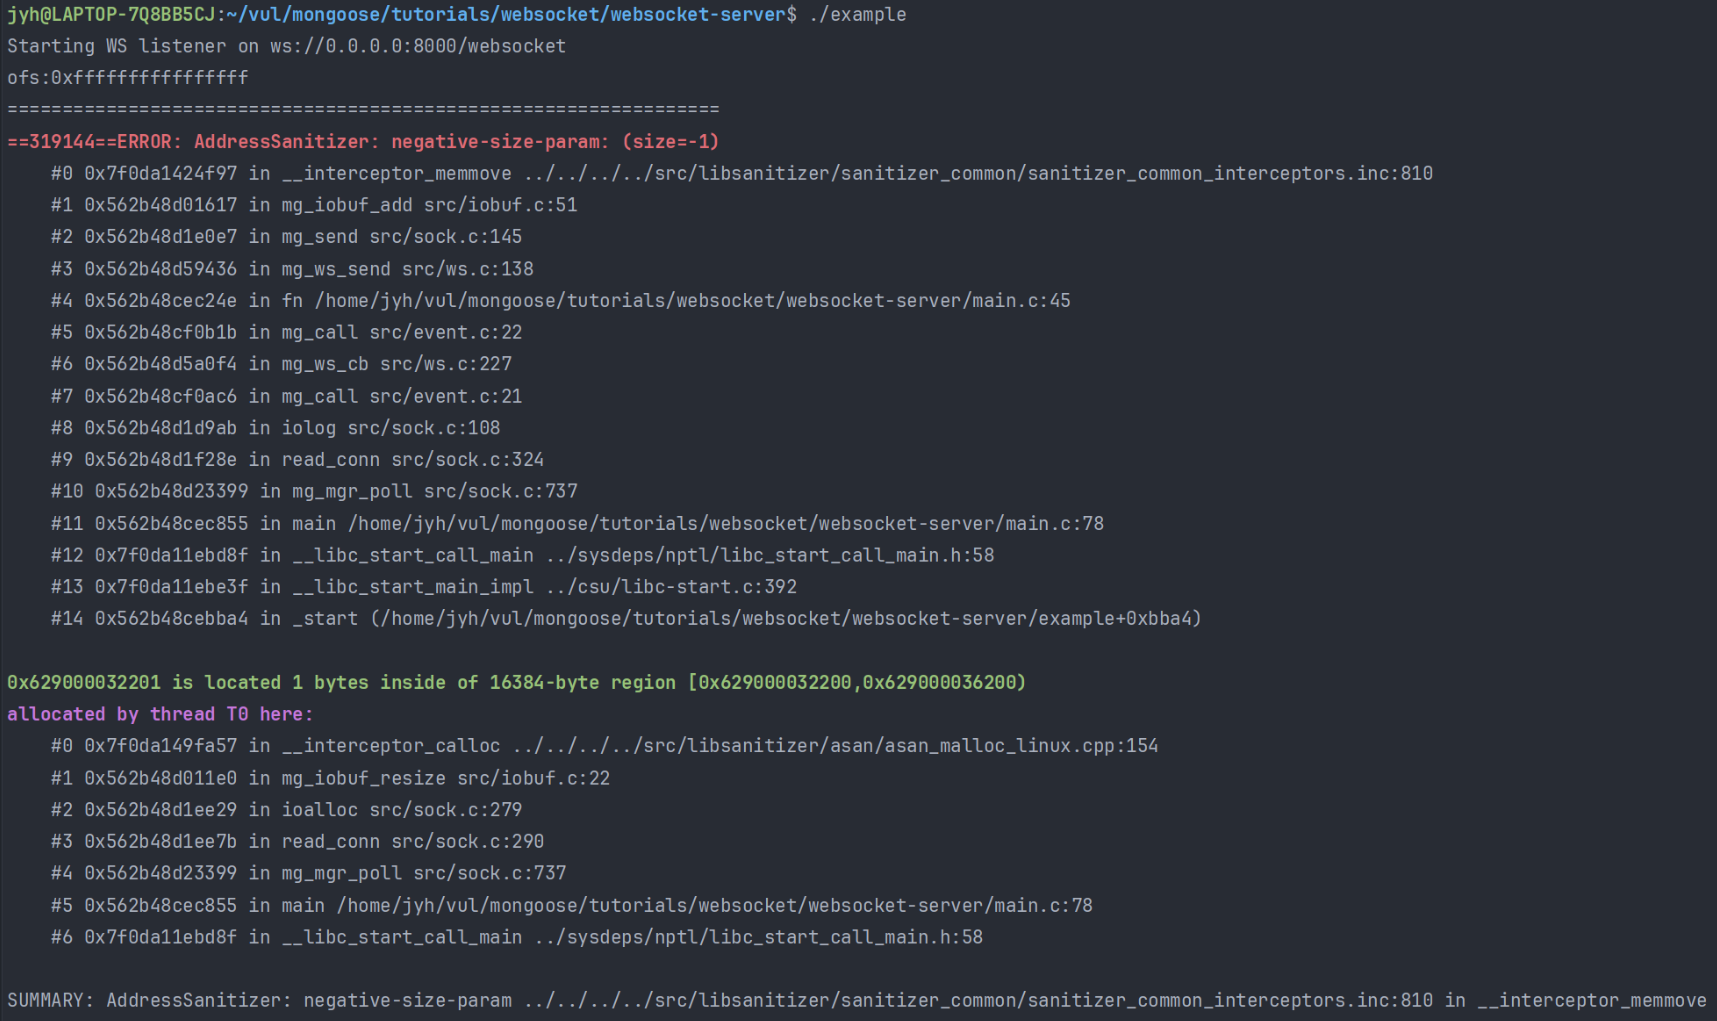
Ho anche scelto il "websocket-client" esistente nel progetto come client, e ho apportato modifiche solo ai due parametri nella funzione fn di main.c per l'invio della richiesta. alt text L'esecuzione del programma modificato causerà il crash del server.

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    424
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    276

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





