
Skip to content
KitploitKITPLOIT
StrumentiBlog
Invia
StrumentiBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

··Feed·Contatto·Privacy·© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
teamcity-CVE-2026-63077-pcap — teamcity teamcity-CVE-2026-63077 exploitation pcap | Kitploit
Strumenti/GitHubGitHub/boredhackerblog/teamcity-cve-2026-63077-pcap
Sniffing e Analisi dei PacchettiAnalisi delle VulnerabilitàExploitSicurezza di ReteRilevamento Intrusioni
GitHubboredhackerblog/teamcity-cve-2026-63077-pcap

teamcity-CVE-2026-63077-pcap

teamcity teamcity-CVE-2026-63077 exploitation pcap

Vedi Repository
51 mese faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

teamcity-CVE-2026-63077-pcap

teamcity teamcity-CVE-2026-63077 sfruttamento pcap

info: https://blog.jetbrains.com/teamcity/2026/07/cve-2026-63077/

https://www.rapid7.com/blog/post/ra-unauthenticated-rce-in-jetbrains-teamcity-cve-2026-63077/

Target: teamcity server 2025.11.3 (docker) 192.168.64.31 porta 8111

Exploit: https://github.com/sfewer-r7/CVE-2026-63077 - eseguito da 192.168.64.32 con comando per curl webhook.site

il pcap potrebbe essere utile per testare le regole suricata.
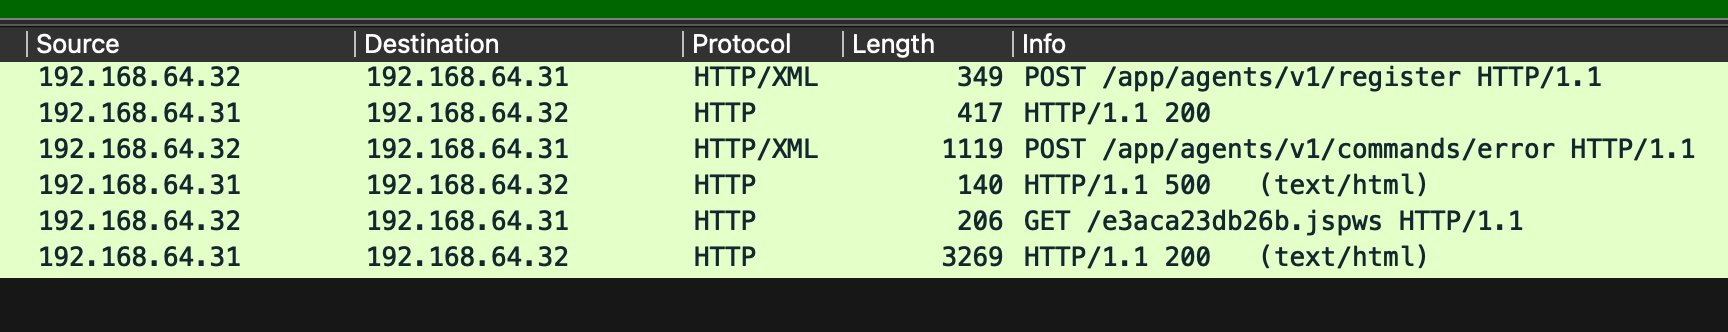
wireshark screenshot

file from_honeypot* - il tar contiene campioni java che sono stati rilasciati. il pcap contiene il traffico associato allo sfruttamento. ovviamente, i file provengono da honeypot/attacchi reali.

Scarica lo strumento