 bmth666/geoserver-tools-cve-2024-36401
Strumento di exploit grafico per CVE-2024-36401, supporta lo sfruttamento su varie versioni di JDK e l'implementazione di echo e memory shell.

Strumento grafico di sfruttamento per CVE-2024-36401, supporta lo sfruttamento su varie versioni JDK e implementa echo e memory shell.
Versioni interessate:
GeoServer < 2.23.6
2.24.0 <= GeoServer < 2.24.4
2.25.0 <= GeoServer < 2.25.2
Recentemente, durante le esercitazioni HW, ho notato che questa vulnerabilità è ancora piuttosto comune, ma non c'era uno strumento comodo da usare. Ho quindi riscritto questo strumento seguendo l'idea di: https://github.com/whitebear-ch/GeoServerExploit
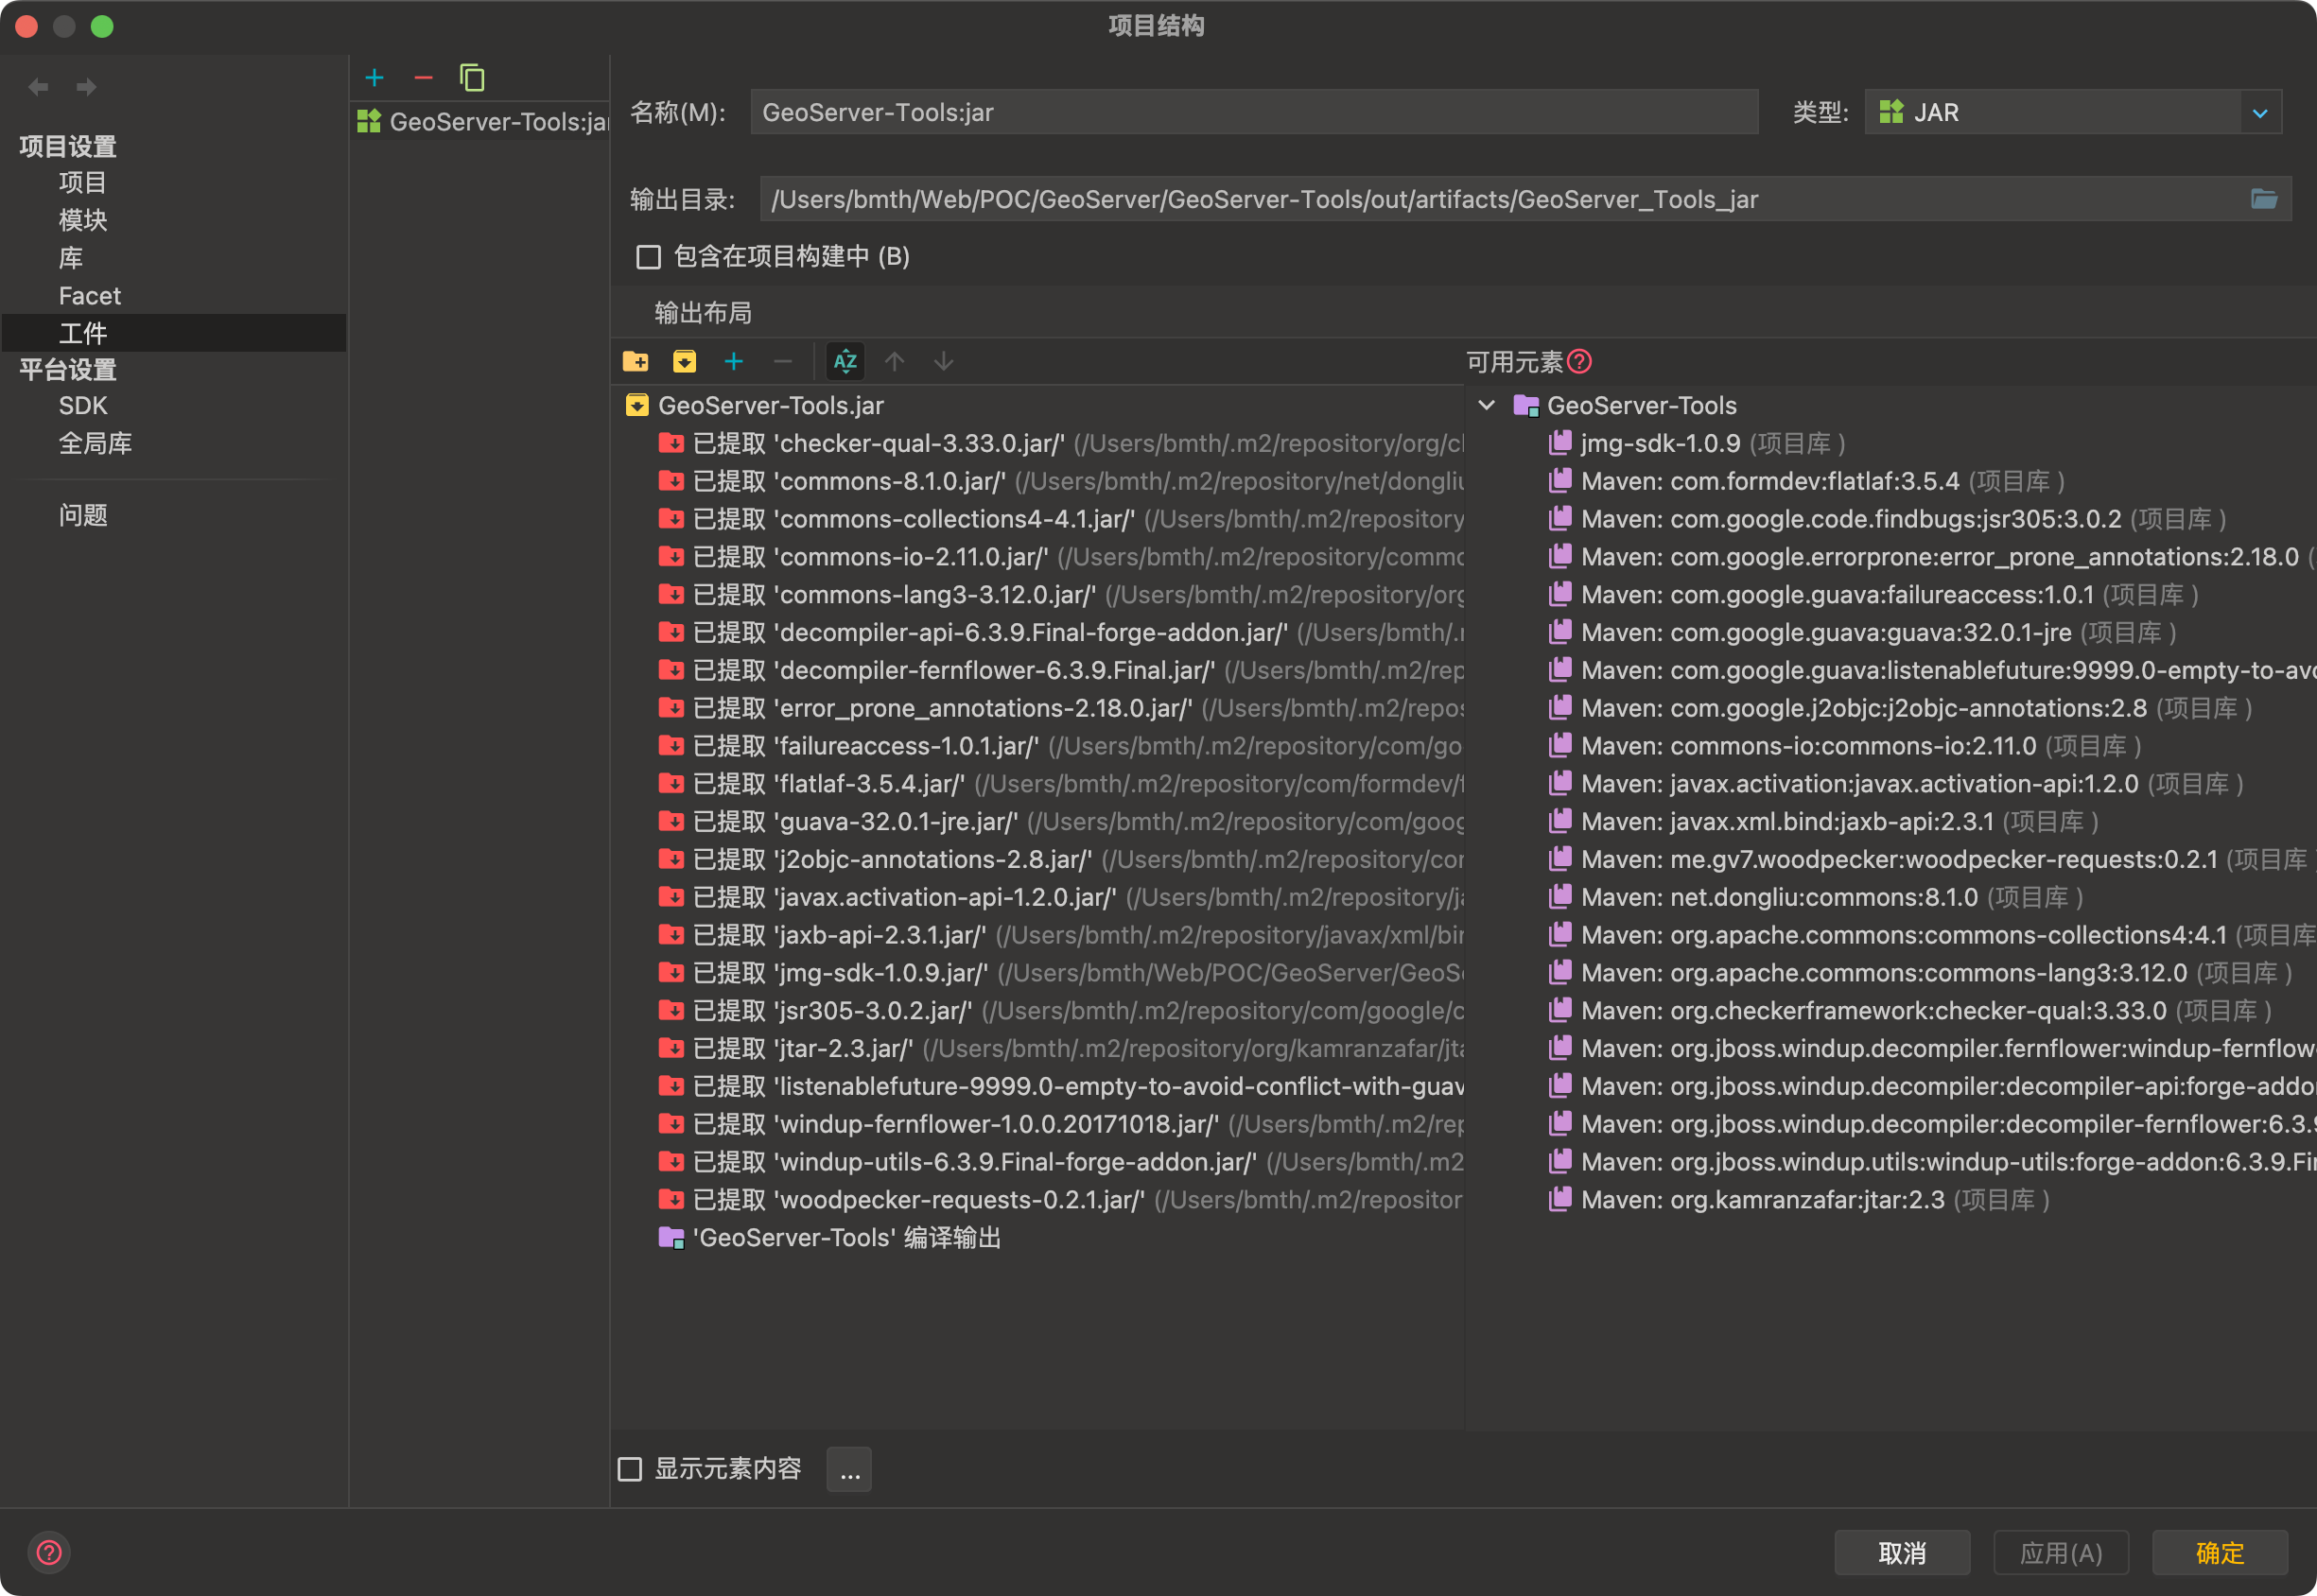
È sufficiente generare l'artefatto.
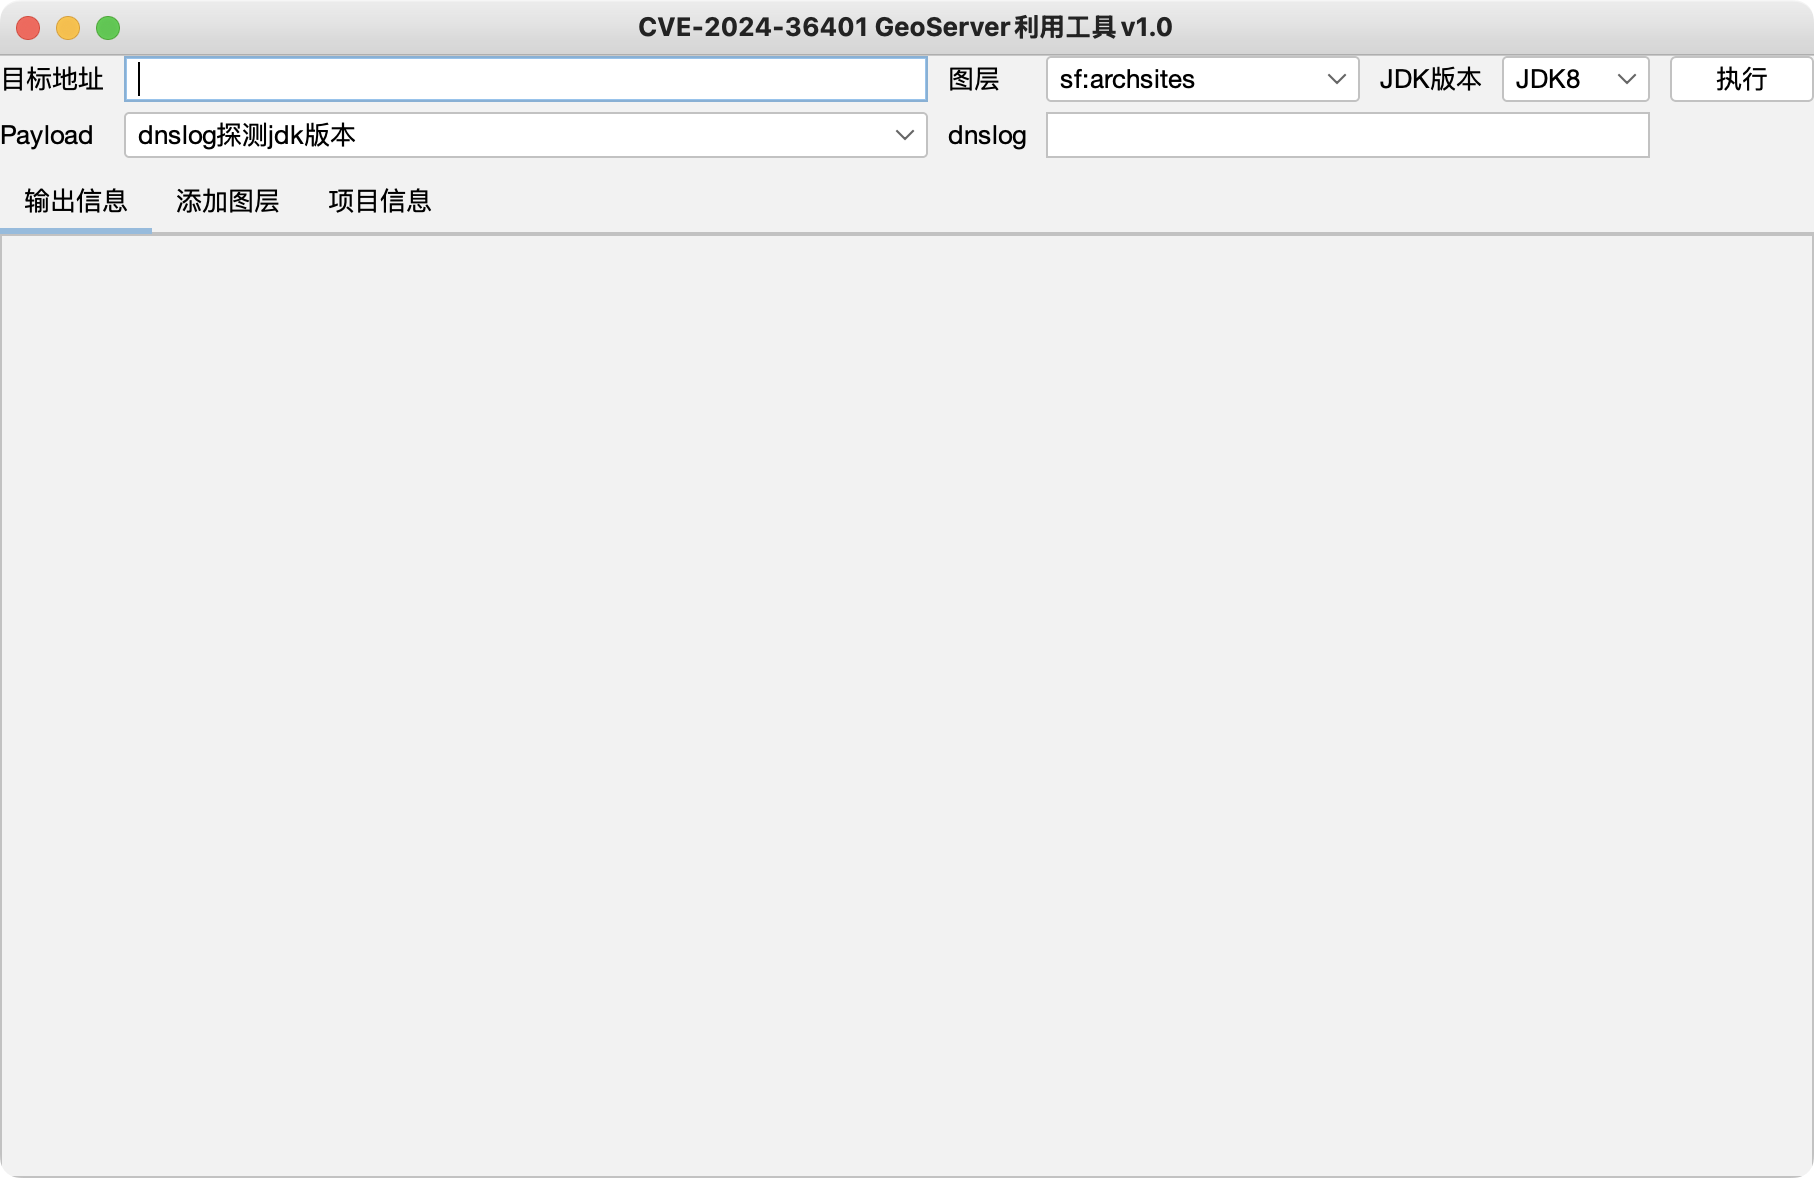
Avvio con JDK8: java -jar GeoServer-Tools.jar
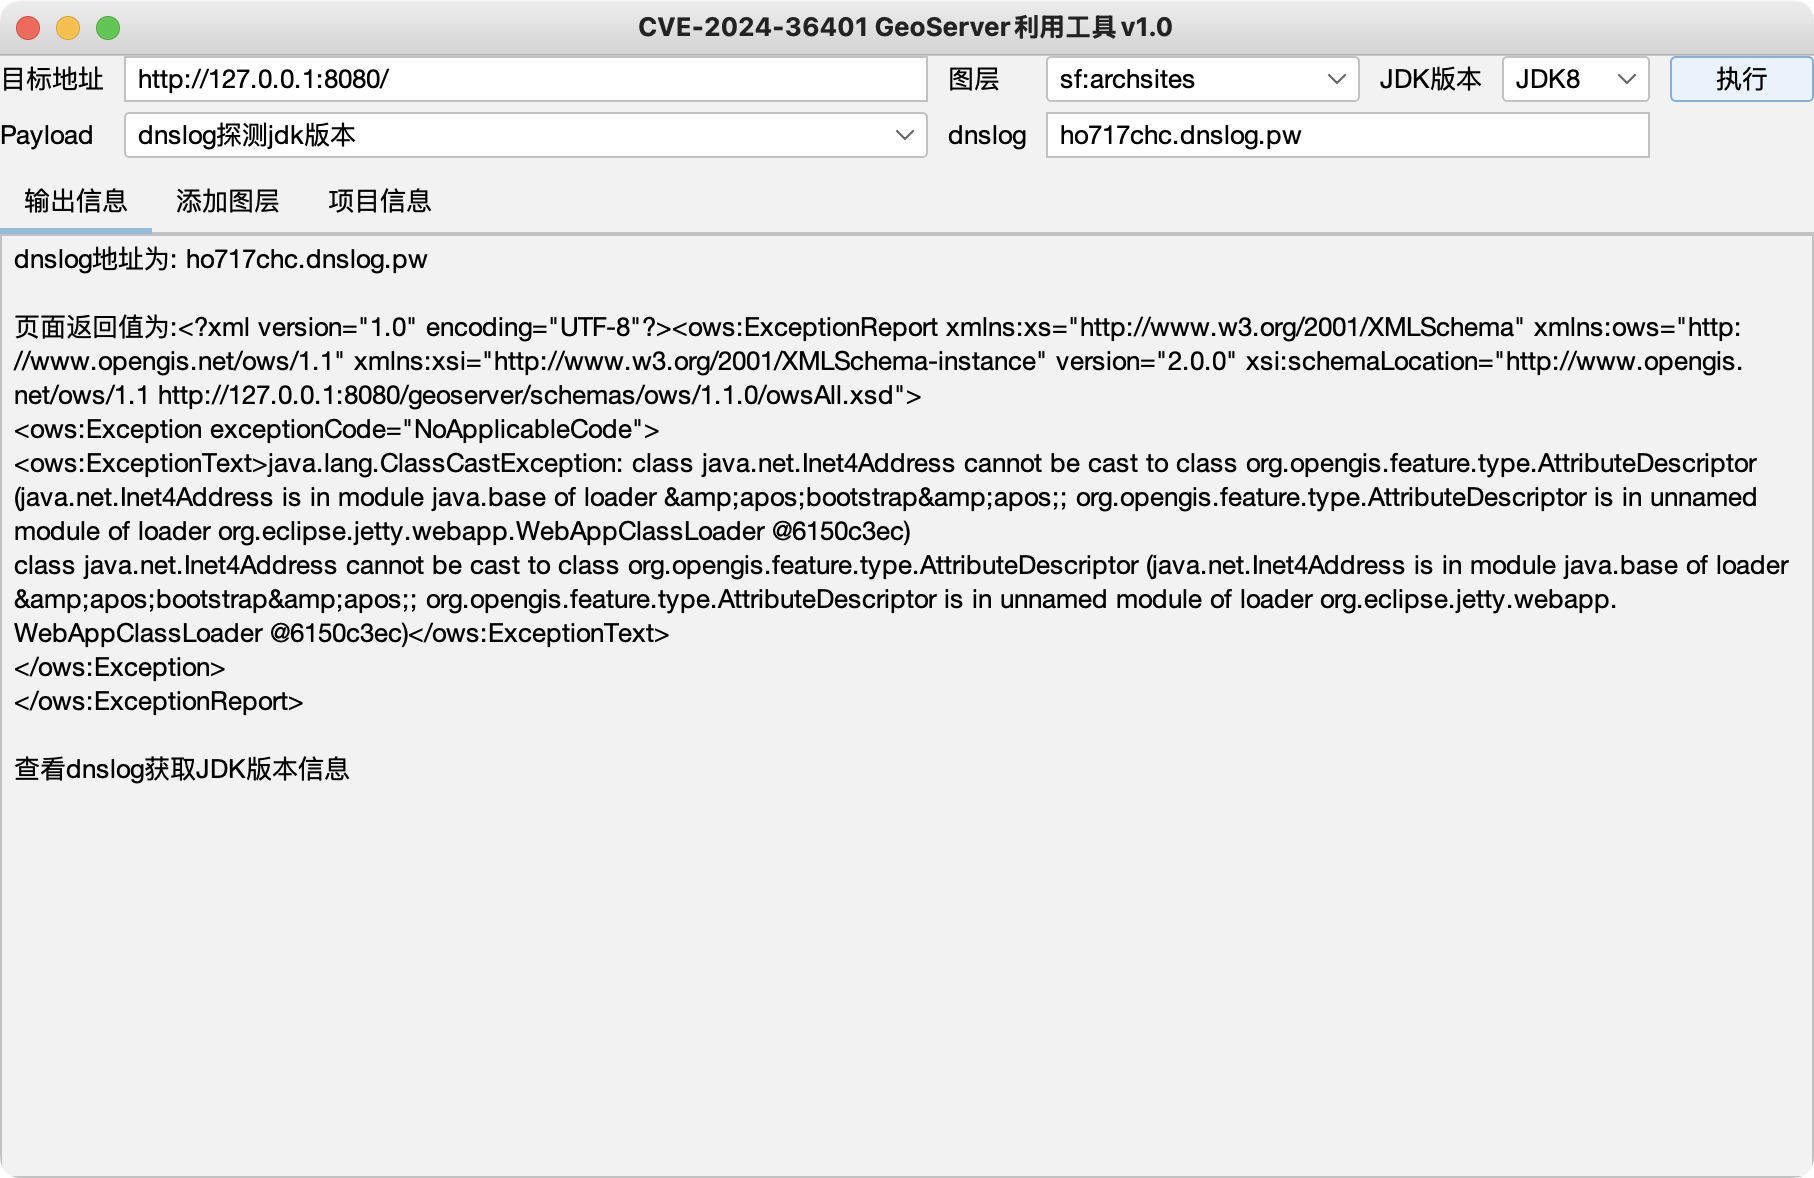
dnslog (indipendente dalla versione JDK):

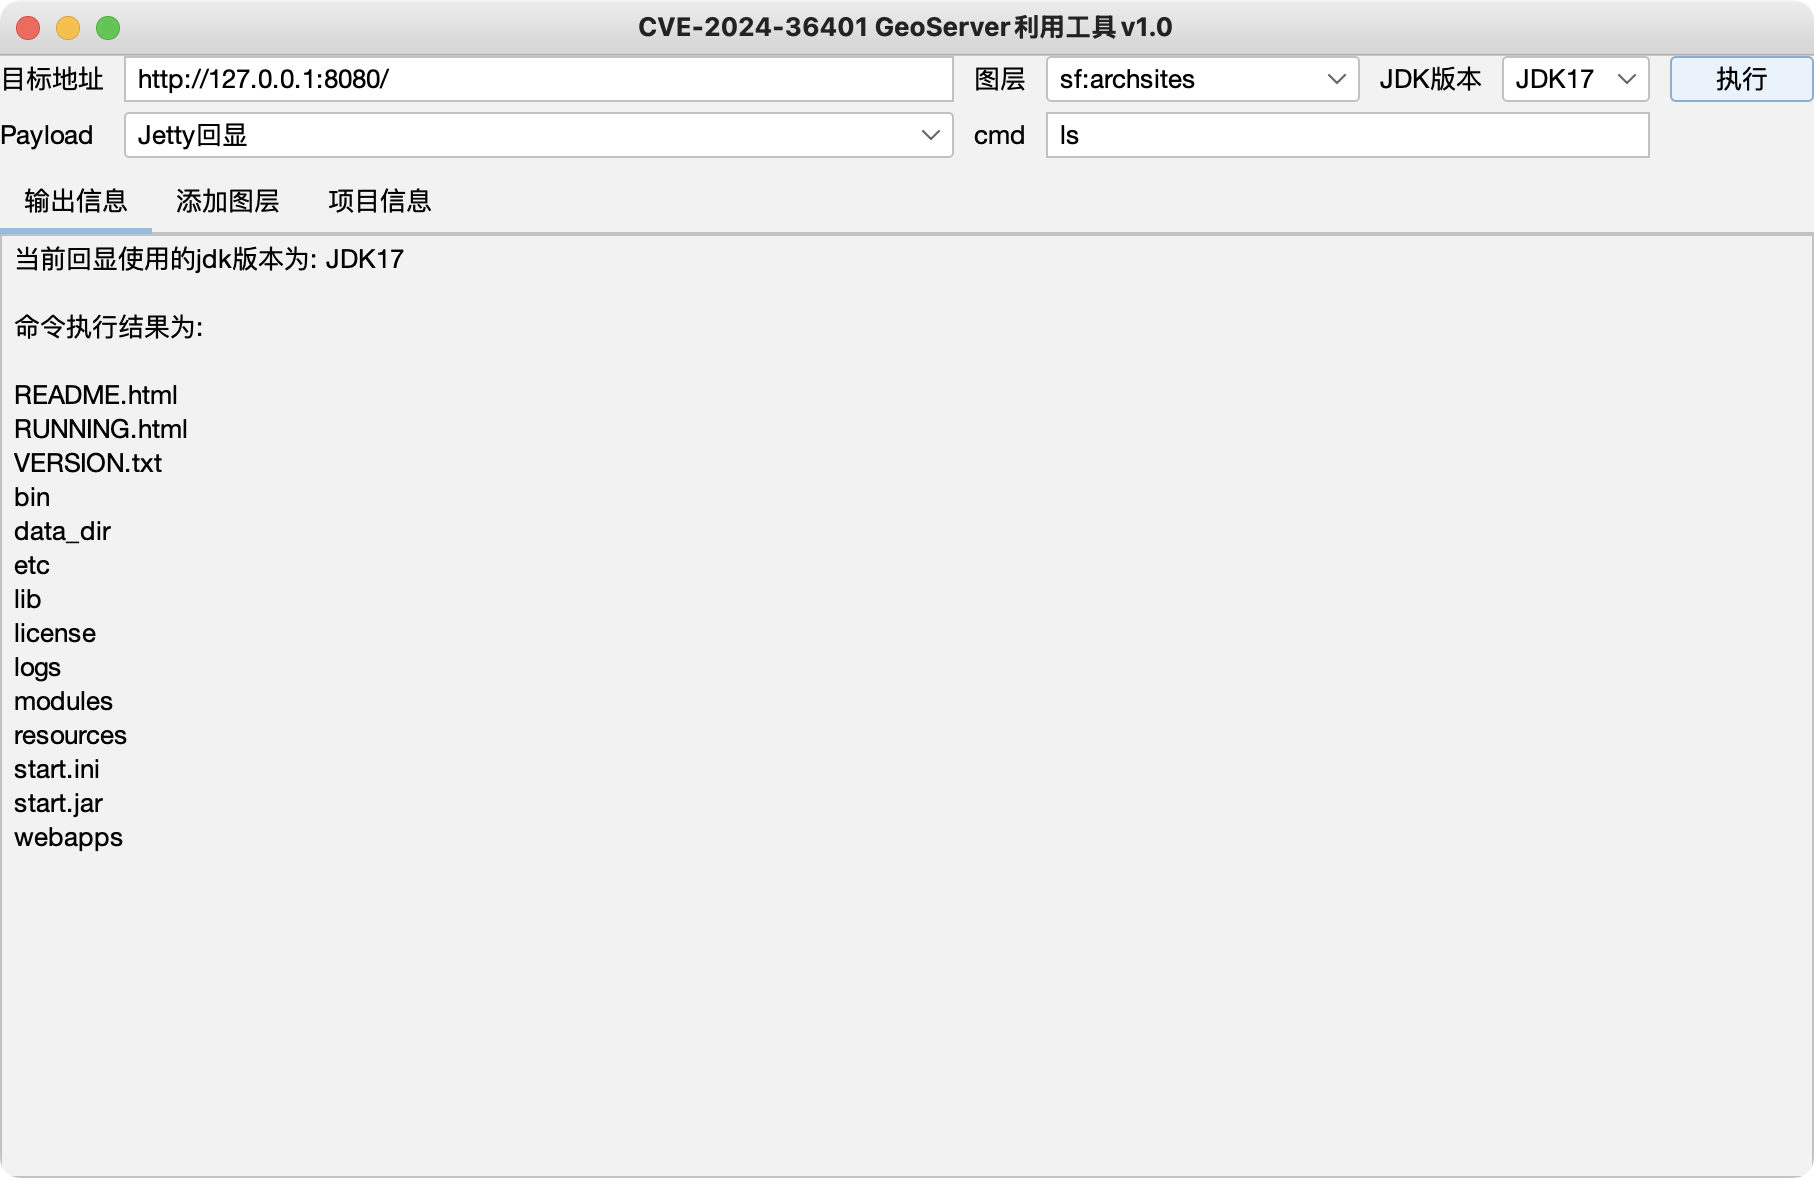
Echo (output dei comandi):

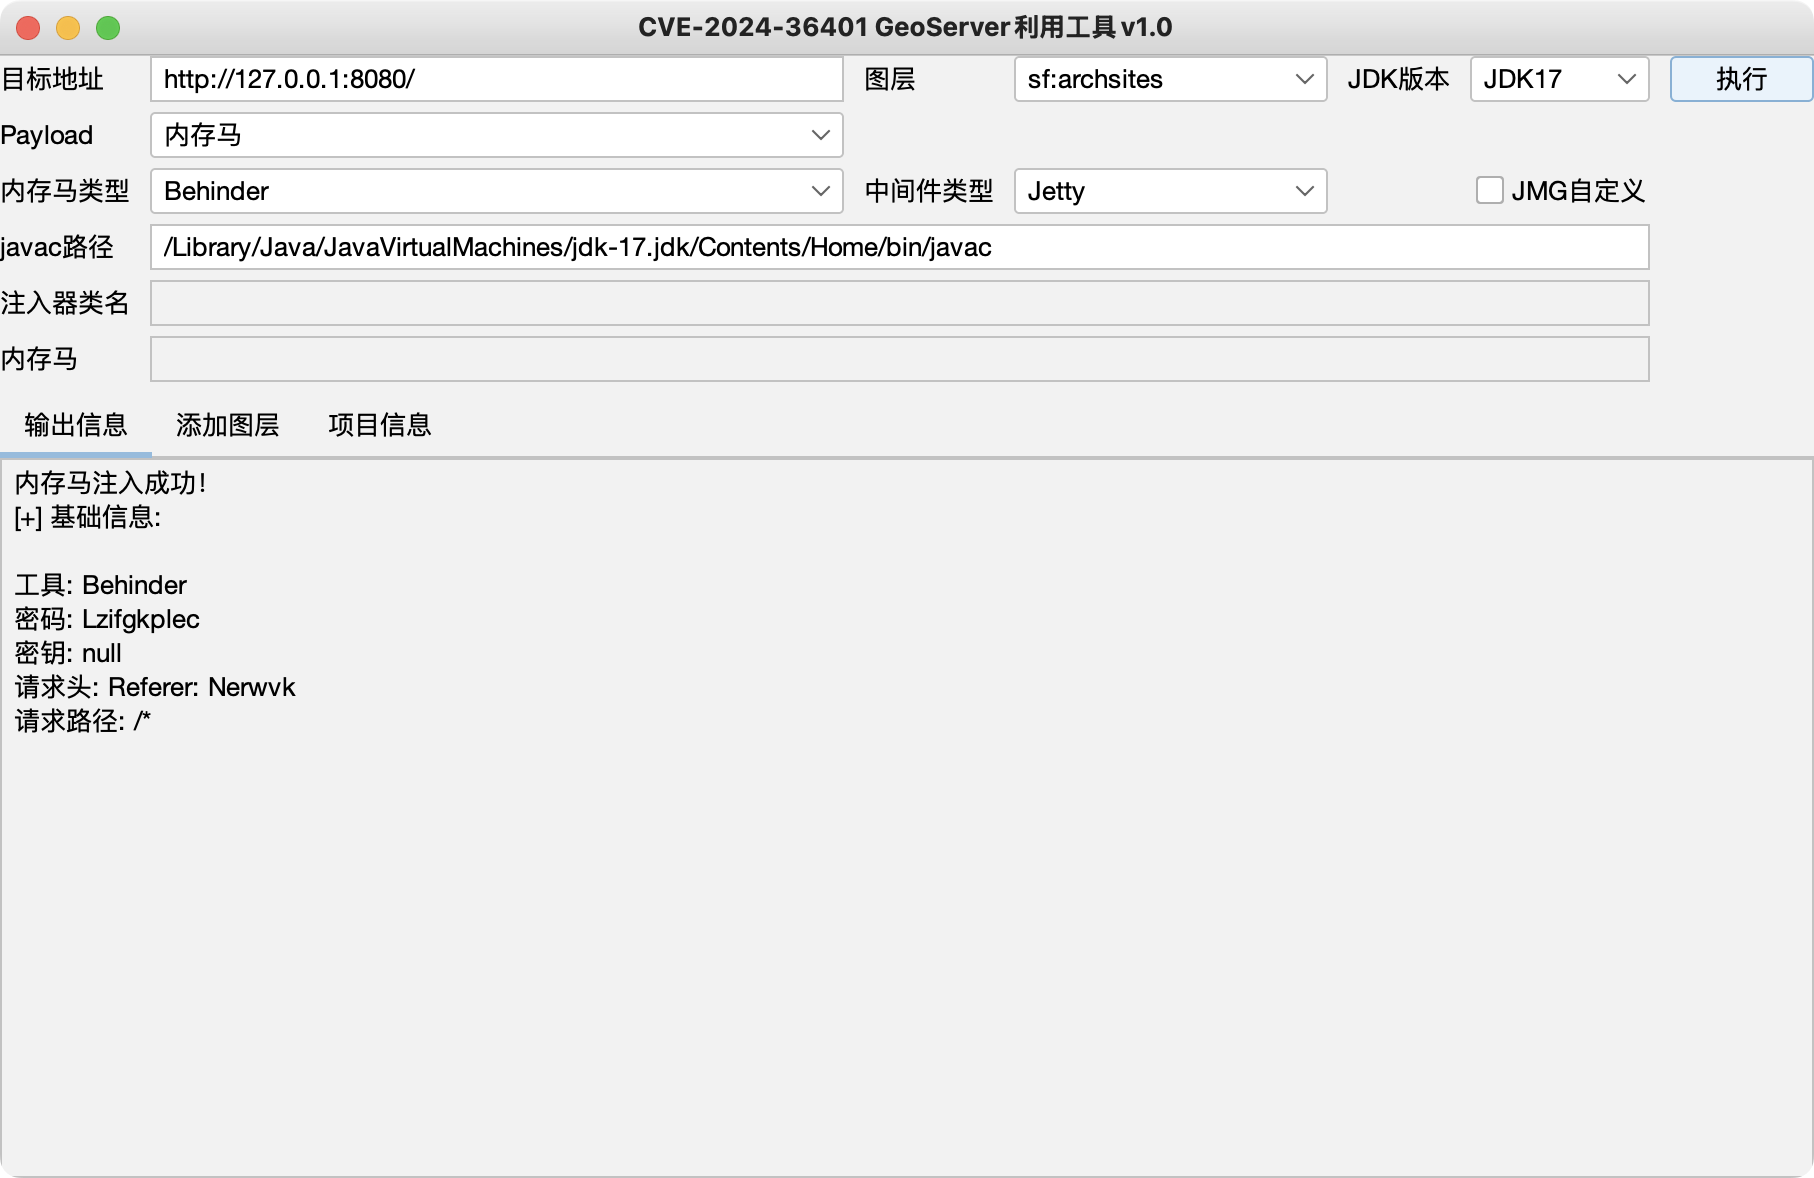
Memory shell:

Nel mio ambiente di test ho usato vulhub (JDK17) e la versione Windows (JDK8) disponibile al seguente indirizzo: https://master.dl.sourceforge.net/project/geoserver/GeoServer/2.15.0/geoserver-2.15.0.exe?viasf=1
L'ambiente reale potrebbe presentare piccole differenze; testate da soli.
Con JDK17, la memory shell di Godzilla è probabilmente troppo lunga per essere iniettata con successo; si consiglia di usare Behinder (冰蝎) o AntSword (蚁剑).
Uso consentito esclusivamente per ricerca tecnica e progetti offensivi/difensivi formalmente autorizzati. Gli utenti devono rispettare la Legge sulla sicurezza informatica della Repubblica Popolare Cinese. Non utilizzare per attività illegali. Se lo strumento viene impiegato per altri scopi, l'utente si assume ogni responsabilità legale e solidale; l'autore e l'editore non si assumono alcuna responsabilità legale o solidale.
https://mp.weixin.qq.com/s/beRJ8-HOMJbA43jYMMS0Pg
https://mp.weixin.qq.com/s/1mW3rLvZc0RL4nr25BLT7A
https://mp.weixin.qq.com/s/jCOp9A-qO8ViqLx3ui0XHg
https://github.com/whitebear-ch/GeoServerExploit
