Wiki per raccogliere risorse sull'hardening delle infrastrutture Red Team

Questa wiki è pensata per fornire una risorsa per l'impostazione di un'infrastruttura Red Team resiliente. È stata creata per integrare il talk di Steve Borosh (@424f424f) e Jeff Dimmock (@bluscreenofjeff) al BSides NoVa 2017 "Doomsday Preppers: Fortifying Your Red Team Infrastructure" (slides)
Se hai un'aggiunta che desideri apportare, invia una Pull Request o apri un issue sul repository.
GRAZIE a tutti gli autori dei contenuti citati in questa wiki e a tutti coloro che hanno contribuito!
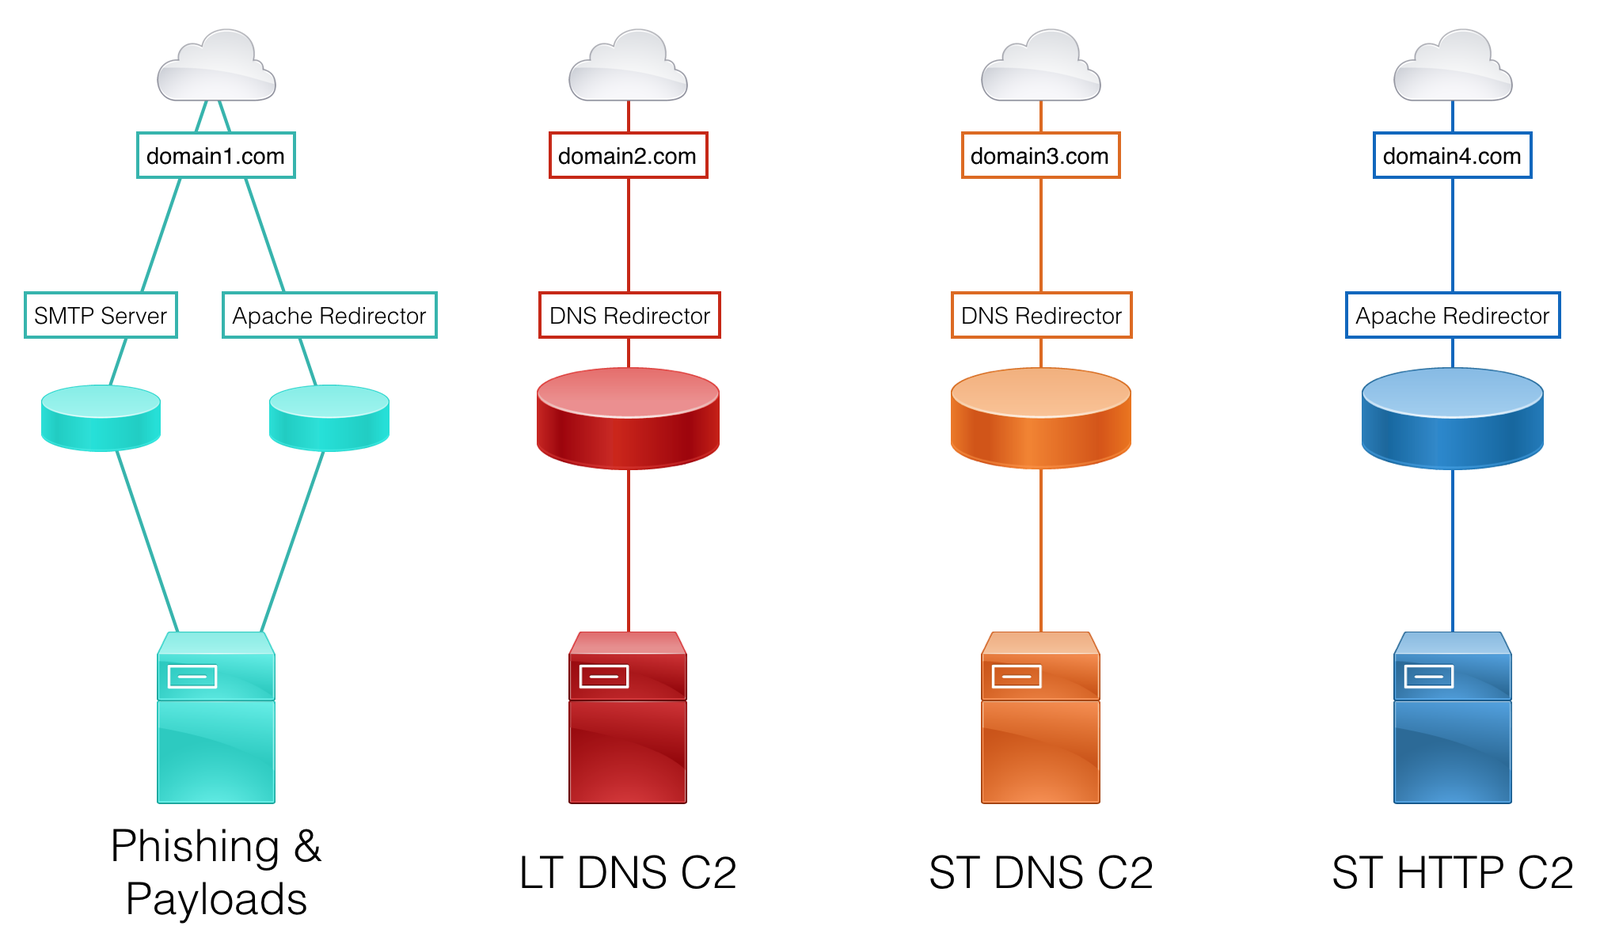
Quando si progetta un'infrastruttura Red Team che deve resistere a una risposta attiva o durare per un impegno a lungo termine (settimane, mesi, anni), è importante segregare ogni asset in base alla funzione. Questo fornisce resilienza e agilità contro la Blue Team quando gli asset della campagna iniziano a essere rilevati. Ad esempio, se l'email di phishing di una valutazione viene identificata, il Red Team dovrebbe solo creare un nuovo server SMTP e un server di hosting dei payload, piuttosto che l'intera configurazione di un team server.
Considera di segregare queste funzioni su asset diversi:
Ognuna di queste funzioni sarà probabilmente richiesta per ogni campagna di social engineering. Poiché la risposta attiva agli incidenti è tipica in una valutazione Red Team, per ogni campagna dovrebbe essere implementato un nuovo set di infrastrutture.
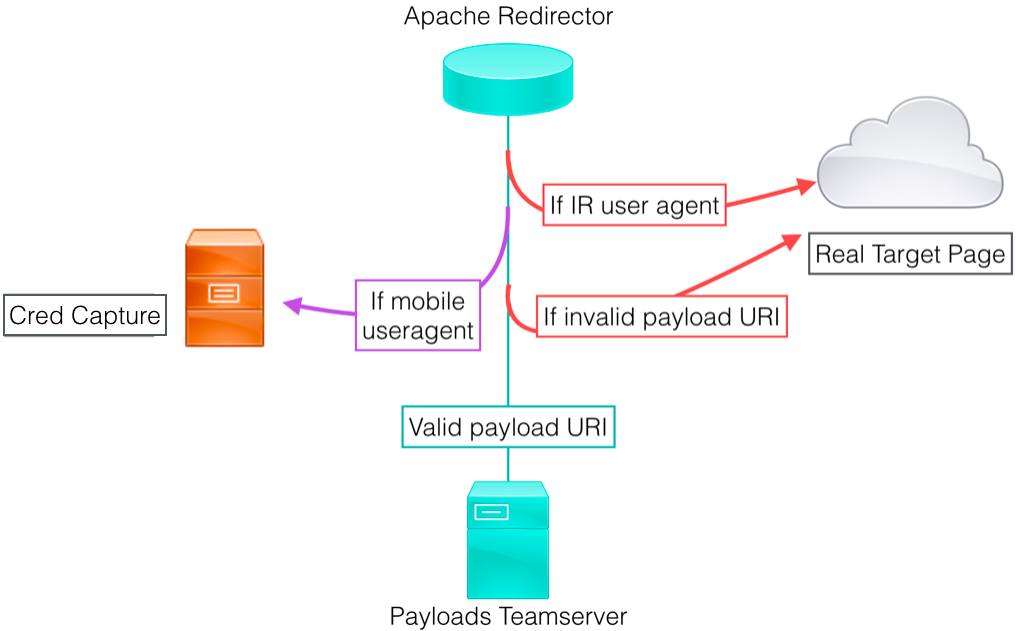
Per aumentare la resilienza e l'occultamento, ogni asset back-end (cioè il team server) dovrebbe avere un redirector posizionato davanti. L'obiettivo è avere sempre un host tra il nostro target e i nostri server back-end. Impostare l'infrastruttura in questo modo rende il rinnovo dell'infrastruttura molto più rapido e semplice: non è necessario creare un nuovo team server, migrare le sessioni e riconnettere gli asset non bruciati sul back-end.
Tipi comuni di redirector:
Ogni tipo di redirector ha molteplici opzioni di implementazione che si adattano meglio a diversi scenari. Queste opzioni sono discusse in dettaglio nella sezione Redirector della wiki. I redirector possono essere host VPS, server dedicati o persino app eseguite su un'istanza Platform-as-a-Service.
Ecco un esempio di progettazione, tenendo a mente la segregazione funzionale e l'uso dei redirector:
A Vision for Distributed Red Team Operations - Raphael Mudge (@armitagehacker)
Infrastructure for Ongoing Red Team Operations - Raphael Mudge
Advanced Threat Tactics (2 of 9): Infrastructure - Raphael Mudge
Cloud-based Redirectors for Distributed Hacking - Raphael Mudge
How to Build a C2 Infrastructure with Digital Ocean – Part 1 - Lee Kagan (@invokethreatguy)
Automated Red Team Infrastructure Deployment with Terraform - Part 1 - Rasta Mouse (@_RastaMouse)
La reputazione percepita di un dominio varierà notevolmente a seconda dei prodotti utilizzati dal tuo target e della loro configurazione. Pertanto, scegliere un dominio che funzioni sul tuo target non è una scienza esatta. La raccolta di intelligence a fonte aperta (OSINT) sarà fondamentale per fare una stima migliore dello stato dei controlli e di quali risorse utilizzare per verificare i domini. Fortunatamente, gli inserzionisti online affrontano gli stessi problemi e hanno creato alcune soluzioni che possiamo sfruttare.
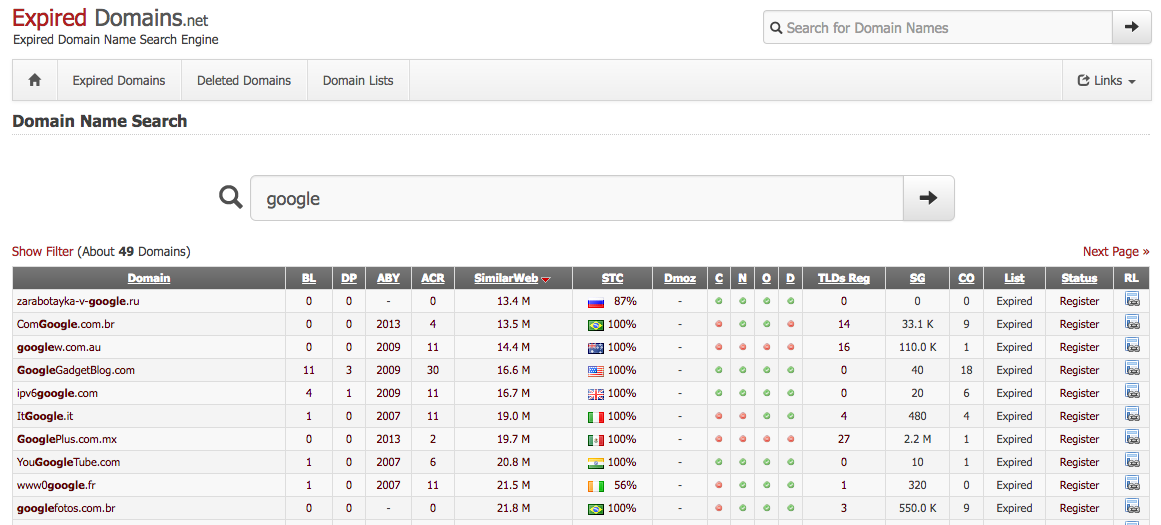
expireddomains.net è un motore di ricerca per domini scaduti o rilasciati di recente. Fornisce ricerca e filtri avanzati, come l'età della scadenza, il numero di backlink, il numero di snapshot su Archive.org, il punteggio SimilarWeb. Usando il sito, possiamo registrare domini già utilizzati, che avranno un'età di dominio, che sembrano simili al nostro target, simili alla nostra impersonificazione, o semplicemente è probabile che si integrino bene nella rete del nostro target.
Quando scegli un dominio per C2 o esfiltrazione di dati, considera di scegliere un dominio categorizzato come Finance o Healthcare. Molte organizzazioni non eseguiranno SSL middling su quelle categorie a causa della possibilità di problemi legali o di sensibilità dei dati. È anche importante assicurarsi che il dominio scelto non sia associato a precedenti campagne di malware o phishing.