 blackoclock/xls-to-dbatloader-or-guloader-for-agenttesla-variant
CVE-2017-0199 XLS --> HTA --> VBS --> STEGANOGRAPHY --> DBATLOADER/GULOADER STYLE MALWARE

Analisi basata su PCAP | Data: 2025-03-12 | Autore: BlackOclock
14.1 Riepilogo Completo della Catena di Attacco
14.2 Indicatori di Compromissione (IP, Hash, Domini)
14.3 Raccomandazioni
NOTA!!! In questa analisi è stato utilizzato 'SOLO' il file PCAP! I file ZIP non erano necessari;
##1. PANORAMICA DELL'ANALISI
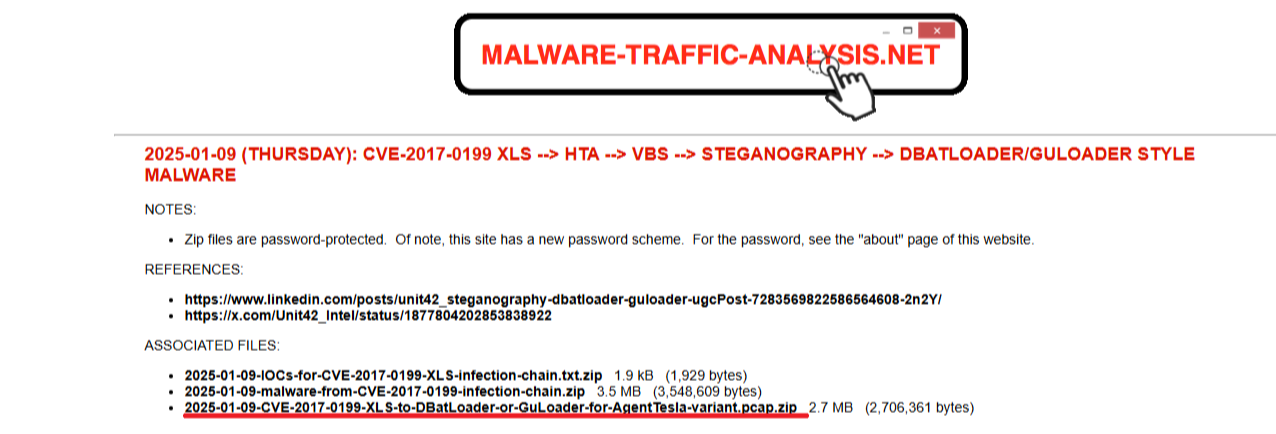
Figura 1: file sorgente scaricato da malware-traffic-analysis.net - è stato usato 'SOLO' il file PCAP\
2025-01-09 (GIOVEDÌ): CVE-2017-0199 XLS --> HTA --> VBS --> STEGANOGRAFIA --> MALWARE STILE DBATLOADER/GULOADER
##2. ANALISI DEL TRAFFICO DI RETE
2.1-Gerarchia dei Protocolli – Visione d'Insieme
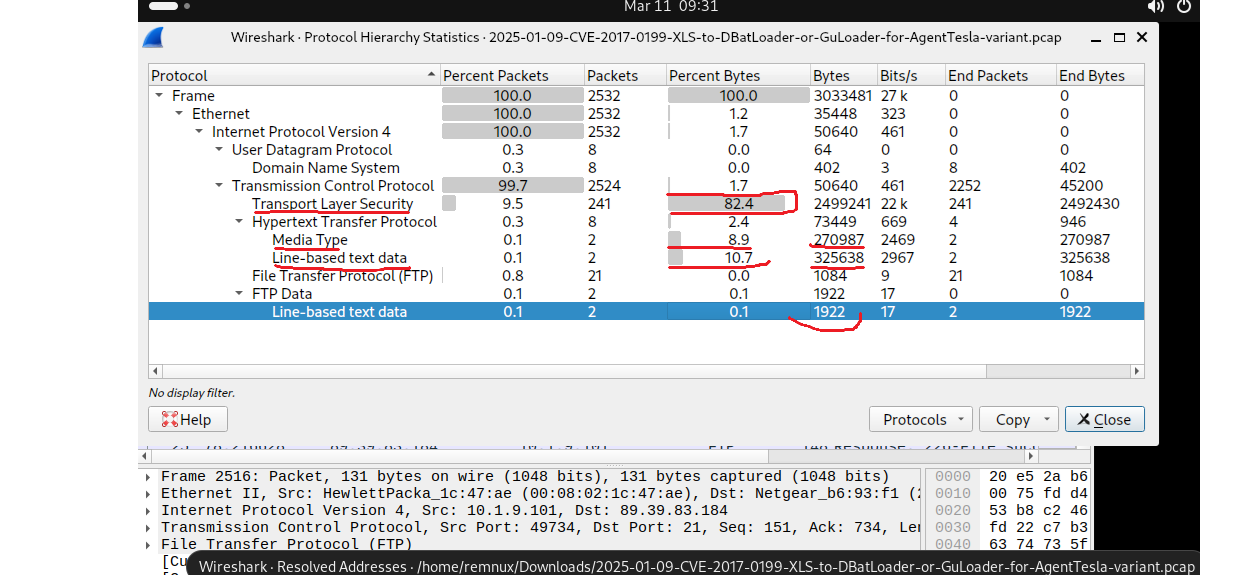
Ho iniziato con la Gerarchia dei Protocolli per avere una visione d'insieme del traffico. Questo mostra il volume di ciascun protocollo utilizzato. Come mostrato in figura, TLS rappresenta l'82,4% del traffico totale. Inoltre, sono presenti anche dati di Media Line e Line-Based. Tuttavia, per comprendere meglio l'attività di rete, dobbiamo esaminare le Conversazioni e gli Endpoint.
2.2-Conversazioni – Principali Parlanti e Trasferimento Dati
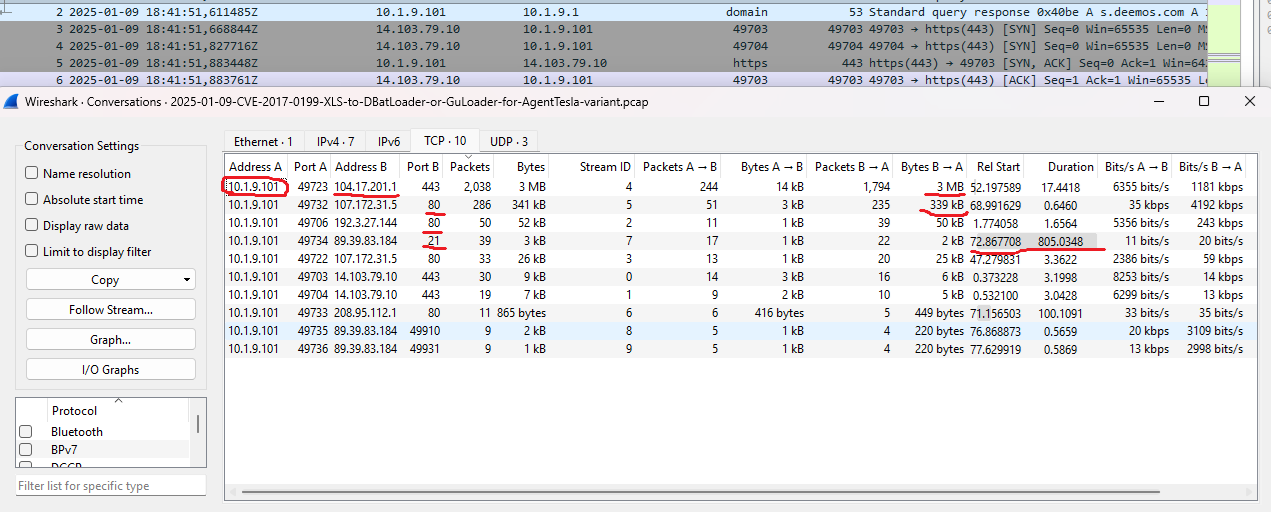
Usiamo le Conversazioni per rilevare le coppie IP che hanno il maggior trasferimento dati tra loro. L'analisi mostra che 10.9.1.101 (host) e 104.17.201.1 hanno il volume di traffico più elevato. Per questo trasferimento dati sono state utilizzate le porte 80 e 443. Inoltre, vediamo che sono stati trasferiti 3 MB di dati verso 10.9.1.101 (host) da 104.17.201.1. Un'altra scoperta critica è la connessione sulla porta 21 a causa della connessione dall'IP WAN (89.39.83.184), che suggerisce una potenziale esfiltrazione. Ma non ne siamo ancora sicuri, perché non ne sappiamo ancora nulla. Abbiamo bisogno di una prova!
2.3- Endpoint
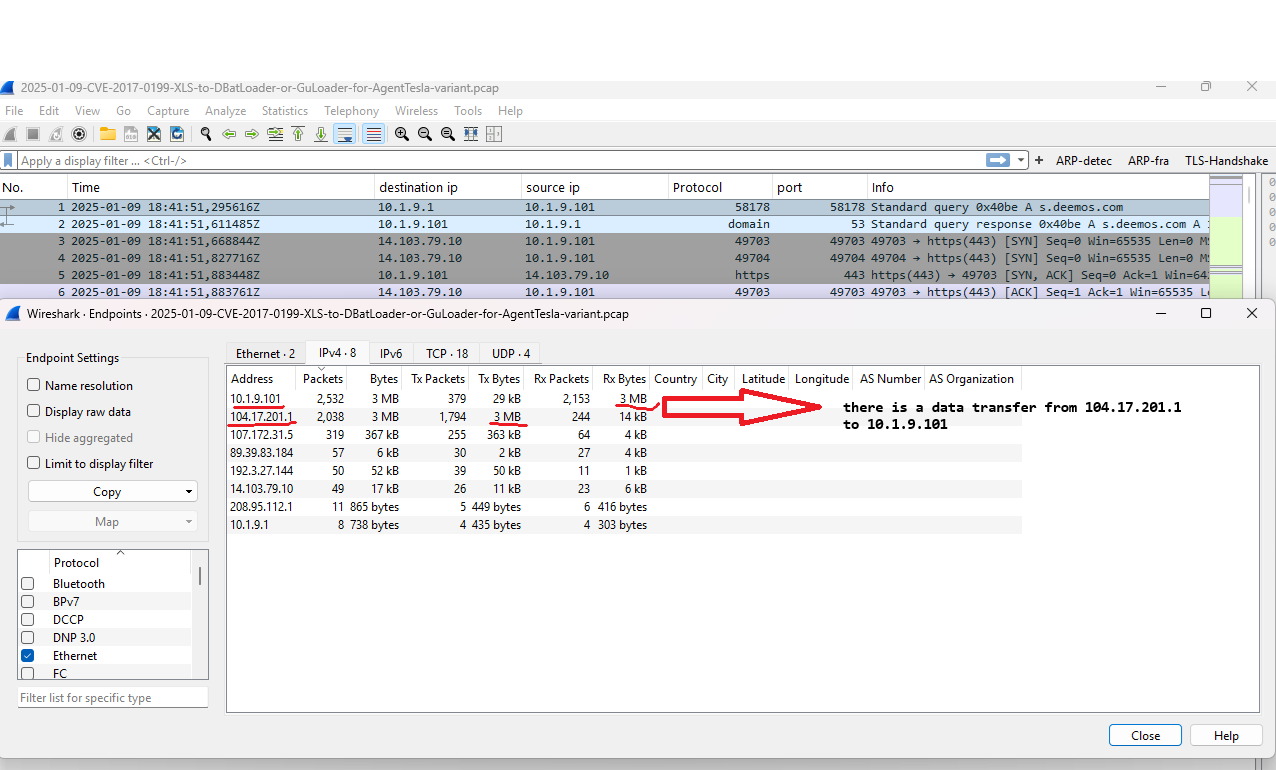
Usiamo gli Endpoint per identificare i principali parlanti sulla rete. 104.17.201.1 ha 3MB di dati trasmessi (Tx) e anche 10.9.1.101 ha 3MB di dati ricevuti (Rx). Inoltre, i principali parlanti sono 104.17.201.1 come sorgente e 10.9.1.101 come destinazione.
2.4- Oggetti Esportati HTTP
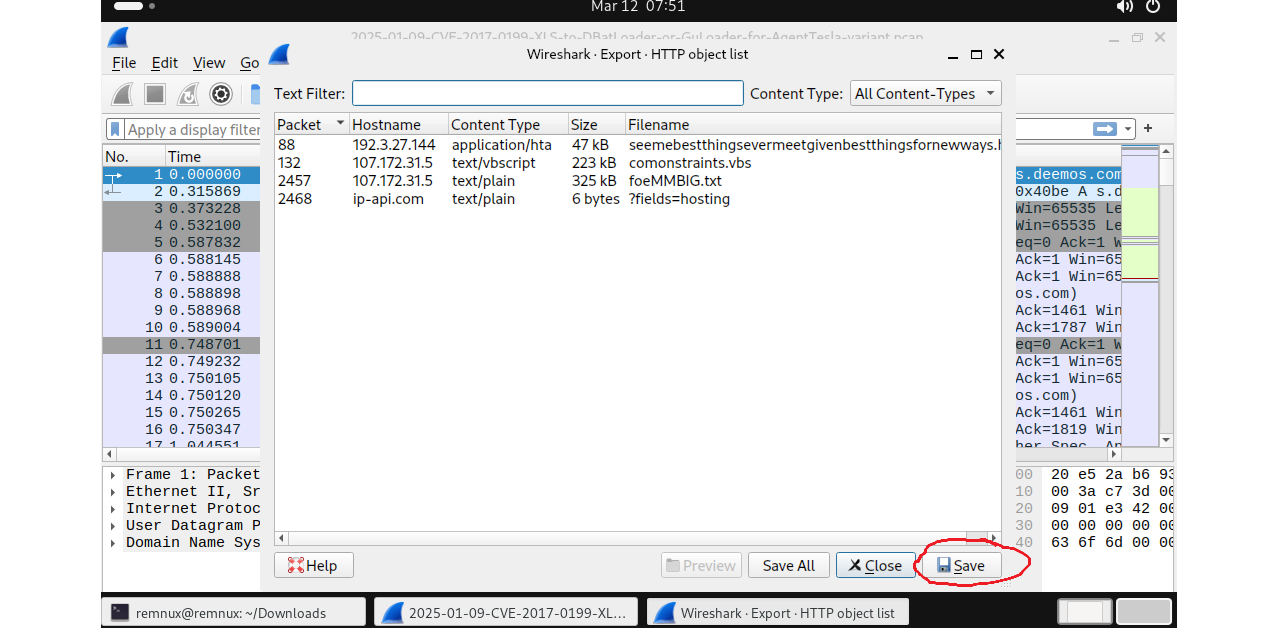
L'esportazione viene utilizzata per identificare file, dati, email, ecc. trasferiti sulla rete. Ogni volta che analizziamo un pcap, dovremmo semplicemente controllare qui per vedere quali pacchetti contengono quali dati. Bene, abbiamo notato i pacchetti 88, 132, 2457 e 2468.
2.5- Filtro HTTP Contains
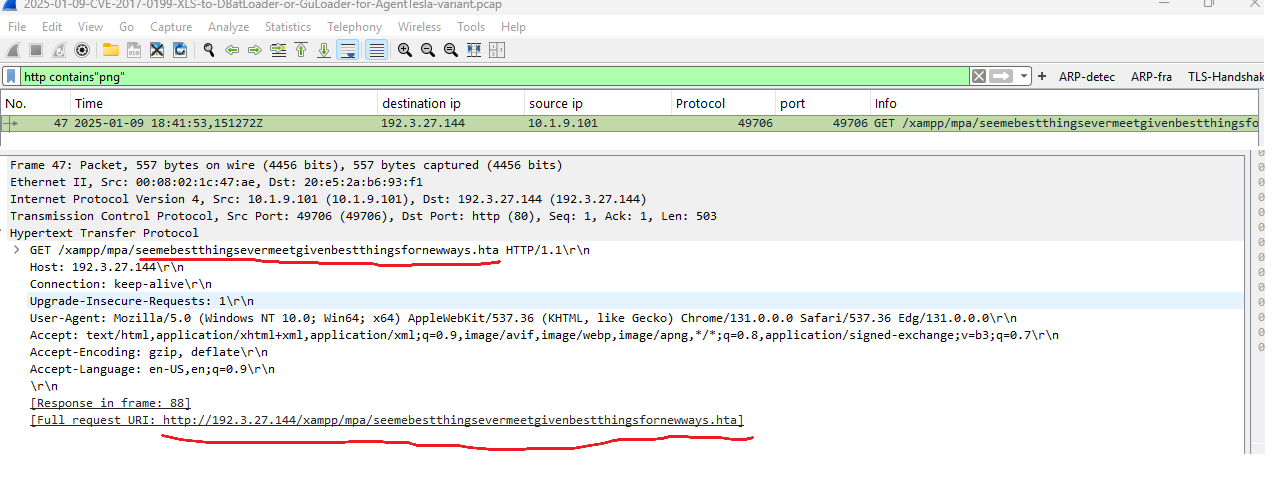
Se sono presenti protocolli http sulla rete, dovremmo controllare png, zip, jpg, jpeg (Steganografia) come media sul filtro, perché gli attaccanti spesso usano codici malevoli nei file media per bypassare il rilevamento degli antivirus.
#Esempio: http contains ".png" o http contains ".jpg" o http contains ".jpeg" o http contains ".zip"
Stiamo solo vedendo perché questo filtro è importante quando la porta 80 viene utilizzata sulla rete. Qui c'è un .hta che è stato inviato su file media al pacchetto 47. Ma quando abbiamo usato l'esportazione per identificare i file, non c'era.
##3. ANALISI CON NETWORKMINER
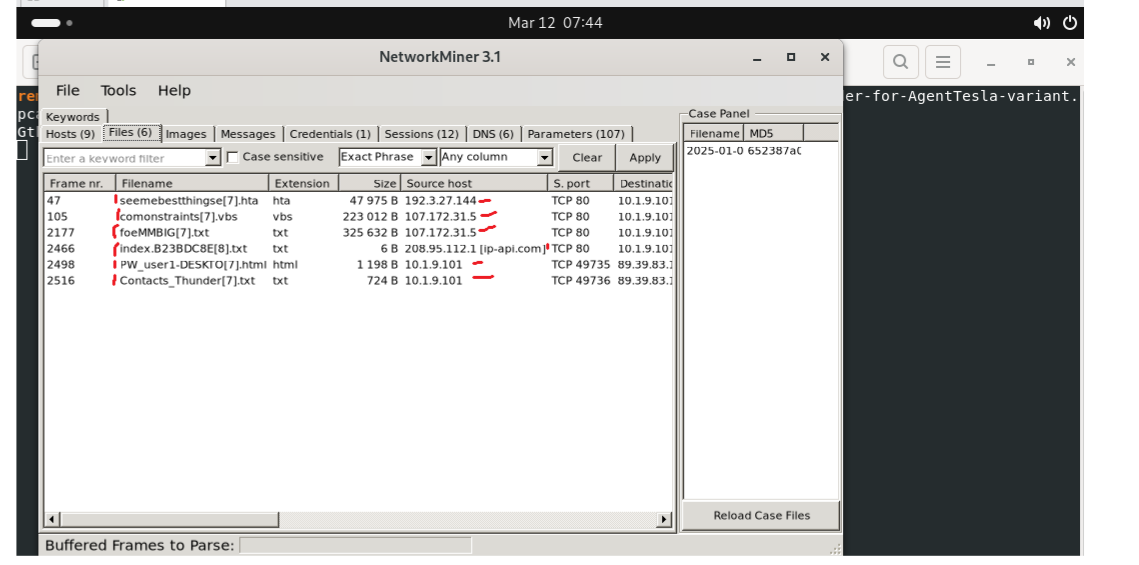
Possiamo usare networkminer per identificare più velocemente su PCAP. Se usi REMnux o un sistema Linux, puoi scrivere sul terminale ( networkminer nome_pcap )
Frame = 47 Nomefile = seemebestthingsevermeetgivenbestthingsfornewways | Estensione = .hta | Dimensione = 47 KB | IP Sorgente = 192.3.27.144 Frame = 132 | Nomefile = comonstraints | Estensione = .vbs | Dimensione = 223 KB | IP Sorgente = 107.172.31.5 Frame = 2457 | Nomefile = foeMMBIG | Estensione = .txt | Dimensione = 325 KB | IP Sorgente = 107.172.31.5
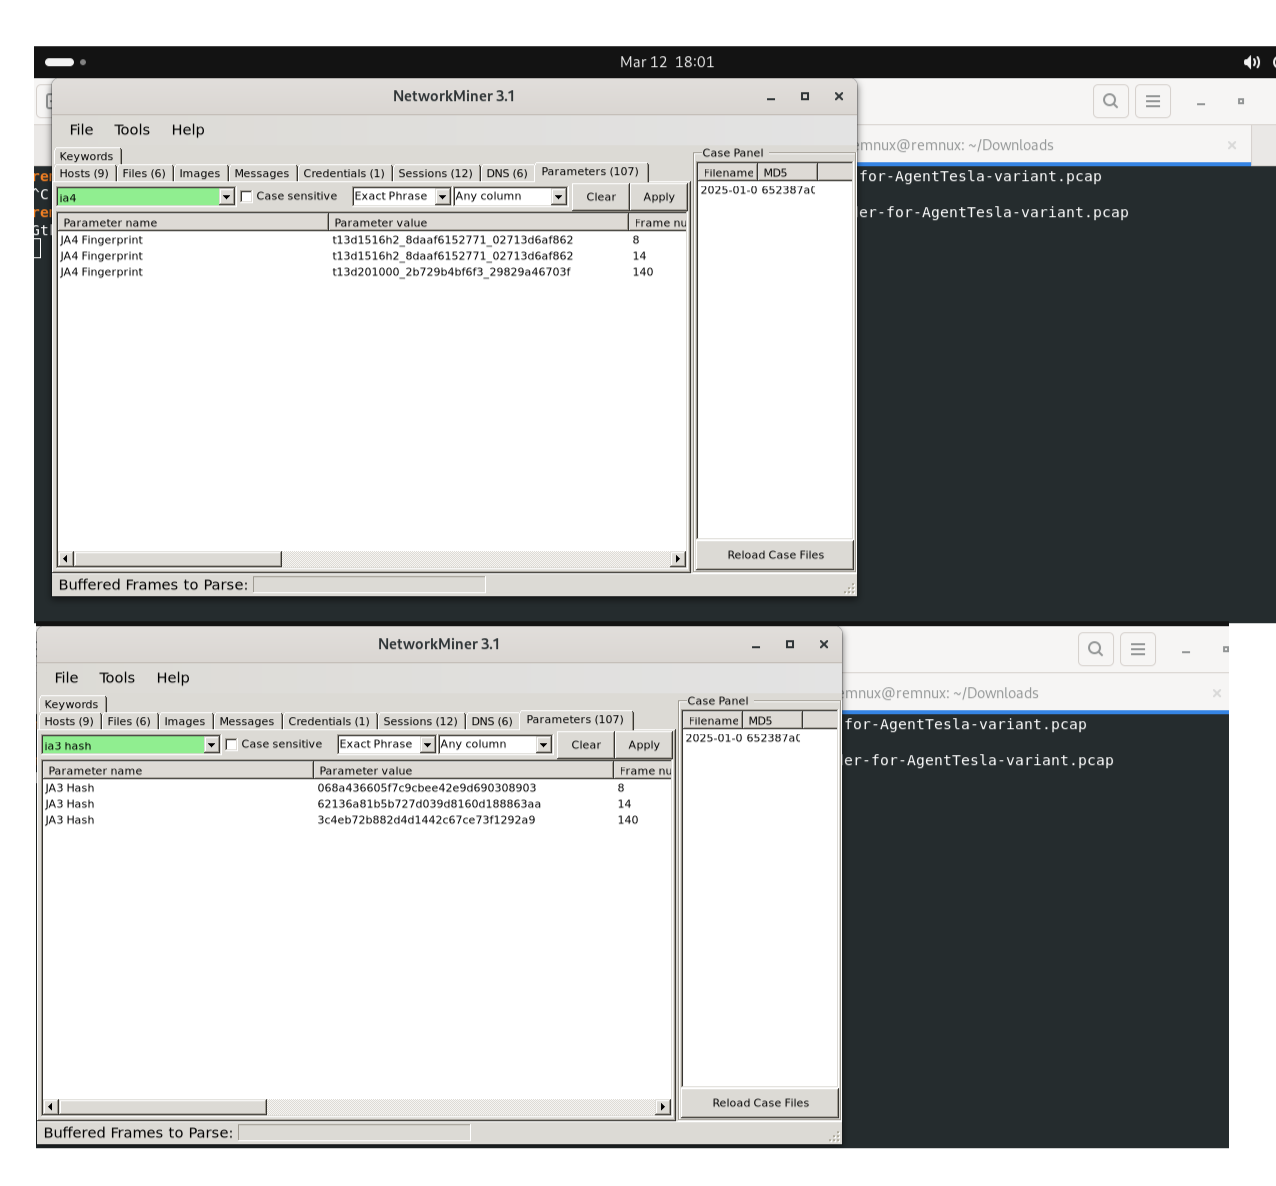
Hash JA3:
06843d66057fc9cbe42e9d690308903 (Frame 8)62136a81b5b727d039d8160d188863aa (Frame 14)3c4eb72b882d4d1442c67ce73f1292a9 (Frame 140)Impronte JA4:
t13d1516h2_8daaf6152771_02713d6af862t13d201000_2b729b4bf63_29829a46703fBene, ma perché abbiamo bisogno degli hash JA4 e JA3? Potrebbe esserci una domanda: cosa sono JA3 e JA4?
Lasciami spiegare; JA3 e JA4 sono tecniche usate per identificare client e server TLS in base ai parametri dell'handshake TLS. JA3 crea un hash MD5 del pacchetto client hello dell'handshake TLS, identificando in modo univoco l'applicazione client (ad es. browser, malware).
JA4 è una tecnica più recente. È come un'impronta digitale per il traffico internet. Proprio come gli esseri umani hanno impronte digitali uniche, ogni software che si connette a Internet lascia un segno unico. Più utile per trovare il server C2.
##4. ANALISI DEI LOG ZEEK (ZUI)
I log di Zeek sono stati utilizzati per verificare i file estratti dal traffico HTTP. Il files.log mostra le seguenti voci:
