
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Email-Vulnerability-Checker — Checker automatizzato della configurazione SPF e DMARC che identifica vulnerabilità di spoofing email su domini singoli o multipli utilizzando lookup DNS. | Kitploit
Strumenti/GitHubGitHub/black-scorp10/email-vulnerability-checker
Scanner di VulnerabilitàRaccolta InformazioniSicurezza EmailAnalisi DNS
GitHubblack-scorp10/email-vulnerability-checker

Email-Vulnerability-Checker

Checker automatizzato della configurazione SPF e DMARC che identifica vulnerabilità di spoofing email su domini singoli o multipli utilizzando lookup DNS.

Vedi Repository
Sito web
9713262 anni faRevisionato da Kitploit

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi


Email Vulnerability Checker v2.1

Verifica se il dominio è vulnerabile allo spoofing tramite Email-vulnerablity-checker

Caratteristiche della versione 2.1

  • Aggiunto supporto per salvare l'output su un file usando il flag -o
  • Aggiunti più controlli che indicheranno accuratamente lo stato di vulnerabilità.
  • Aggiornato completamente il codice con risultati corretti e accurati.
  • Migliorato lo strumento e abbellito l'aspetto.

Email Vulnerability Checker

Questo script controlla le configurazioni SPF e DMARC dei domini email per determinare il loro stato di vulnerabilità. È utile per amministratori di sistema o professionisti della sicurezza per valutare la sicurezza dell'infrastruttura email.

Utilizzo

Per eseguire lo script, eseguilo con il seguente comando:

./spfvuln.sh [options]

Opzioni

  • -h, --help: Mostra il messaggio di aiuto.
  • -v: Mostra la versione dello script.
  • -t : Specifica un file contenente un elenco di domini da controllare.
  • -d : Specifica un singolo dominio da controllare.
  • -o <output.txt>: Specifica un file di output per salvare i risultati.

Requisiti

  • Shell compatibile con Bash: assicurati che il tuo sistema supporti lo scripting Bash.
  • Comando nslookup: assicurati che il comando nslookup sia installato e disponibile nel PATH del tuo sistema.

Passaggi di installazione

  1. Clona il repository:

    git clone https://github.com/BLACK-SCORP10/Email-Vulnerability-Checker.git
    
  2. Vai alla directory:

    cd Email-Vulnerability-Checker
    
  3. Rendi eseguibile lo script:

    chmod +x spfvuln.sh
    
  4. Installa i requisiti:

    Per Ubuntu o Debian:

    sudo apt update
    sudo apt install dnsutils
    

    Per CentOS o RHEL:

    sudo yum install bind-utils   # CentOS, RHEL
    

    oppure

    sudo dnf install bind-utils   # Fedora
    
  5. Verifica l'installazione:

    nslookup example.com
    

    oppure

    nslookup -version
    

Utilizzo

Esempio di utilizzo

Controllo di un singolo dominio:

./spfvuln.sh -d example.com

Controllo di più domini da un file:

./spfvuln.sh -t domains.txt

Salvataggio dei risultati in un file di output:

./spfvuln.sh -d example.com -o output.txt

Aggiornamento dello strumento

Per aggiornare lo strumento dopo il rilascio di una nuova versione, segui questi passaggi:

  1. Vai alla directory dello strumento:

    cd Email-Vulnerability-Checker
    
  2. Preleva le ultime modifiche dal repository remoto:

    git pull origin main
    

Note

  • Sostituisci example.com con il dominio che vuoi controllare.
  • Assicurati che spfvuln.sh sia eseguibile (chmod +x spfvuln.sh) prima dell'uso.
  • Informazioni dettagliate sulle opzioni e funzionalità dello strumento possono essere trovate eseguendo ./spfvuln.sh -h o ./spfvuln.sh --help.

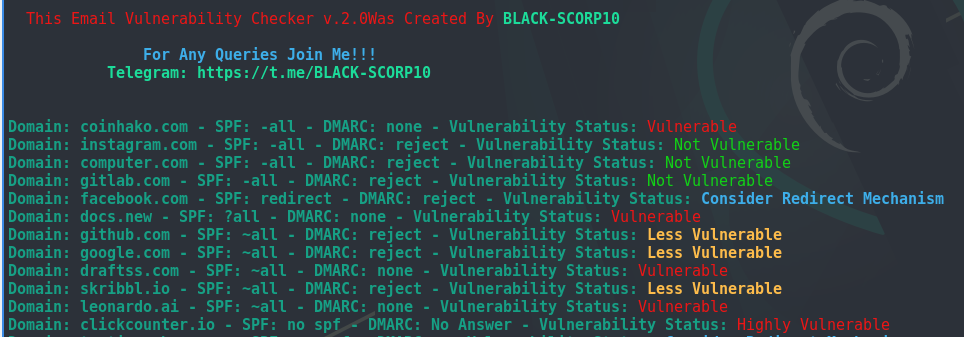
Anteprima

Descrizione dettagliata dei flag di configurazione

Scarica lo strumento