
Framework forense per la risposta agli incidenti
Applicazione personalizzata per la presentazione asincrona di dati forensi su un backend Elasticsearch.
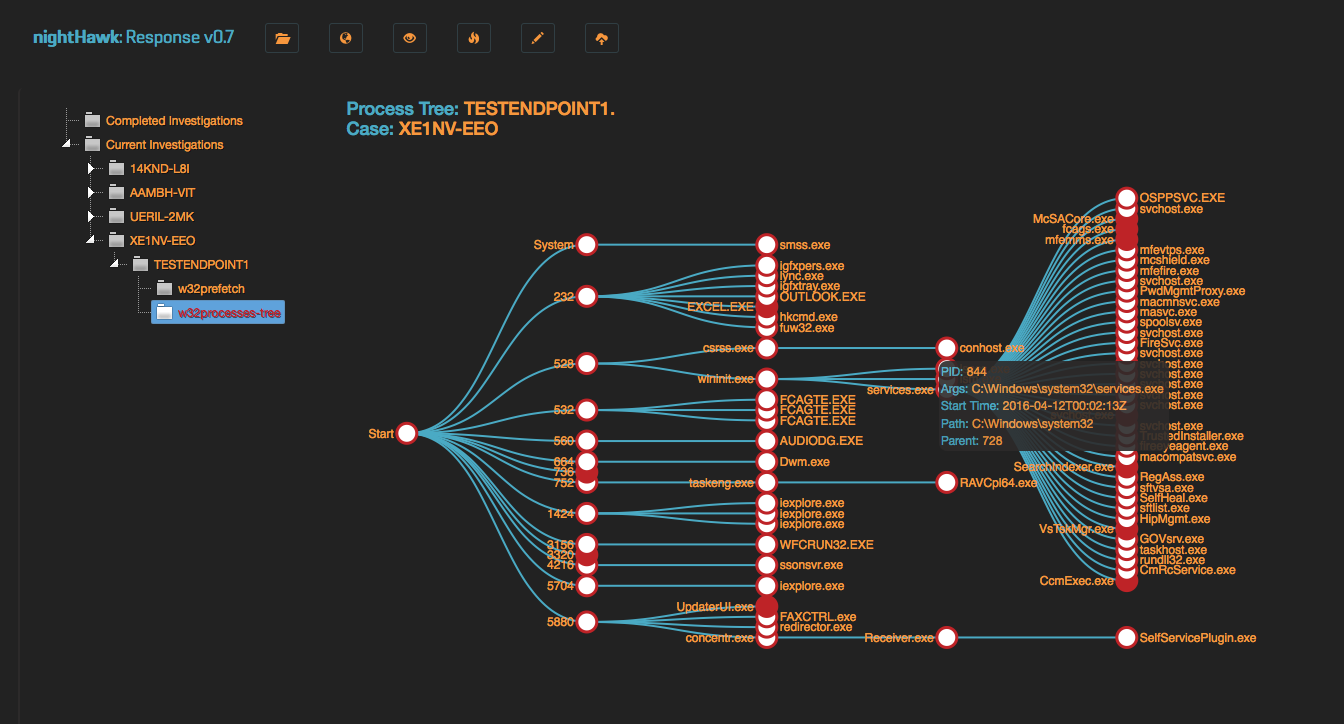
Questa applicazione è progettata per ingerire un file di "collezioni" Mandiant Redline e offrire flessibilità nella ricerca/stack e nell'etichettatura.
L'applicazione è nata dall'impossibilità di controllare più indagini (o centinaia di endpoint) in un unico pannello di controllo.
Per ingerire gli audit Redline, abbiamo creato nightHawkResponse, un'applicazione GOpher completamente funzionante progettata per accompagnare questo framework. Il codice sorgente dell'applicazione è disponibile in questo repository, un binario è stato compilato ed è in esecuzione all'interno dell'ISO, pronto per l'ingestione dal primo avvio.
Stiamo attualmente sviluppando una nuova versione principale e la rilasceremo entro marzo 2020. La nuova versione mira a realizzare quanto segue.
Ci siamo resi conto che c'erano troppe parti in movimento per operare efficacemente l'intero repository, gestire facilmente le entità e mantenere tutto aggiornato. Riteniamo inoltre che i dati principali residenti in Elastic dovrebbero essere utilizzati più efficacemente da Kibana, e così abbiamo deciso di rendere questa realtà sviluppando un plugin che faccia questo insieme al flusso di lavoro incredibile di Kibana.
Installazione
La documentazione API seguirà nel Wiki
01/09/2016: Version 1.0.3
Funzionalità:
Video dimostrativo: nightHawk Response Platform
Per rendere le cose semplici per gli utenti di nightHawk, abbiamo creato un ISO con tutto già pronto all'uso. Ciò significa che ottieni quanto segue;
/opt/nighthawk/etc/nightHawk.json. Avvio del sistema:
Prima di creare la tua VM con l'ISO fornito, considera quanto segue;
In sospeso: Configurare il servizio Elastic per avere due nodi con 1/4 della memoria di sistema allocata per nodo. Ciò significa che se gli dai 2GB di RAM, ogni nodo ES avrà 512mb e il sistema rimarrà con 1GB per operare.
Se vuoi impostare questo in modo diverso, fai ssh nella macchina e configuralo come desideri.
Un minimo di 20GB dovrebbe essere considerato. Un file di audit può essere grande, quindi è consigliabile allocare molto spazio di archiviazione per gestire l'ingestione di molte collezioni.
In sospeso: Configurazione dello storage basato su utente per istanze su larga scala. Se desideri configurare partizioni extra, puoi farlo da solo, è possibile apportare alcune modifiche per puntare l'archiviazione dati ES alla tua nuova partizione.
Installazione:
Scarica ISO: nightHawk v1.0.3
Configura l'hardware, monta l'ISO nella VM, avvia lo script di installazione.
Una volta completato, nel tuo browser (Chrome/FireFox), vai a; https://192.168.42.173.
Accedi al sistema con 'nighthawk/nighthawk' - clicca "goto site" per entrare nell'applicazione
Se hai bisogno di accedere a Kibana, vai a; https://192.168.42.173:8443.
Se hai bisogno di fare SSH nella macchina, i dettagli di login sono; admin/nightHawk.
Se vuoi cambiare l'indirizzo IP (riflesso a livello di applicazione); /opt/nighthawk/bin/nighthawkctl set-ip <new_ipaddress>
Lo script di raccolta audit Redline si trova nella radice di questo repository. Usalo quando utilizzi il collector Redline standalone perché restituirà i documenti necessari per popolare correttamente nightHawk.
Upload:
IMPORTANTE:
Creazione del file zip di audit da caricare (Collector Redline standalone):
step_1: Navigare a Sessions\AnalysisSessionX\Audits<ComputerName> dove X è il numero dell'analisi che è 1 per la maggior parte dei casi.
step_2: Creare uno zip della cartella contenente i file di audit, ad esempio 20160708085733
step_3: Caricare 20160708085733.zip
IMPORTANTE: Usare il file di audit HX esistente (Collettore HX): Gli audit di FireEye HX hanno un'estensione che termina in .mans. L'audit di HX differisce dal collector Redline perché il .mans che restituisce è in realtà un file zip. Ciò significa che può essere caricato direttamente, a differenza dell'audit Redline per il quale è necessario seguire le istruzioni sopra.
Navigare all'icona "Upload" sulla barra di navigazione, selezionare un .zip di audit (o più), un nome caso (altrimenti il sistema ne fornirà uno) e inviare. Se hai usato il nostro script di audit Redline per costruire la tua collezione, segui le istruzioni "Redline Collector" appena sopra.

