
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
ThreatPad — Piattaforma open-source di note collaborative per team di cybersecurity e CTI. Estrazione automatica IOC, export STIX 2.1, modifica in tempo reale, RBAC, cronologia versioni e registrazione audit. Self-hosted con Docker. | Kitploit
Strumenti/GitHubGitHub/bhavikmalhotra/threatpad
Gestione degli Indicatori di Compromissione (IOC)OSINT (Open Source Intelligence)Esfiltrazione DatiRaccolta InformazioniUtilità e FrameworkThreat IntelligenceApprendimento e FormazioneRisposta agli Incidenti
GitHubbhavikmalhotra/threatpad

ThreatPad

Piattaforma open-source di note collaborative per team di cybersecurity e CTI. Estrazione automatica IOC, export STIX 2.1, modifica in tempo reale, RBAC, cronologia versioni e registrazione audit. Self-hosted con Docker.

231165 mesi faRevisionato da Kitploit

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Vedi RepositorySito web
Condividi

ThreatPad

Una piattaforma collaborativa di prendere appunti in tempo reale, costruita per i team di Cyber Threat Intelligence (CTI) e operazioni di sicurezza.

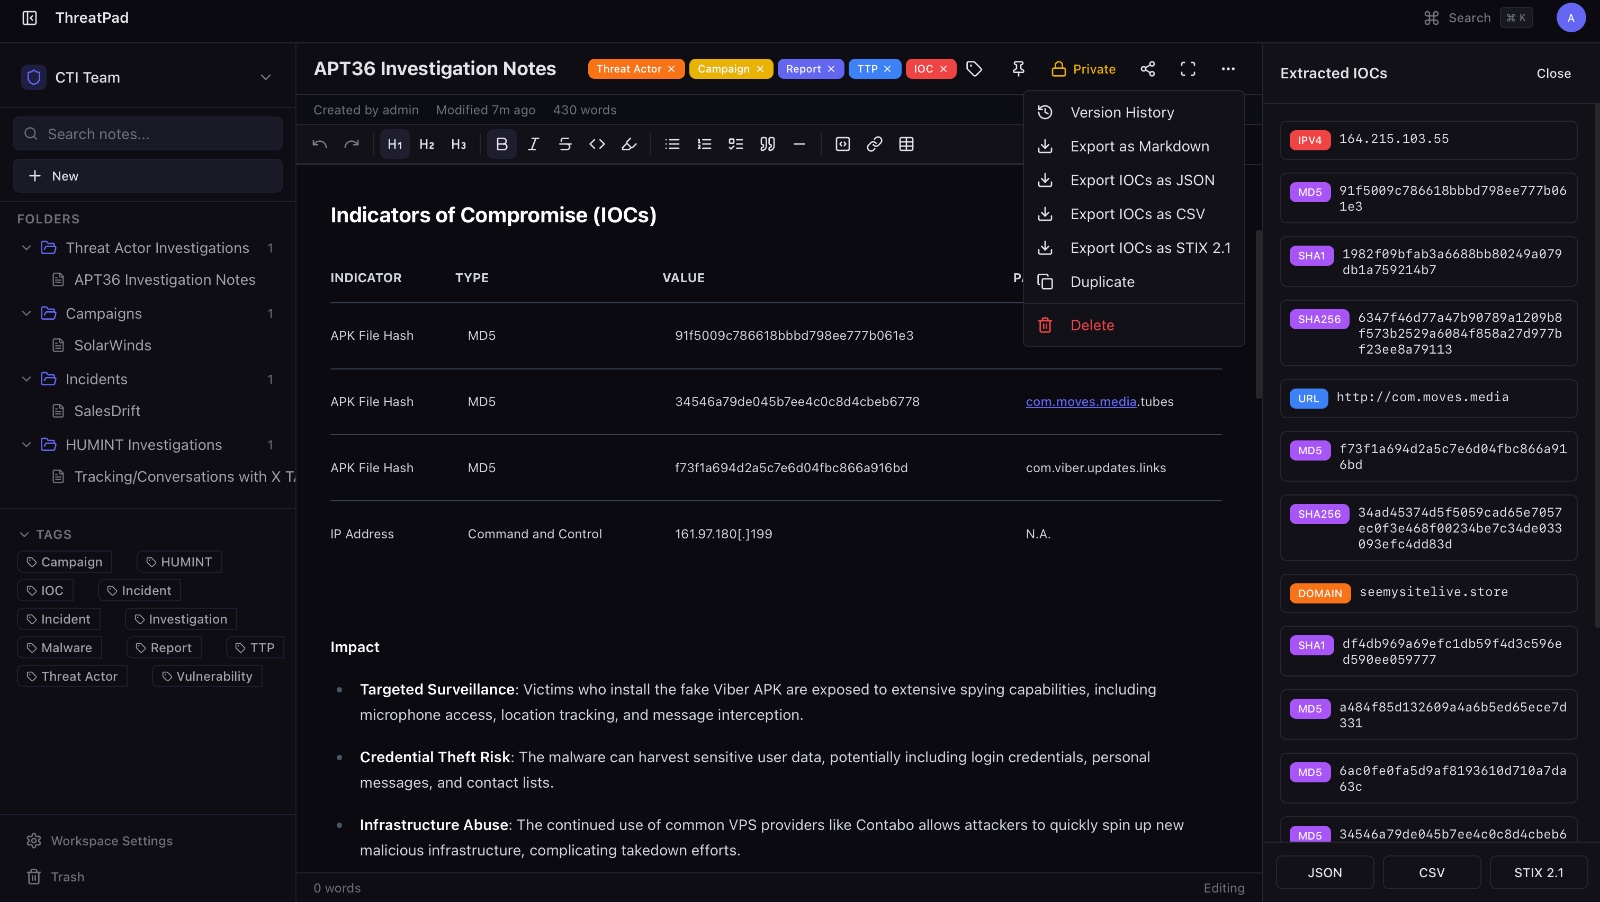
ThreatPad combina la velocità degli strumenti di produttività moderni con funzionalità specifiche per CTI: estrazione automatica di IOC, esportazione STIX 2.1, modelli di minaccia strutturati e controllo degli accessi granulare.

Demo dal vivo — accedi con [email protected] / password123
WhatsApp Image 2026-03-26 at 8 39 17 PM (2)

Caratteristiche

  • Editor Ricco — WYSIWYG con evidenziazione della sintassi, tabelle, elenchi di attività, interruttore Modifica/Anteprima
  • Disegno e Diagrammi — Tela Excalidraw a pagina intera per diagrammi di flusso degli attacchi, diagrammi di rete e flussi di lavoro. Inoltre, può essere incorporata come blocchi di disegno in linea all'interno delle note di testo.
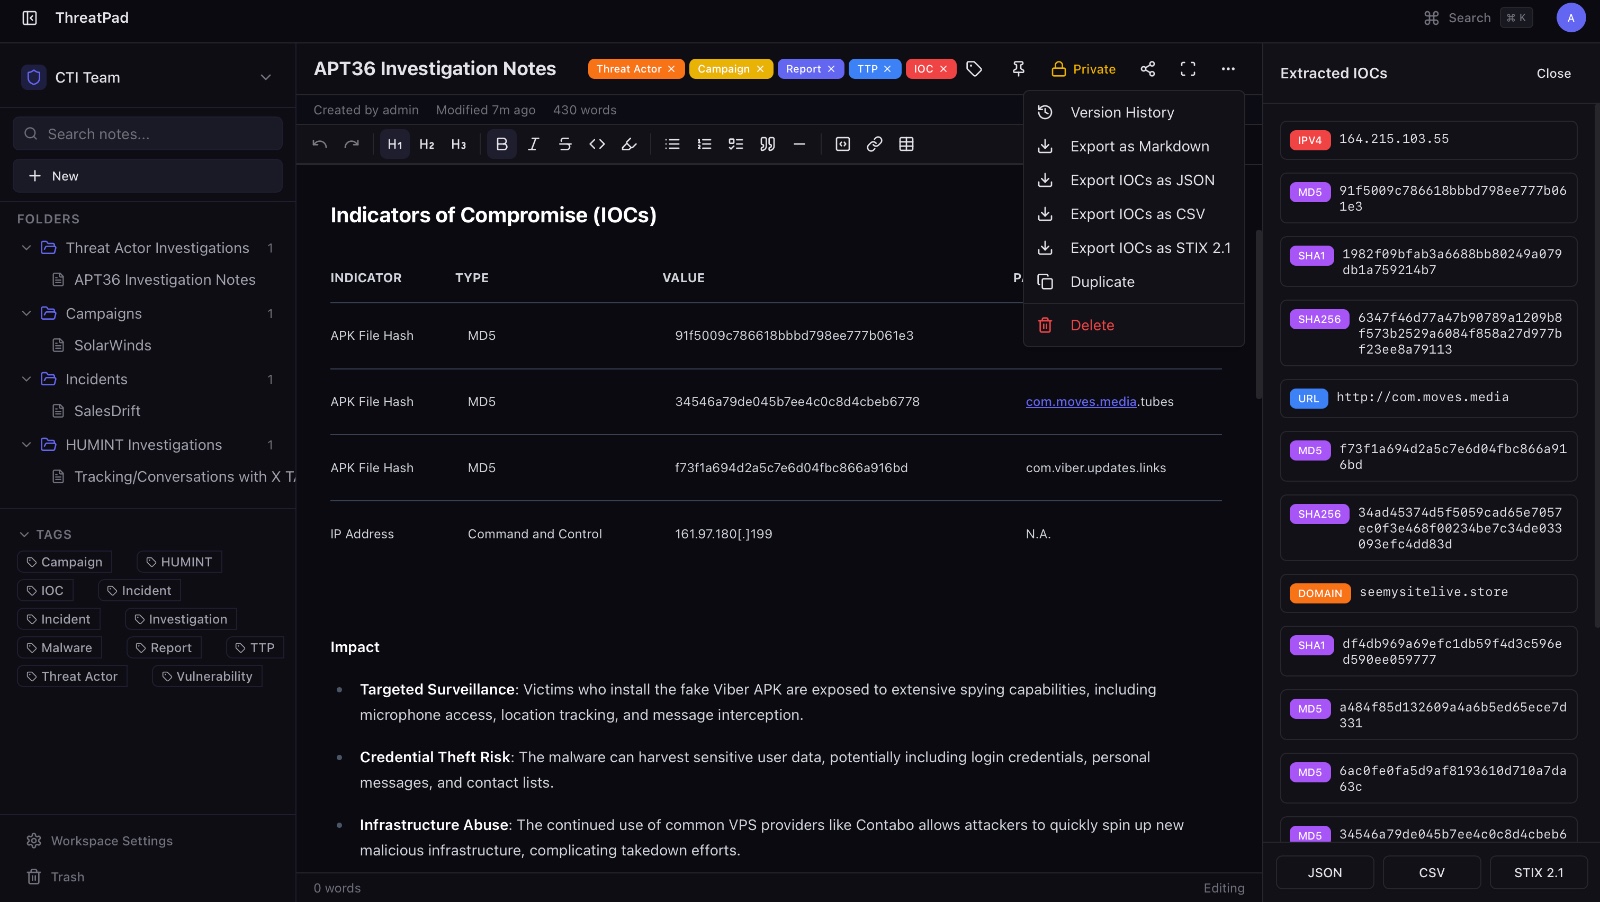
  • Estrazione Automatica di IOC — Rileva IP, domini, URL, hash, email, CVE dal contenuto delle note
  • Esportazioni Basate su Plugin — JSON, CSV, STIX 2.1 integrati. Aggiungi il tuo con un singolo file
  • Modelli CTI — Dump IOC, Profilo dell'Attore della Minaccia, Note sull'Incidente, Tracciatore di Campagna
  • Workspace e Cartelle — Cartelle nidificate, più workspace, filtraggio basato su tag
  • Controllo degli Accessi — RBAC per workspace (proprietario/editor/visualizzatore), condivisione per nota, note private
  • Cronologia delle Versioni — Snapshot automatici ogni 5 minuti, vista delle differenze, ripristino con un clic
  • Ricerca Full-Text — Ricerca per sottostringa e radice basata su Postgres
  • Registro di Audit — Traccia tutte le azioni degli utenti nei workspace
  • Self-Hosted — I tuoi dati rimangono sulla tua rete

WhatsApp Image 2026-03-26 at 8 39 17 PM (1)

Installazione Rapida

Richiede Docker. Tutto qui.

git clone https://github.com/bhavikmalhotra/ThreatPad.git
cd ThreatPad
docker compose -f docker-compose.prod.yml up -d --build

Apri http://localhost:3000 — verrai guidato nella creazione del tuo account amministratore.

Questo avvia PostgreSQL, Redis, il server API e l'app web. Lo schema del database viene applicato automaticamente.

Configurazione di Sviluppo

Richiede Node.js 22+ e pnpm 9+.

pnpm install
cp .env.example .env
docker compose up -d          # Postgres + Redis
pnpm --filter @threatpad/db push
pnpm --filter @threatpad/db seed   # dati demo opzionali
pnpm dev
  • Frontend: http://localhost:3000
  • API: http://localhost:3002
  • Accesso demo: [email protected] / password123 (se seed attivato)

Scrivere Plugin

ThreatPad utilizza un sistema di plugin basato su registro. L'esportazione è il primo tipo di plugin — ne sono previsti altri.

Crea un file in apps/server/src/plugins/exporters/:

import type { ExportPlugin } from '@threatpad/shared/types';

export const myExporter: ExportPlugin = {
  key: 'myformat',
  label: 'My Format',
  fileExtension: '.xml',
  contentType: 'application/xml',
  async export({ noteId, iocs, note }) {
    const xml = buildXml(iocs);
    return { data: xml, contentType: 'application/xml', filename: `iocs-${noteId}.xml` };
  },
};

Registralo in apps/server/src/plugins/exporters/index.ts:

import { myExporter } from './my-exporter.js';
exportRegistry.register(myExporter);

Il frontend scopre automaticamente i nuovi formati — nessuna modifica all'interfaccia necessaria.

Tipo PluginCaso d'UsoStato
EsportazioneFormati di esportazione IOC (STIX, CSV, MISP, OpenIOC)Disponibile
ArricchimentoRicerca IOC (VirusTotal, Shodan, AbuseIPDB)Pianificato
Pattern IOCTipi di indicatori personalizzati (YARA, Bitcoin, MITRE ATT&CK)Pianificato
ImportazioneImportazione da feed (TAXII, MISP, OpenCTI)Pianificato

Documentazione

  • Configurazione e Variabili d'Ambiente
  • Riferimento API
  • Architettura

Licenza

MIT

Scarica lo strumento