
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Azure-Sentinel — SIEM nativo per il cloud per analisi di sicurezza intelligenti per l'intera azienda. | Kitploit
Strumenti/GitHubGitHub/azure/azure-sentinel
Strumenti DifensiviSicurezza CloudThreat IntelligenceRilevamento IntrusioniApprendimento e FormazioneRisposta agli IncidentiRisorse CurateAnalisi dei Log
GitHubazure/azure-sentinel

Azure-Sentinel

SIEM nativo per il cloud per analisi di sicurezza intelligenti per l'intera azienda.

Vedi Repository
6.1k3.8k263h 17m faRevisionato da Kitploit

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Sito web
Condividi

Microsoft Sentinel e Microsoft 365 Defender

Benvenuti nel repository unificato di Microsoft Sentinel e Microsoft 365 Defender! Questo repository contiene rilevamenti predefiniti, query di esplorazione, query di caccia, workbook, playbook e molto altro per aiutarti a prendere familiarità con Microsoft Sentinel e fornirti contenuti di sicurezza per proteggere il tuo ambiente e cacciare minacce. Le query di caccia includono anche query di caccia di Microsoft 365 Defender per scenari di caccia avanzati sia in Microsoft 365 Defender che in Microsoft Sentinel. Puoi anche inviare issues per qualsiasi esempio o risorsa che desideri vedere qui mentre esegui l'onboarding in Microsoft Sentinel. Questo repository accetta contributi e fai riferimento al wiki di questo repository per iniziare. Per domande e feedback, contatta [email protected]

Risorse

  • Documentazione di Microsoft Sentinel
  • Documentazione di Microsoft 365 Defender
  • Webinar della Community sulla Sicurezza
  • Guida introduttiva a GitHub

Apprezziamo il tuo feedback. Ecco alcuni canali per esprimere le tue domande o feedback:

  1. Domande e risposte generali sui prodotti per SIEM e SOAR - Partecipa alle conversazioni della Tech Community di Microsoft Sentinel
  2. Domande e risposte generali sui prodotti per XDR - Partecipa alle conversazioni della Tech Community di Microsoft 365 Defender
  3. Richieste di funzionalità specifiche del prodotto - Vota o pubblica nuove richieste nei forum di feedback di Microsoft Sentinel
  4. Segnala bug del prodotto o dei contributi - Apri un GitHub Issue usando il modello Bug
  5. Feedback generale sulla community e sul processo di contribuzione - Apri un GitHub Issue usando il modello Richiesta di funzionalità

Linee guida per i contributi

Questo progetto accoglie contributi e suggerimenti. La maggior parte dei contributi richiede l'accettazione di un Contributor License Agreement (CLA) che dichiara che hai il diritto di concederci, e che effettivamente concedi, i diritti di utilizzare il tuo contributo. Per dettagli, visita https://cla.microsoft.com.

Aggiungere i tuoi contributi nuovi o aggiornati su GitHub

Nota: Se sei un contributore alle prime armi per questo repository, segui la Guida generale su GitHub Fork the repo prima di clonare, oppure i Passaggi specifici per il repository Sentinel.

Passaggi generali

Contributo completamente nuovo o aggiornamento tramite questi metodi:

  • Invia per revisione direttamente sul sito web di GitHub
    • Naviga fino alla cartella in cui caricare il file
    • Scegli Upload Files e carica il file.
    • Dovrai creare il tuo branch e poi inviare la Pull Request per la revisione.
  • Usa GitHub Desktop o Visual Studio o VSCode
    • Forka il repo
    • Clona il repo
    • Crea il tuo branch
    • Esegui le tue aggiunte/aggiornamenti in GitHub Desktop
    • Assicurati di unire il master al tuo branch prima di fare push.
    • Invia le tue modifiche a GitHub

Pull Request

  • Dopo aver inviato le modifiche, dovrai inviare la Pull Request (PR)
  • Sono richiesti dettagli sulle modifiche proposte; assicurati di includere un livello minimo di dettaglio in modo che una revisione possa comprendere chiaramente il motivo del cambiamento e a cosa si riferisce nel codice.
  • Dopo l'invio, controlla la Pull Request per commenti
  • Apporta le modifiche suggerite e aggiorna il tuo branch oppure spiega perché non è necessario alcun cambiamento. Risolvi il commento quando hai finito.

Controllo di validazione della struttura del modello di rilevamento (Detection Template Structure Validation)

Come parte dei controlli della PR, eseguiamo una validazione della struttura per assicurarci che tutte le parti richieste della struttura YAML siano incluse. Per i rilevamenti, è presente una nuova sezione che deve essere inclusa. Consulta le linee guida per i contributi per maggiori informazioni. Se questa sezione o qualsiasi altra sezione richiesta non è inclusa, si verificherà un errore di validazione simile a quello di seguito. L'esempio è specifico per il caso in cui manchi la sezione entityMappings nel YAML:

A total of 1 test files matched the specified pattern.
[xUnit.net 00:00:00.95]     Kqlvalidations.Tests.DetectionTemplateStructureValidationTests.Validate_DetectionTemplates_HaveValidTemplateStructure(detectionsYamlFileName: "ExcessiveBlockedTrafficGeneratedbyUser.yaml") [FAIL]
  X Kqlvalidations.Tests.DetectionTemplateStructureValidationTests.Validate_DetectionTemplates_HaveValidTemplateStructure(detectionsYamlFileName: "ExcessiveBlockedTrafficGeneratedbyUser.yaml") [104ms]
  Error Message:
   Expected object to be <null>, but found System.ComponentModel.DataAnnotations.ValidationException with message "An old mapping for entity 'AccountCustomEntity' does not have a matching new mapping entry."

Controllo di validazione KQL della Pull Request

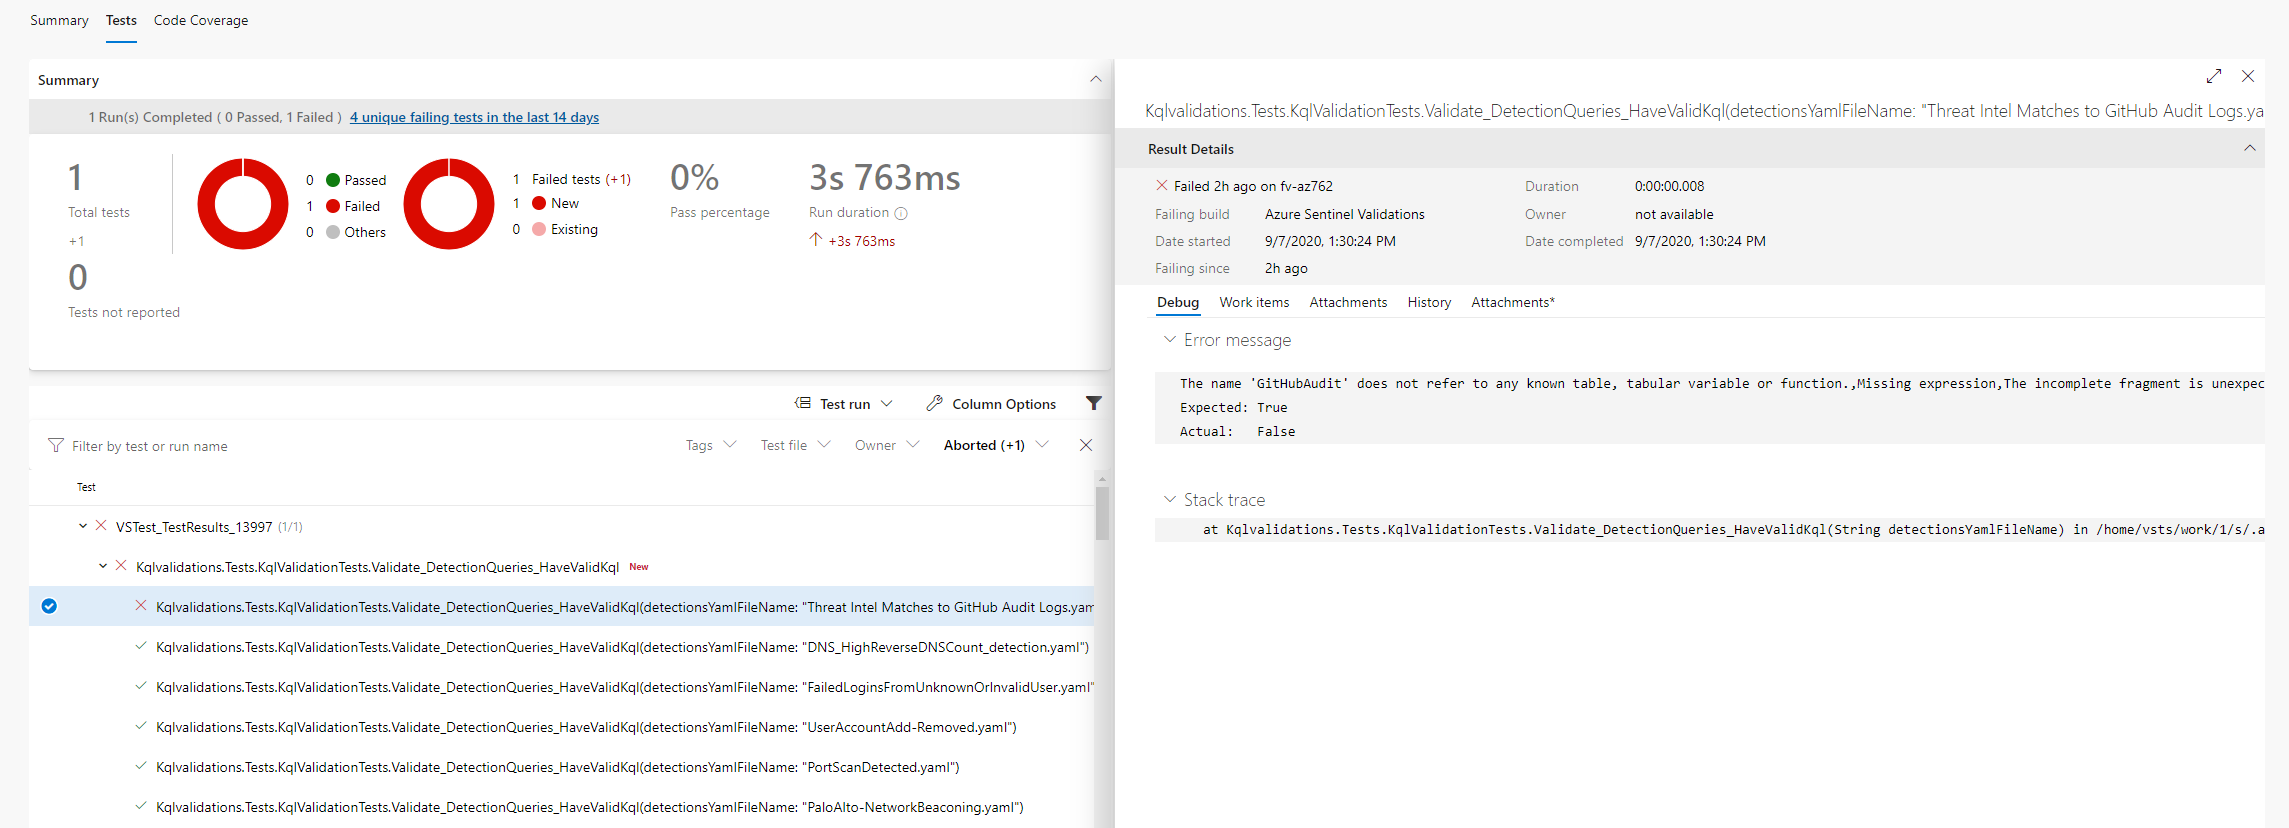
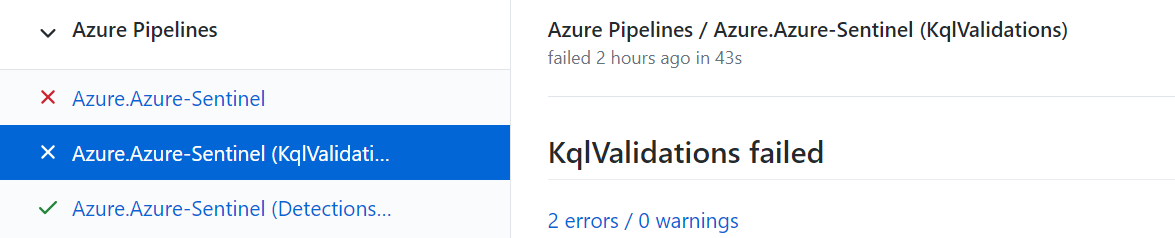
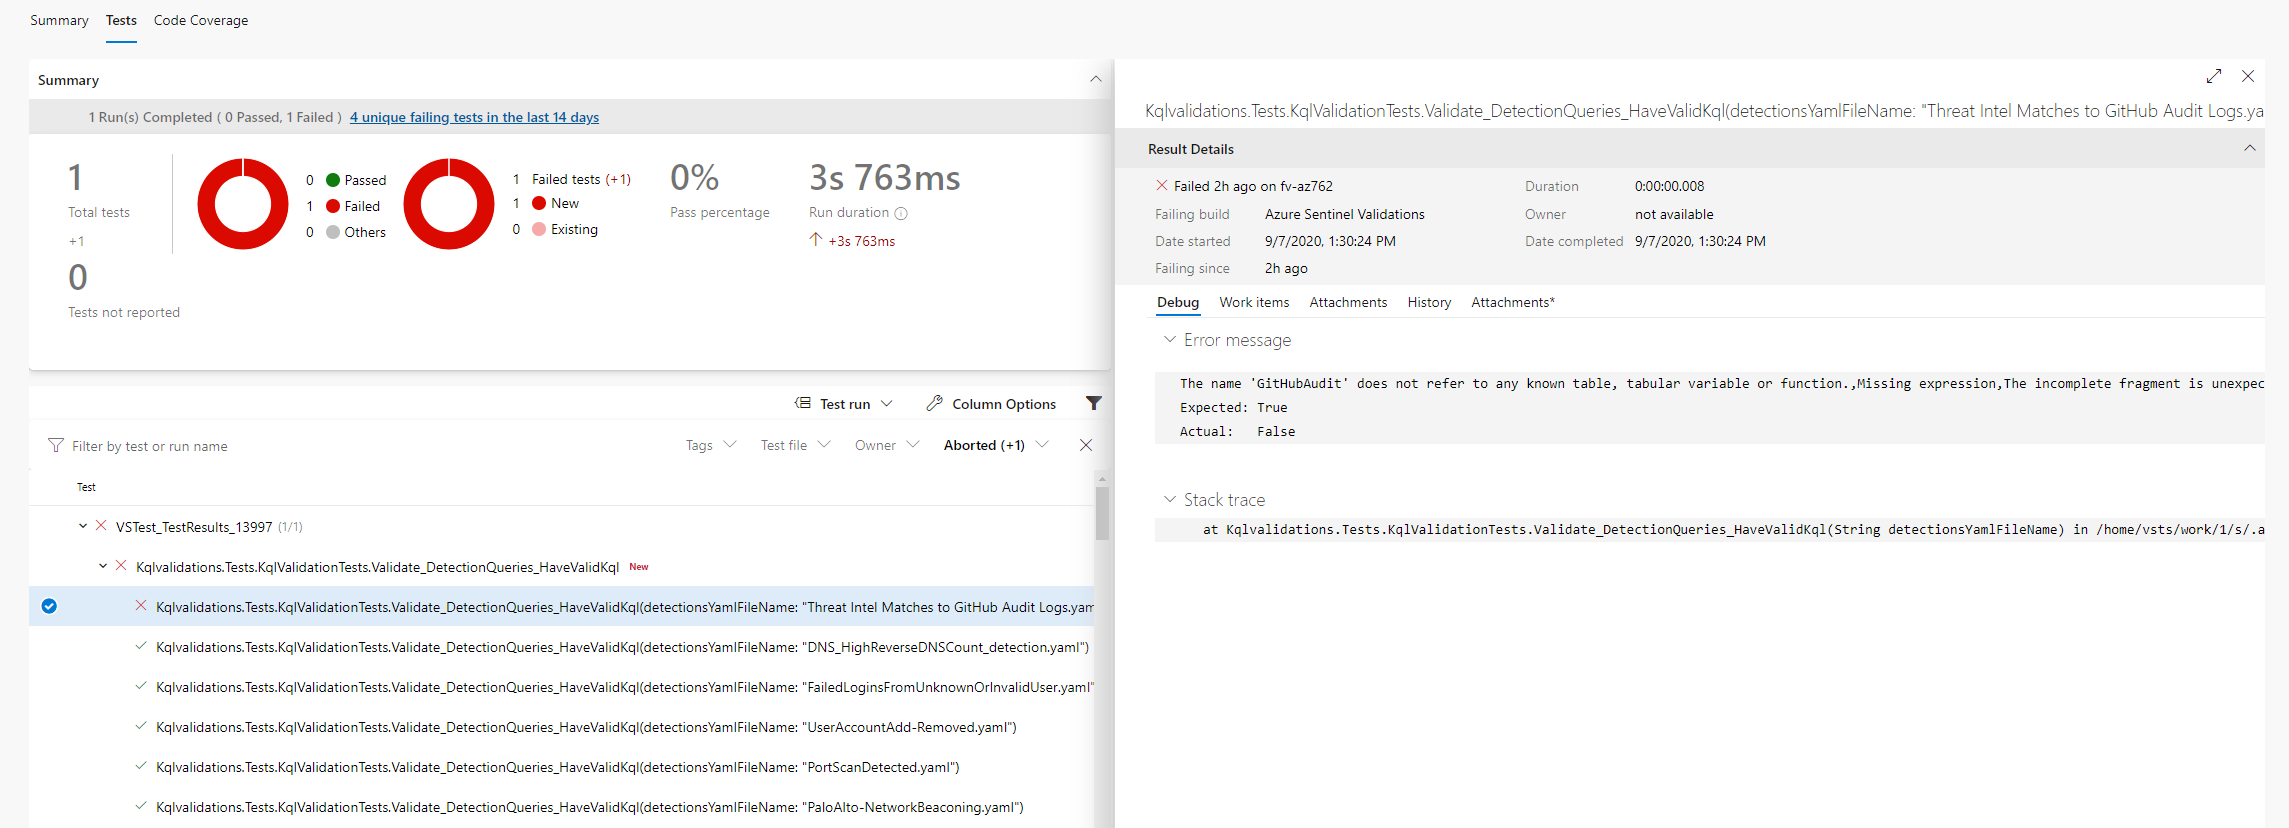
Come parte dei controlli della PR, eseguiamo una validazione sintattica delle query KQL definite nel modello. Se questo controllo fallisce, vai su Azure Pipeline (cliccando sul link degli errori nella scheda dei controlli della tua PR) Azurepipeline Nella pipeline puoi vedere quale test è fallito e qual è la causa: Pipeline Tests Tab
Scarica lo strumento