Eseguire l'analisi della scansione malware dei server on-prem utilizzando i servizi AWS
Sfide con il rilevamento malware on-premises
Può essere difficile per i team di sicurezza monitorare continuamente tutti i server on-premises a causa di vincoli di budget e risorse. L'antivirus basato su firme da solo è insufficiente poiché il malware moderno utilizza varie tecniche di offuscamento. Gli amministratori dei server potrebbero non avere visibilità storica sugli eventi di sicurezza su tutti i server. Determinare i sistemi compromessi e i backup sicuri da cui ripristinare durante gli incidenti è impegnativo senza un monitoraggio centralizzato e sistemi di allerta. È oneroso per gli amministratori configurare e mantenere strumenti di sicurezza aggiuntivi per il rilevamento avanzato delle minacce. Il rapido tempo medio per rilevare e correggere le infezioni è critico ma difficile da ottenere senza la giusta soluzione automatizzata.
Determinare quale immagine di backup sia sicura da ripristinare durante gli incidenti senza un'intelligence completa sulle minacce è un altro problema difficile. Anche se i backup sono disponibili, senza sapere esattamente quando un sistema è stato compromesso, è rischioso ripristinare ciecamente dai backup. Ciò aumenta la possibilità di ripristinare malware e perdere dati e sistemi ancora più preziosi durante la risposta agli incidenti. È necessaria una soluzione automatizzata che possa individuare la cronologia dell'infiltrazione e raccomandare backup sicuri per il ripristino.
Come utilizzare i servizi AWS per affrontare queste sfide
La soluzione sfrutta AWS Elastic Disaster Recovery (AWS DRS), Amazon GuardDuty e AWS Security Hub per affrontare le sfide del rilevamento malware per i server on-premises.
Questa combinazione di servizi fornisce un modo economico per monitorare continuamente i server on-premises alla ricerca di malware senza influire sulle prestazioni. Aiuta anche a determinare i backup sicuri per il ripristino individuando la cronologia dei compromessi attraverso analisi delle minacce centralizzate.
-
AWS Elastic Disaster Recovery (AWS DRS) minimizza i tempi di inattività e la perdita di dati con un ripristino rapido e affidabile di applicazioni on-premises e basate su cloud utilizzando storage conveniente, calcolo minimo e ripristino point-in-time.
-
Amazon GuardDuty è un servizio di rilevamento delle minacce che monitora continuamente i tuoi account AWS e i carichi di lavoro per attività dannose e fornisce risultati di sicurezza dettagliati per visibilità e correzione.
-
AWS Security Hub è un servizio di gestione della postura di sicurezza cloud (CSPM) che esegue controlli delle best practice di sicurezza, aggrega avvisi e abilita la correzione automatizzata.
Architecture
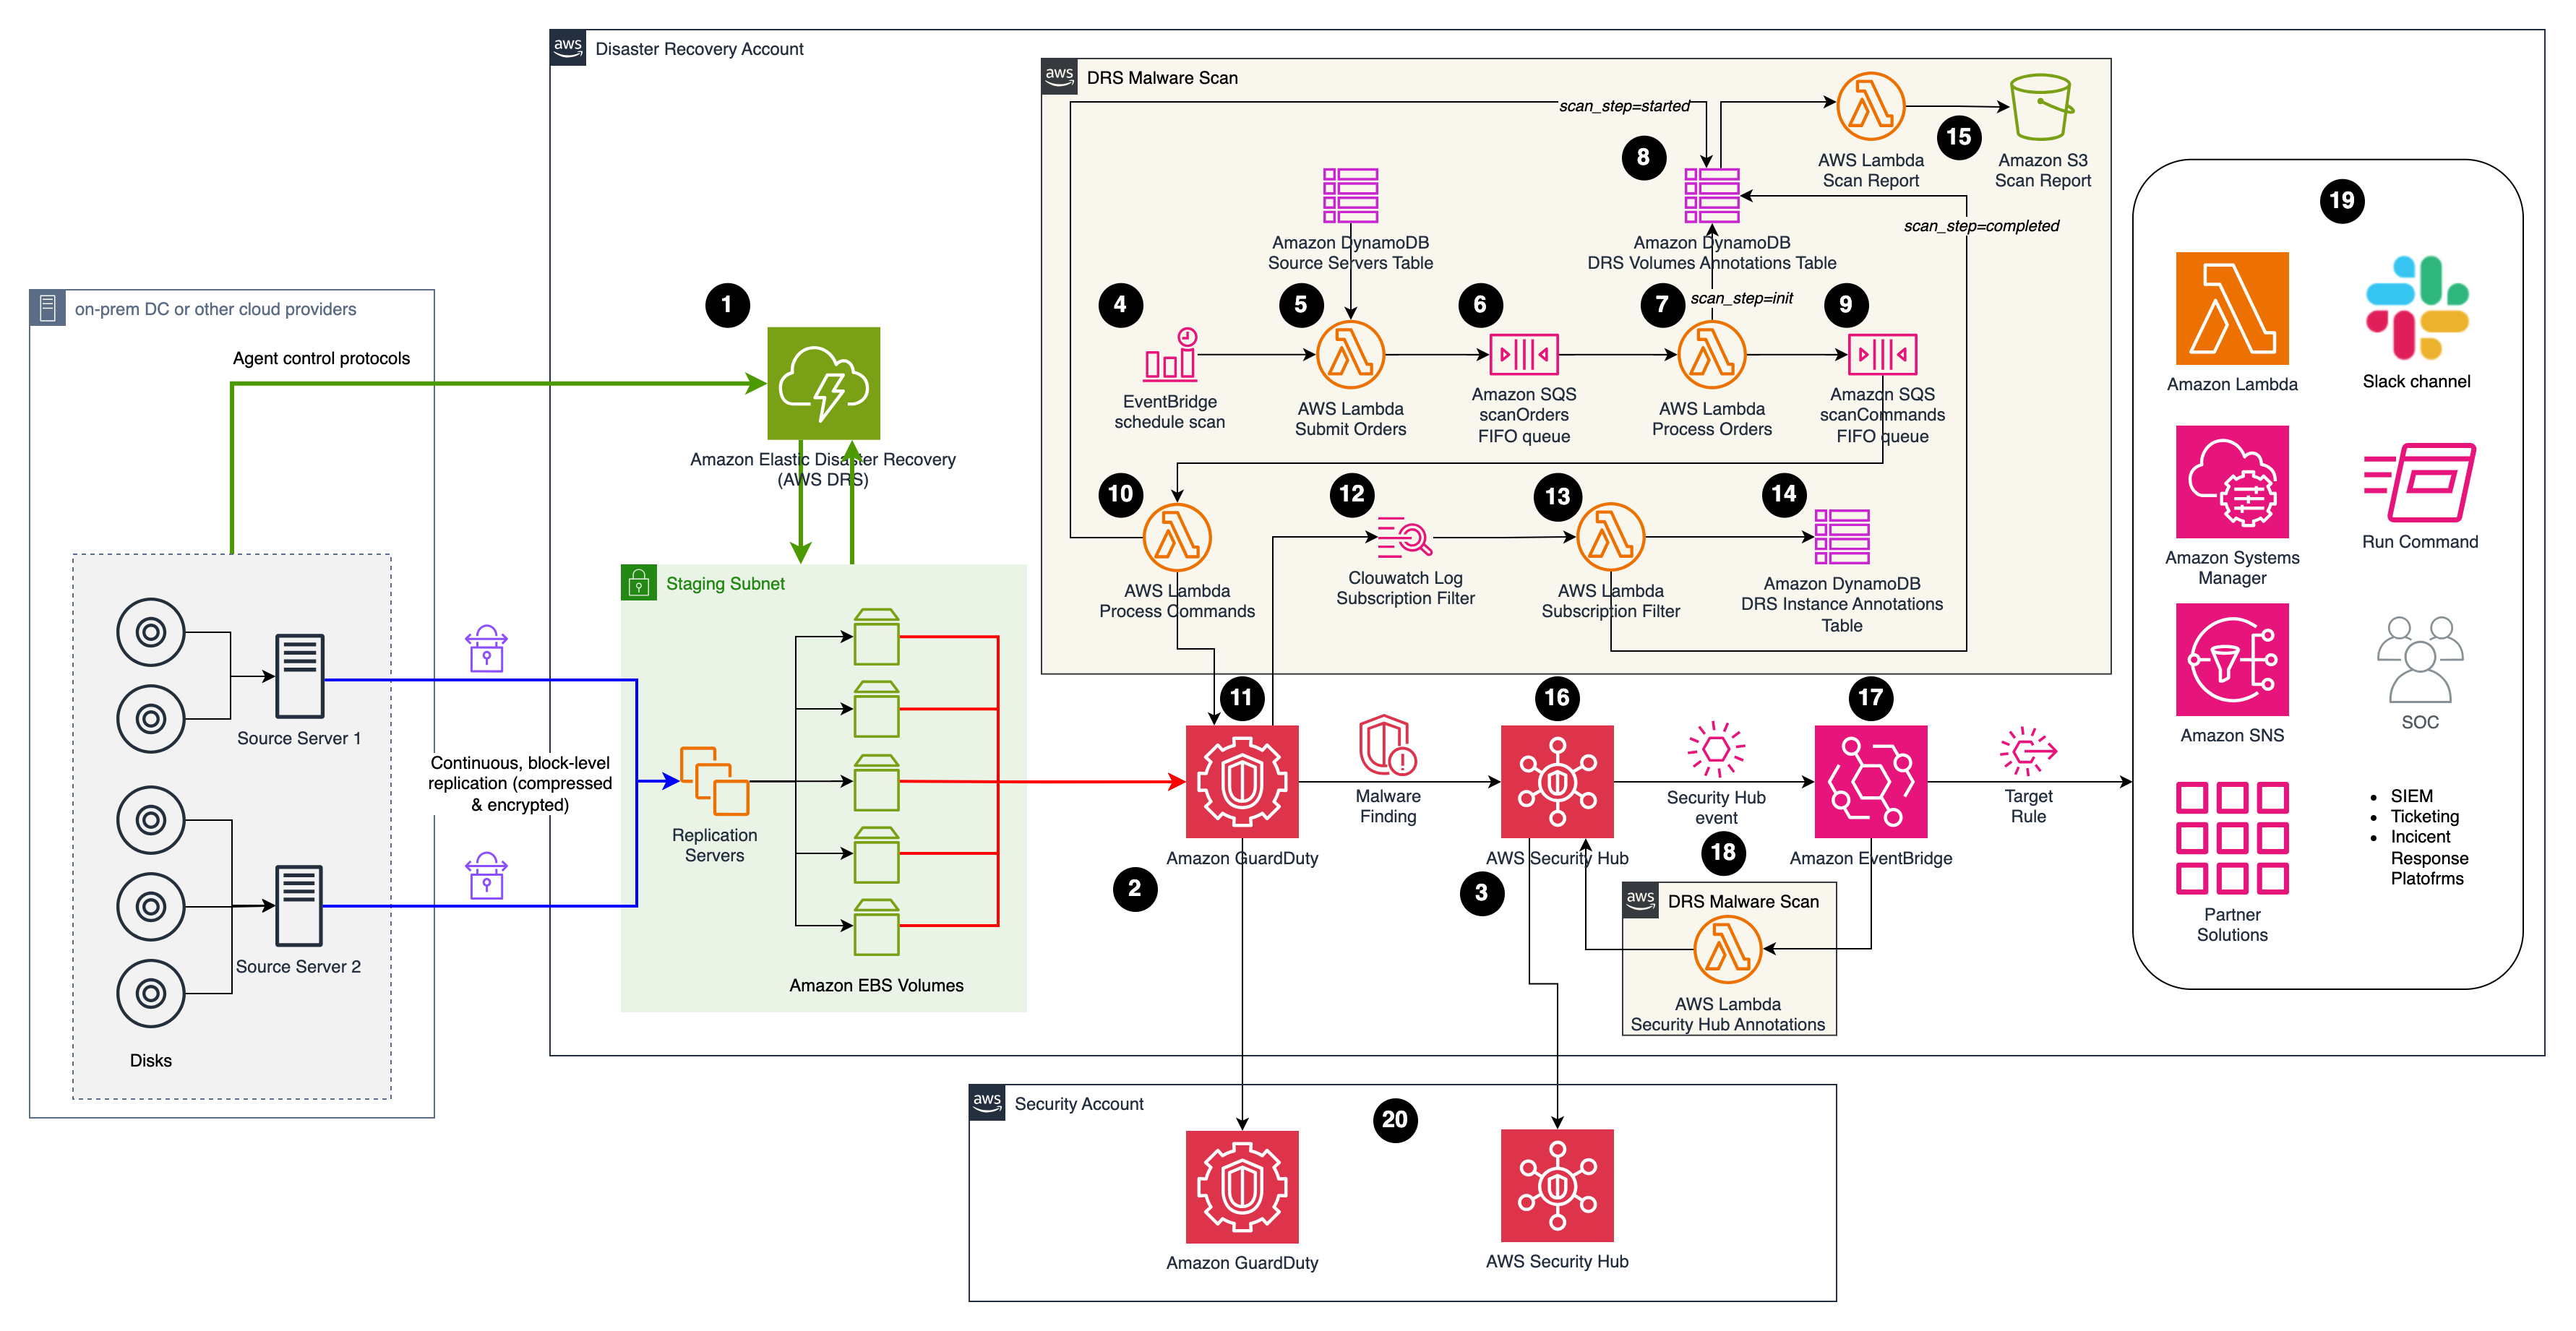
Descrizione della soluzione
La soluzione Malware Scan presuppone che i server on-premises siano già replicati con AWS DRS e che Amazon GuardDuty e AWS Security Hub siano abilitati. Lo stack CDK in questo repository distribuirà solo i blocchi etichettati come DRS Malware Scan nel diagramma dell'architettura.
- AWS DRS sta replicando i server di origine dall'ambiente on-premises ad AWS (o da qualsiasi altro cloud provider). Per ulteriori dettagli sulla configurazione di AWS DRS, segui la Guida di avvio rapido.
- Amazon GuardDuty è già abilitato.
- AWS Security Hub è già abilitato.
- La soluzione Malware Scan viene attivata da una regola di pianificazione in Amazon EventBridge (con prefisso DrsMalwareScanStack-ScheduleScanRule). Puoi regolare la frequenza di scansione secondo necessità (ad esempio una volta al giorno, a settimana, ecc.).
- La regola di pianificazione in Amazon EventBridge attiva la funzione lambda Submit Orders (con prefisso DrsMalwareScanStack-SubmitOrders) che raccoglie i server di origine da scansionare dalla tabella DynamoDB Source Servers.
- Gli ordini vengono inseriti nella coda SQS FIFO denominata Scan Orders (con prefisso DrsMalwareScanStack-ScanOrdersfifo). La coda viene utilizzata per serializzare le richieste di scansione mappate alla stessa istanza DRS, prevenendo una race condition.
- Il lambda Process Order preleva un ordine di scansione malware dalla coda e lo arricchisce, preparando l'operazione di scansione malware imminente. Ad esempio, inserisce l'ID dell'istanza DRS di replica associata al server di origine DRS fornito nell'ordine. L'output di Process Order sono comandi di scansione malware contenenti tutte le informazioni necessarie per invocare la scansione malware di GuardDuty.
- Le operazioni di scansione malware vengono tracciate utilizzando la DRSVolumeAnnotationsDDBTable a livello di volume, fornendo funzionalità di reporting.
- I comandi di scansione malware vengono inseriti nella coda SQS FIFO Scan Commands (con prefisso DrsMalwareScanStack-ScanCommandsfifo) per aumentare la resilienza.
- La funzione Process Commands invia i comandi di scansione in coda a una velocità massima di 1 comando al secondo per evitare il throttling dell'API. Attiva la funzione di scansione malware su richiesta fornita da Amazon GuardDuty.
- L'esecuzione del lavoro malware su richiesta di Amazon GuardDuty può essere monitorata dal servizio Amazon GuardDuty.
- Il risultato del lavoro di scansione malware viene instradato a Amazon CloudWatch Logs.
- La funzione lambda Subscription Filter riceve il risultato della scansione e tiene traccia del risultato utilizzando DynamoDB (passaggio #14).
- La tabella DynamoDB DRS Instance Annotations tiene traccia dello stato del lavoro di scansione malware a livello di istanza.
- Lo stack CDK denominato ScanReportStack distribuisce la funzione lambda Scan Report (con prefisso ScanReportStack-ScanReport) per popolare il bucket Amazon S3 con prefisso scanreportstack-scanreportbucket.
- AWS Security Hub aggrega e correla i risultati di Amazon GuardDuty.
- L'evento di risultato di Security Hub viene catturato da una regola EventBridge (con prefisso DrsMalwareScanStack-SecurityHubAnnotationsRule)
- La funzione lambda Security Hub Annotations (con prefisso DrsMalwareScanStack-SecurityHubAnnotation) genera Note (Annotazioni) aggiuntive al risultato con informazioni contestualizzate sul server di origine interessato. Queste informazioni aggiuntive possono essere visualizzate nella sezione Note all'interno del risultato di Security Hub.
- Le attività successive dipenderanno dal processo di risposta agli incidenti adottato. Ad esempio, in base alla data dell'infezione, AWS DRS può essere utilizzato per eseguire un ripristino a un punto nel tempo utilizzando uno snapshot precedente alla data dell'infezione malware.
- In uno scenario multi-account, questa soluzione può essere distribuita direttamente sull'account AWS che ospita la soluzione AWS DRS. I risultati di Amazon GuardDuty verranno automaticamente inviati all'account di sicurezza centralizzato.
Utilizzo
Prerequisiti
 aws-samples/drs-malware-scan

