
 ashrafzaryouh/cve-2026-32475
Documentazione di advisory per CVE-2026-32475, un caricamento file non limitato critico (CWE-434) in Elementor Pro che porta a RCE, con indicazioni per il rilevamento e passaggi di mitigazione.

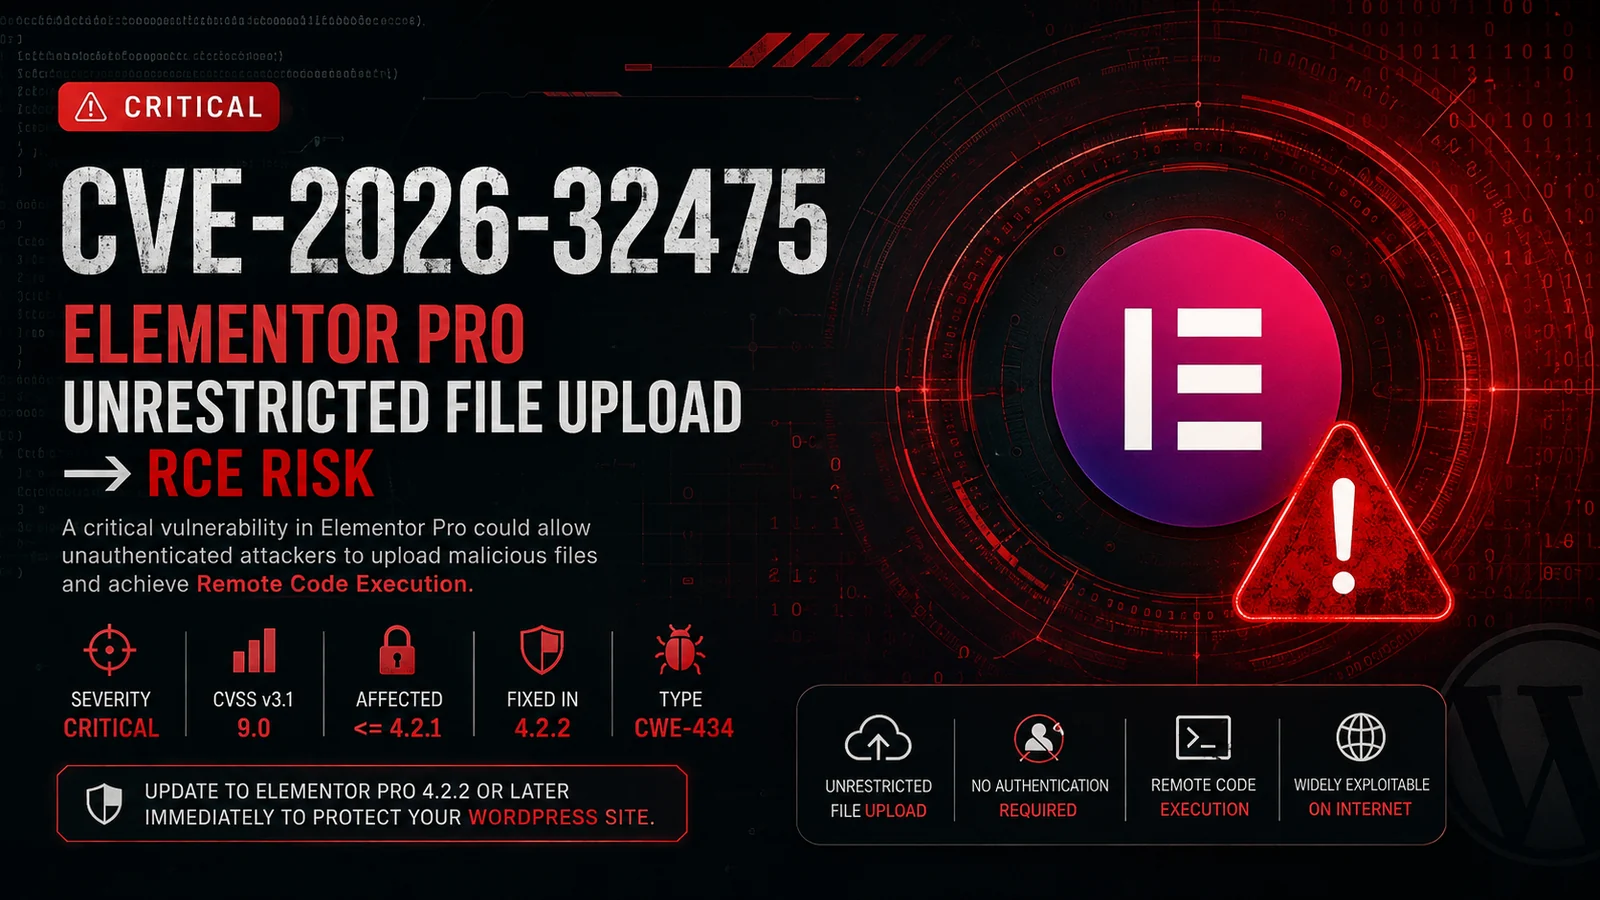

Vulnerabilità critica di caricamento file senza restrizioni in Elementor Pro
Potenzialmente in grado di portare a Remote Code Execution (RCE)
CVE-2026-32475 è una vulnerabilità di sicurezza critica che interessa Elementor Pro, un plugin page-builder per WordPress ampiamente diffuso.
La vulnerabilità riguarda restrizioni insufficienti sui caricamenti di file, che consentono a un attaccante di caricare potenzialmente un tipo di file pericoloso che può successivamente essere elaborato dal server.
In configurazioni vulnerabili, una sfruttamento riuscito può portare a Remote Code Execution (RCE) con i privilegi del processo WordPress/PHP sottostante.
Avviso di sicurezza: questa documentazione descrive la vulnerabilità e il suo impatto a fini di ricerca difensiva e test di sicurezza autorizzati. Non è incluso alcun payload di exploit weaponizzato.
| Proprietà | Dettagli |
|---|---|
| CVE | CVE-2026-32475 |
| Prodotto | Elementor Pro |
| Piattaforma | WordPress |
| Tipo di vulnerabilità | Caricamento senza restrizioni di file di tipo pericoloso |
| CWE | CWE-434 |
| Gravità | 🔴 Critica |
| CVSS | 9.0 |
| Versioni interessate | <= 4.2.1 |
| Versione corretta | 4.2.2 |
| Impatto potenziale | Remote Code Execution |
La vulnerabilità è legata al modo in cui Elementor Pro convalida e successivamente elabora i file caricati.
Una discrepanza tra la fase di validazione e la fase di elaborazione del file può consentire a dati di upload multipart appositamente costruiti di aggirare le restrizioni previste.
Concettualmente:
          HTTP Multipart Upload
                    │
                    ▼
          ┌───────────────────┐
          │ Upload Validation │
          └─────────┬─────────┘
                    │
             Validation Bypass
                    │
                    ▼
          ┌───────────────────┐
          │ File Processing   │
          └─────────┬─────────┘
                    │
                    ▼
          Dangerous File Type
                    │
                    ▼
             Server Execution
                    │
                    ▼
                  RCE
Il problema di sicurezza deriva quindi da assunzioni incoerenti tra ciò che il livello di validazione considera sicuro e ciò che il livello di elaborazione gestisce effettivamente.
Lo sfruttamento riuscito contro un'installazione vulnerabile potrebbe potenzialmente consentire a un attaccante di:
L'impatto effettivo dipende in larga misura dai privilegi del processo WordPress/PHP e dalla configurazione del server.
La vulnerabilità è associata alla funzionalità di caricamento file esposta da Elementor Pro.
Una catena di attacco semplificata può essere rappresentata come:
Attacker
   │
   │ Crafted HTTP request
   ▼
WordPress
   │
   ▼
Elementor Pro
   │
   ├── Upload validation
   │
   ├── File processing
   │
   ▼
Filesystem
   │
   ▼
Potentially executable content
   │
   ▼
Remote Code Execution
⚠️ L'exploitation deve essere eseguita solo contro sistemi di cui sei proprietario o per i quali hai un'autorizzazione esplicita ai test.
La remediation principale consiste nell'aggiornare:
Elementor Pro 4.2.1
        ↓
Elementor Pro 4.2.2+
Dall'interfaccia di amministrazione di WordPress:
Dashboard
   └── Plugins
        └── Elementor Pro
             └── Version
Per le installazioni potenzialmente esposte, indaga su:
Web server access logs
PHP logs
WordPress logs
File modification timestamps
Authentication logs
WAF events
Cerca richieste di upload multipart insoliti e file inattesi che compaiono nelle directory controllate da WordPress.
I team di sicurezza possono monitorare:
POST requests
      │
      ├── multipart/form-data
      │
      ├── unusual filename parameters
      │
      ├── unexpected extensions
      │
      └── suspicious upload destinations
Ulteriori indicatori possono includere:
Per test autorizzati, una valutazione sicura dovrebbe concentrarsi sul determinare se il target esegue una versione affetta, anziché distribuire payload eseguibili.
Esempio di controllo dell'inventario:
Target
  │
  ▼
WordPress detected
  │
  ▼
Elementor Pro detected
  │
  ▼
Version identified
  │
  ├── <= 4.2.1 → ⚠️ Potentially vulnerable
  │
  └── >= 4.2.2 → ✅ Patched
| Rischio | Valutazione |
|---|---|
| Riservatezza | 🔴 Alto |
| Integrità | 🔴 Alto |
| Disponibilità | 🟠 Alto |
| Sfruttabilità | 🔴 Alto |
| Gravità complessiva | 🔴 Critica |
Per le organizzazioni che utilizzano WordPress:
CVE-2026-32475CWE-434 — Unrestricted Upload of File with Dangerous Type4.2.2Questo repository è destinato a ricerca sulla sicurezza difensiva, analisi delle vulnerabilità, formazione e penetration testing autorizzato.
Non utilizzare tecniche di ricerca o test sulle vulnerabilità contro sistemi senza esplicita autorizzazione.
Scopri gli strumenti più utilizzati dalla nostra community.
Nessun dato di popolarità ancora.
