Avviso e strumento di verifica sicura per CVE-2026-12485, un RCE da stack buffer overflow non autenticato in GeoVision GV-I/O Box 4E DVRSearch, con indicazioni per il rilevamento e la mitigazione.

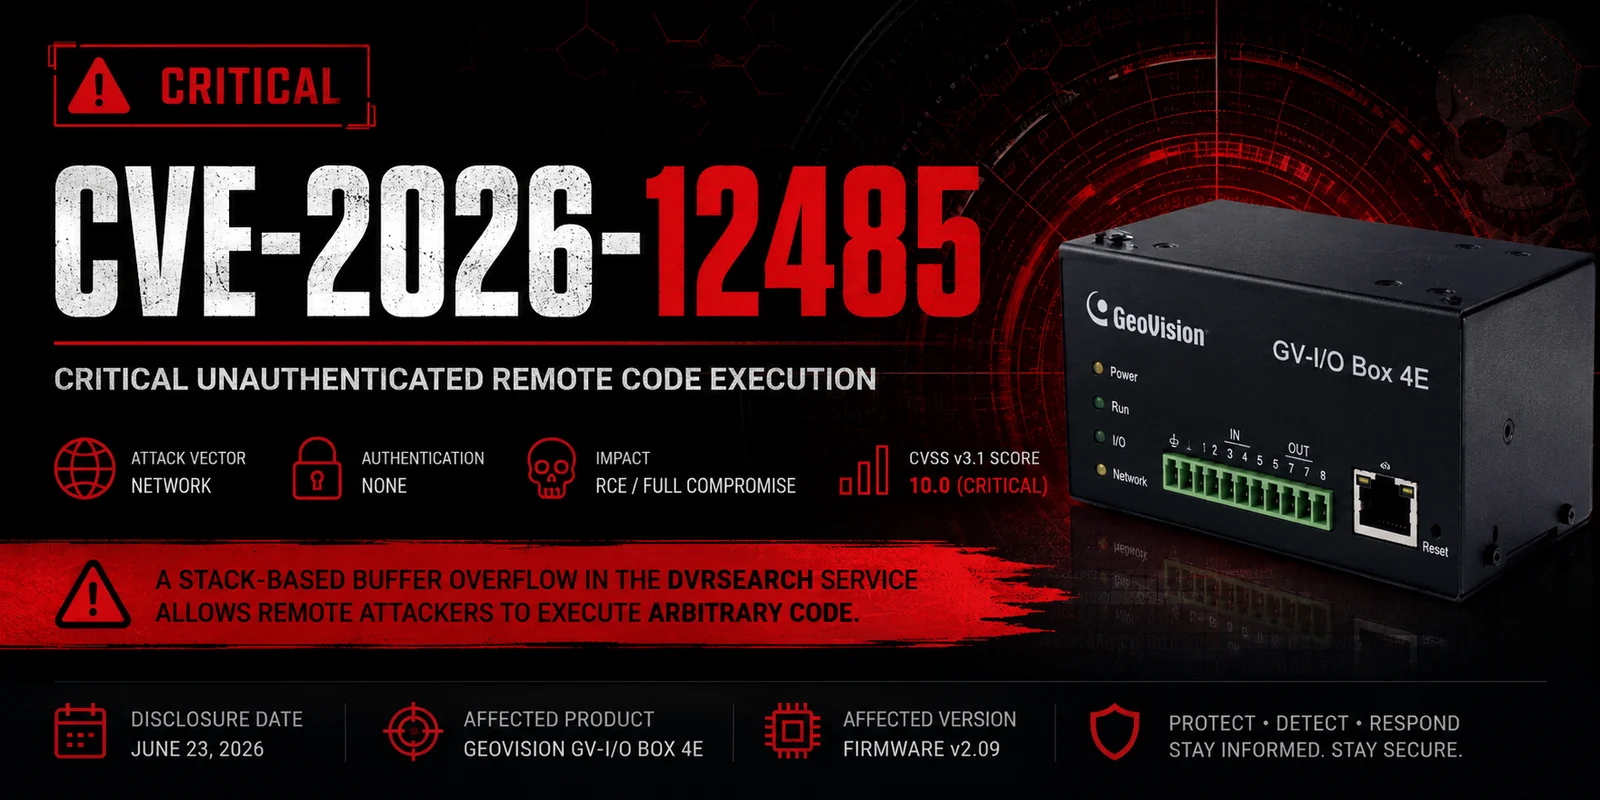


Data di Divulgazione: 23 giugno 2026
CWE: CWE-121 – Buffer Overflow Basato su Stack
Vettore di Attacco: Rete (Non Autenticato)
Una vulnerabilità di buffer overflow basato su stack non autenticata nel servizio DVRSearch del GeoVision GV-I/O Box 4E consente ad attaccanti remoti di ottenere l'esecuzione di codice arbitrario e compromettere completamente i dispositivi interessati.
| Campo | Valore |
|---|---|
| ID CVE | CVE-2026-12485 |
| CVSS v3.1 | 10.0 (Critico) |
| CWE | CWE-121 |
| Prodotto Interessato | GeoVision GV-I/O Box 4E |
| Versione Interessata | Firmware v2.09 |
| Autenticazione Richiesta | No |
| Interazione Utente | Nessuna |
| Impatto | Esecuzione di Codice Remoto |
| Prodotto | Versione | Stato |
|---|---|---|
| GeoVision GV-I/O Box 4E | 2.09 | Vulnerabile |
La vulnerabilità risiede nella funzionalità CMD_IP_SET del servizio DVRSearch. Un'operazione memcpy() non sicura copia dati controllati dall'utente in un buffer stack di dimensione fissa senza validare la lunghezza dell'input di origine.
v3 = strlen(g_network_config->ip_addr);
memcpy(&reply_buf[36], g_network_config->ip_addr, v3);
Poiché i limiti del buffer di destinazione non vengono applicati, una richiesta appositamente costruita può innescare un stack buffer overflow, potenzialmente consentendo a un attaccante di sovrascrivere il flusso di esecuzione ed eseguire codice arbitrario.
Un'exploitazione riuscita può consentire a un attaccante di:
CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:H
Base Score: 10.0 (Critical)
| Metrica | Valore |
|---|---|
| Vettore di attacco | Rete |
| Complessità di attacco | Bassa |
| Privilegi richiesti | Nessuno |
| Interazione utente | Nessuna |
| Ambito | Modificato |
| Riservatezza | Alta |
| Integrità | Alta |
| Disponibilità | Alta |
DVRSearch.DVRSearch.| Data | Evento |
|---|---|
| 2026-06-23 | Vulnerabilità divulgata pubblicamente |
| 2026-06-23 | Identificativo CVE assegnato |
| 2026-06-23 | Pubblicato l'avviso tecnico |
Ecco cosa dovresti vedere quando esegui il checker:
$ python3 CVE-2026-12485-check.py 192.168.1.100
============================================================
Safe CVE-2026-12485 (GV-I/O Box 4E DVRSearch) Checker
============================================================
Target: 192.168.1.100:10001
This script does NOT exploit the vulnerability.

[+] Sending safe probe to 192.168.1.100:10001 ...
[+] Received response (XXX bytes) from ('192.168.1.100', 10001)
[+] Service appears active. Response preview: b'\x00\x00...'

============================================================
Recommendation:
- If service responds → Update firmware immediately (GV-IOBOX_2026-06-01).
- Block UDP/10001 from untrusted sources.
- Full advisory: https://talosintelligence.com/vulnerability_reports/TALOS-2026-2377
============================================================
--length-testVedrai righe aggiuntive come:
[+] Performing safe length test (non-crashing)...
    Testing payload size: 54 bytes...
    [+] Size 54 -> Response received (XXX bytes)
    Testing payload size: 104 bytes...
    [+] Size 104 -> Response received (XXX bytes)
    ...
| Situazione | Cosa vedrai | Significato |
|---|---|---|
| Servizio in esecuzione | "Received response" | Il servizio vulnerabile è in ascolto |
| Nessuna risposta | "No response received (timeout)" | Firewall, servizio arrestato o IP errato |
| Servizio in crash (improbabile) | Lo script si blocca / il target smette di rispondere | Sei andato troppo oltre (non farlo con questo script) |
| Permesso negato / errore | Errore socket | Esegui come root o problema di firewall |
Passi successivi se risponde:
Questo repository è destinato esclusivamente a scopi educativi, di ricerca e di sicurezza difensiva.
Non viene fornito alcun codice di exploit. Qualsiasi test dovrebbe essere eseguito solo contro sistemi per i quali disponi di autorizzazione esplicita.
Scopri gli strumenti più utilizzati dalla nostra community.
Nessun dato di popolarità ancora.



