 aquasecurity/chain-bench
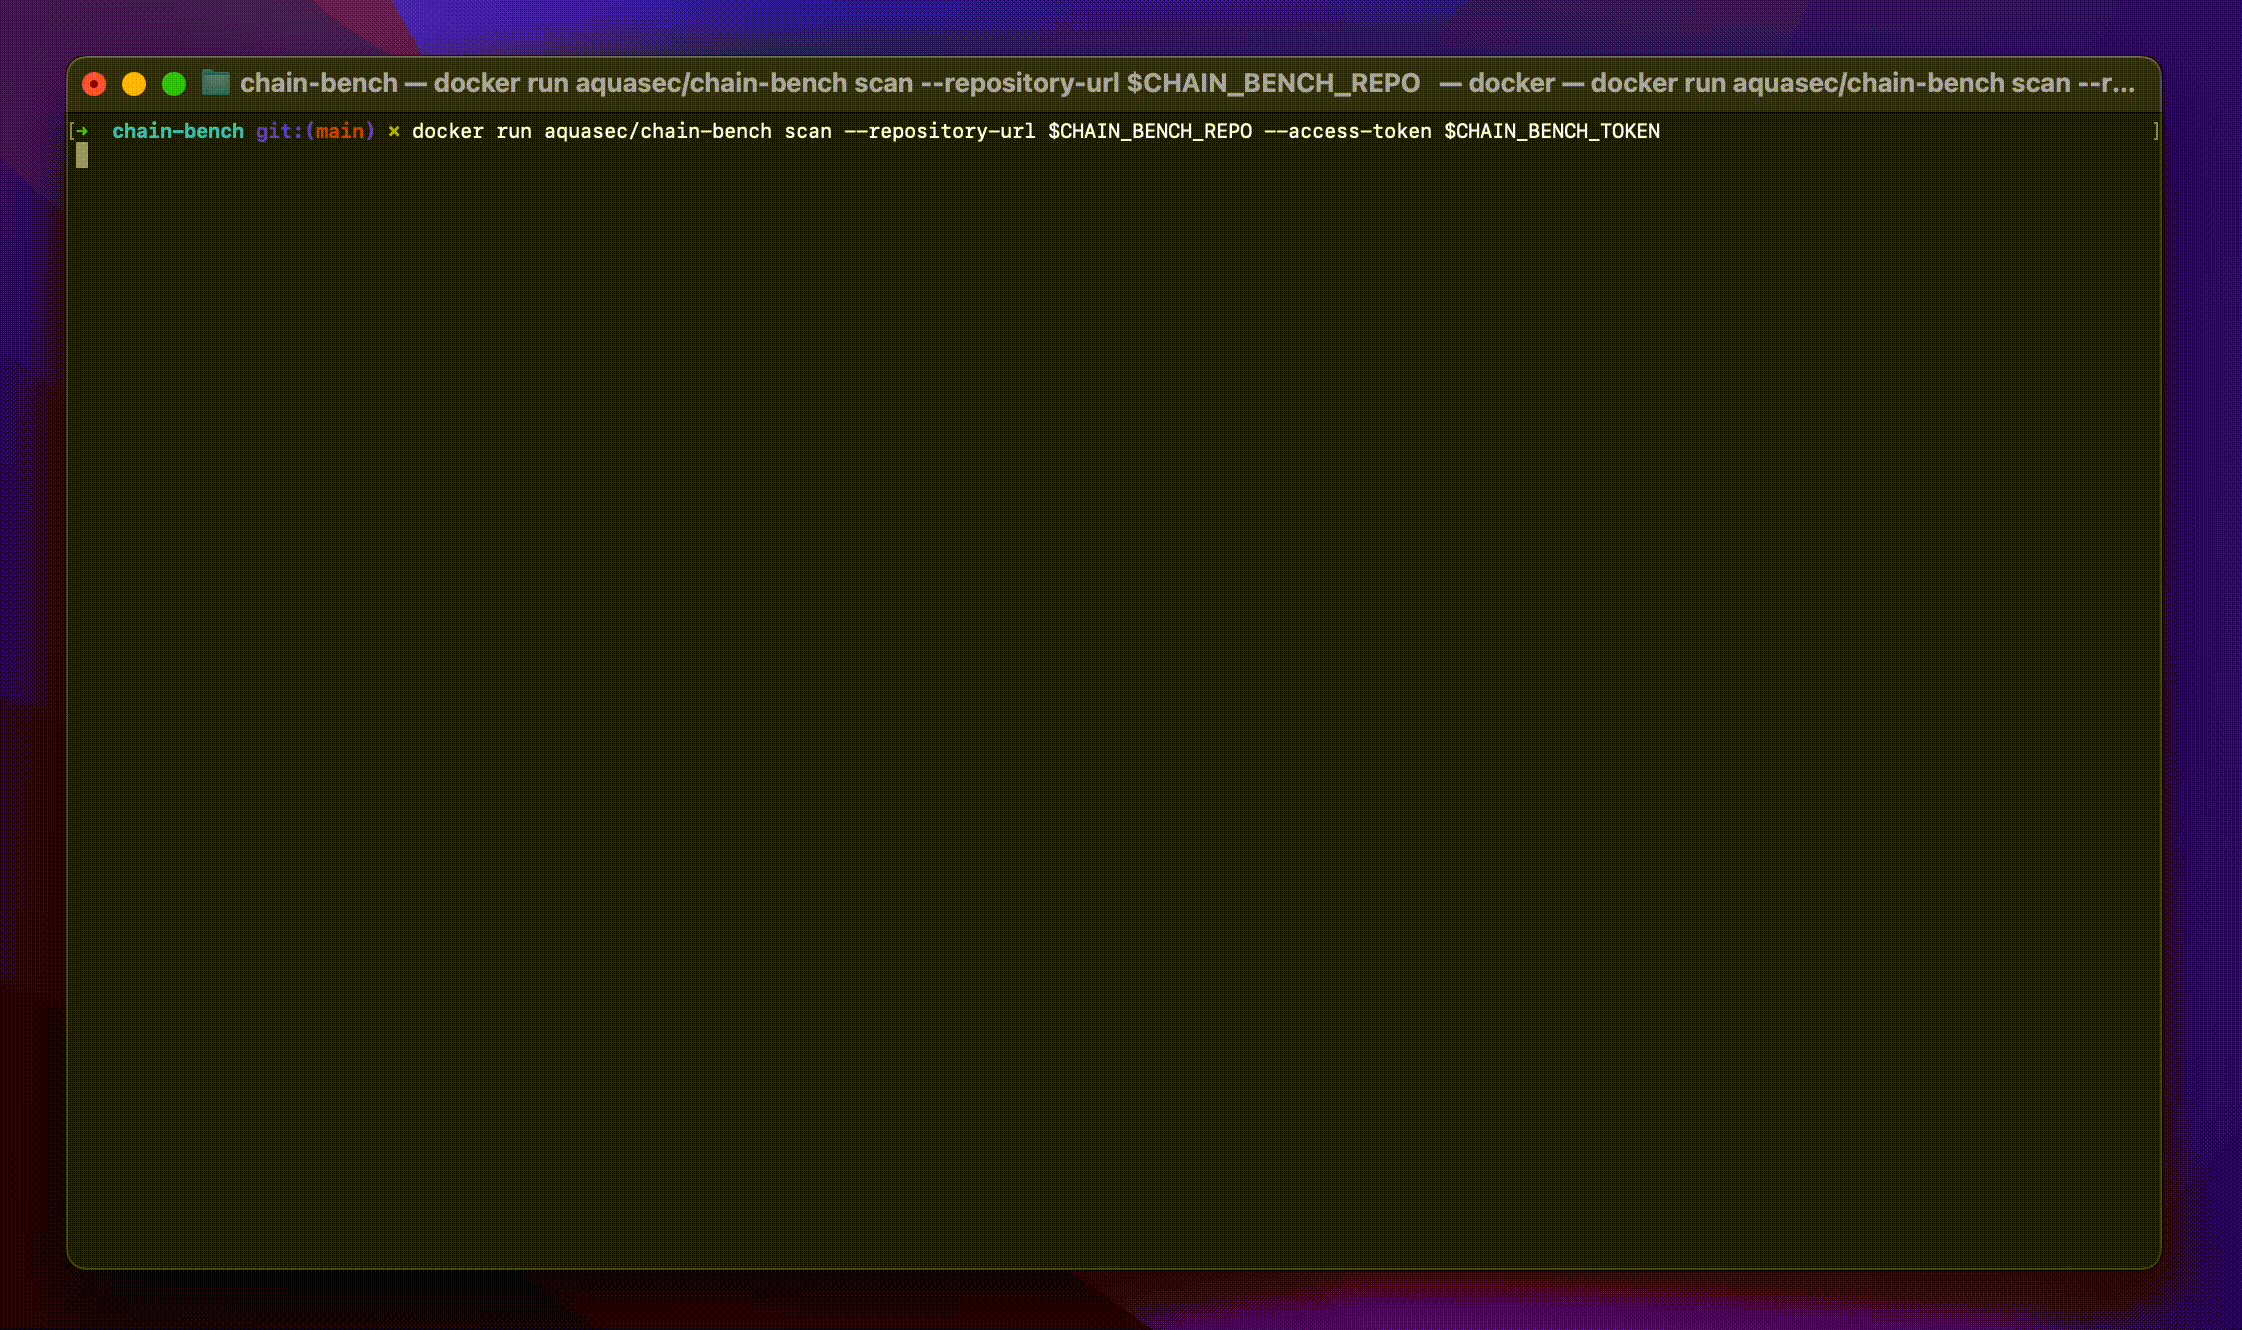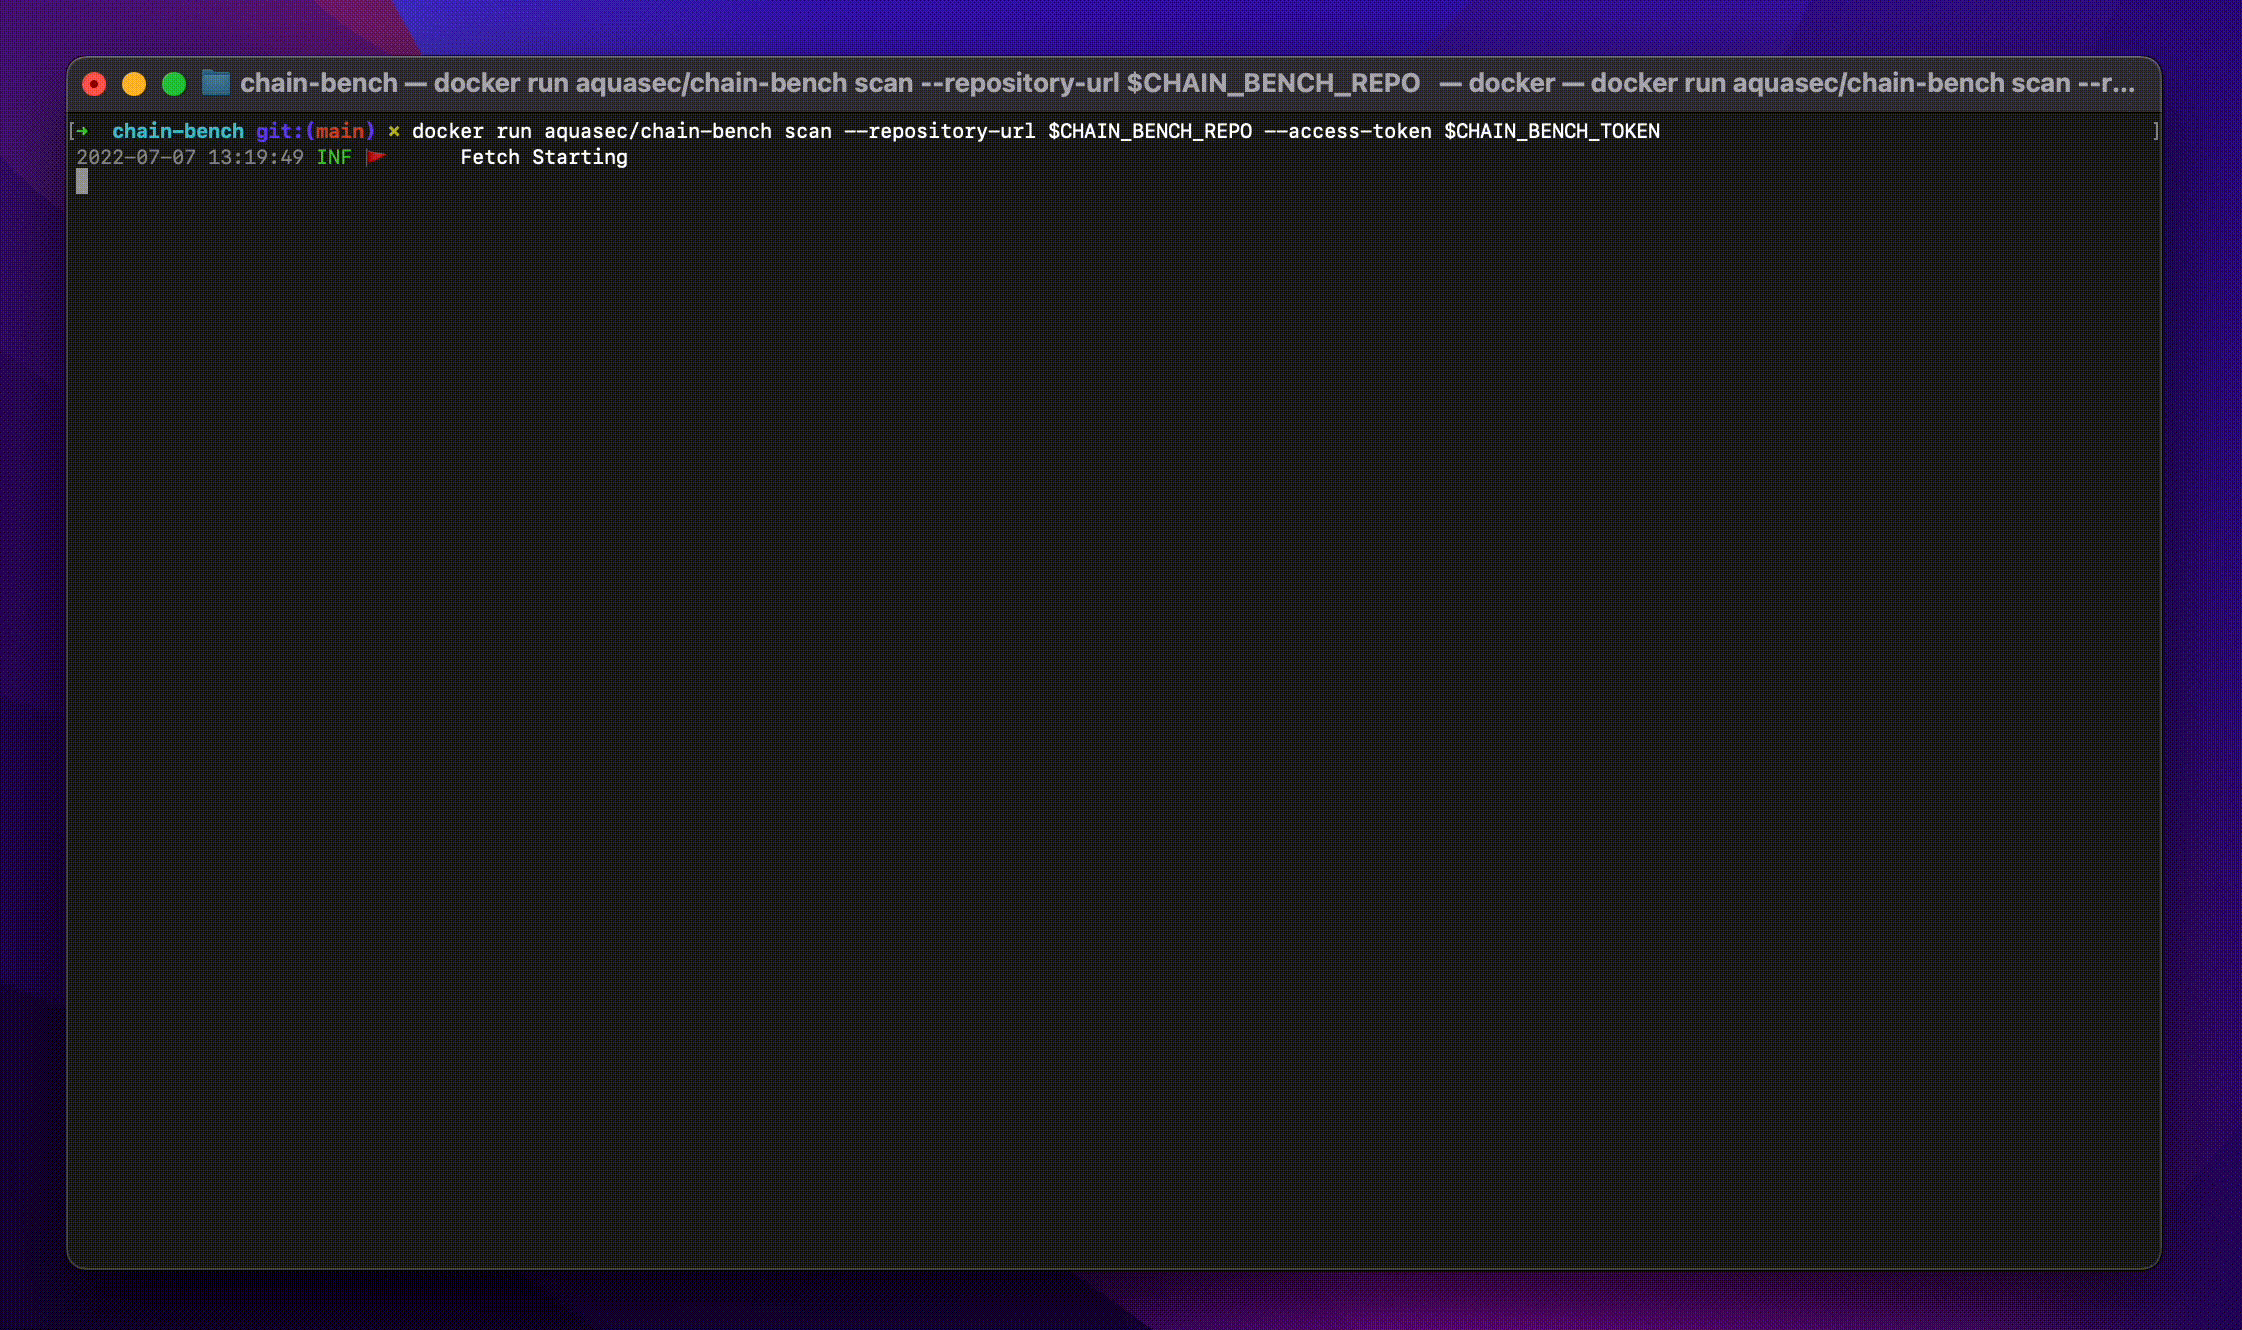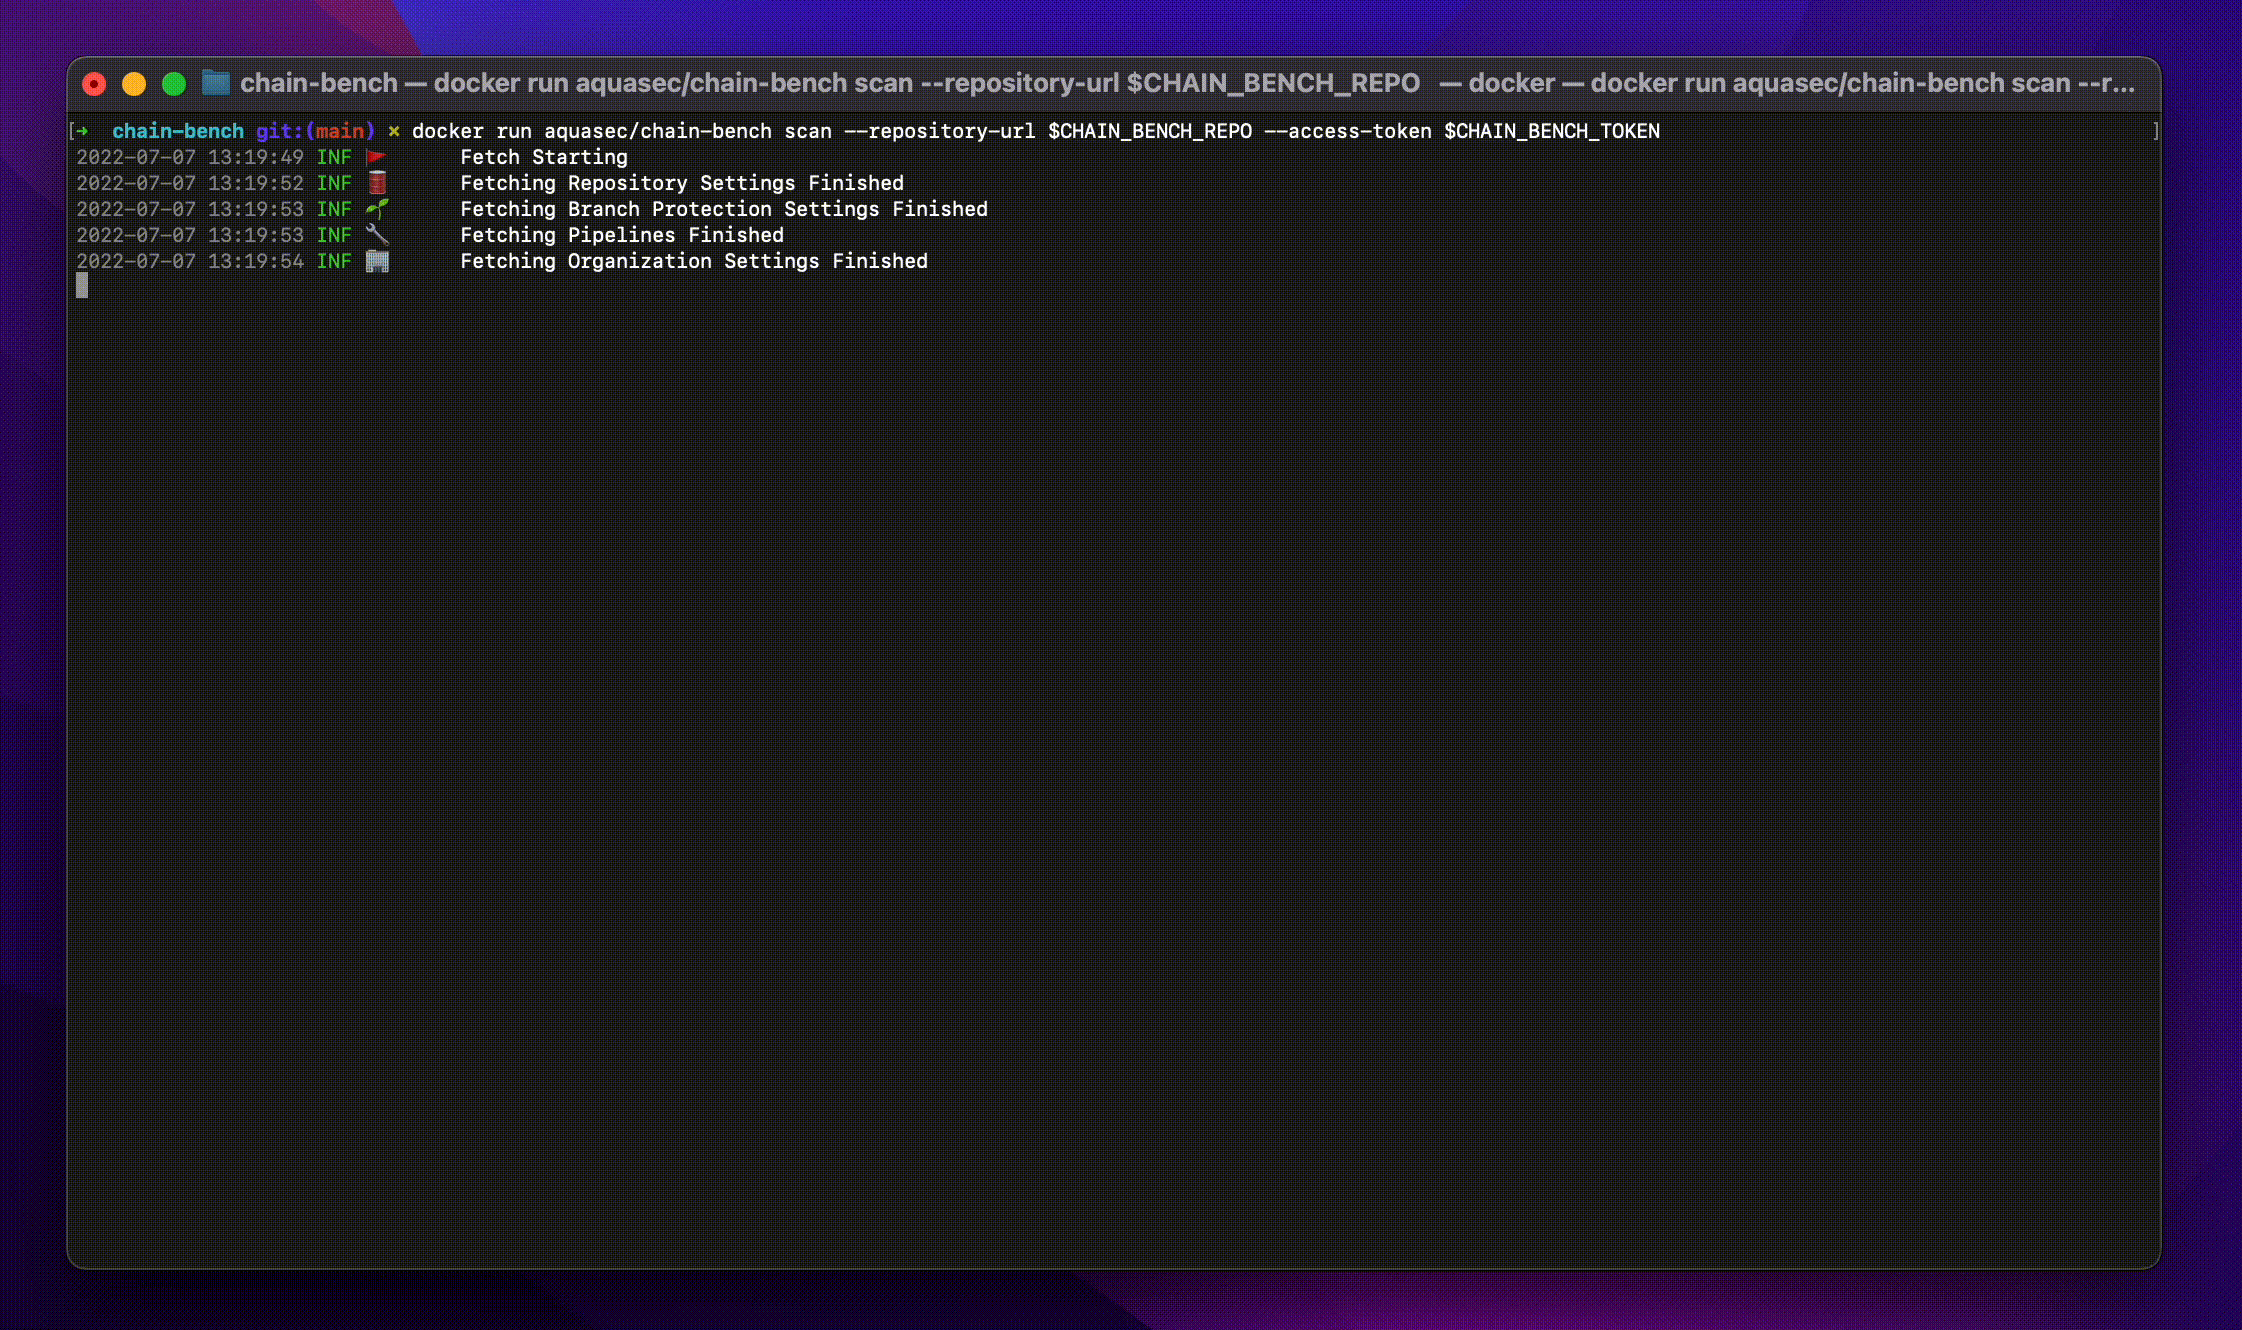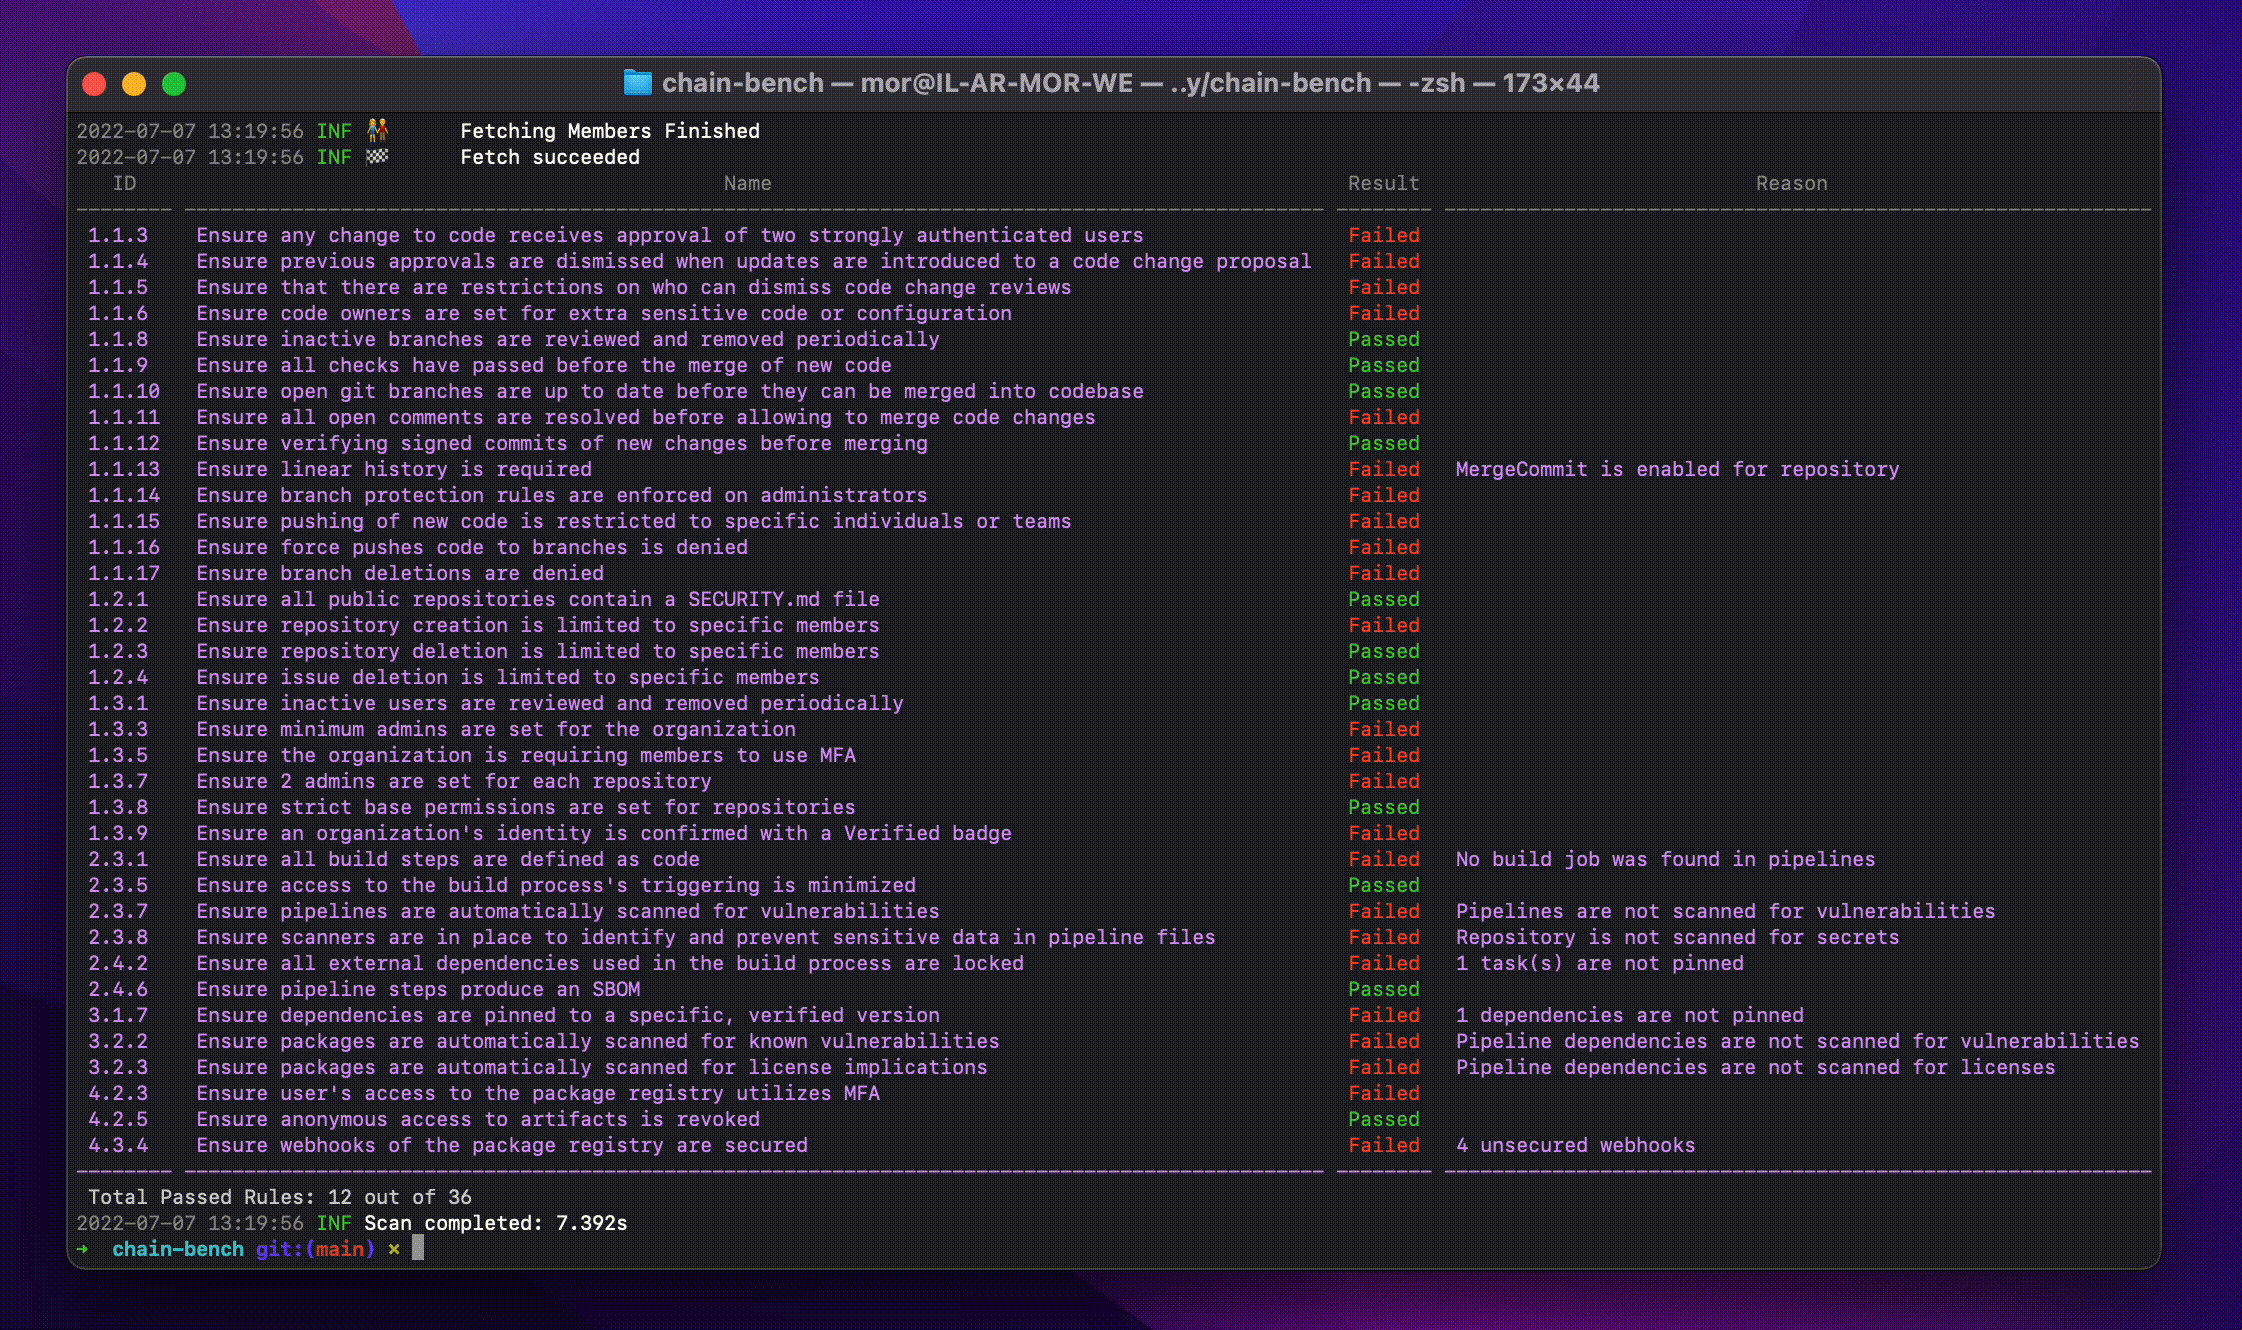
Controlla la conformità della sicurezza della supply chain software rispetto al benchmark CIS, scansionando le impostazioni SCM, le protezioni dei rami, le dipendenze e le pipeline CI/CD per individuare rischi.

[📖 Documentazione][docs]
Chain-bench è uno strumento open-source per auditare la tua supply chain software per la conformità alla sicurezza basato su un nuovo
CIS Software Supply Chain benchmark.
L'audit si concentra sull'intero processo SDLC, dove può rivelare rischi dal momento del codice fino al momento del deploy. Per vincere la corsa contro gli hacker e proteggere i tuoi dati sensibili e la fiducia dei clienti, devi assicurarti che il tuo codice sia conforme alle politiche della tua organizzazione.
Leggi di più nella [Documentazione di Chain-bench][docs]


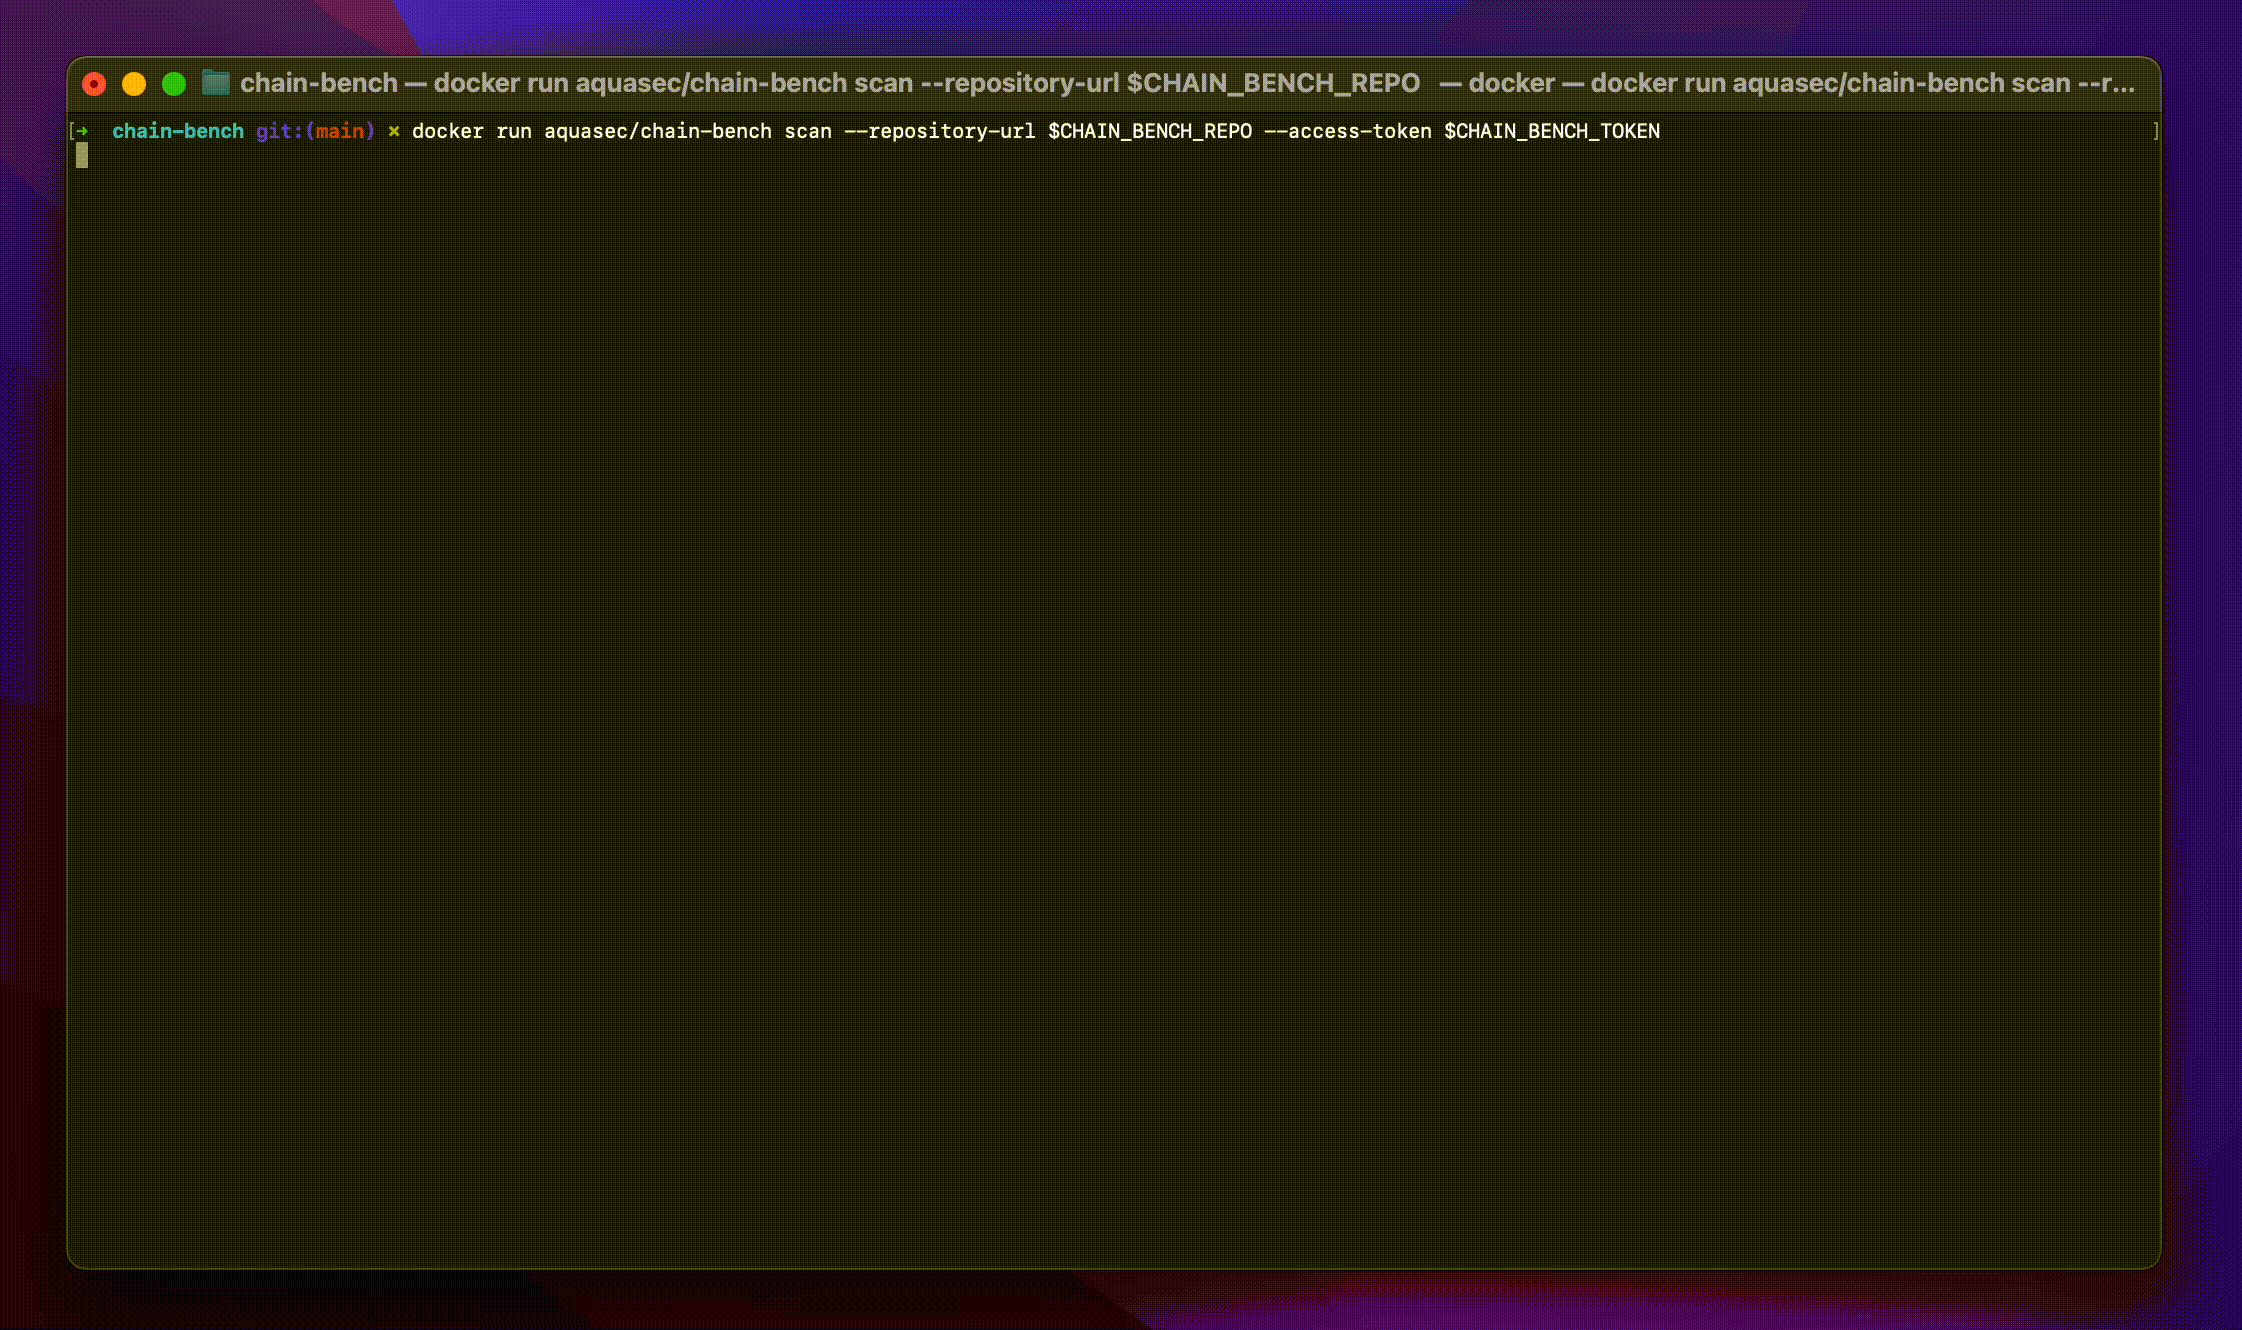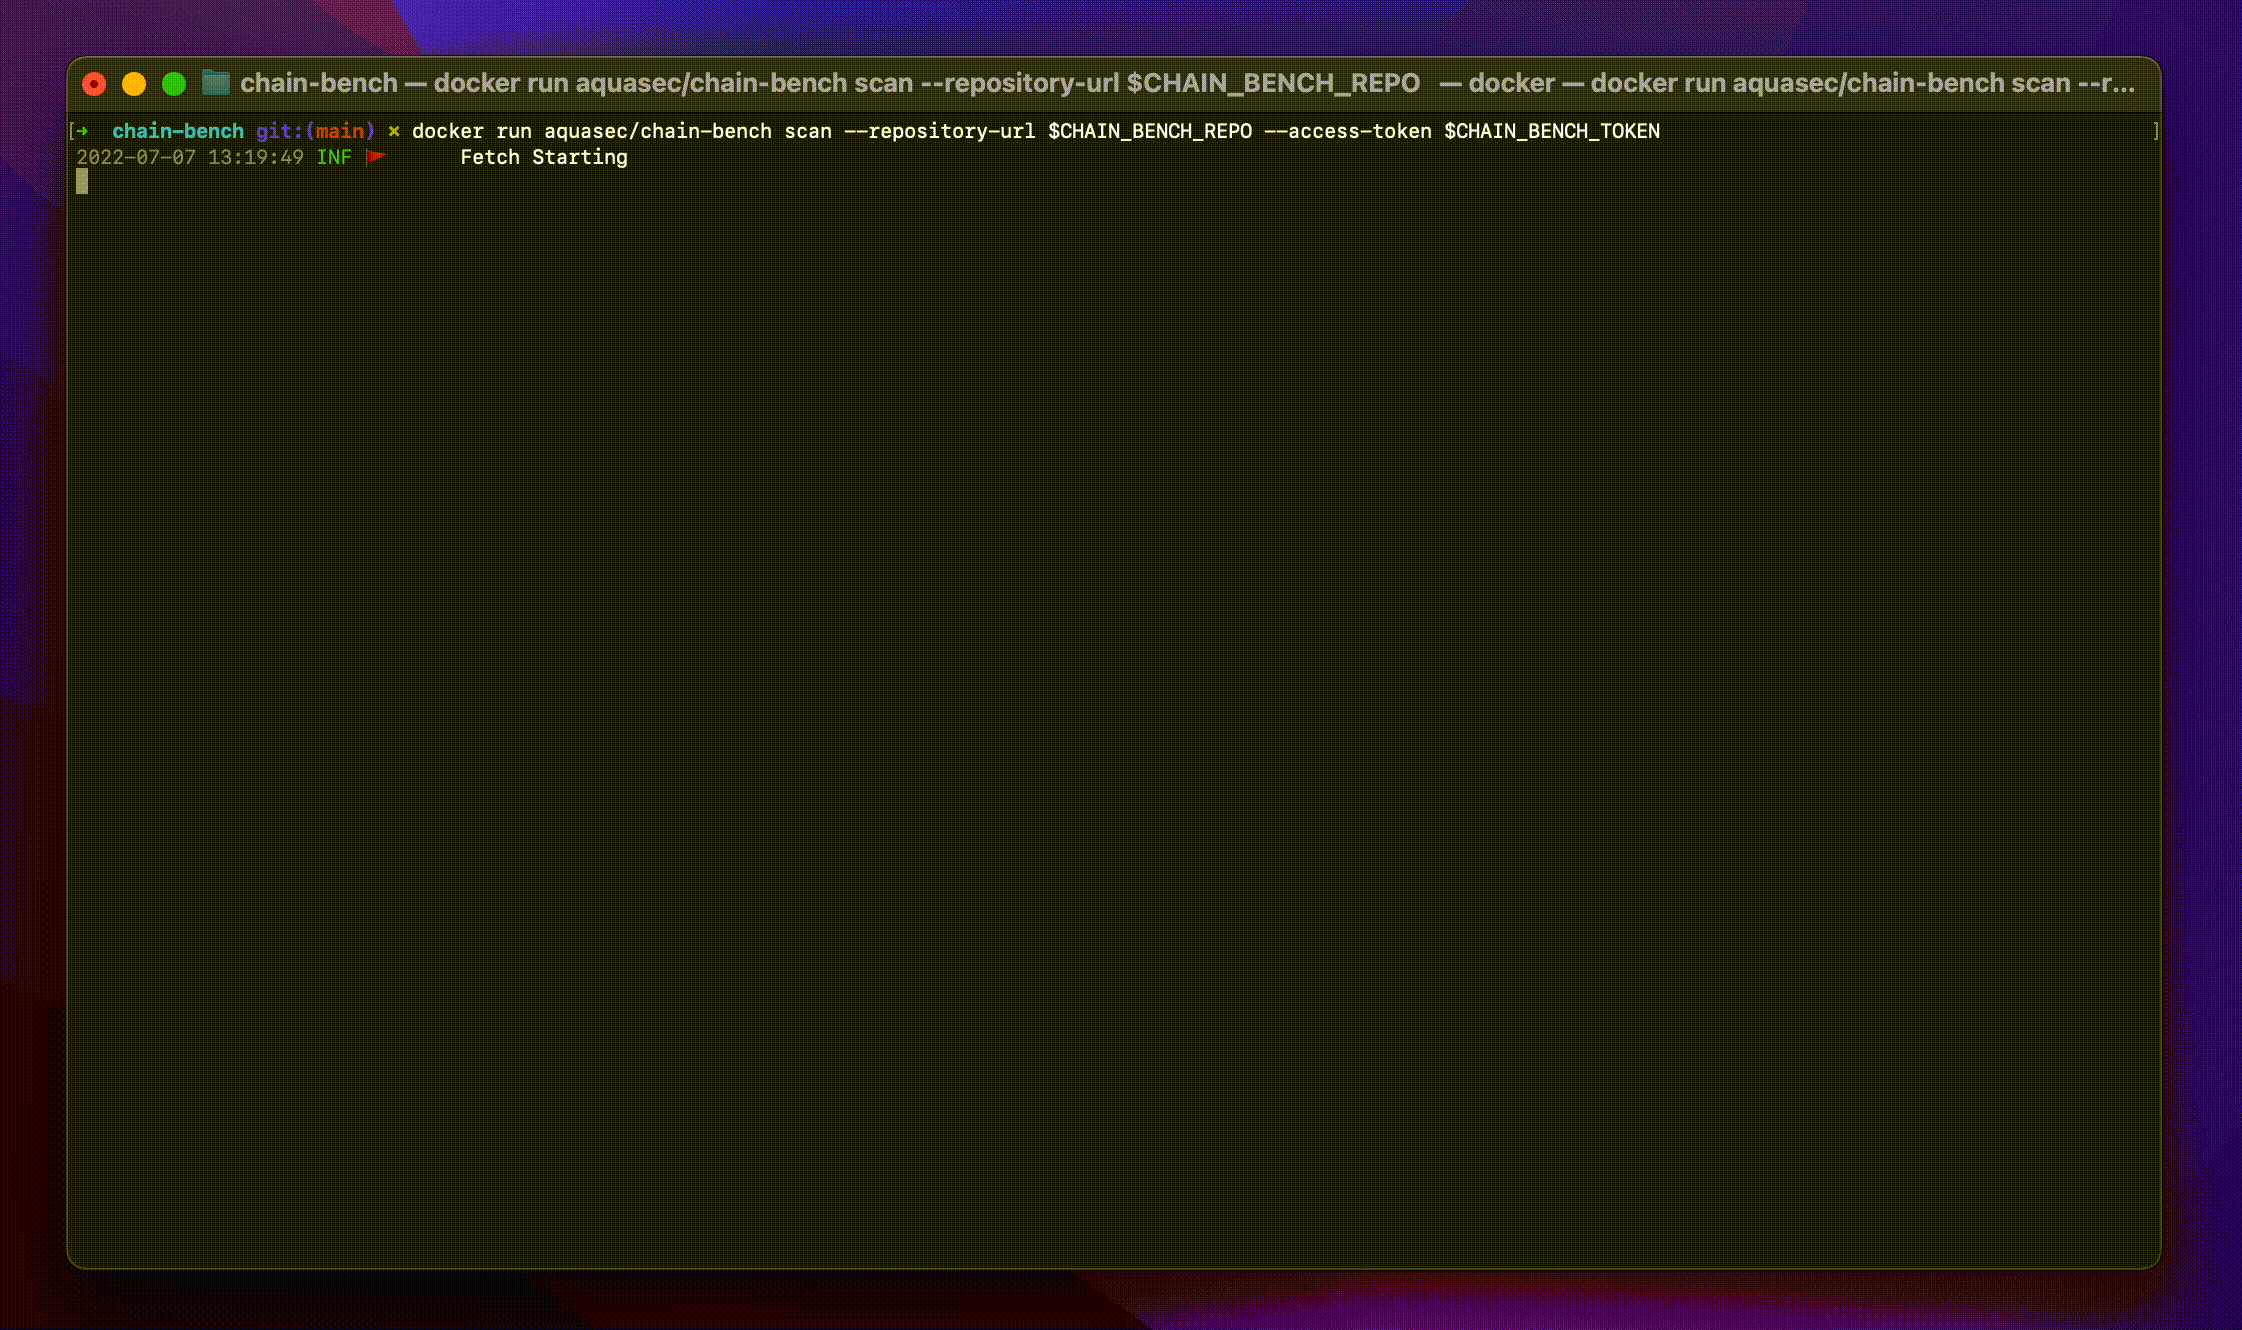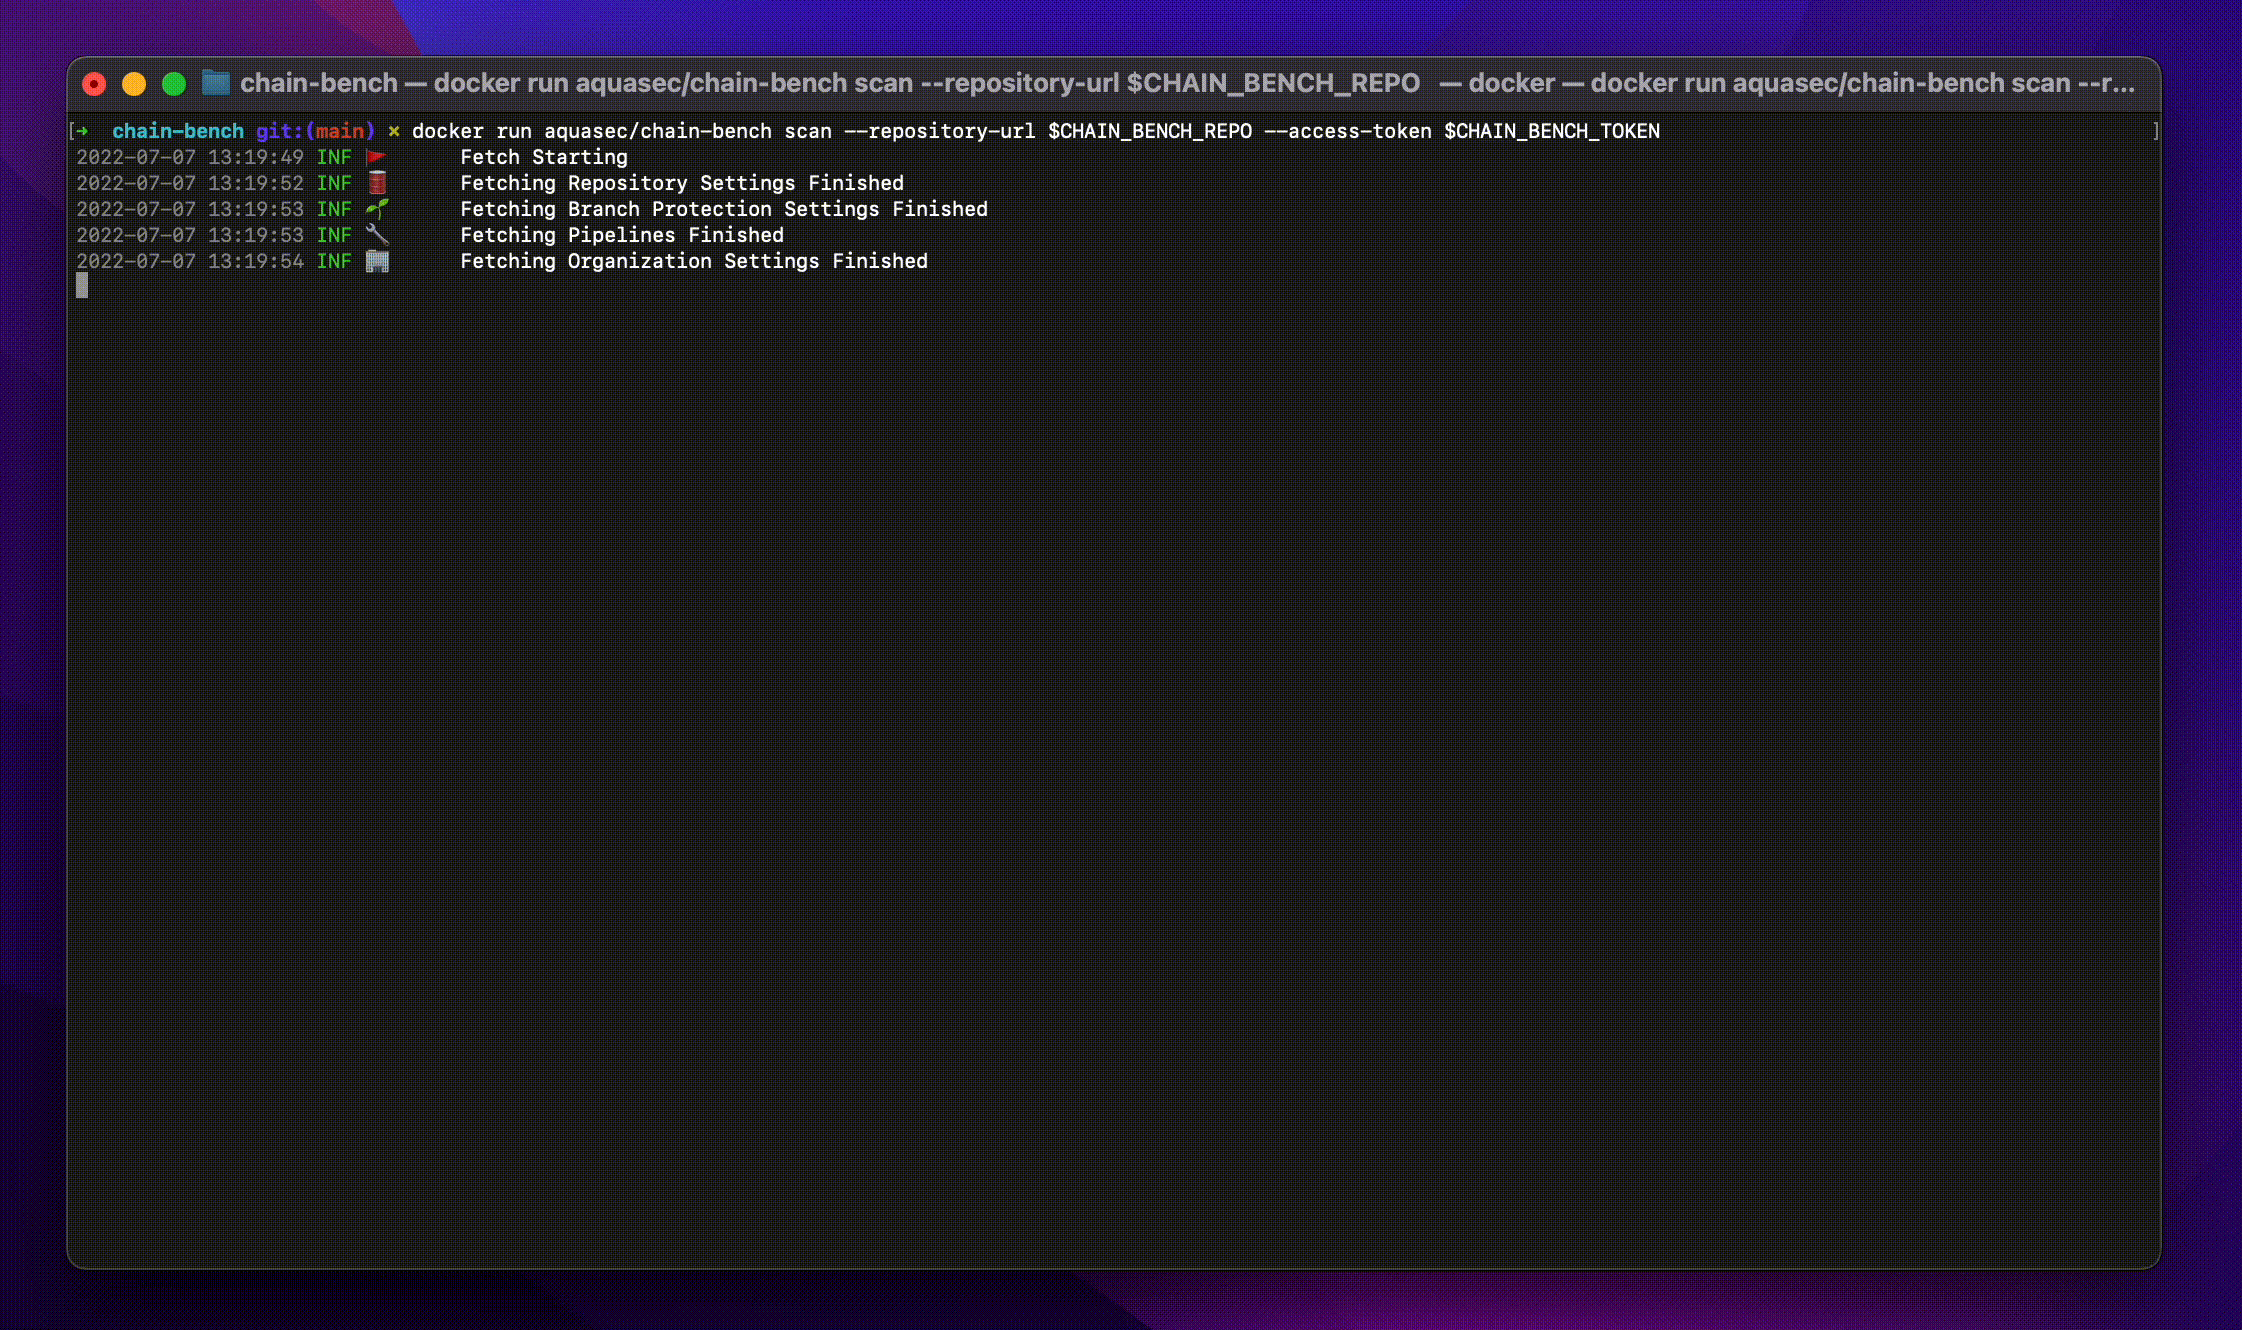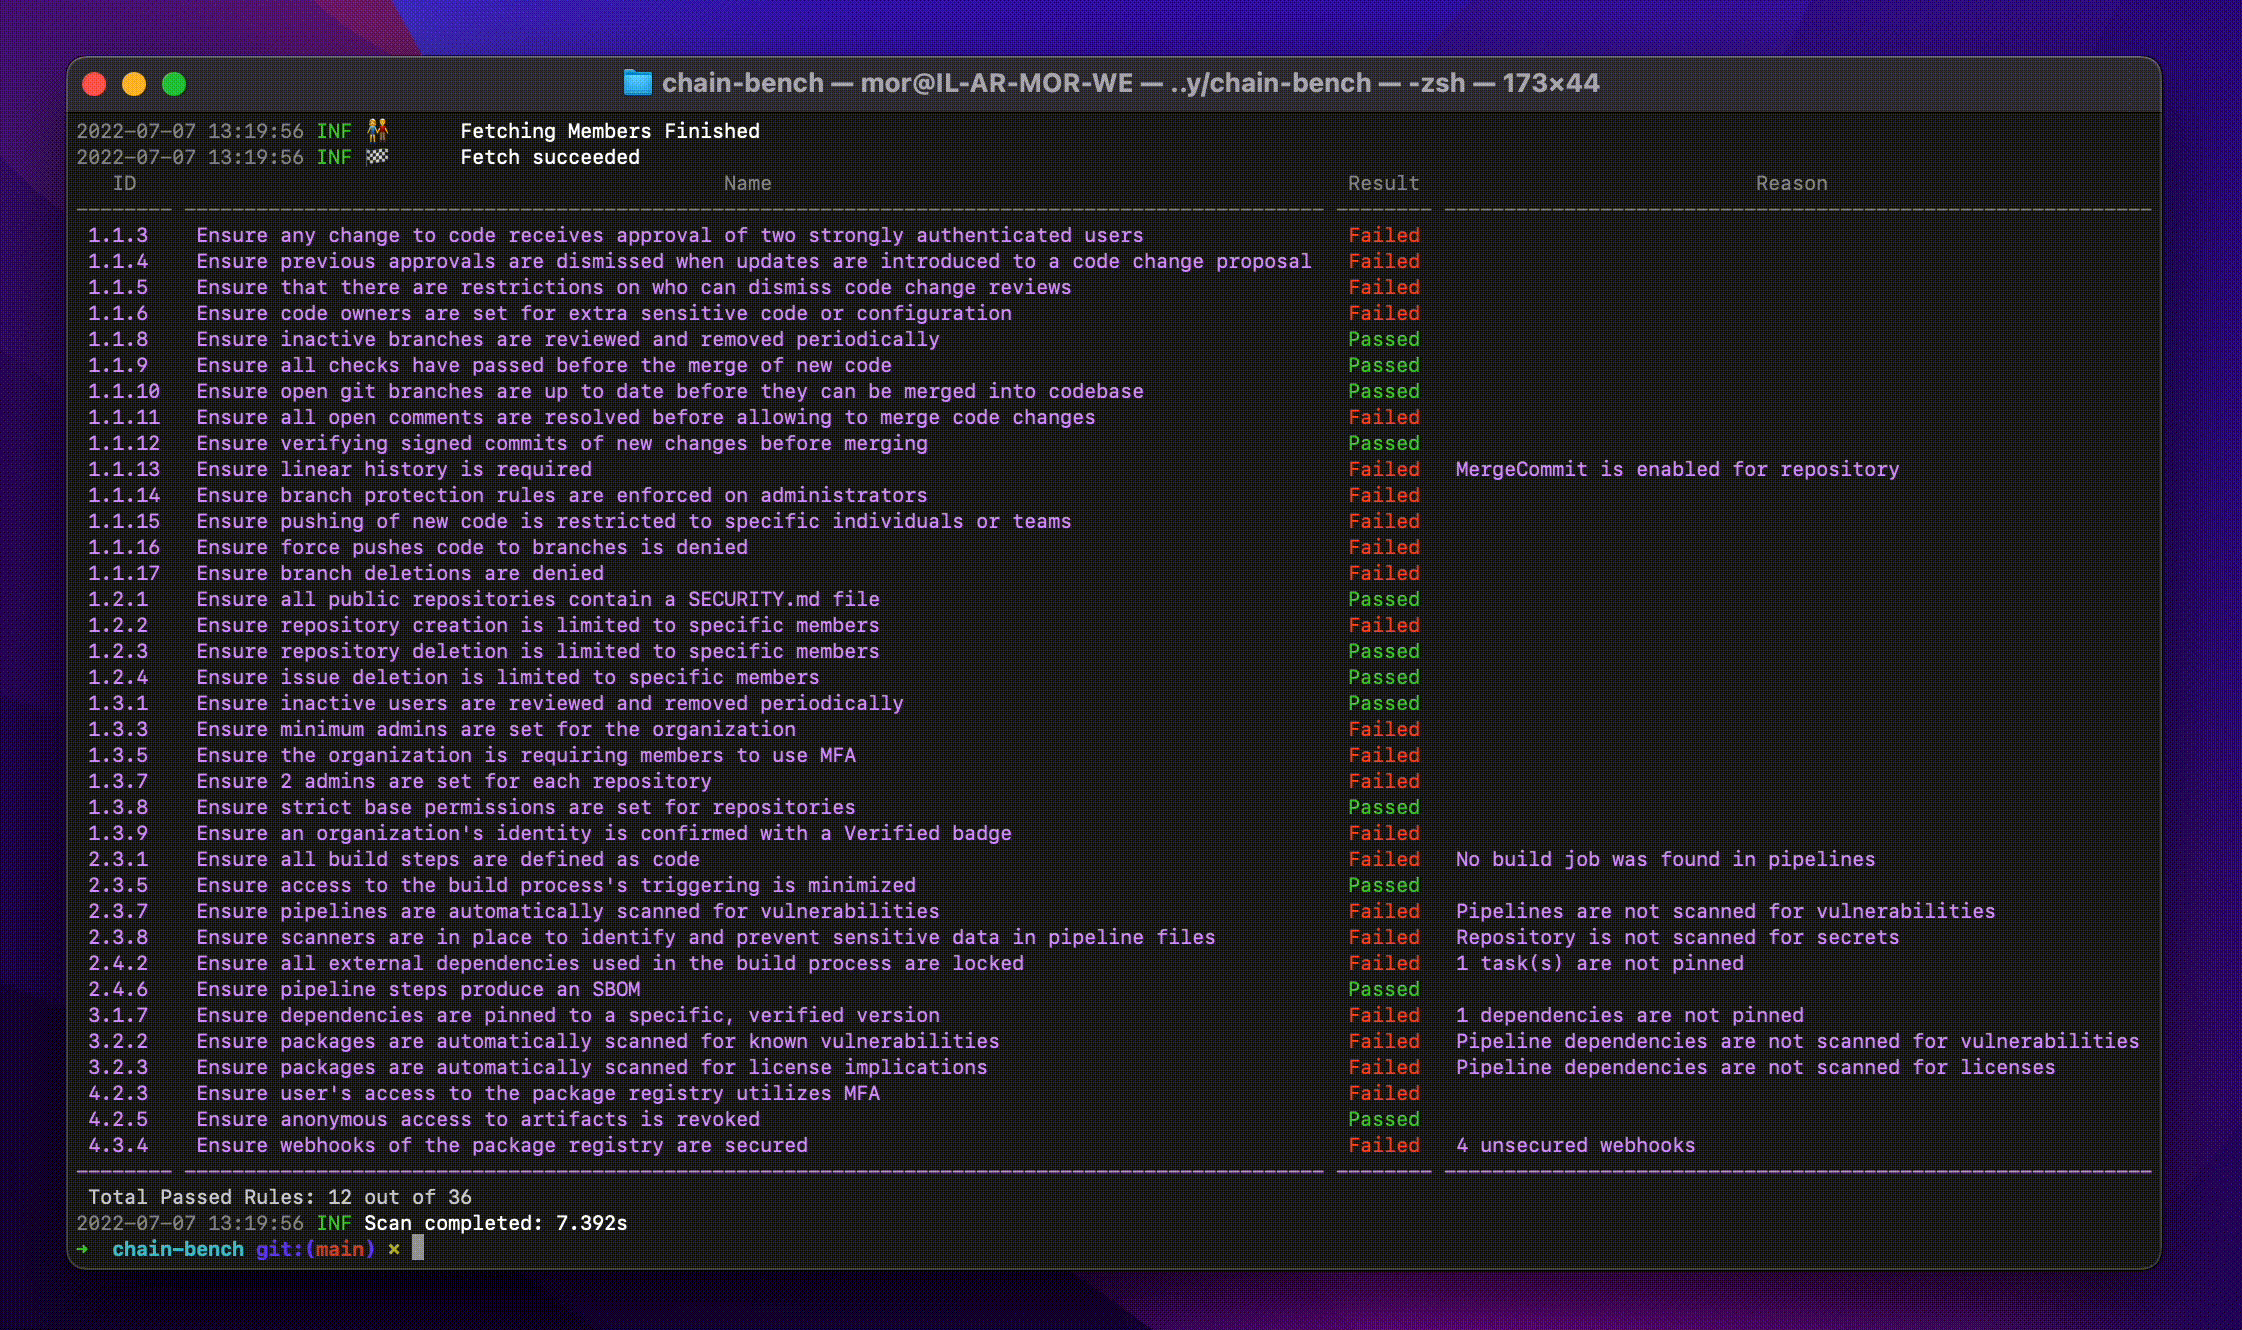
Chain-bench è uno strumento open-source per auditare la tua supply chain software per la conformità alla sicurezza basato su un nuovo CIS Software Supply Chain benchmark. L'audit si concentra sull'intero processo SDLC, dove può rivelare rischi dal momento del codice fino al momento del deploy.
Il modo principale per eseguire chain-bench è come CLI standalone. Richiede un token di accesso per il tuo account e l'URL del repository per accedere al tuo SCM.
Ottieni Chain-bench tramite il metodo di installazione che preferisci. Vedi la sezione [installazione] nella documentazione per i dettagli. Per esempio:
brew install chain-benchnix-env --install -A nixpkgs.chain-benchdocker run aquasec/chain-benchchain-bench scan --repository-url <REPOSITORY_URL> --access-token <TOKEN> -o <OUTPUT_PATH>
chain-bench scan --repository-url <REPOSITORY_URL> --scm-platform <SCM_PLATFORM> --access-token <TOKEN> -o <OUTPUT_PATH>
Le opzioni supportate per scm-platform sono "github" e "gitlab" (beta)
docker run aquasec/chain-bench scan --repository-url <REPOSITORY_URL> --access-token <TOKEN>
Vedi il repository su https://github.com/aquasecurity/chain-bench-action
