
 anee769/conduit
Gateway API on-premise per agenti di codifica AI con attribuzione dei costi per ingegnere, budget rigidi, governance dell'egresso (scansione di segreti/entità), osservabilità context-rot ed esportazioni pronte per audit. Viene eseguito all'interno della tua VPC.

Il control plane on-prem per agenti di codifica AI. Attribuzione dei costi per ingegnere · budget rigidi · governance dell'egresso · osservabilità del context-rot · esportazioni pronte per audit — tutto all'interno della tua VPC.


Conduit si posiziona tra i tuoi agenti di codifica AI (Claude Code, Cursor, Codex, Aider) e qualsiasi provider tu stia già utilizzando (Anthropic, OpenAI, Bedrock, Azure — o la tua implementazione LiteLLM / Portkey esistente). Una sola variabile d'ambiente da adottare, zero modifiche al client, prompt e completamenti mai memorizzati.
[Claude Code / Cursor / Codex]
         │  ANTHROPIC_BASE_URL=https://conduit.yourco.dev
         ▼
[Conduit]  vk_live_… (per-engineer)
         │  metering · budgets · governance · audit · context-rot
         ▼
[LiteLLM / Portkey / direct providers]
         │
         ▼
[Anthropic / OpenAI / Bedrock / Azure]
Panoramica — spesa, risparmi dalla cache, token, richieste bloccate e flag di governance a colpo d'occhio.

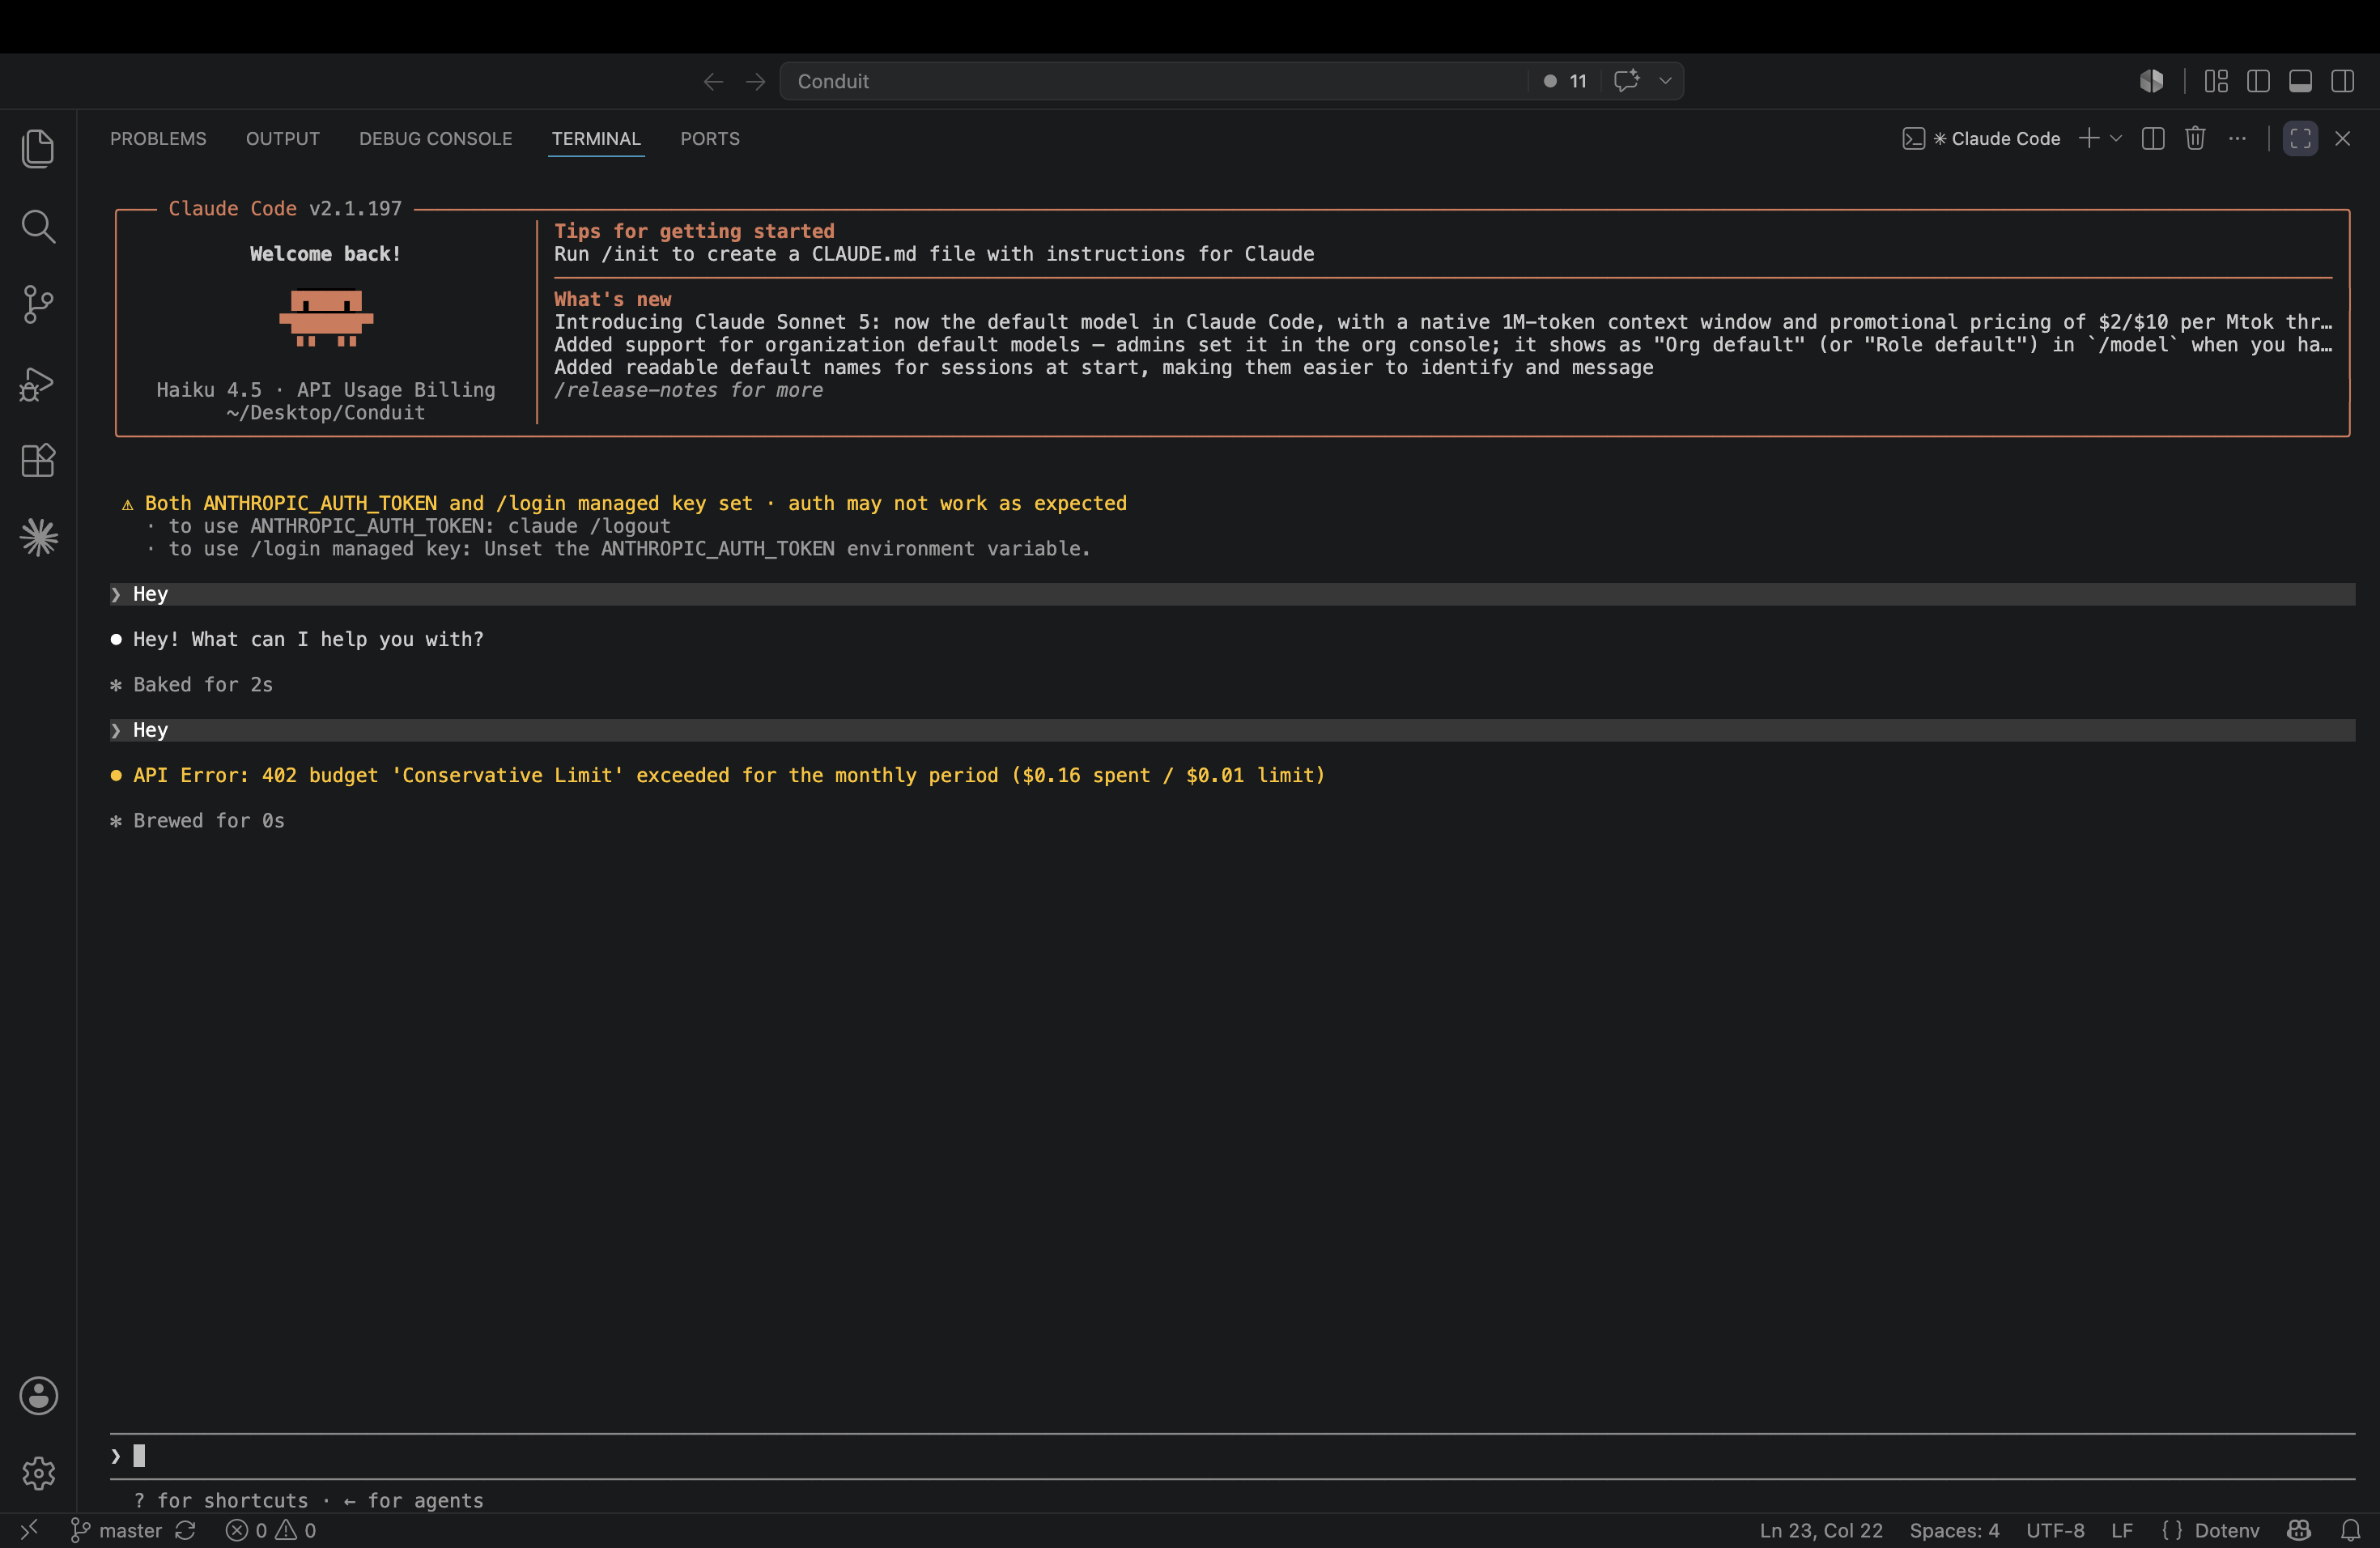
Applicazione del budget rigido — superato il limite, viene restituito un 402 al gateway, prima che la richiesta raggiunga il provider.
Governance dell'egresso — una richiesta che trasporta una chiave AWS viene bloccata con un 451; viene registrata solo la categoria, mai il valore.

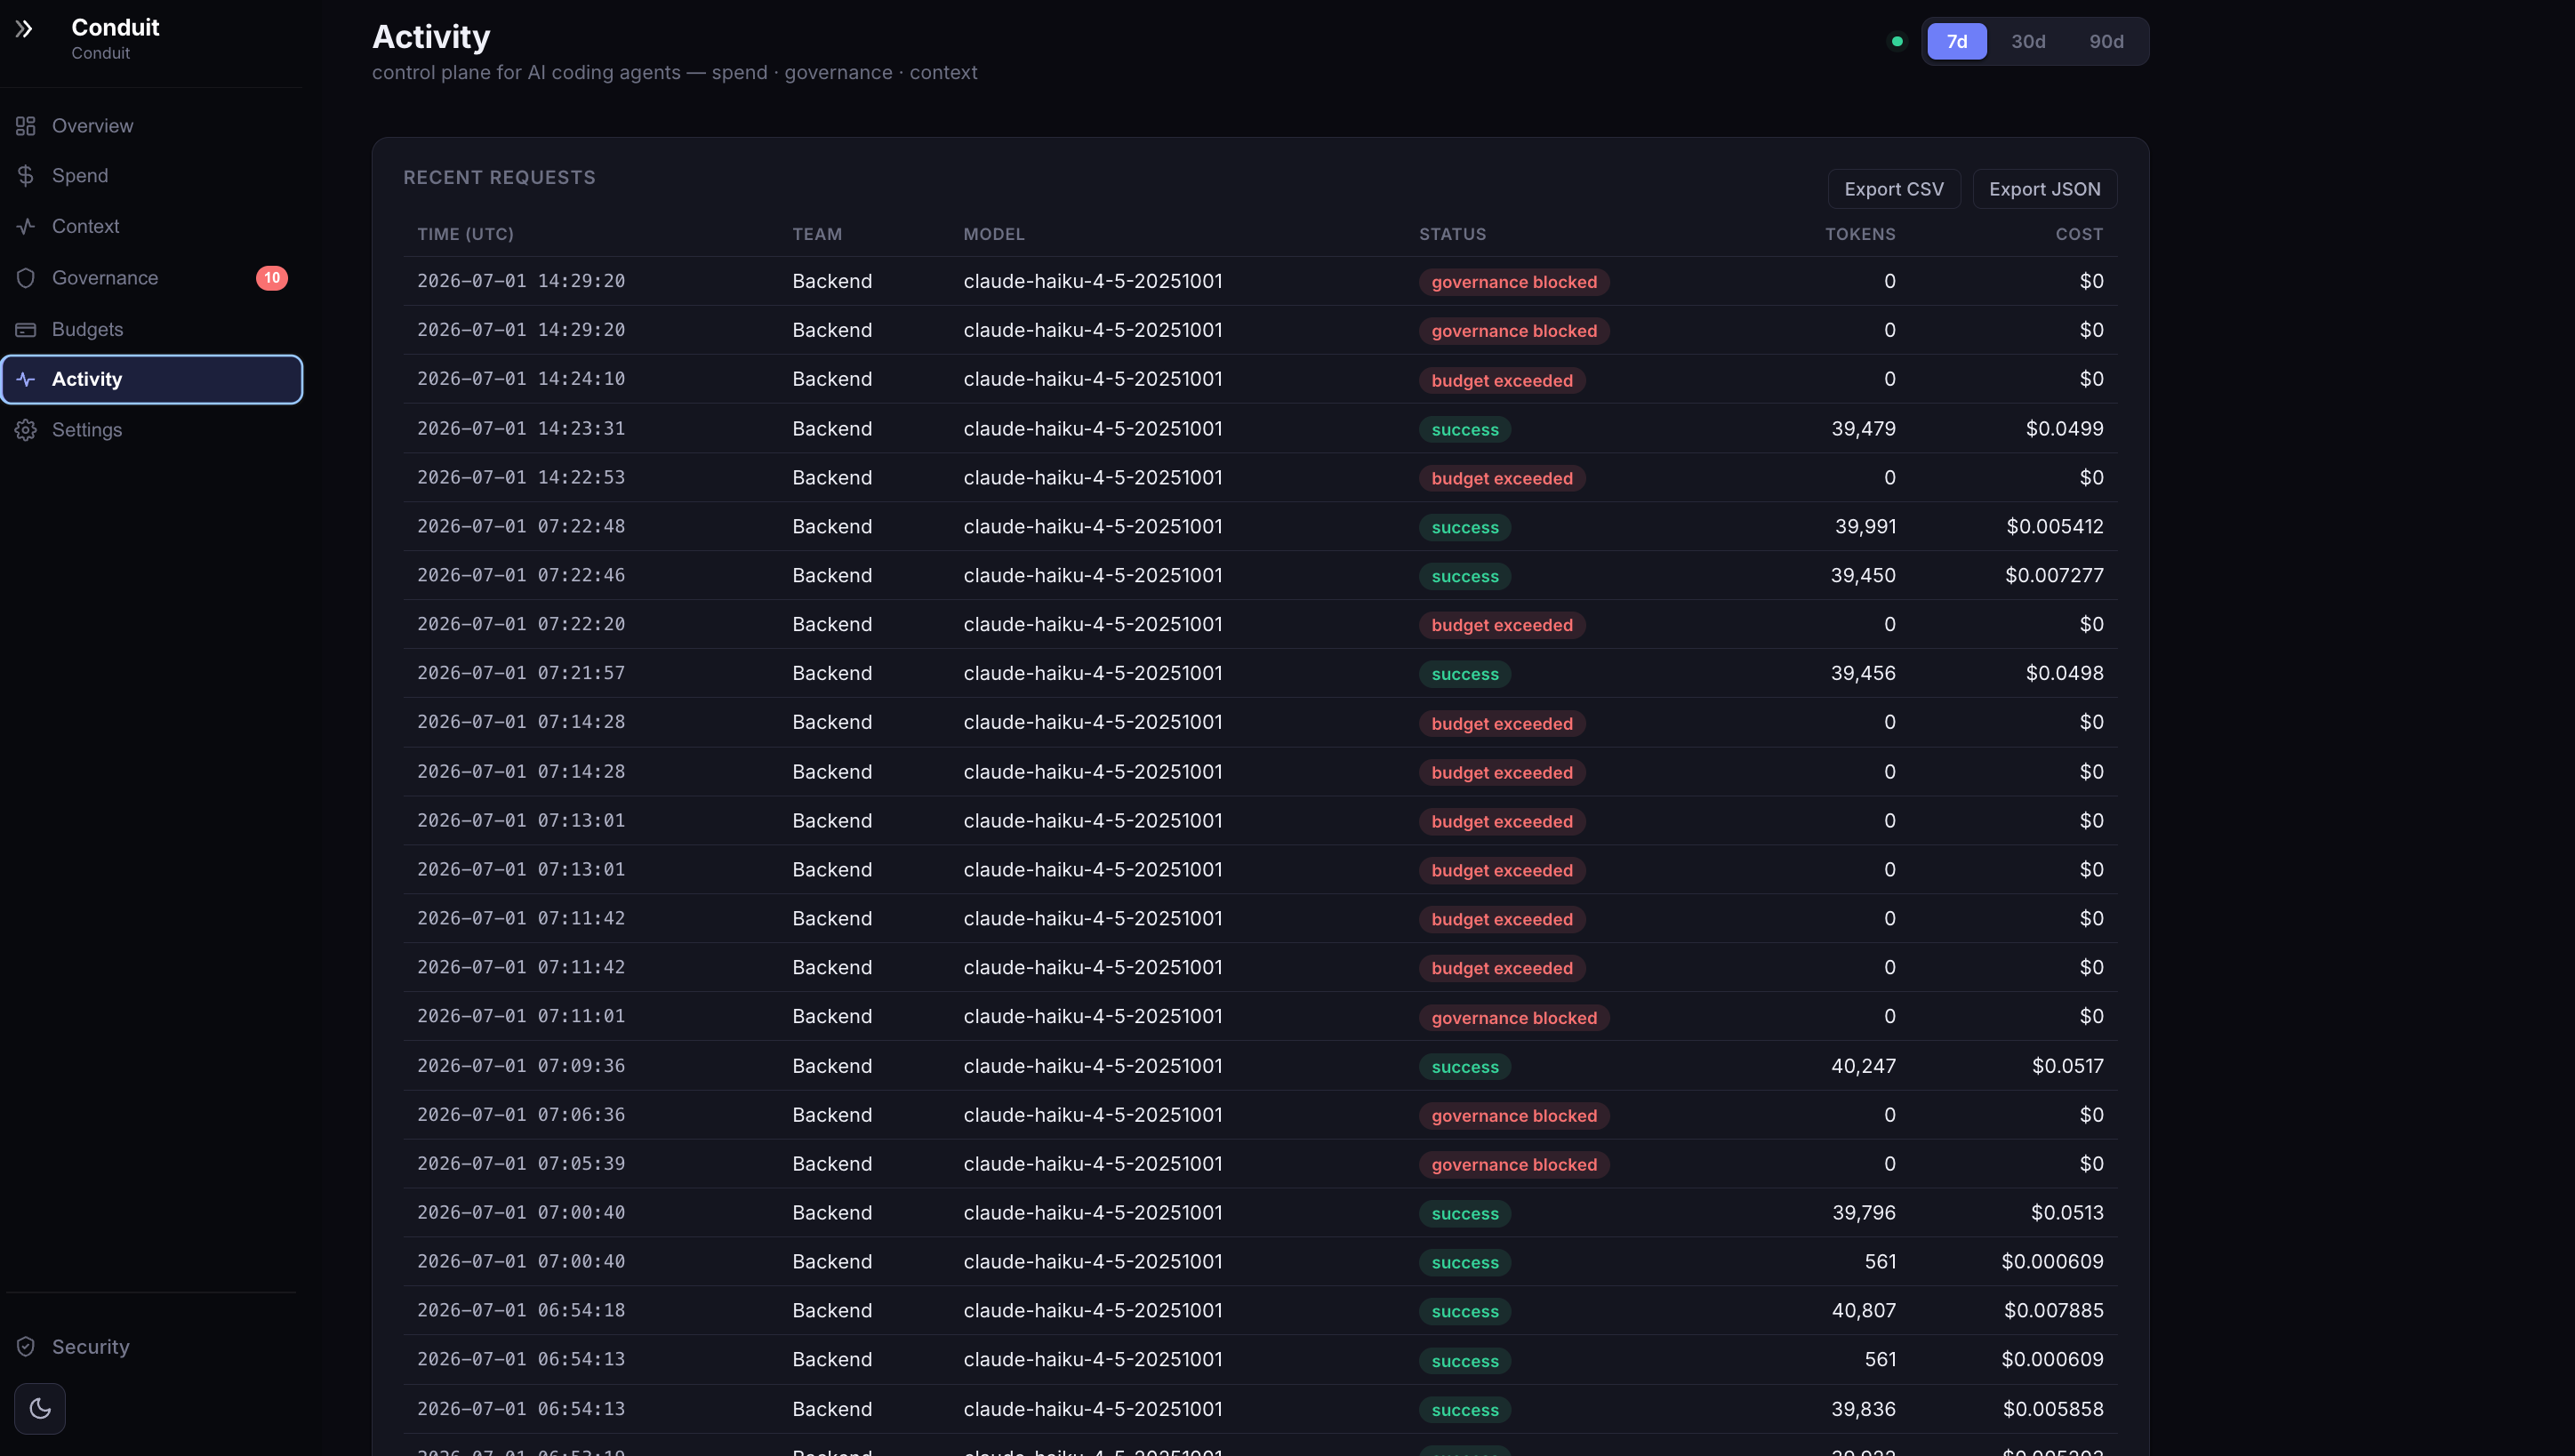
Attività — ogni richiesta con uno stato distinto: successo · cache hit · limitato dalla velocità · modello bloccato · budget superato · governance bloccata.
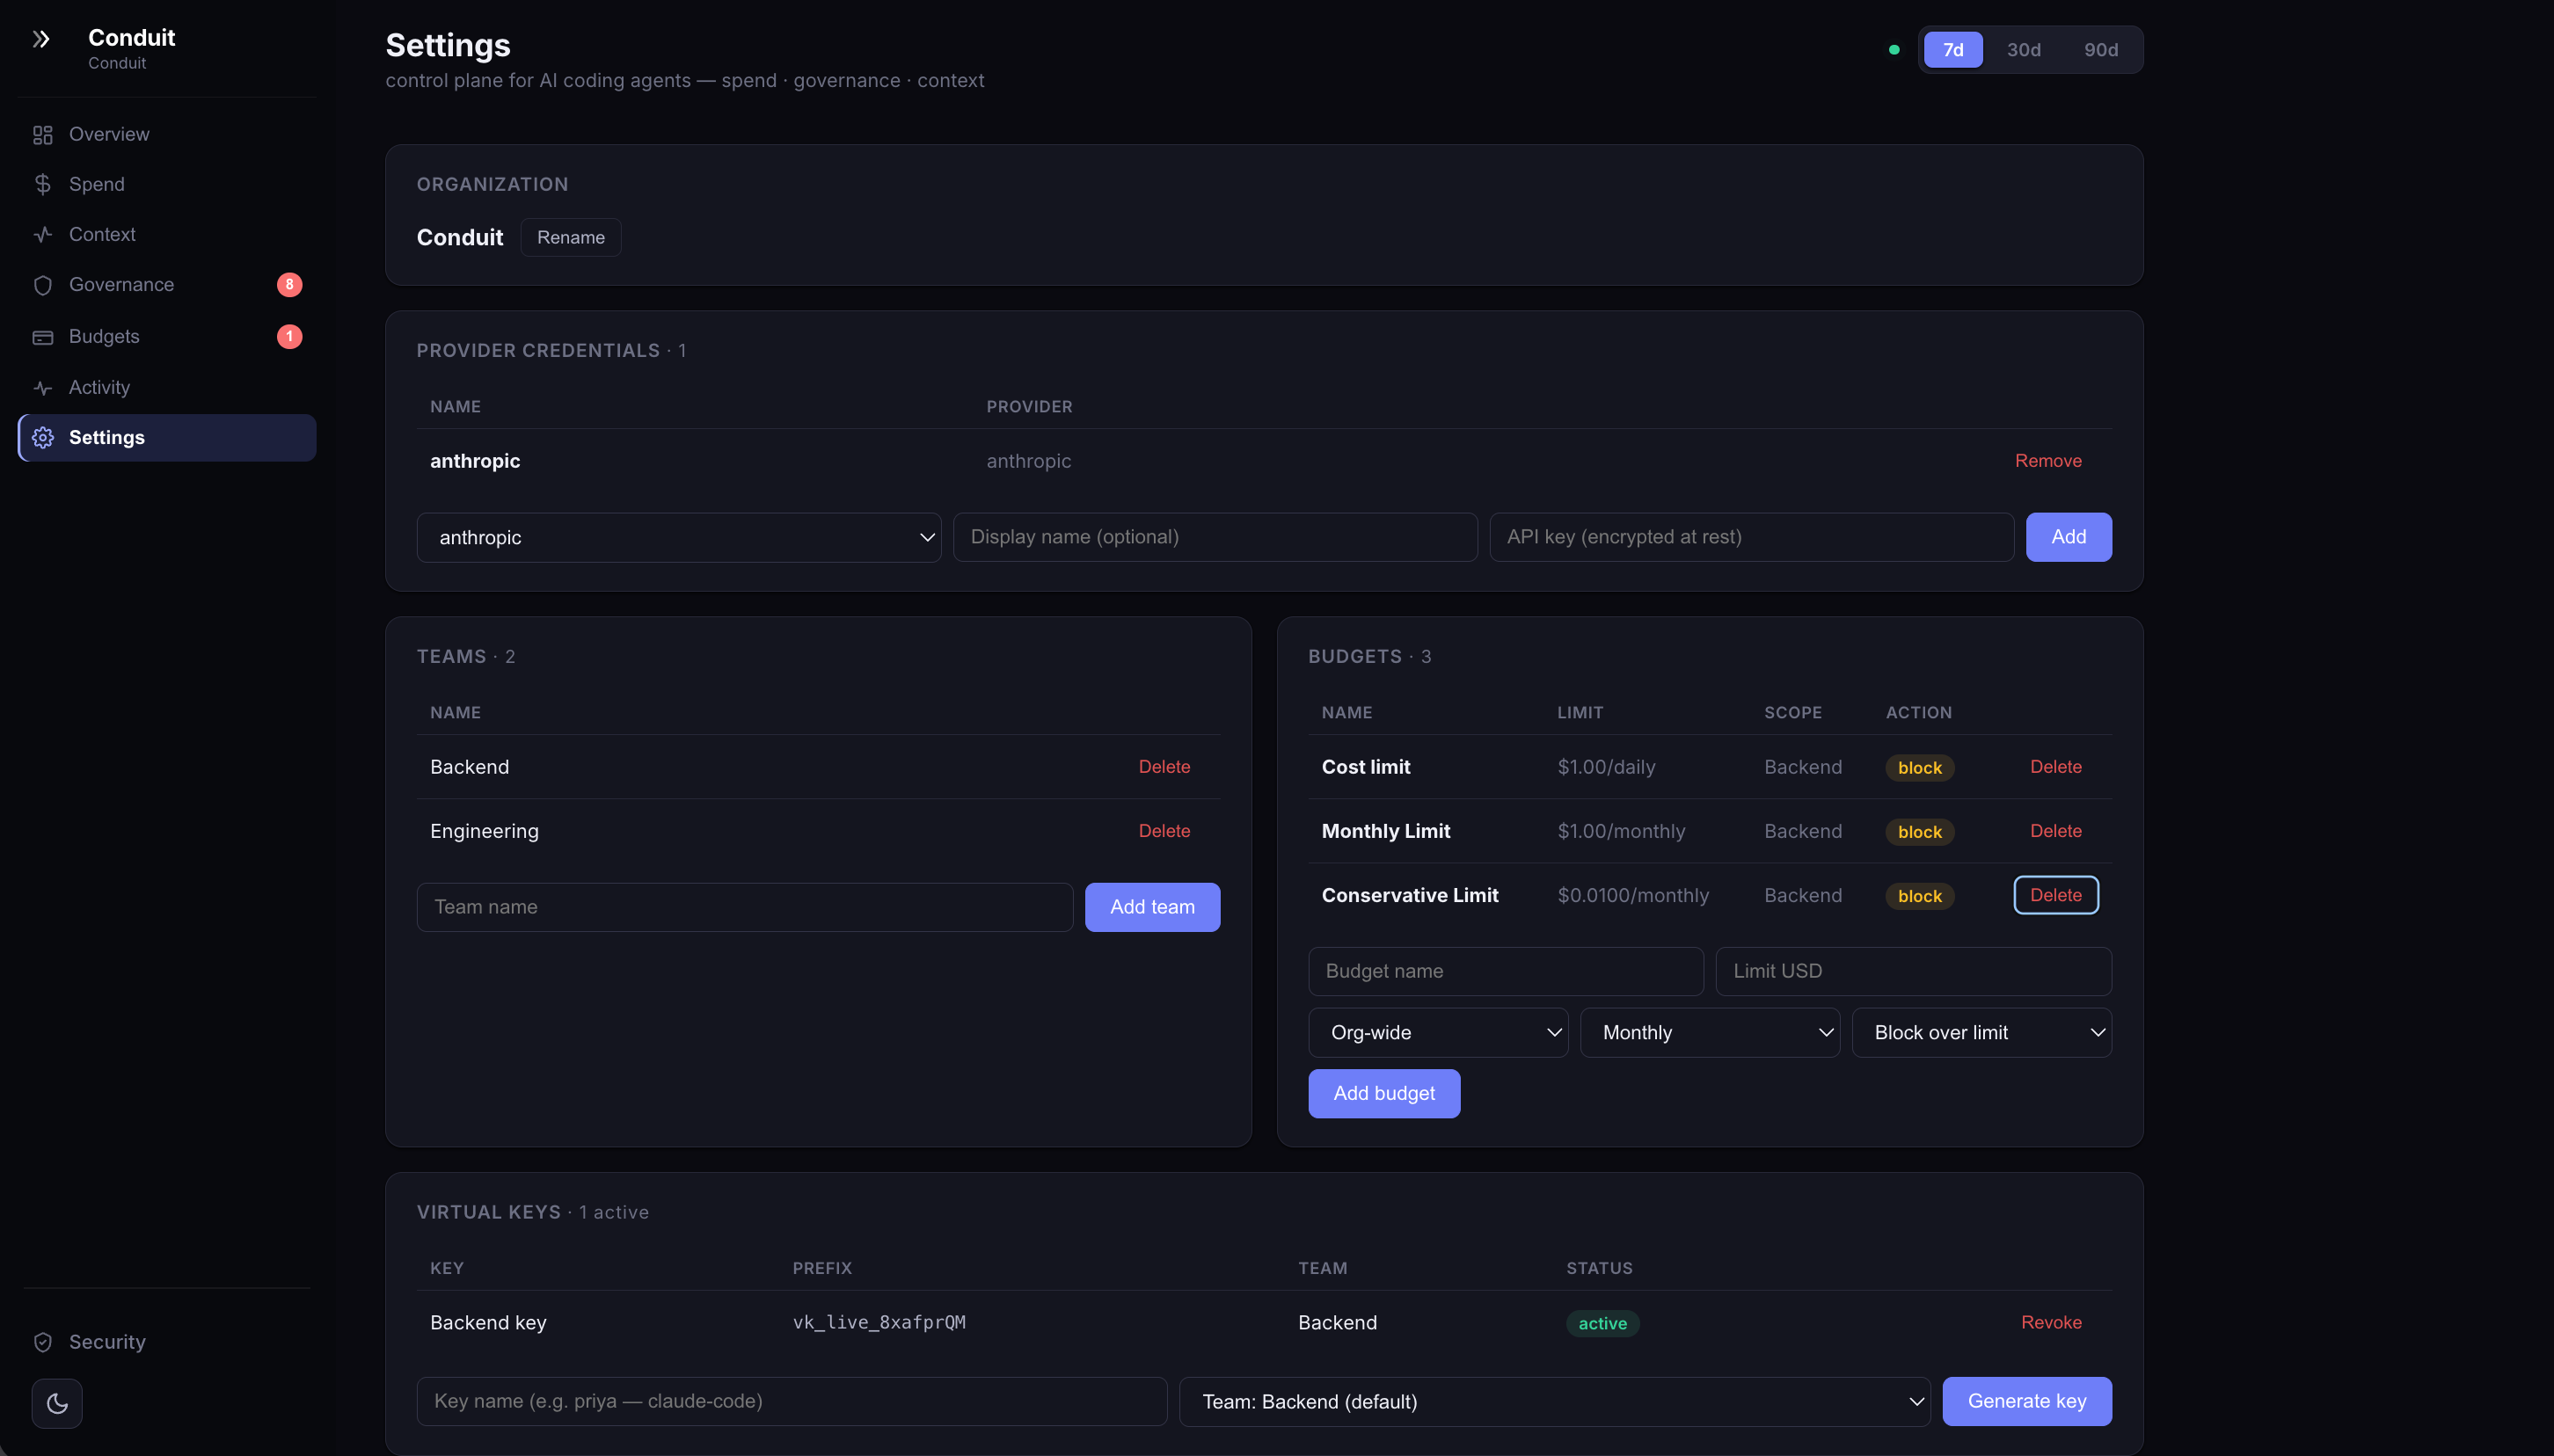
Impostazioni — CRUD completo per organizzazione, credenziali del provider, team, budget e chiavi virtuali.
Gli endpoint privati di Bedrock / Vertex / Azure e i BAA senza training risolvono il canale verso il fornitore. Non dicono alla finanza chi ha speso i $40k, non intercettano i segreti in uscita, non forniscono una registrazione per gli auditor e non mostrano dove il context-rot sta consumando il tuo budget di token. Questa è la lacuna che Conduit colma — senza mai vedere i tuoi prompt.
Recupera le ultime immagini firmate da GHCR (verificabili tramite cosign verify, vedere Postura di sicurezza).
# 1. Ottieni il file compose + il template .env (nessuna clonazione completa necessaria)
curl -fsSL https://raw.githubusercontent.com/anee769/conduit/master/docker-compose.yml -o docker-compose.yml
curl -fsSL https://raw.githubusercontent.com/anee769/conduit/master/.env.example -o .env

# 2. Genera una vera chiave di crittografia master
sed -i.bak "s|^MASTER_ENCRYPTION_KEY=.*|MASTER_ENCRYPTION_KEY=$(openssl rand -base64 32)|" .env && rm .env.bak

# 3. Recupera le immagini firmate + avvia
docker compose --profile app pull
docker compose --profile app up -d

# 4. Esegui le migrazioni + carica il libro dei prezzi (una tantum)
docker exec conduit-gateway-1 pnpm --filter @finops/db db:migrate
docker exec conduit-gateway-1 pnpm --filter @finops/db seed-pricing

# → apri http://localhost:3000/setup → crea org / credenziale / team / chiave virtuale
Fissare una release specifica esportando GATEWAY_IMAGE e CONTROL_PLANE_IMAGE prima di up:
export GATEWAY_IMAGE=ghcr.io/anee769/conduit-gateway:v0.1.0
export CONTROL_PLANE_IMAGE=ghcr.io/anee769/conduit-control-plane:v0.1.0
git clone https://github.com/anee769/conduit && cd conduit
cp .env.example .env
sed -i.bak "s|^MASTER_ENCRYPTION_KEY=.*|MASTER_ENCRYPTION_KEY=$(openssl rand -base64 32)|" .env && rm .env.bak

docker compose --profile app up -d --build
docker exec conduit-gateway-1 pnpm --filter @finops/db db:migrate
docker exec conduit-gateway-1 pnpm --filter @finops/db seed-pricing
export ANTHROPIC_BASE_URL=http://localhost:4000
export ANTHROPIC_AUTH_TOKEN=vk_live_…       # chiave virtuale da /setup
claude                                       # oppure cursor / codex / aider
Guida completa da zero in INSTALL.md.
| Cosa utilizzi oggi | Configura l'upstream di Conduit come |
|---|---|
| LiteLLM (qualsiasi modello, qualsiasi provider) | UPSTREAM_ANTHROPIC_URL=http://litellm:4000 → guida completa: docs/run-with-litellm.md |
| Portkey | Punta UPSTREAM_OPENAI_URL / UPSTREAM_ANTHROPIC_URL al tuo URL base di Portkey |
| Anthropic / OpenAI diretti | Predefinito — nulla da configurare |
| AWS Bedrock | Configura una credenziale Bedrock in /setup; Conduit firma le richieste con SigV4 |
| Azure OpenAI | Configura una credenziale Azure (nome deployment + api-version) in /setup |

