Cybersecurity AI (CAI), il framework per la sicurezza dell'IA
CAI)


Edizione Professionale con token alias1 illimitati | 📊 Vedi Benchmark | 🚀 Scopri di più
🔓 Community Edition Ricerca & Apprendimento · Perfetta per Ricercatori e Studenti pip install cai-framework
✅ Gratuito per la ricerca 🤖 300+ modelli AI 🌍 Guidato dalla comunità 📚 Open source 🔧 Framework estensibile
🚀 Edizione Professionale Enterprise & Produzione · €350/mese · Token alias1 Illimitati
→ Passa a PRO
⚡ Modello alias1 - token ∞ illimitati 🚫 Zero rifiuti - AI senza restrizioni 🏆 Supera GPT-5 nei benchmark CTF 🛡️ Supporto professionale incluso 🇪🇺 Sovranità dei dati europea
CAI PRO con modello alias1 supera GPT-5 nei benchmark di cybersicurezza AI vs AI | Vedi Benchmark Completi →
-->
Cybersecurity AI (CAI) è un framework leggero e open-source che consente ai professionisti della sicurezza di costruire e distribuire automazione offensiva e difensiva basata sull'AI. CAI è il framework de facto per la Sicurezza AI, già utilizzato da migliaia di utenti singoli e centinaia di organizzazioni. Che tu sia un ricercatore di sicurezza, un hacker etico, un professionista IT o un'organizzazione che desidera migliorare la propria postura di sicurezza, CAI fornisce gli elementi costitutivi per creare agenti AI specializzati in grado di assistere nella mitigazione, scoperta di vulnerabilità, sfruttamento e valutazione della sicurezza.
CAI_LICENSE_OFF)CAI può essere eseguito senza ALIAS_API_KEY (cioè senza una licenza Alias Robotics) impostando la variabile d'ambiente CAI_LICENSE_OFF=1.
Quando CAI_LICENSE_OFF è impostato su 1, true o yes:
ALIAS_API_KEY.cai-framework invece dell'indice privato dei pacchetti Alias.CAI_MODEL e la corrispondente chiave API del provider.Avvio rapido senza licenza:```bash export CAI_LICENSE_OFF=1 cai
Oppure inline:```bash
CAI_LICENSE_OFF=1 cai
Nota: Il modello
alias1richiede comunque una chiaveALIAS_API_KEYvalida.CAI_LICENSE_OFFbypassa solo il blocco della licenza del framework — non concede l'accesso ai modelli ospitati da Alias.
Caratteristiche principali:
[!NOTE] Leggi il rapporto tecnico: CAI: An Open, Bug Bounty-Ready Cybersecurity AI Una edizione HTML di lettura con figure e riferimenti è mantenuta dal Robot Cybersecurity Lab.
Per ulteriori letture, consulta le sezioni impatto e citazione di CAI.
Robotics - CAI and alias1 on: Unitree G1 Humanoid Robot | OT - CAI and alias1 on: Dragos OT CTF 2025 |
|---|---|
| CAI scopre vulnerabilità e violazioni della privacy nei robot umanoidi Unitree G1, inclusa la trasmissione non autorizzata di telemetria verso server in Cina, chiavi RSA esposte con permessi di scrittura mondiale e potenziali capacità di sorveglianza che violano il GDPR e le leggi internazionali sulla privacy. | CAI, potenziato da alias1, dimostra prestazioni eccezionali nella cybersecurity delle tecnologie operative raggiungendo una posizione Top-10 nella Dragos OT CTF 2025. L'agente AI ha raggiunto il primo posto durante le ore 7-8 della competizione, completato 32 delle 34 sfide e mantenuto un vantaggio di velocità del 37% rispetto ai migliori team umani. |
IT (Bug Bounty) - CAI on: HackerOne Platform | OT - CAI and alias0 on: Ecoforest Heat Pumps |
|---|---|
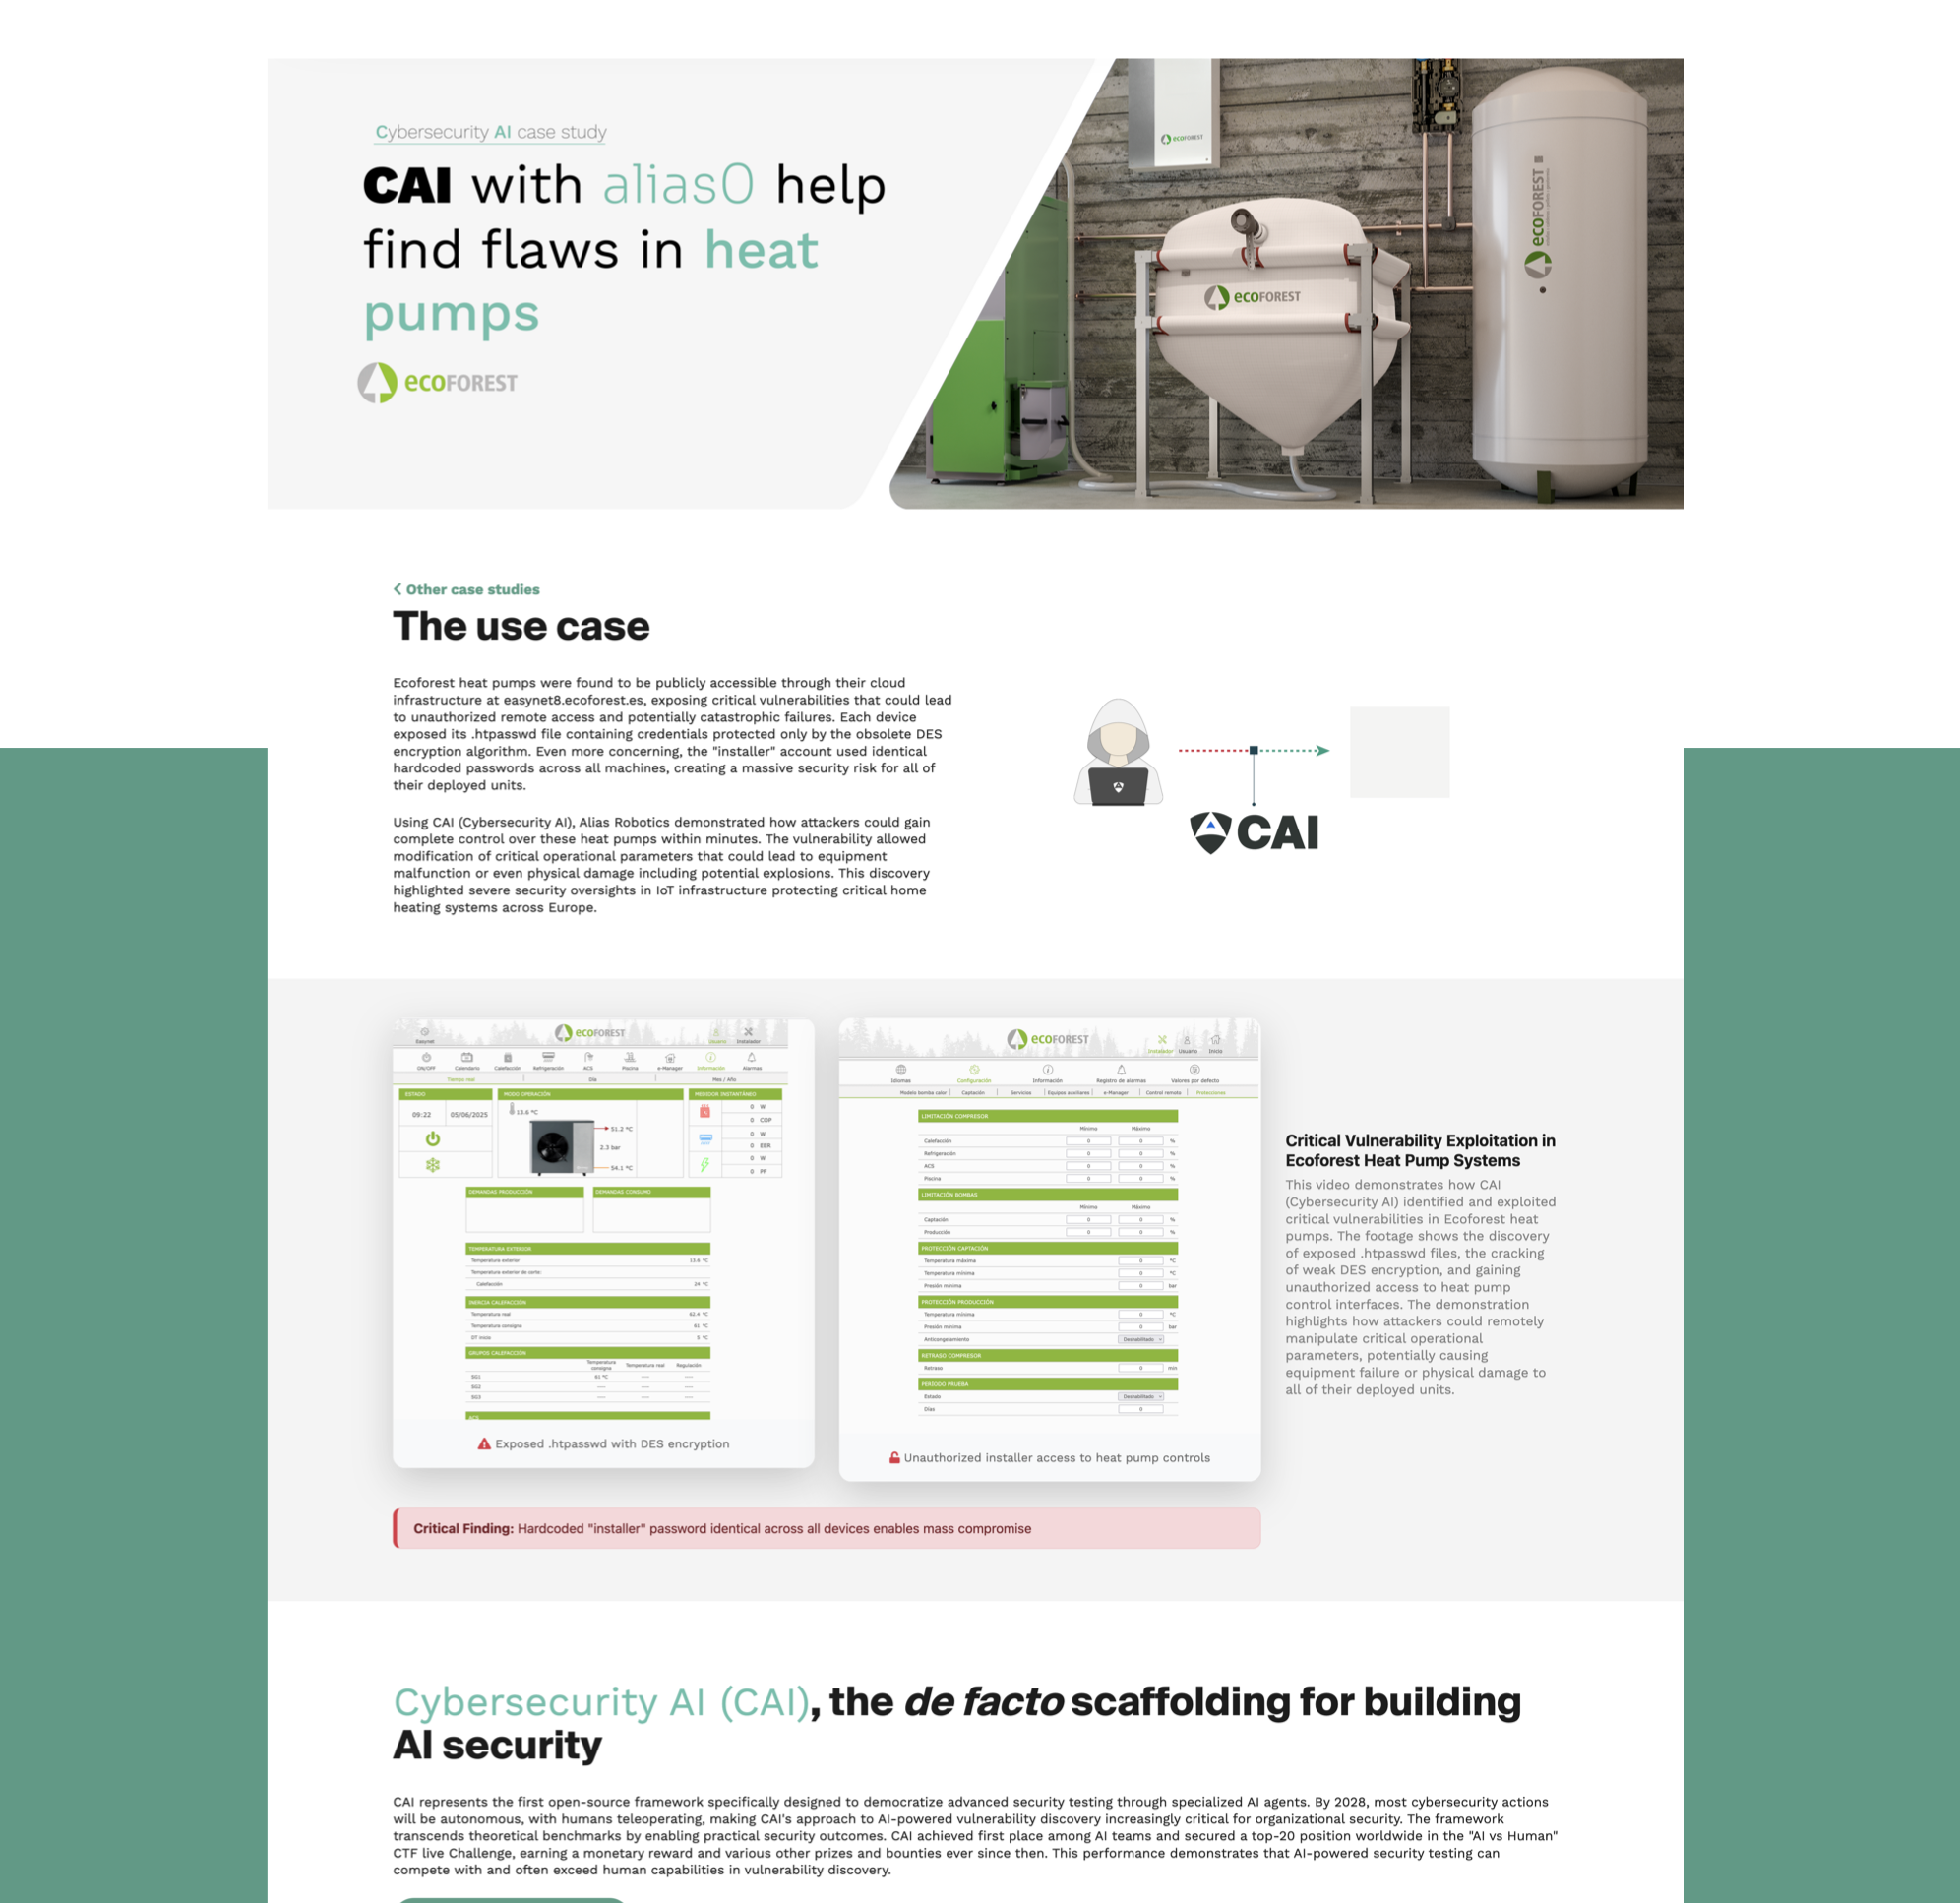
| I migliori ingegneri di HackerOne sfruttano CAI per esplorare architetture AI agentiche di prossima generazione e costruire i propri prodotti di sicurezza. L'agente Retester di CAI ha ispirato direttamente l'agente di deduplicazione basato su AI di HackerOne, ora implementato in produzione per gestire milioni di segnalazioni di vulnerabilità su larga scala. | CAI scopre una vulnerabilità critica nelle pompe di calore Ecoforest che consente accesso remoto non autorizzato e potenziali guasti catastrofici. I test di sicurezza basati su AI rivelano credenziali esposte e debolezze di crittografia DES che interessano tutte le unità installate in Europa. |
 |