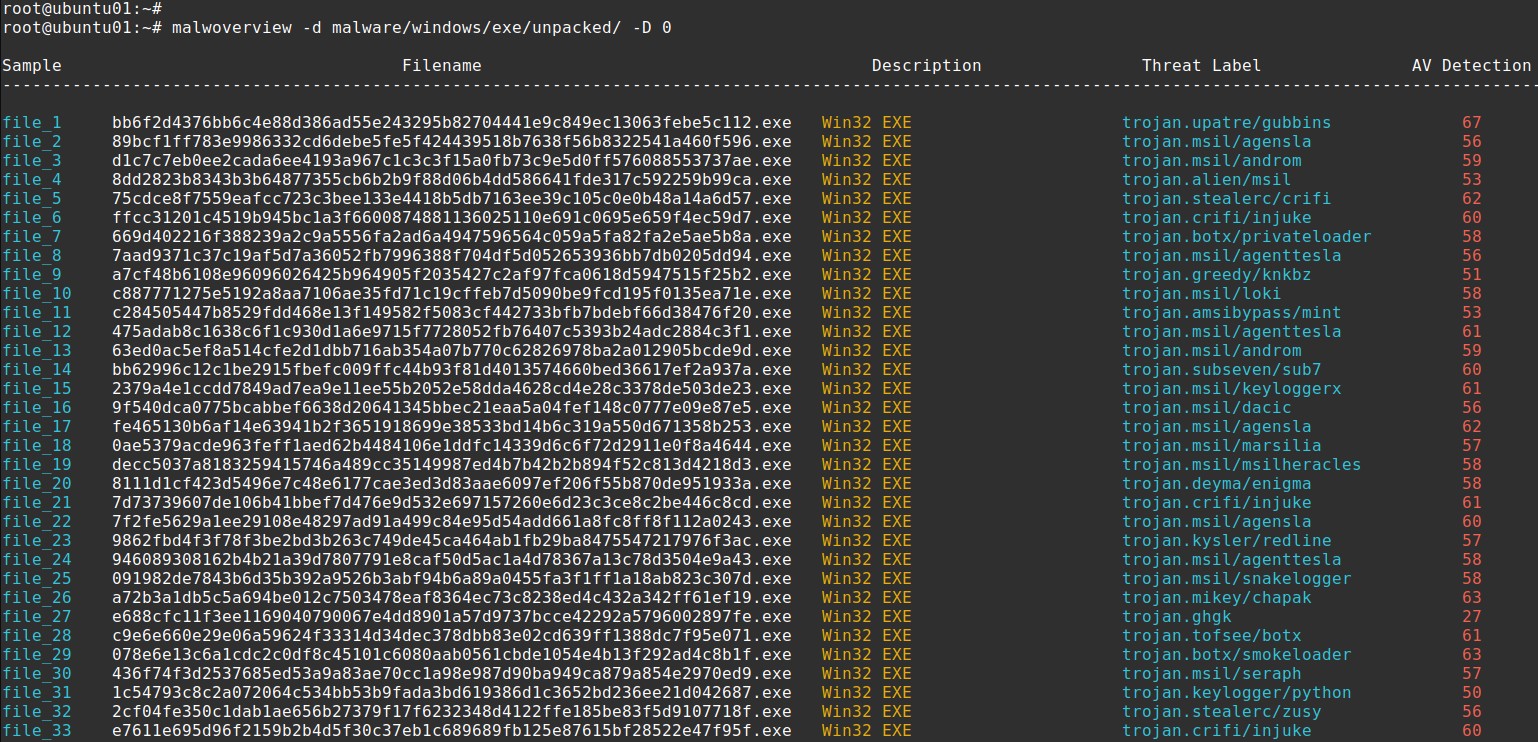

Malwoverview è uno strumento di prima risposta per la caccia alle minacce attraverso VirusTotal, Hybrid Analysis, URLHaus, Polyswarm, Malshare, Alien Vault, Malpedia, Malware Bazaar, ThreatFox, Triage, IPInfo, Shodan, AbuseIPDB, GreyNoise, URLScan.io, Whois/RDAP, NIST e VulnCheck. Supporta l'arricchimento LLM, l'estrazione di IOC, la scansione YARA e l'analisi Android.
# Malwoverview
[<img alt="GitHub release (latest by date)" src="https://img.shields.io/github/v/release/alexandreborges/malwoverview?color=red&style=for-the-badge">](https://github.com/alexandreborges/malwoverview/releases/tag/v8.2.0) [<img alt="GitHub last commit" src="https://img.shields.io/github/last-commit/alexandreborges/malwoverview?color=Yellow&style=for-the-badge">](https://github.com/alexandreborges/malwoverview/releases) [<img alt="GitHub Release Date" src="https://img.shields.io/github/release-date/alexandreborges/malwoverview?label=Release%20Date&style=for-the-badge">](https://github.com/alexandreborges/malwoverview/releases) [<img alt="GitHub" src="https://img.shields.io/github/license/alexandreborges/malwoverview?style=for-the-badge">](https://github.com/alexandreborges/malwoverview/blob/master/LICENSE)
[<img alt="GitHub stars" src="https://img.shields.io/github/stars/alexandreborges/malwoverview?logoColor=Red&style=for-the-badge">](https://github.com/alexandreborges/malwoverview/stargazers)
[<img alt="Twitter Follow" src="https://img.shields.io/twitter/follow/ale_sp_brazil?style=for-the-badge&logo=X&color=blueviolet">](https://twitter.com/ale_sp_brazil)
[](https://pepy.tech/project/malwoverview)
[<img alt="Downloads/Total" src="https://static.pepy.tech/personalized-badge/malwoverview?period=total&units=international_system&left_color=grey&right_color=red&left_text=Total%20Downloads">](https://pepy.tech/project/malwoverview)
[](https://github.com/alexandreborges/malwoverview/actions/workflows/github-code-scanning/codeql)
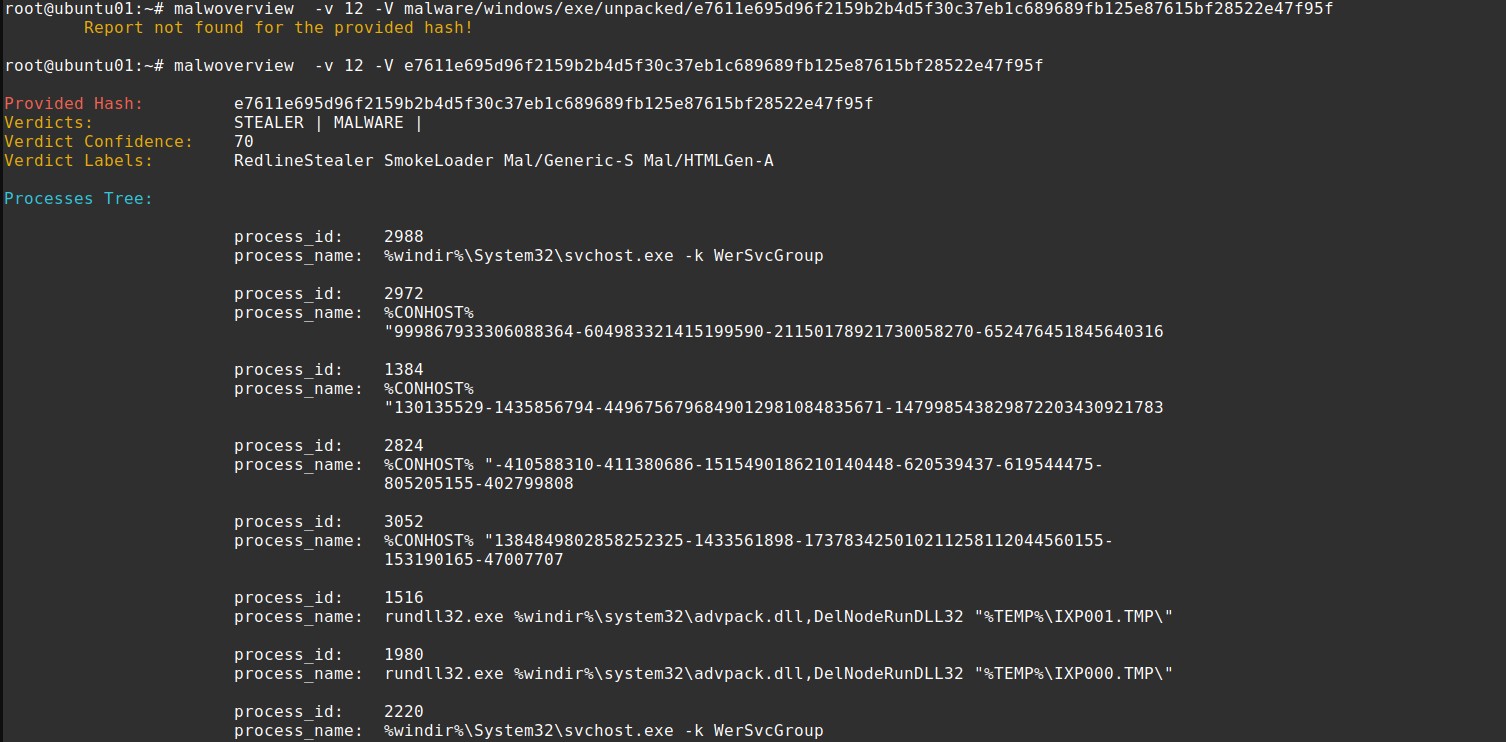
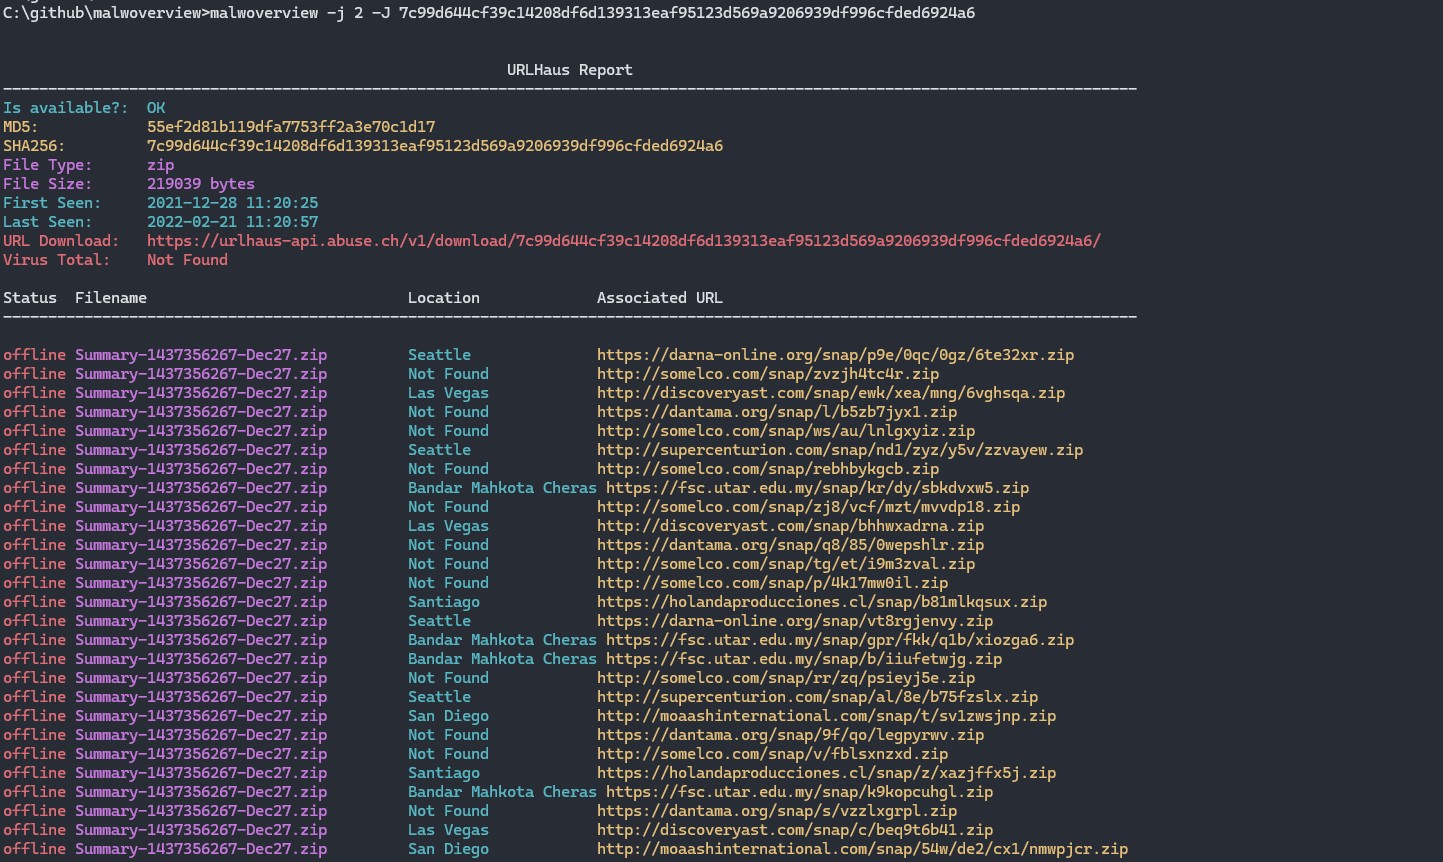
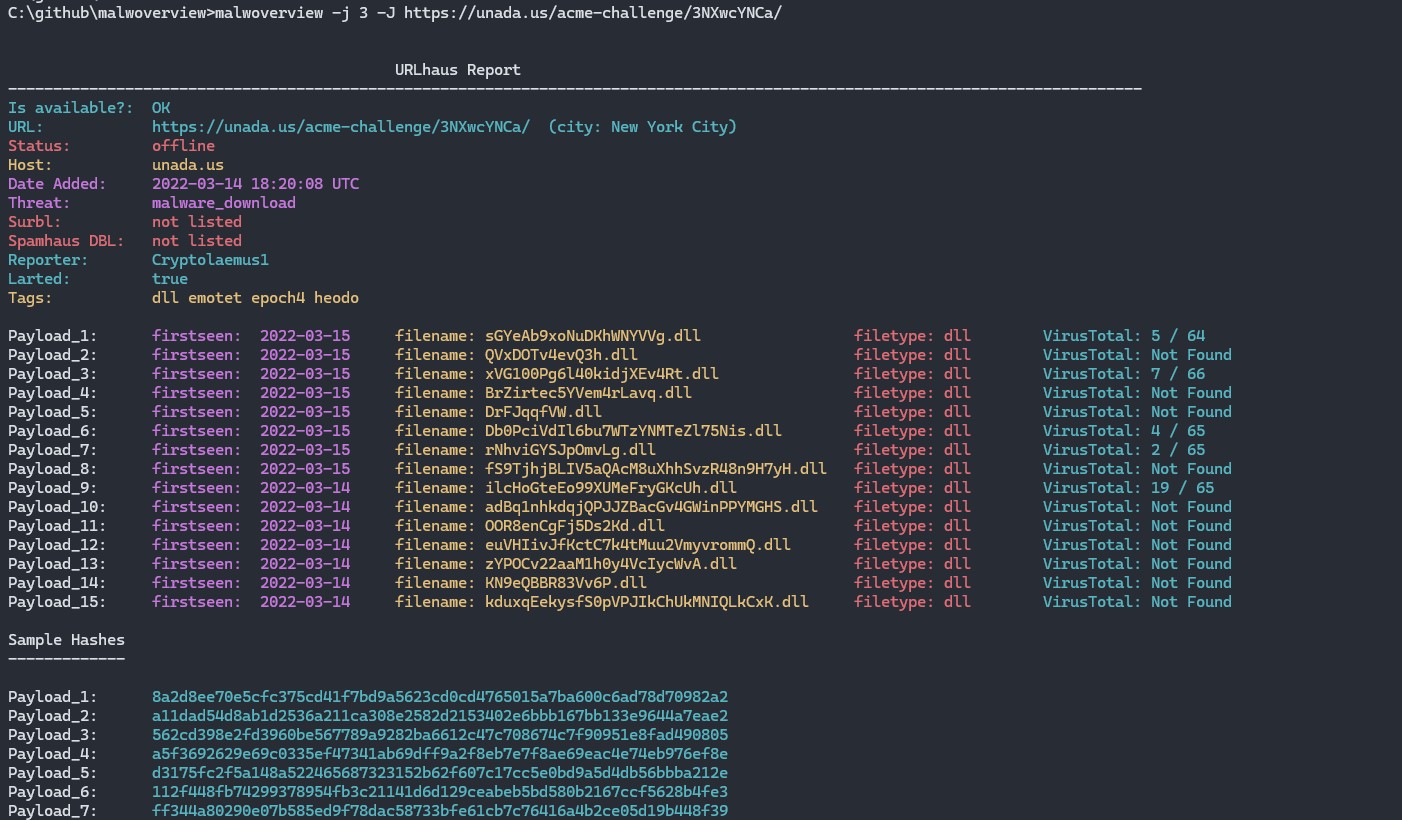
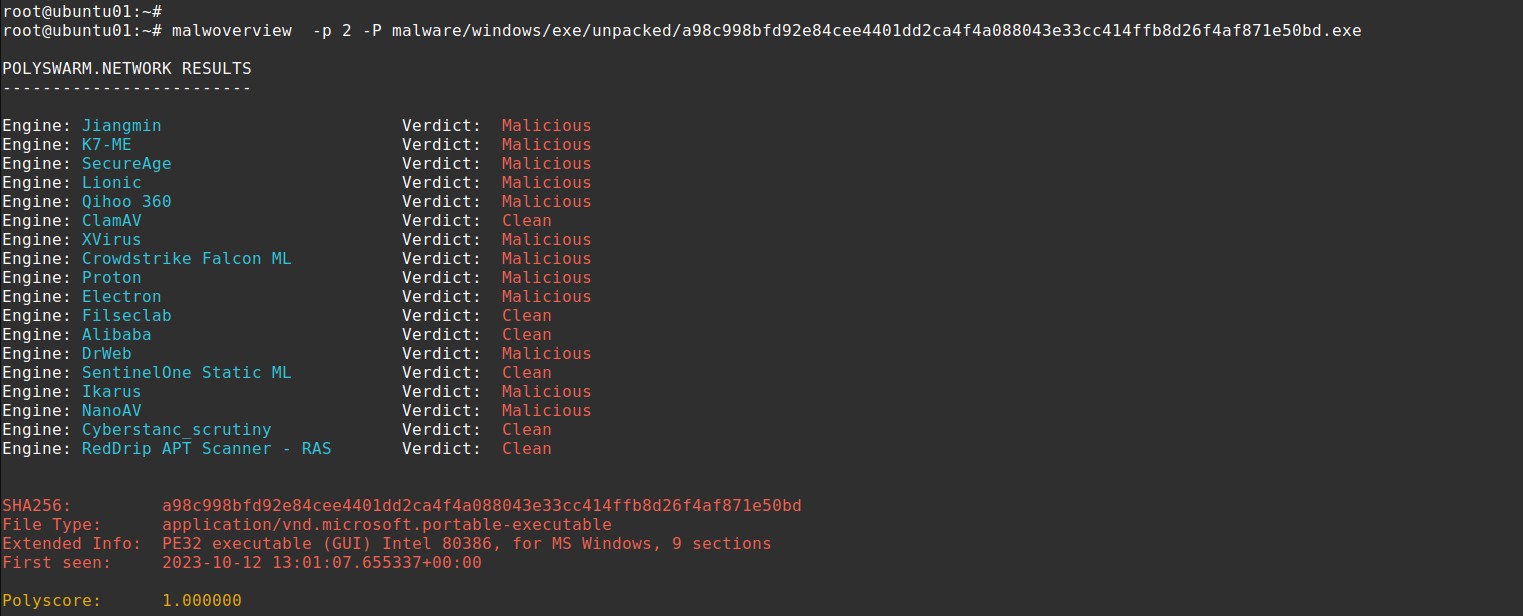
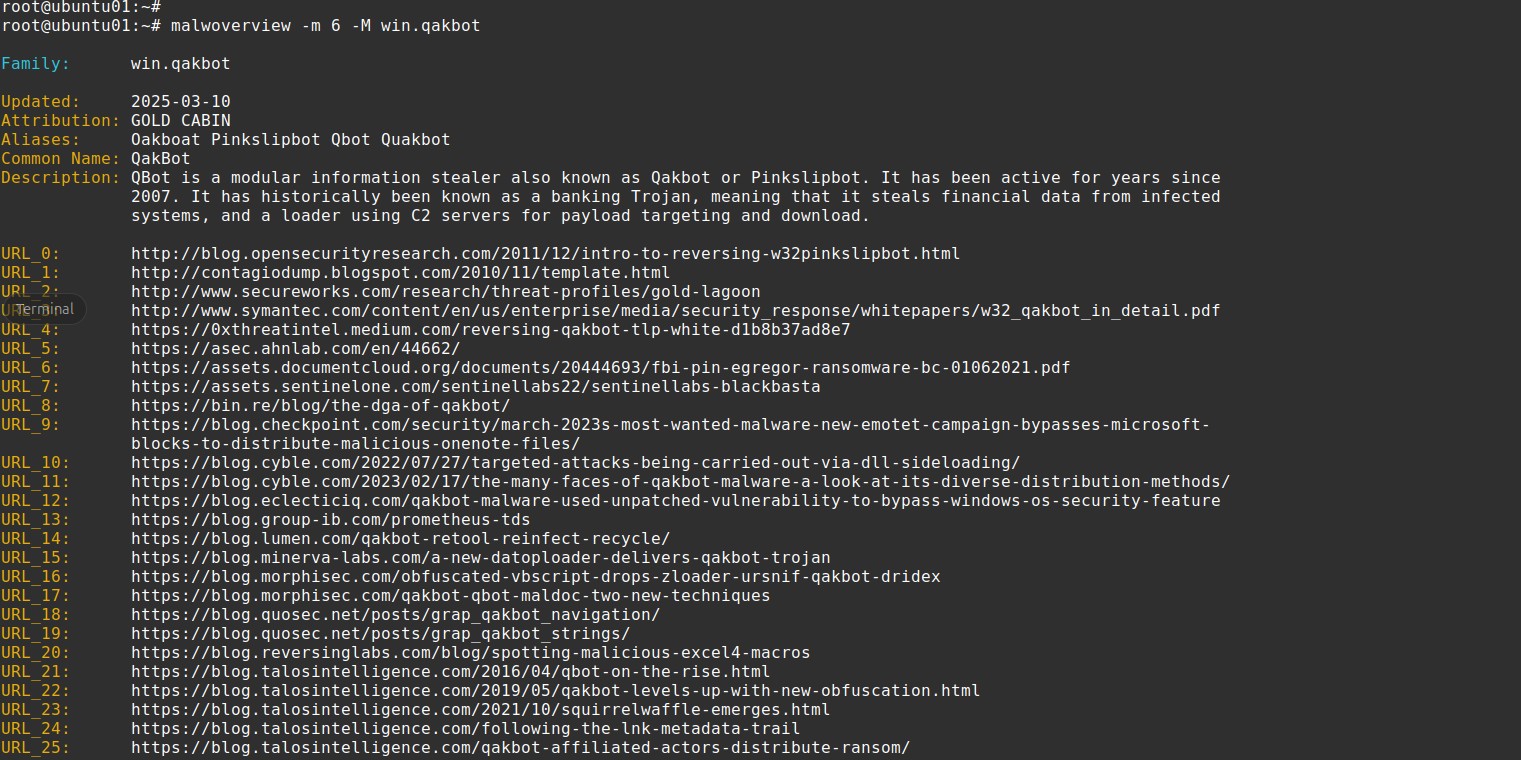
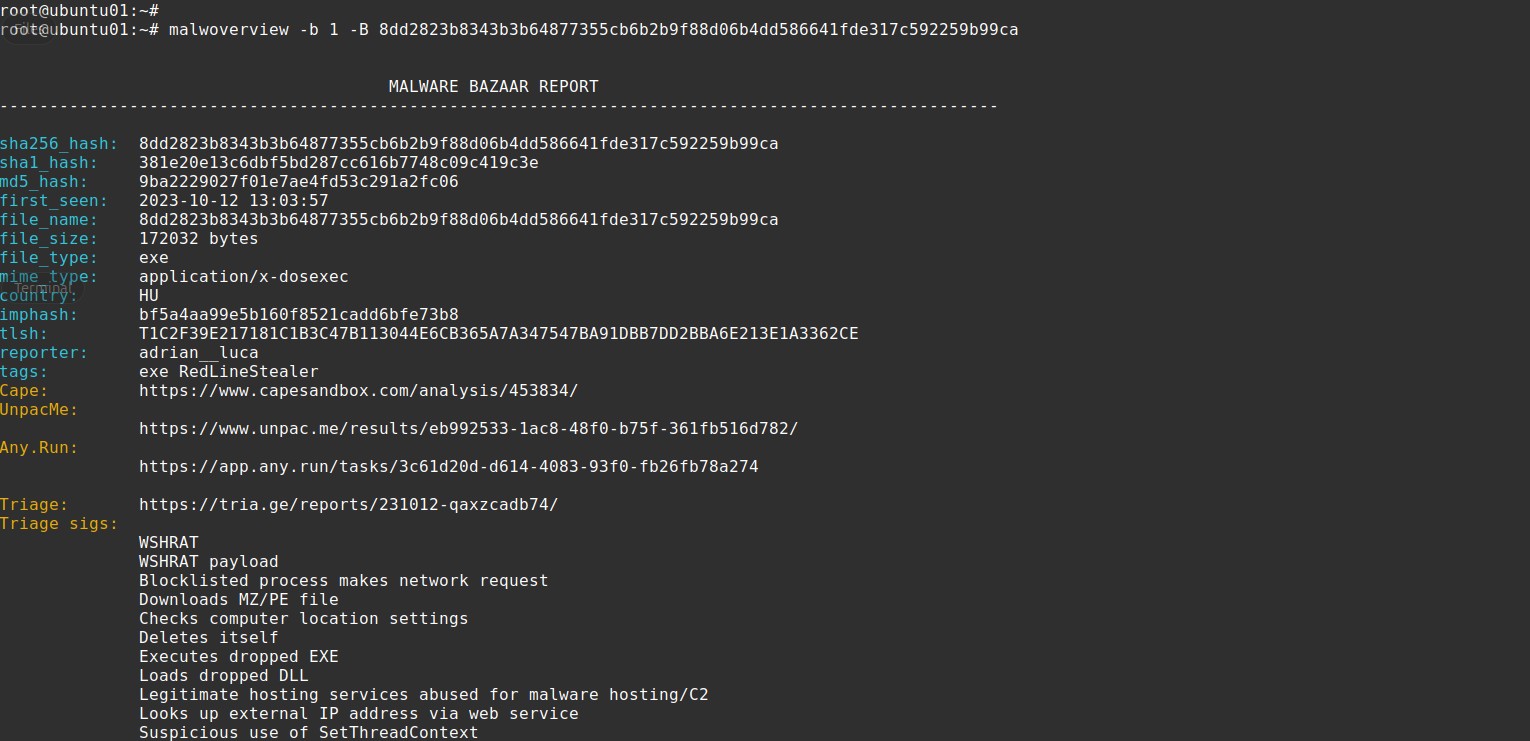
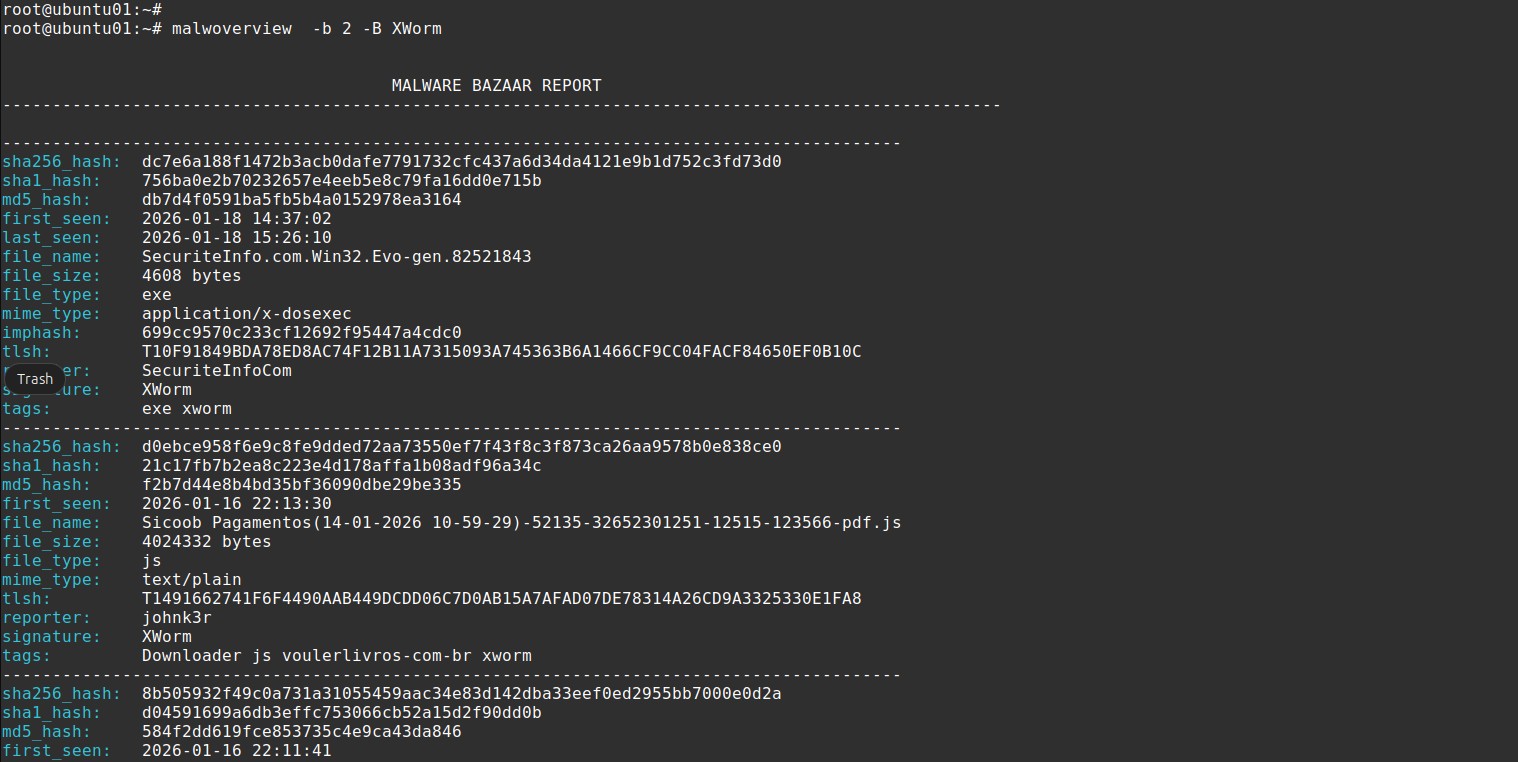
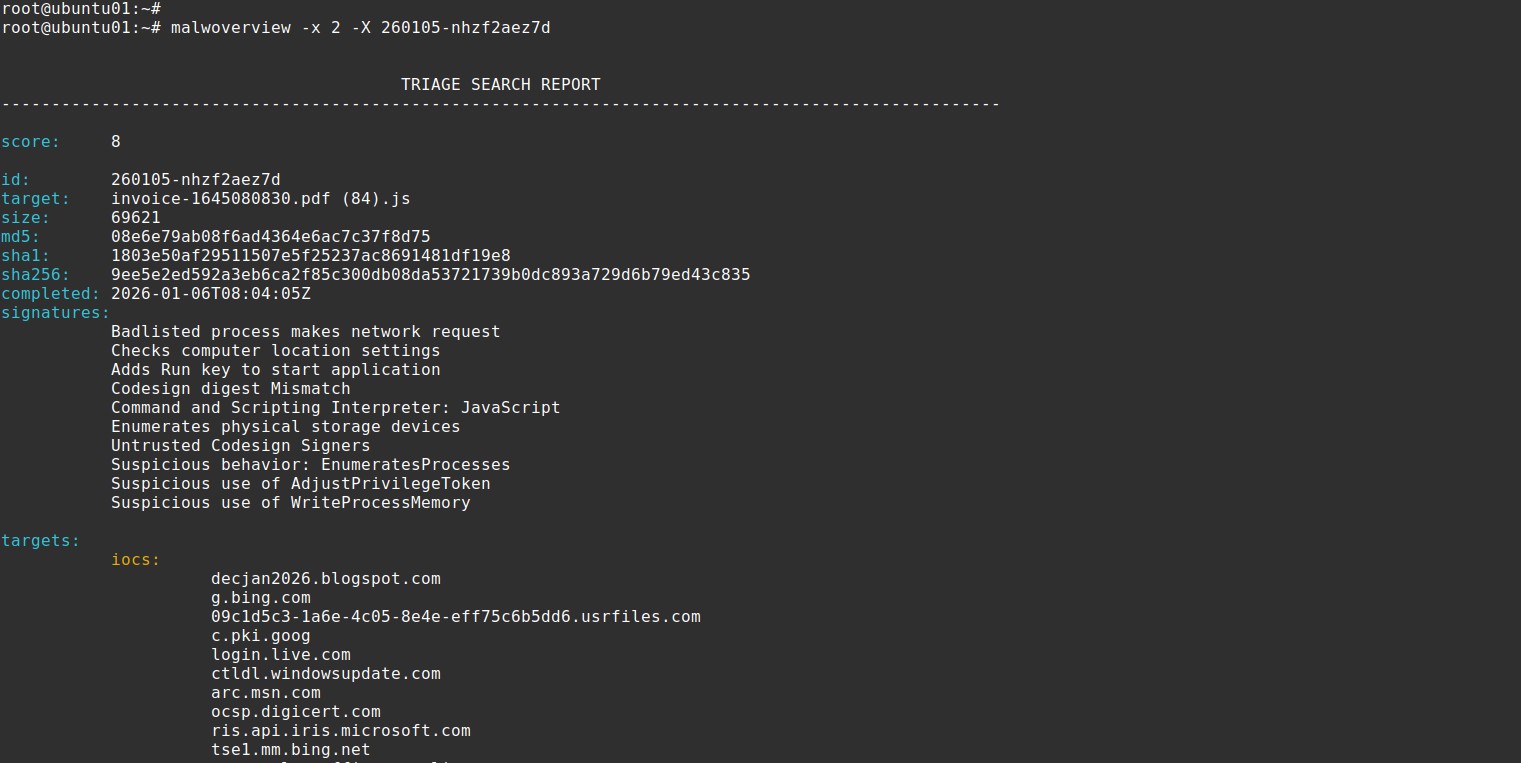
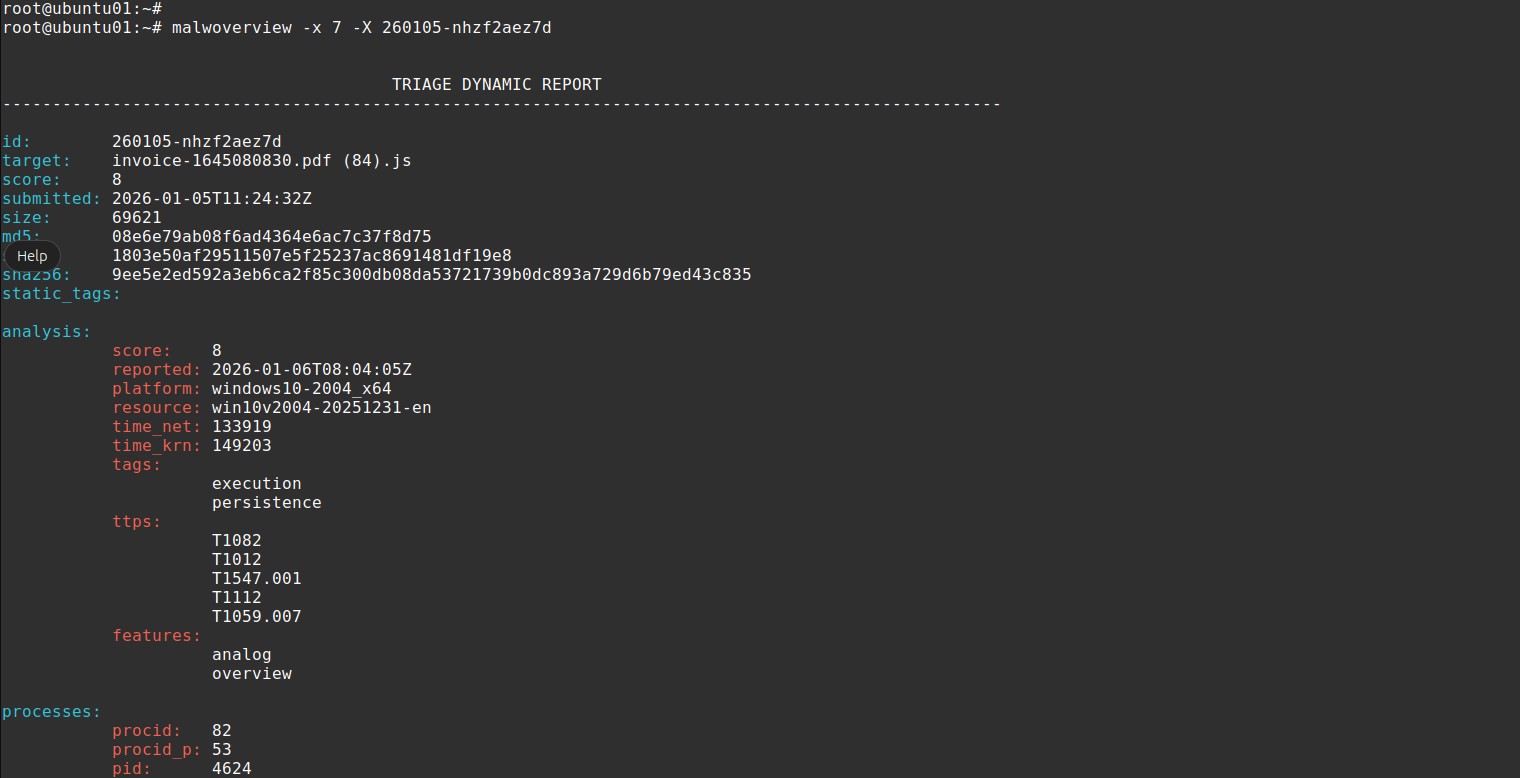
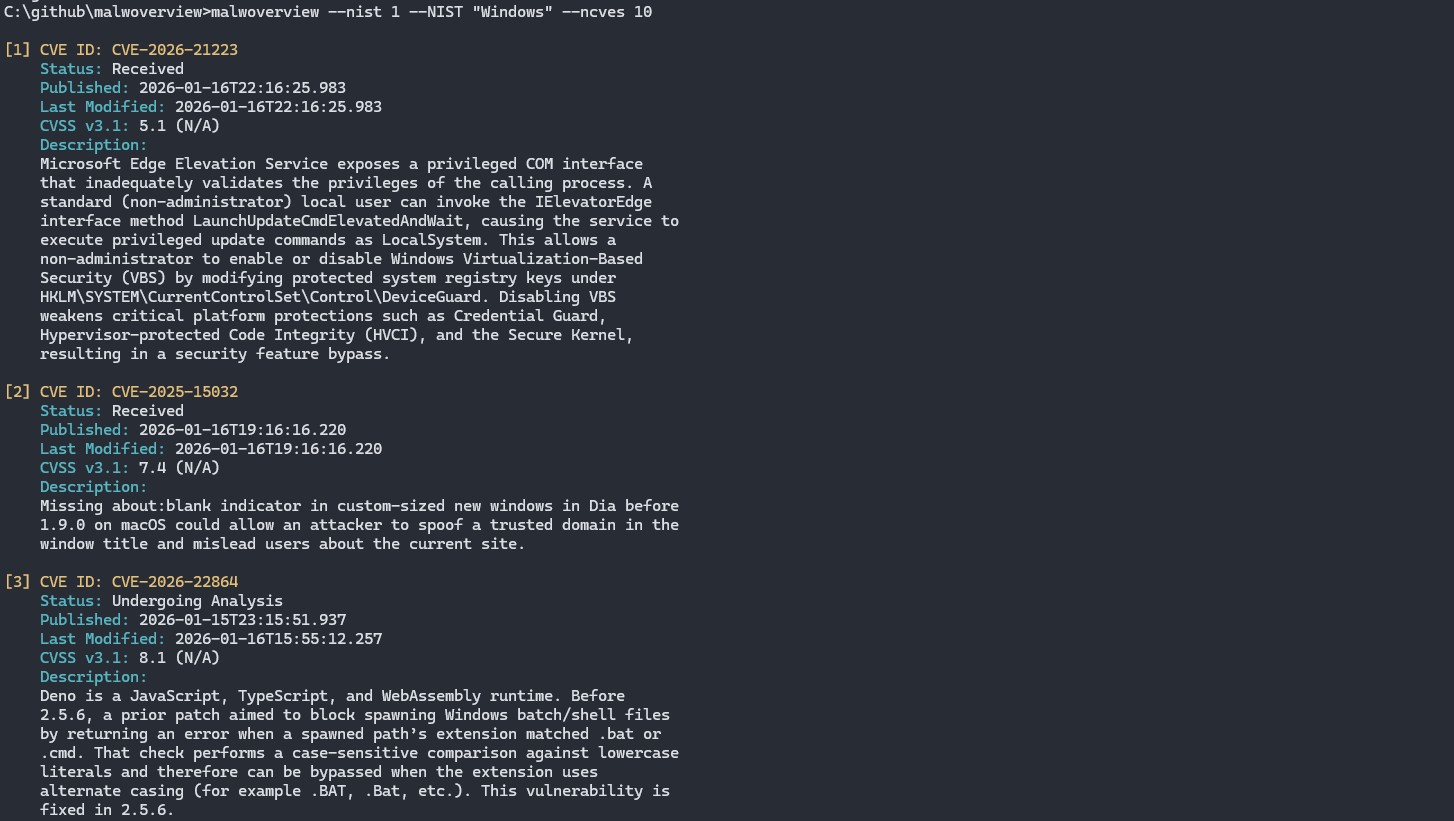
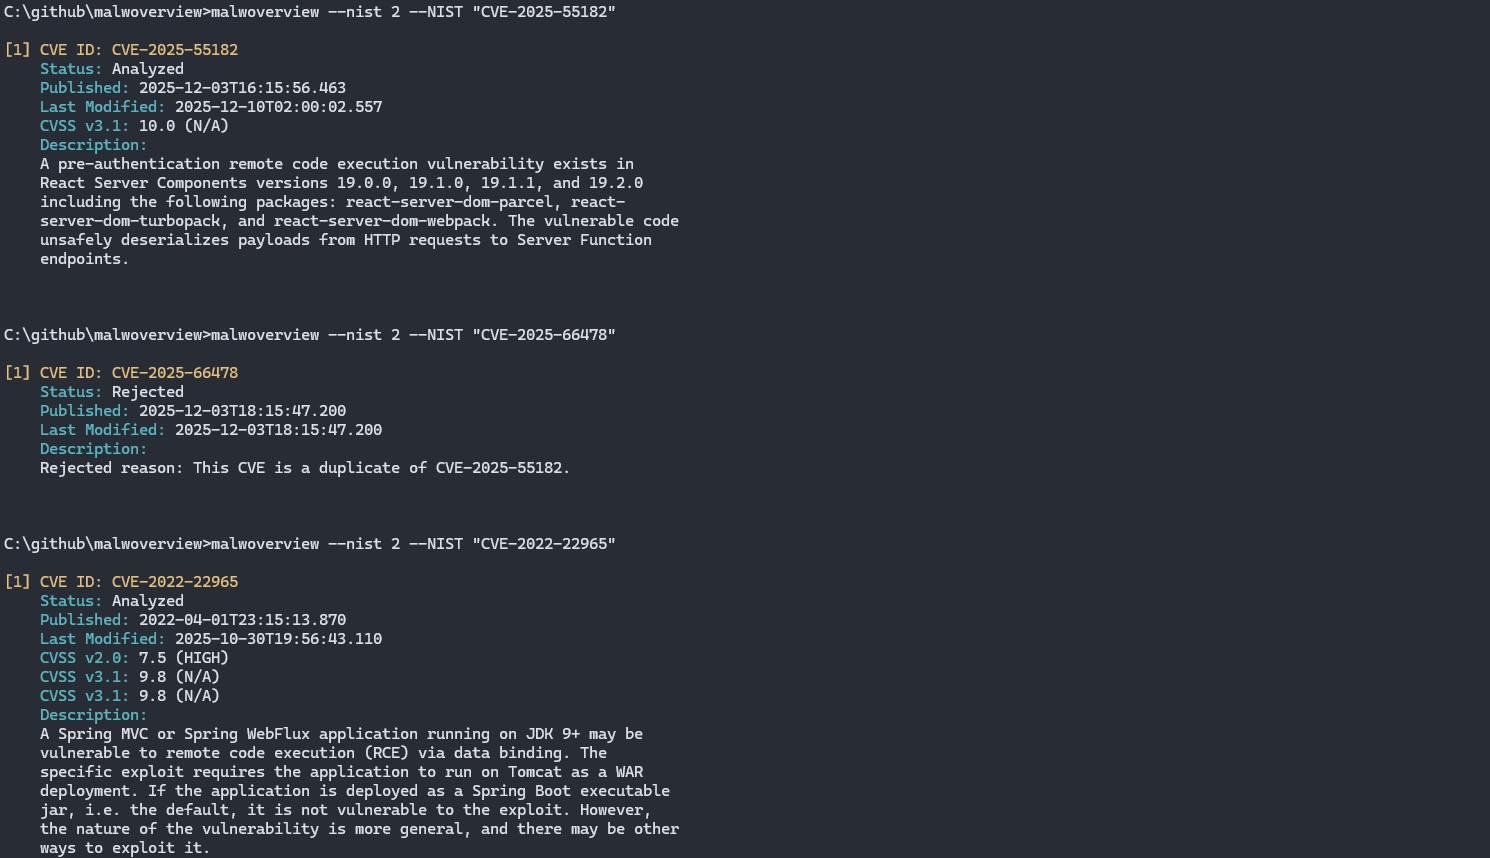
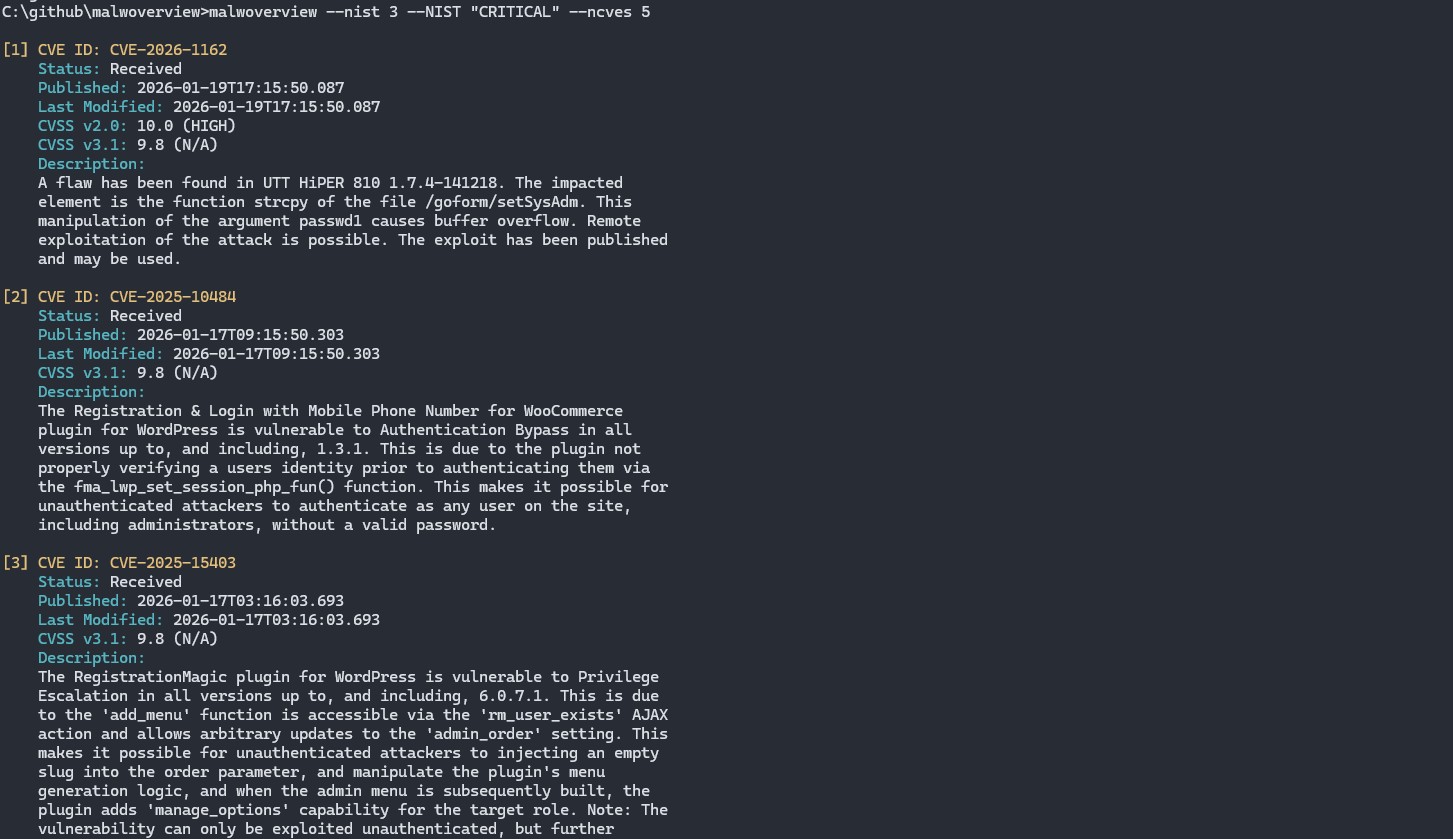

Copyright (C) 2018-2026 Alexandre Borges (https://exploitreversing.com)
This program is free software: you can redistribute it and/or modify
it under the terms of the GNU General Public License as published by
the Free Software Foundation, either version 3 of the License, or
(at your option) any later version.
This program is distributed in the hope that it will be useful,
but WITHOUT ANY WARRANTY; without even the implied warranty of
MERCHANTABILITY or FITNESS FOR A PARTICULAR PURPOSE. See the
GNU General Public License for more details.
See GNU Public License on <http://www.gnu.org/licenses/>.
## Versione Corrente: 8.2.0 (Nome in codice: Revolutions)
Nota importante: Malwoverview NON invia campioni a nessun endpoint per impostazione predefinita,
quindi rispetta i possibili Accordi di Non Divulgazione (NDA). Esistono opzioni
specifiche che inviano esplicitamente i campioni, ma tali opzioni sono spiegate nella guida.
## INFORMAZIONI
Malwoverview.py è uno strumento di first response per il threat hunting, che esegue un triage
iniziale e rapido di campioni di malware, URL, indirizzi IP, domini, famiglie di malware, IOC e hash. Inoltre,
Malwoverview è in grado di ottenere report di comportamento dinamico e statico, inviare e scaricare campioni
da diversi endpoint. In poche parole, funziona come un client per i principali sandbox esistenti.
Questo strumento si propone di:
01. Determinare campioni di malware eseguibili simili (PE/PE+) in base alla import table (imphash) e raggrupparli
per colori diversi (prestare attenzione alla seconda colonna dell'output). Quindi, i colori contano!
02. Mostrare informazioni sugli hash su Virus Total, Hybrid Analysis, Malshare, Polyswarm, URLhaus, Alien Vault,
Malpedia e ThreatCrowd.
03. Determinare se i campioni di malware contengono overlay e, se lo si desidera, estrarlo.
04. Verificare file sospetti su Virus Total, Hybrid Analysis e Polyswarm.
05. Verificare URL su Virus Total, Malshare, Polyswarm, URLhaus e Alien Vault.
06. Scaricare campioni di malware da Hybrid Analysis, Malshare, URLHaus, Polyswarm e Malpedia.
07. Inviare campioni di malware a VirusTotal, Hybrid Analysis e Polyswarm.
08. Elencare gli ultimi URL sospetti da URLHaus.
09. Elencare gli ultimi payload da URLHaus.
10. Cercare payload specifici su Malshare.
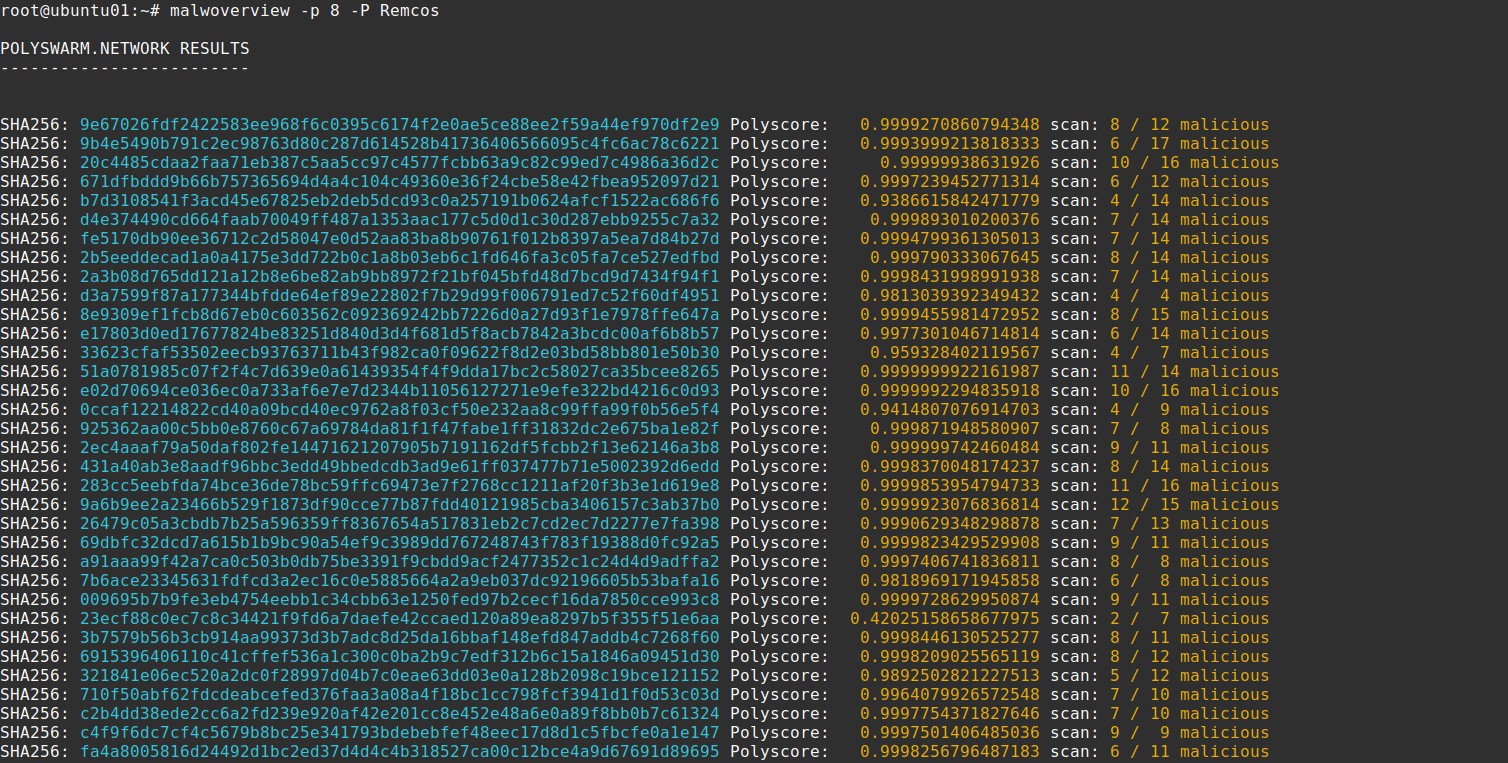
11. Cercare payload simili (PE32/PE32+) sul motore Polyswarm.
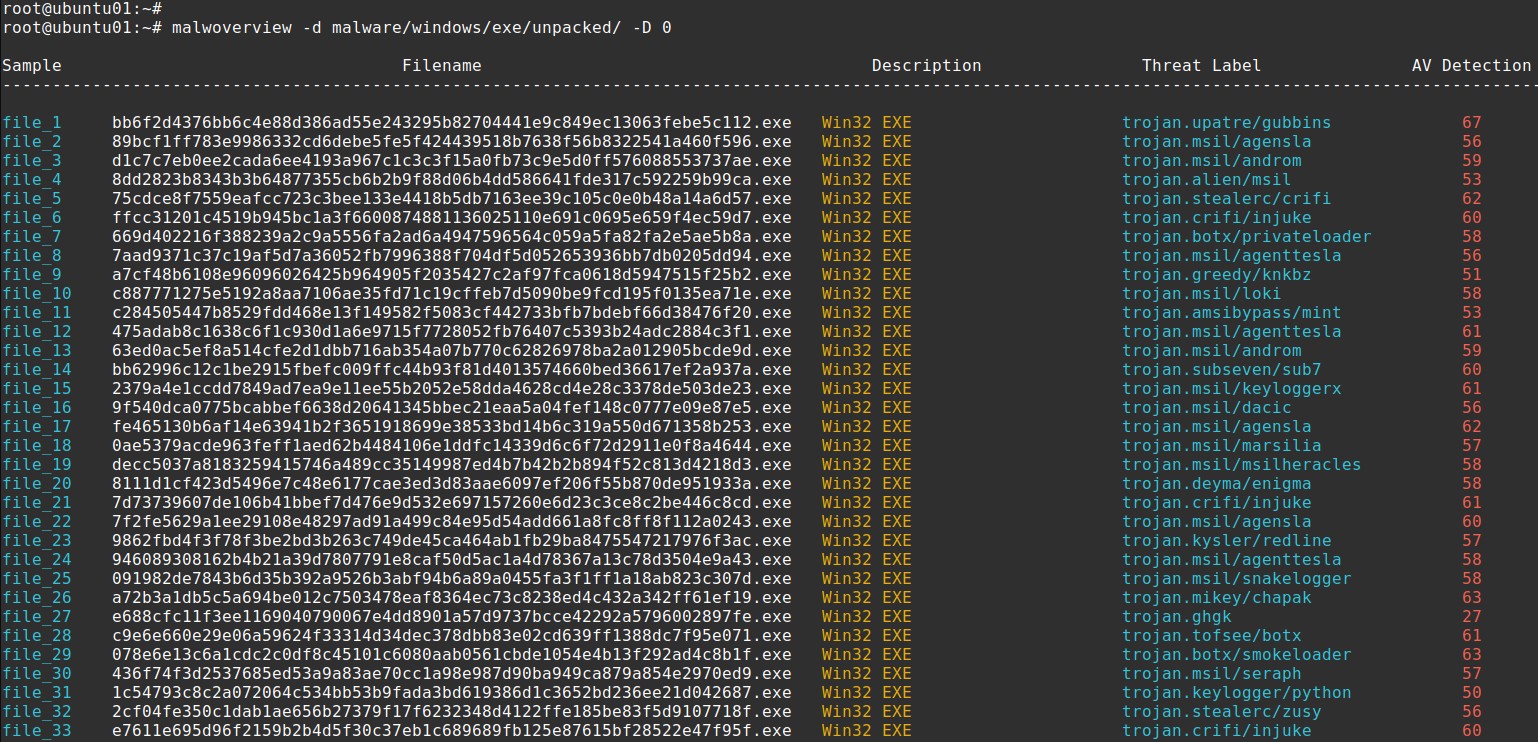
12. Classificare tutti i file in una directory cercando informazioni su Virus Total e Hybrid Analysis.
13. Creare report su un dominio sospetto utilizzando diversi motori come VirusTotal, Malpedia e
ThreatCrowd.
14. Verificare pacchetti APK direttamente da dispositivi Android contro Hybrid Analysis e Virus Total.
15. Inviare pacchetti APK direttamente da dispositivi Android a Hybrid Analysis e Virus Total.
16. Mostrare URL correlati a un tag fornito dall'utente da URLHaus.
17. Mostrare payload correlati a un tag (firma) da URLHaus.
18. Mostrare informazioni su un indirizzo IP da Virus Total, Alien Vault, Malpedia e ThreatCrowd.
19. Mostrare informazioni su indirizzo IP, dominio e URL da Polyswarm.
21. Eseguire meta-ricerche su Polyswarm Network utilizzando diversi criteri: imphash, IPv4, dominio, URL e
famiglia di malware.
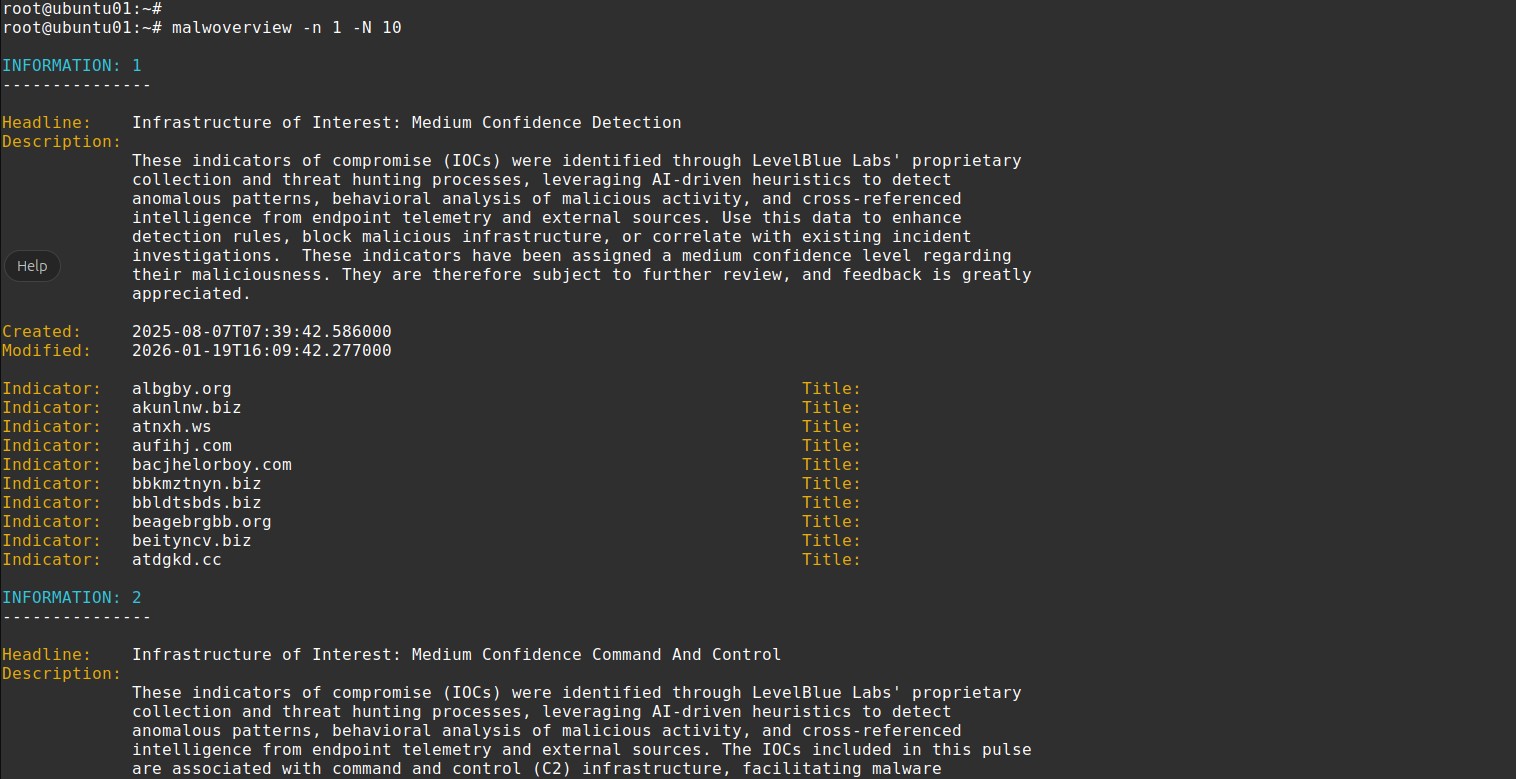
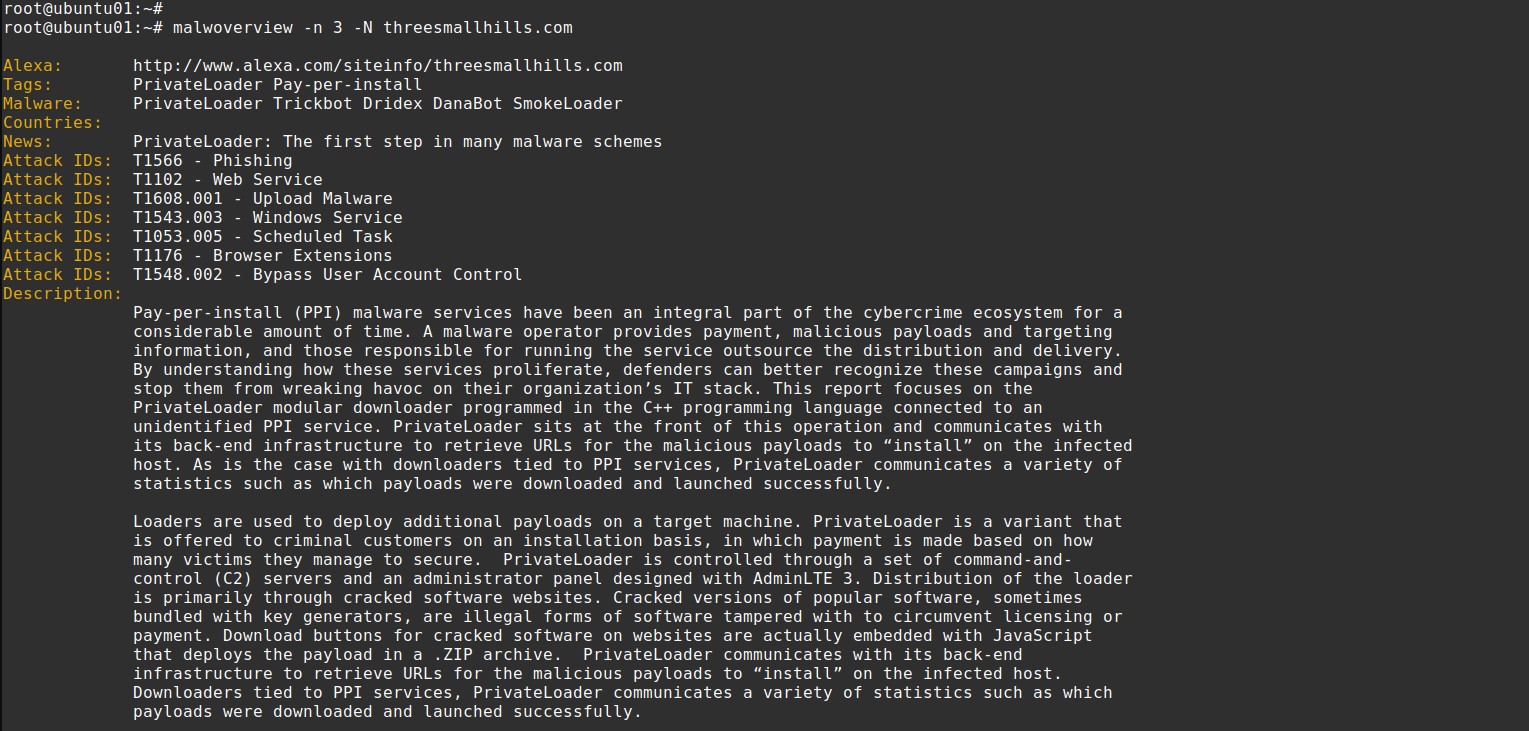
22. Raccogliere informazioni di threat hunting da AlienVault utilizzando diversi criteri.
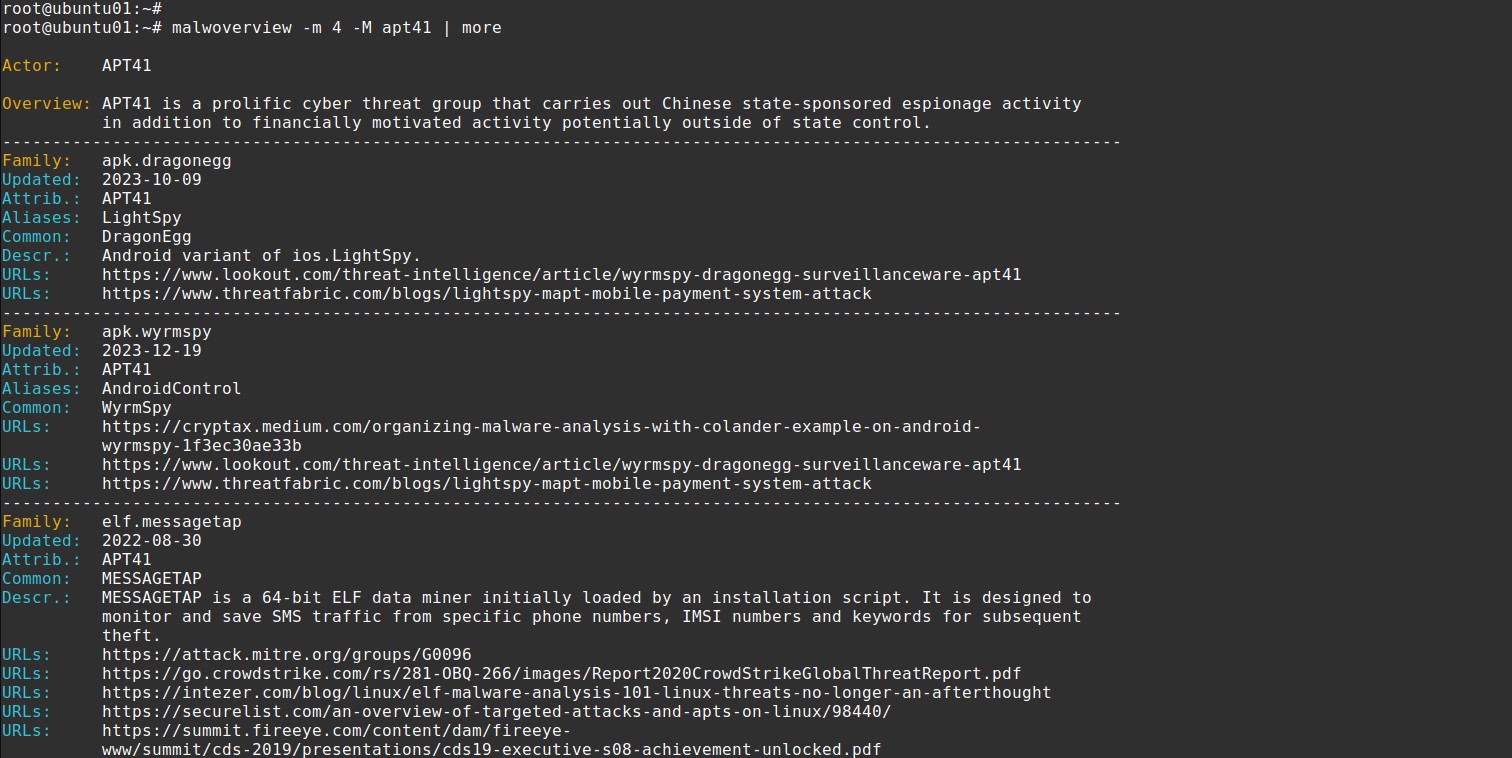
23. Raccogliere informazioni di threat hunting da Malpedia utilizzando diversi criteri.
24. Raccogliere informazioni di threat hunting da Malware Bazaar utilizzando diversi criteri.
25. Raccogliere informazioni sugli IOC da ThreatFox utilizzando diversi criteri.
26. Raccogliere informazioni di threat hunting da Triage utilizzando diversi criteri.
27. Ottenere una valutazione degli hash di un dato file rispetto a Virus Total.
28. Inviare file di grandi dimensioni (>= 32 MB) a Virus Total.
29. Malwoverview utilizza l'API v.3 di Virus Total, quindi non esiste più alcuna opzione che utilizzi la v.2.
30. Recuperare informazioni su un dato indirizzo IP dal servizio IPInfo.
31. Recuperare informazioni combinate su un dato indirizzo IP da più servizi.
32. Offrire un'opzione extra per salvare qualsiasi file scaricato in una posizione centrale.
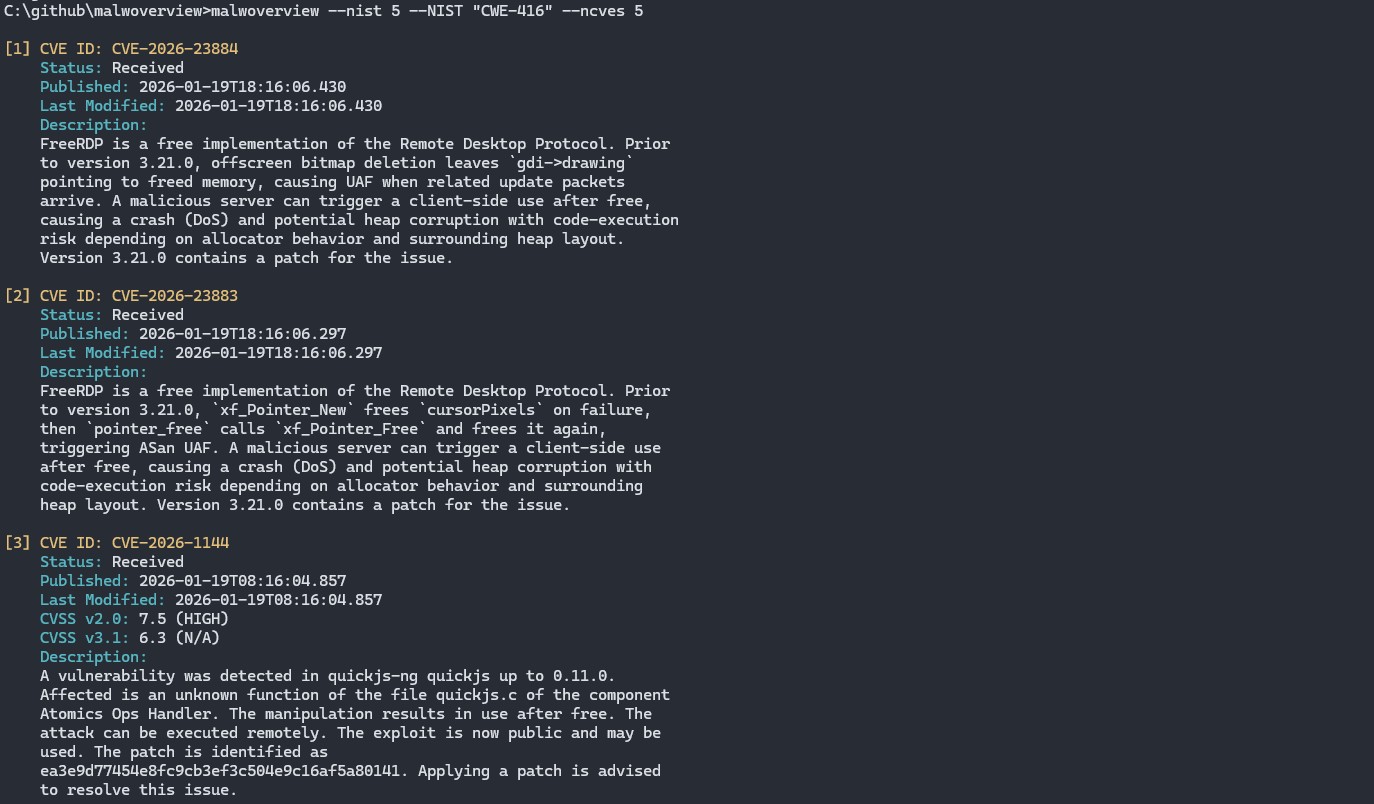
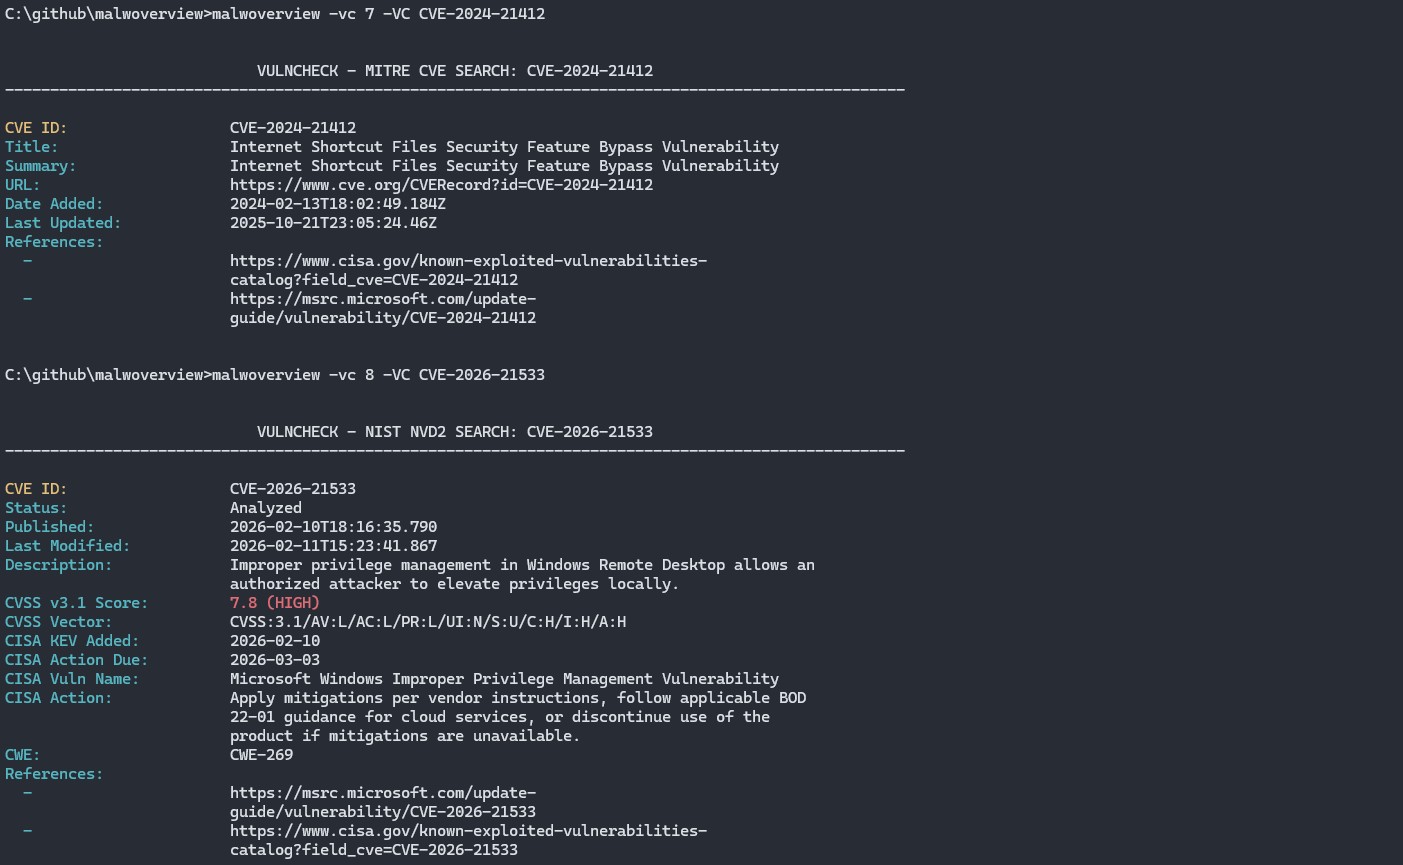
33. Elencare e cercare vulnerabilità dal NIST attraverso diversi criteri.
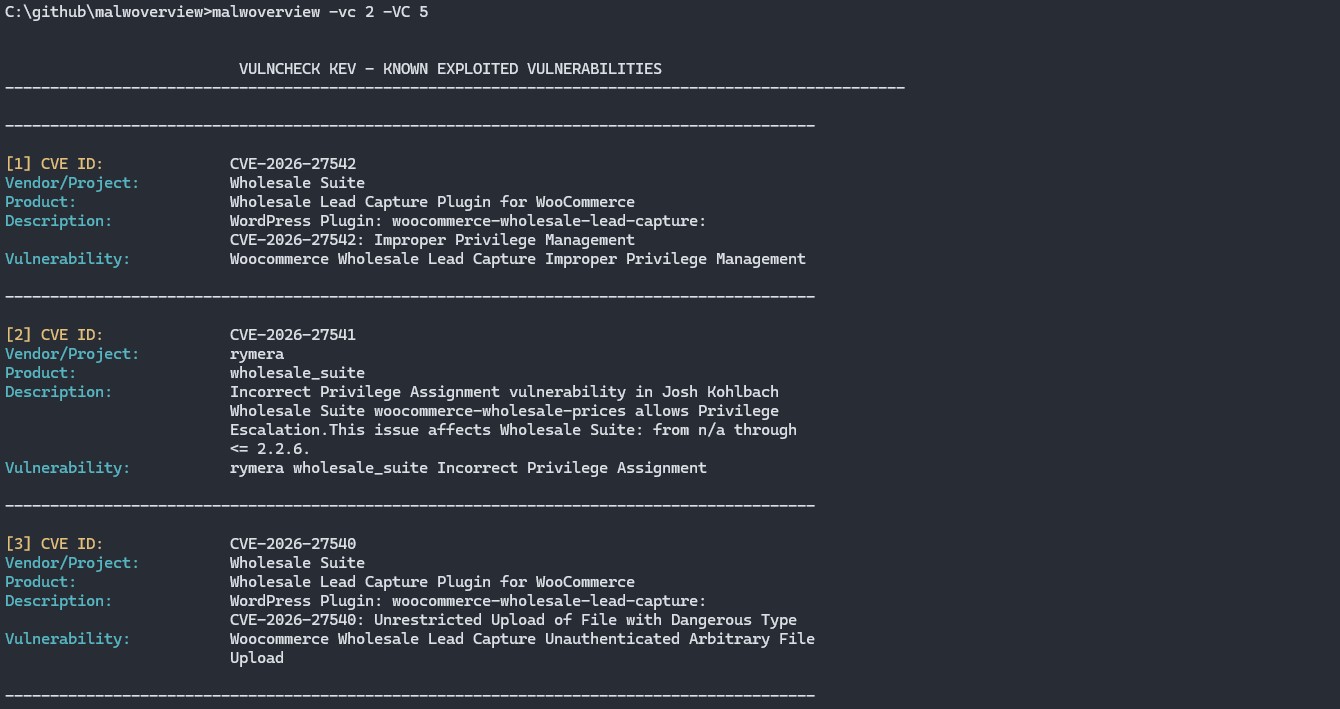
34. Interrogare il database VulnCheck - livello Community/Free.
35. Raccogliere informazioni di threat hunting da Shodan utilizzando diversi criteri.
36. Verificare la reputazione IP da AbuseIPDB.
37. Verificare la classificazione IP da GreyNoise (API community).
38. Eseguire ricerche Whois/RDAP su domini e IP.
39. Correlazione hash cross-service tra VirusTotal, Hybrid Analysis, Triage e AlienVault.
40. Controllo batch di hash su Malware Bazaar da un file contenente hash.
41. Controllo batch di hash su Hybrid Analysis da un file contenente hash.
42. Controllo batch di hash su Triage da un file contenente hash.
43. Scansione di directory su Malware Bazaar, Hybrid Analysis e Triage.
44. Estrarre IOC (hash, IP, URL, domini, CVE) da file di testo.
45. Scansionare file o directory con regole YARA.
46. Modalità REPL interattiva per sessioni continue di threat hunting.
47. Formati di output strutturato JSON e CSV.
48. Caching dei risultati con TTL configurabile (basato su SQLite).
49. Supporto proxy HTTP/HTTPS/SOCKS5 per tutte le richieste API.
50. Mappatura delle tecniche MITRE ATT&CK per i report di comportamento.
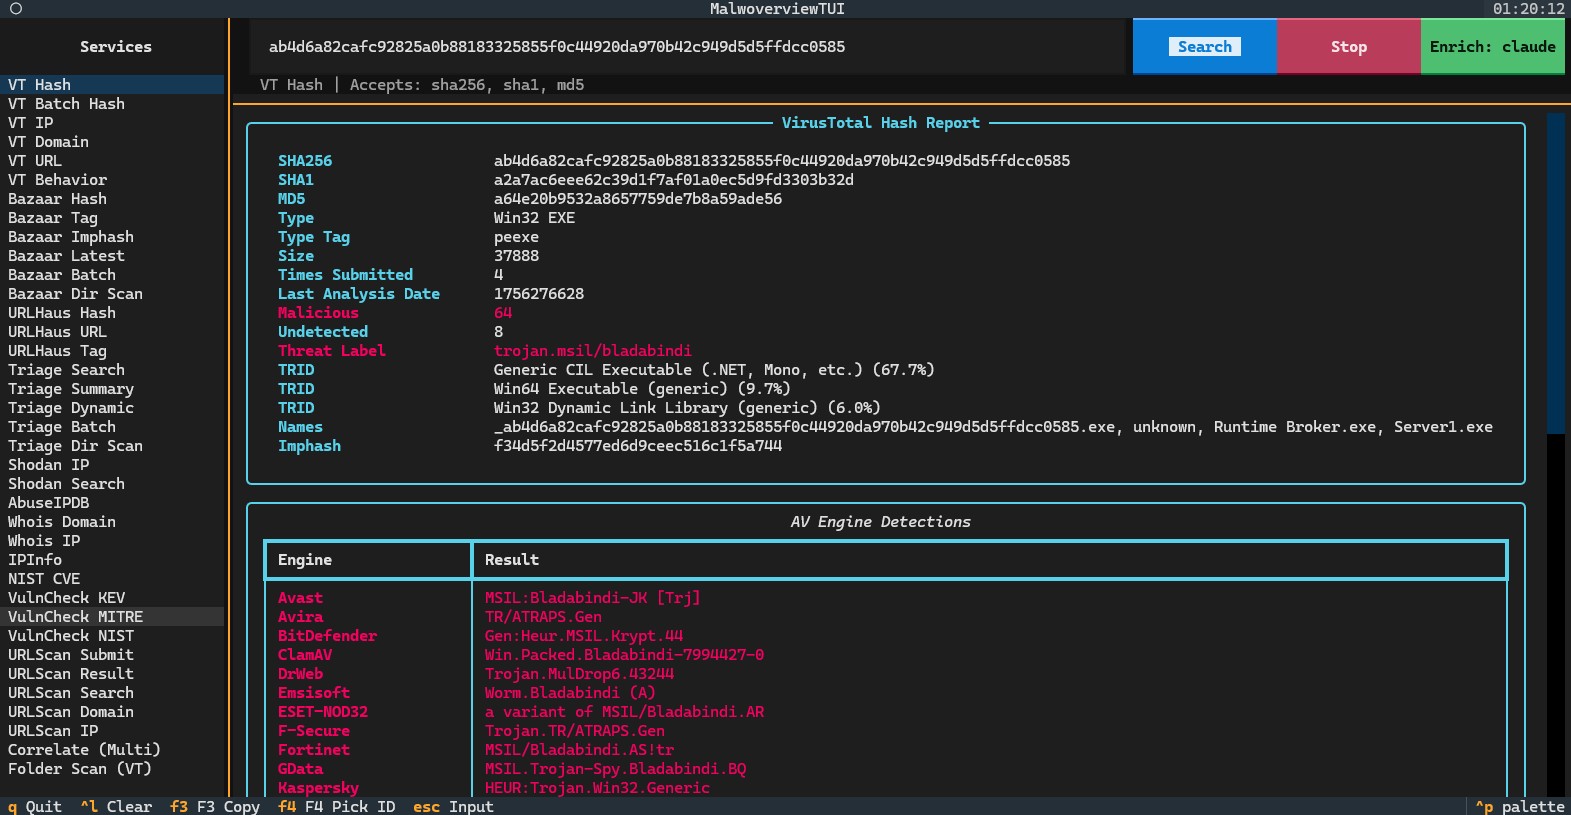
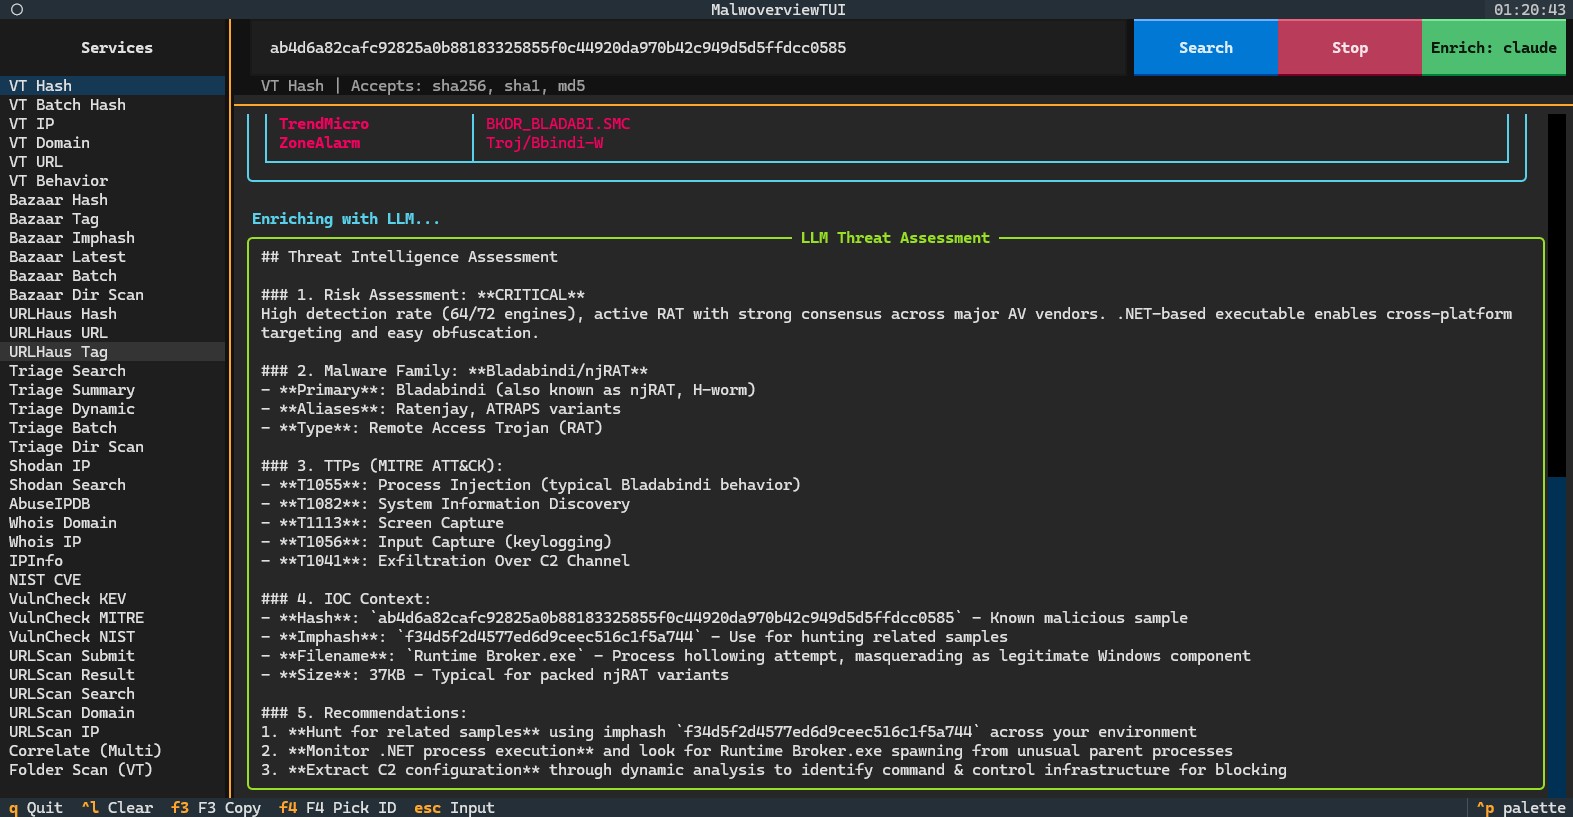
51. Modalità dashboard TUI (Text User Interface) con navigazione basata su pannelli.
52. Raccogliere informazioni di threat hunting da URLScan.io — inviare URL, recuperare risultati di scansione e cercare scansioni.
53. Arricchimento delle minacce basato su LLM — valutazione del rischio generata dall'IA, mappatura MITRE ATT&CK e raccomandazioni dell'analista aggiunte a qualsiasi risultato di query. Supporta Claude, Gemini, OpenAI e Ollama (locale).
54. Controllo batch di IP su VirusTotal da un file contenente indirizzi IP, mostrando una tabella riepilogativa (Indirizzo IP, Paese, AS Owner, Rilevamento).
55. Caccia su VirusTotal con regole YARA: inviare e seguire job Retrohunt, elencare i file corrispondenti e creare ed elencare ruleset e notifiche Livehunt.
56. Scansione con un'intera directory di regole YARA, ciascun file compilato nel proprio namespace.
57. Cercare campioni su Malware Bazaar per nome di regola YARA, e scaricare ed estrarre il set di regole YARAify da abuse.ch.
58. Scaricare il set completo di regole YARA di Malpedia per un dato livello TLP.
59. Elencare i tipi di file MalShare visti nelle ultime 24 ore, ed elencare gli hash di uno qualsiasi di quei tipi.
60. Controllo batch di hash su URLHaus da un file contenente hash.
61. Pivot su Certificate Transparency tramite crt.sh, senza API key: enumerare i sottodomini visti nei certificati emessi ed elencare i certificati stessi.
62. Ispezionare, eliminare e svuotare la cache locale dei risultati.
63. La modalità interattiva e la TUI raggiungono ogni servizio raggiunto dalla riga di comando, e la TUI esporta i suoi risultati in json e csv.
64. Triage PE locale di un file o directory senza API key, elencando tipo di file, dimensione, overlay, dimensione dell'overlay ed entropia, ed evidenziando i file al di sopra di una soglia di entropia.
65. Le scansioni Android calcolano l'hash di ogni APK di un pacchetto, inclusi gli split APK, invece del solo APK base.
66. Verifica della firma Authenticode senza API key, segnalando se un binario è firmato e se la firma è ancora valida, e indicando il firmatario di un file manomesso.
67. Ogni firma incorporata di un binario multi-firmato viene segnalata, ciascuna con il proprio algoritmo di digest, certificato, thumbprint e numero seriale, così un secondo firmatario non viene mai nascosto dietro il primo.
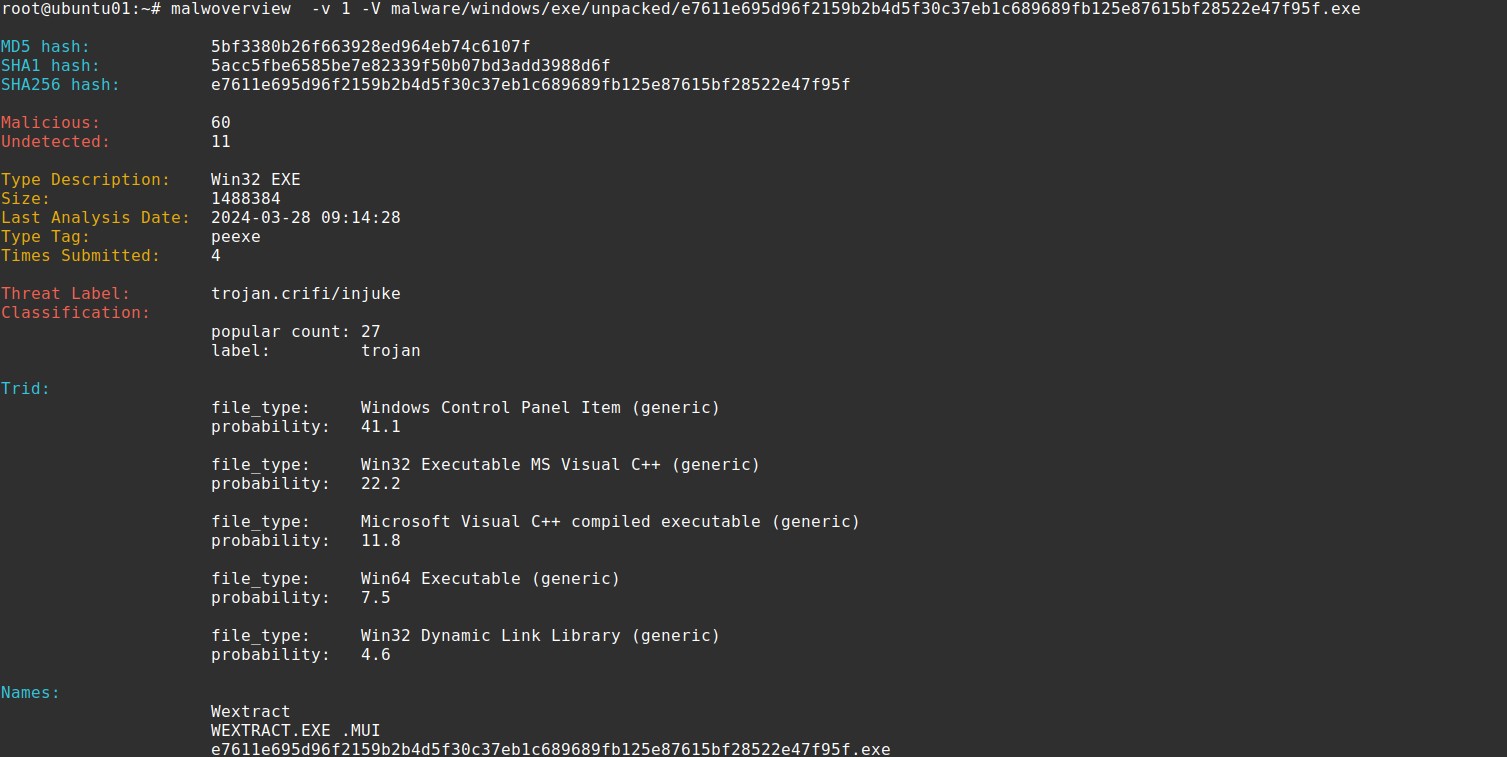
68. Il controllo file di VirusTotal (-v 1) e il report hash (-v 8) mostrano il blocco della firma: se il certificato è stato verificato, le catene del firmatario e del controfirmatario, la data di firma e ogni certificato con il suo stato, algoritmo, date di validità, numero seriale e thumbprint.
69. Elencare i CVE associati a un componente, dato il suo nome o il percorso di un binario locale, il cui VERSIONINFO fornisce la descrizione del componente su cui sono scritte le voci NVD moderne.
## CONTRIBUTORI
Alexandre Borges (https://github.com/alexandreborges) | proprietario del progetto e sviluppatore principale
Artur Marzano (https://github.com/Macmod) | co-main developer
Corey Forman (https://github.com/digitalsleuth) | responsabile dell'integrazione con REMnux
Christian Clauss (https://github.com/cclauss)
## COME CONTRIBUIRE A QUESTO PROGETTO
Dalla versione 6.0.0, esiste un nuovo branch chiamato "dev". Tutti i contributi e le proposte
devono essere fatti in questo branch "dev".
I professionisti che desiderano contribuire devono aprire una issue spiegando il miglioramento proposto
e come renderebbe migliore il progetto. Una volta accettata, sarà
autorizzato a inviare la PR, che verrà testata.
Una volta che tutte le modifiche sono state testate, questa nuova versione di Malwoverview viene replicata nel branch
master e viene generato un nuovo pacchetto Python.
## INSTALLAZIONE
Questo strumento è stato testato su REMnux, Ubuntu, Kali Linux, macOS e Windows. Malwoverview
può essere installato eseguendo il seguente comando:
* pip3.11 install git+https://github.com/alexandreborges/malwoverview
oppure...
* python -m pip install -U malwoverview
Se si desidera installare Malwoverview su macOS, è necessario eseguire i seguenti comandi:
* /bin/bash -c "$(curl -fsSL https://raw.githubusercontent.com/Homebrew/install/HEAD/install.sh)"
* brew install libmagic
* pip3 install urllib3==1.26.6
* pip3 install -U malwoverview
* Aggiungere la directory del binario Python alla variabile PATH modificando il file .bash_profile nella propria
directory home. Esempio:
export PATH=$PATH:/Users/alexandreborges/Library/Python/3.9/bin
* Eseguire: . ./.bash_profile
Se si sta installando Malwoverview su Windows, assicurarsi che le seguenti condizioni siano vere
DOPO aver installato Malwoverview:
* python-magic NON è installato. (pip show python-magic)
* python-magic-bin È installato. (pip show python-magic-bin)
#### Nota: Si raccomanda di salvare il file .malwapi.conf prima di qualsiasi aggiornamento!
#### Funzionalità Opzionali
Alcune funzionalità richiedono dipendenze opzionali. Installarle secondo necessità:
* Scansione YARA: pip install malwoverview[yara]
* Verifica firme: pip install malwoverview[signature]
* Esportazione report PDF: pip install malwoverview[pdf]
* Dashboard TUI: pip install malwoverview[tui]
* Tutte le opzionali: pip install malwoverview[all]
## API RICHIESTE
È possibile iniziare a usare Malwoverview senza inserire tutte le API. Tuttavia,
per utilizzare tutte le opzioni di Malwoverview, è necessario inserire la rispettiva API dei seguenti servizi:
VirusTotal, Hybrid Analysis, URLHaus, Malshare, Polyswarm, Alien Vault, Malpedia, Triage,
IPInfo, Malware Bazaar, ThreatFox, VulnCheck, Shodan, AbuseIPDB, GreyNoise e URLScan.io nel file di configurazione .malwapi.conf, che
deve essere presente (o creato) nella directory home (/home/[username]
o /root su Linux, e C:\Users\[username] su Windows. In alternativa, gli utenti possono creare
un file di configurazione personalizzato e indicarlo utilizzando l'opzione -c.
Da evidenziare: se il file .malwapi.conf non esiste nella propria directory home, è necessario
crearlo!
* Una nota speciale su Alien Vault: è necessario iscriversi ai pulse sul sito web di Alien Vault
prima di utilizzare l'opzione -n 1.
* Una nota speciale su Malshare e Shodan: entrambi i servizi richiedono che la loro API key venga inviata nell'
URL stesso, e nessuno dei due documenta un'alternativa tramite header o corpo della richiesta (l'endpoint hashlookup
di Malshare è una POST, ma la chiave viaggia comunque nella query string). Malwoverview sostituisce queste due
chiavi con [REDACTED] in ogni messaggio di errore che stampa, così non finiscono nell'output che incolli
in un bug report, ma la chiave viene comunque registrata nei log di accesso di quei servizi e in qualsiasi
proxy che termina il TLS tra te e loro. Tratta entrambe le chiavi come esposte all'operatore del servizio
e ruotale come faresti con qualsiasi altra credenziale.
Il file di configurazione .malwapi.conf ha il seguente formato:
[VIRUSTOTAL]
VTAPI =
[HYBRID-ANALYSIS]
HAAPI =
[MALSHARE]
MALSHAREAPI =
[HAUSSUBMIT]
HAUSSUBMITAPI =
[POLYSWARM]
POLYAPI =
[ALIENVAULT]
ALIENAPI =
[MALPEDIA]
MALPEDIAAPI =
[TRIAGE]
TRIAGEAPI =
[IPINFO]
IPINFOAPI =
[BAZAAR]
BAZAARAPI =
[THREATFOX]
THREATFOXAPI =
[VULNCHECK]
VULNCHECKAPI =
[URLHAUS]
URLHAUSAPI =
[SHODAN]
SHODANAPI =
[ABUSEIPDB]
ABUSEIPDBAPI =
[GREYNOISE]
GREYNOISEAPI =
[URLSCANIO]
URLSCANIOAPI =
[LLM]
PROVIDER = claude
CLAUDE_API_KEY =
CLAUDE_MODEL = claude-opus-4-8
GEMINI_API_KEY =
OPENAI_API_KEY =
OPENAI_MODEL = gpt-4o-mini
OLLAMA_URL = http://localhost:11434
OLLAMA_MODEL = llama3.1
Le API possono essere richieste sui rispettivi siti web dei servizi:
01. Virus Total (API community e a pagamento): https://www.virustotal.com/gui/join-us
02. Hybrid Analysis: https://www.hybrid-analysis.com/signup
03. Malshare: https://malshare.com/doc.php
04. URLHaus: https://urlhaus.abuse.ch/api/#account
05. Polyswarm: https://docs.polyswarm.io/consumers
06. Alien Vault: https://otx.alienvault.com/api
07. Malpedia: Non offre registrazione aperta, ma è possibile richiedere un account utente
direttamente tramite Twitter (DM) o e-mail di feedback. L'handle Twitter di Malpedia
è @malpedia.
08. Malware Bazaar: https://bazaar.abuse.ch/api/#auth\_key
09. ThreatFox: https://threatfox.abuse.ch/api/#auth\_key
10. Triage: https://tria.ge/signup.
11. IPInfo: https://ipinfo.io/
12. VulnCheck: https://vulncheck.com/signin (livello Community/Free disponibile)
13. Shodan: https://account.shodan.io/register
14. AbuseIPDB: https://www.abuseipdb.com/register
15. GreyNoise: https://viz.greynoise.io/signup
16. URLScan.io: https://urlscan.io/user/signup
#### Provider di Arricchimento LLM (opzionali)
Malwoverview supporta l'arricchimento delle minacce basato su LLM tramite il flag --enrich.
Dopo qualsiasi query, viene aggiunta una valutazione delle minacce generata dall'IA con livello di rischio,
identificazione della famiglia di malware, mappatura MITRE ATT&CK e raccomandazioni dell'analista.
Sono supportati tre provider. Configurarne uno nella sezione [LLM] di .malwapi.conf:
**18. Anthropic Claude (a pagamento, migliore qualità)**
Migliori risultati per l'analisi di threat intelligence. Identifica accuratamente le famiglie
di malware, mappa tecniche MITRE ATT&CK precise e fornisce raccomandazioni
attuabili basate su conoscenze reali sulle minacce.
Configurazione:
a) Creare un account API su https://console.anthropic.com/ (separato dall'
abbonamento claude.ai)
b) Andare su Settings → Billing → Add credit (minimo $5, pay-per-use)
c) Andare su Settings → API Keys → Create Key
d) Copiare la chiave (inizia con sk-ant-api03-...)
e) Configurare .malwapi.conf:
[LLM]
PROVIDER = claude
CLAUDE_API_KEY = sk-ant-api03-your-key-here
CLAUDE_MODEL = claude-opus-4-8
CLAUDE_MODEL è opzionale e il valore predefinito è claude-opus-4-8. Scelte comuni:
- claude-opus-4-8 — Migliore qualità (predefinito)
- claude-sonnet-4-6 — Buon equilibrio tra qualità e costo
- claude-haiku-4-5 — Più veloce ed economico
Costo: ~$0.02-0.04 per chiamata di arricchimento usando il modello Opus predefinito (meno con
Sonnet o Haiku). Un credito di $5 fornisce all'incirca 125-250 chiamate di arricchimento Opus.
**19. Google Gemini (richiede fatturazione)**
Risultati di buona qualità. Richiede un account di fatturazione Google Cloud.
Configurazione:
a) Andare su https://aistudio.google.com/apikeys
b) Accedere con l'account Google
c) Cliccare Create API Key → copiare la chiave
d) Abilitare la fatturazione: cliccare il link del progetto accanto alla propria chiave → Google Cloud
Console → Billing → Link a billing account
e) Configurare .malwapi.conf:
[LLM]
PROVIDER = gemini
GEMINI_API_KEY = your-gemini-key-here
GEMINI_MODEL = gemini-2.0-flash
Nota: Il livello gratuito ha un limite di frequenza basso (2-5 richieste al minuto). Per
limiti più alti, abilitare la fatturazione pay-per-use.
**20. OpenAI (a pagamento)**
Risultati di buona qualità usando i modelli GPT. Richiede un account OpenAI con
crediti API.
Configurazione:
a) Creare un account su https://platform.openai.com/signup
b) Andare su https://platform.openai.com/api-keys → Create new secret key
c) Aggiungere la fatturazione su https://platform.openai.com/settings/organization/billing
d) Configurare .malwapi.conf:
[LLM]
PROVIDER = openai
OPENAI_API_KEY = sk-your-key-here
OPENAI_MODEL = gpt-4o-mini
Modelli disponibili:
- gpt-4o-mini — Più economico (~$0.002 per arricchimento), buona qualità (predefinito)
- gpt-4o — Migliore qualità (~$0.01 per arricchimento)
**21. Ollama (gratuito, locale, privato)**Viene eseguito interamente sulla tua macchina. Non è necessaria alcuna chiave API, nessun dato lascia il tuo
sistema. Adatto ad ambienti in cui l'invio di dati sulle minacce ad API cloud
non è consentito. La qualità dipende dal modello scelto.
Configurazione:
a) Scarica e installa Ollama da https://ollama.com/download
(disponibile per Windows, Linux e macOS)
b) Apri un terminale ed esegui il pull di un modello:
ollama pull qwen2.5:14b
Modelli consigliati:
- qwen2.5:14b — Migliore qualità a dimensioni ragionevoli (9 GB, richiede 16 GB di RAM)
- llama3.1:8b — Buona qualità, più piccolo (5 GB, richiede 8 GB di RAM)
- llama3.1:70b — Qualità eccellente, grande (40 GB, richiede 48 GB di RAM)
c) Ollama si avvia automaticamente e serve su http://localhost:11434
d) Configura .malwapi.conf:
[LLM]
PROVIDER = ollama
OLLAMA_URL = http://localhost:11434
OLLAMA_MODEL = qwen2.5:14b
Prestazioni: una GPU con 12+ GB di VRAM fornisce risposte rapide (5-10s).
Solo CPU è più lento (30-60s) ma funzionale. Modelli più grandi (14b, 70b)
richiedono più VRAM e potrebbero andare in timeout su CPU se la memoria
disponibile è insufficiente. Il modello llama3.1:8b è consigliato per macchine con
memoria GPU limitata (6 GB o meno).
Tempi di risposta previsti:
- Claude API: 3-8 secondi
- Gemini API: 3-8 secondi
- Ollama (GPU con VRAM sufficiente): 5-15 secondi
- Ollama (solo CPU, modello 8b): 30-60 secondi
- Ollama (solo CPU, modello 14b+): 60-300 secondi
Esempi di utilizzo:
# CLI: aggiungi --enrich a qualsiasi query
malwoverview -v 8 -V <hash> --enrich
malwoverview -ip 1 -IP 8.8.8.8 --enrich
malwoverview --correlate-hash <hash> --enrich
# REPL interattiva: attiva/disattiva l'arricchimento o cambia provider
malwoverview --interactive
malwoverview> set enrich on # usa il provider dalla configurazione
malwoverview> set enrich claude # passa a Claude
malwoverview> set enrich ollama # passa a Ollama
malwoverview> set enrich openai # passa a OpenAI
malwoverview> set enrich off # disabilita l'arricchimento
malwoverview> vt hash <hash> # analisi malware + arricchimento
malwoverview> nist cve CVE-2024-3400 # ricerca CVE + arricchimento
malwoverview> vulncheck cve CVE-2024-3400 # VulnCheck + arricchimento
# TUI: fai clic sul pulsante Enrich per scorrere i provider
# Enrich (OFF) → claude → gemini → openai → ollama → OFF
# Pulsante verde = provider attivo e configurato
# Pulsante giallo = provider selezionato ma chiave API mancante
# Pulsante predefinito = arricchimento disabilitato
malwoverview --tui
----------------------------------------------------
Nota sulle richieste API a MALPEDIA:
----------------------------------------------------
Il servizio e l'accettazione si basano sulla verifica della community. Pertanto, è
consigliato inviare una richiesta API dal tuo indirizzo e-mail aziendale
e NON da uno pubblico/gratuito (Gmail, Outlook e così via). Inoltre,
sarebbe utile se fornissi maggiori informazioni su di te (account
LinkedIn, X/Twitter, Mastodon, BlueSky, ecc.) poiché ciò faciliterebbe
la verifica della tua identità, del tuo profilo professionale e della tua legittimità,
accelerando l'approvazione della tua richiesta.
----------------------------------------------------
Nota su Triage:
----------------------------------------------------
Ogni operazione di Triage si basa sul Triage ID di ciascun artefatto, quindi
devi usare "-x 1 -X \<attribute\>:\<value\>" per cercare il
corretto ID dell'artefatto, quindi usare questa informazione sull'ID con le
restanti opzioni di Triage (-x [2-7]) per ottenere maggiori informazioni di threat hunting
dall'endpoint Triage.
----------------------------------------------------
Nota su URLHaus, Malware Bazaar e Threat Fox:
----------------------------------------------------
A partire dalla seconda metà del 2025, sarà richiesta una Auth-Key (API) per
utilizzare i servizi URLHaus, Malware Bazaar e Threat Fox.
----------------------------------------------------
Nota sul colore di sfondo del terminale:
----------------------------------------------------
Malwoverview è stato scritto per produrre output per un terminale con
sfondo scuro. Tuttavia, esiste l'opzione -o 0
che modifica e adatta i colori dell'output per uno sfondo chiaro.
-----------------------------------------------------
Per verificare l'installazione, esegui:
malwoverview --help
Ulteriori informazioni sono disponibili su:
(repository PYPI.org) https://pypi.org/project/malwoverview/
(Github) https://github.com/alexandreborges/malwoverview
Se desideri eseguire l'installazione manuale (di solito non è necessaria),
è necessario eseguire alcuni passaggi, come mostrato nella sottosezione successiva.
## INSTALLAZIONE MANUALE (REMnux e Ubuntu)
1. Python versione 3.11 o successiva (solo Python 3.x !!! NON funziona con
Python 2.7)
$ apt-get install python3.11 (ad esempio)
2. Python-magic.
Per installare il pacchetto python-magic puoi eseguire il seguente comando:
$ pip3.11 install python-magic
Oppure puoi compilarlo dal repository github:
$ git clone https://github.com/ahupp/python-magic
$ cd python-magic/
$ python3.11 setup.py build
$ python3.11 setup.py install
Poiché esistono seri problemi legati alle due versioni esistenti del
pacchetto python-magic, la raccomandazione è di installarlo da
Github (seconda procedura sopra) e copiare il file magic.py nella
STESSA directory dello strumento malwoverview.
3. Installa tutti i pacchetti Python necessari:
$ pip3.11 install -r requirements.txt
OPPURE
$ pip3.11 install -U pefile
$ pip3.11 install -U colorama
$ pip3.11 install -U simplejson
$ pip3.11 install -U python-magic
$ pip3.11 install -U requests
$ pip3.11 install -U validators
$ pip3.11 install -U geocoder
$ pip3.11 install -U polyswarm-api
$ pip3.11 install -U pathlib
$ pip3.11 install -U configparser
4. Per controllare un dispositivo mobile Android devi installare lo strumento "adb":
$ sudo apt get install adb
PS: prima di provare le opzioni Android, verifica:
* Se lo strumento adb è elencato nella variabile d'ambiente PATH.
* Se il sistema ha autorizzato l'accesso al dispositivo usando "adb devices -l"
## HELP
usage: python malwoverview.py -c <API configuration file> -d <directory> -o <0|1> -v <1-20>
-V <virustotal arg> -a <1-13> -A <filename> -l <1-8> -L <hash|file type> -j <1-8>
-J <URLhaus argument> -p <1-8> -P <polyswarm argument> -y <1-5> -Y <file name> -n <1-5>
-N <argument> -m <1-9> -M <argument> -b <1-15> -B <arg> -x <1-9> -X <arg>
-ip <1-8> -IP <IP address> -O <output directory> --nist <1-6> --NIST <argument> -vc <1-8>
-VC <argument> -s <1-2> -S <arg> -ab <1> -AB <arg> -gn <1> -GN <arg>
-wh <1-2> -WH <arg> -ct <1-2> -CT <domain> -u <1-5> -U <arg> --correlate-hash <hash>
--extract-iocs <file|url> --yara <rules> --yara-target <target>
--peinfo <file|directory> --entropy-threshold <value>
--sigcheck <file|directory> --no-signature --sig-verify-mode <any|first|all|best>
--output-format text|json|csv --proxy <url> --quiet --verbose --no-cache
--cache-ttl <seconds> --cache-stats --prune-cache --clear-cache --no-resolve --defang
--no-ioc-filter --report html|pdf --interactive --tui --attack-map
Malwoverview è uno strumento di first response per il threat hunting scritto da Alexandre Borges.
OPZIONI MALWARE:
Opzioni di analisi malware e query di intelligence
-h, --help
+ mostra questo messaggio di aiuto ed esce
-c CONFIG FILE, --config CONFIG FILE
+ Usa un file di configurazione personalizzato per specificare le API.
-d DIRECTORY, --directory DIRECTORY
+ Specifica la directory contenente i campioni di malware da verificare su VIRUS TOTAL.
+ Usa l'opzione -D per decidere se stai usando una VT API pubblica o una Premium
VT API.
-o BACKGROUND, --background BACKGROUND
+ Adatta i colori dell'output a un terminale con sfondo chiaro.
+ Il valore predefinito è terminale con sfondo scuro.
-v VIRUSTOTAL, --virustotal_option VIRUSTOTAL
+ -v 1: dato un file usando l'opzione -V, interroga il database VIRUS TOTAL (API v.3)
per ottenere il report del file fornito tramite l'opzione -V.
+ v 2: mostra un report antivirus per un dato file usando l'opzione -V (API v.3);
+ v 3: uguale a -v2, ma vengono mostrati anche l'IAT e l'EAT del binario (API v.3);
+ v 4: estrae l'overlay;
+ v 5: invia un URL alla scansione di VT;
+ v 6: invia un indirizzo IP a Virus Total;
+ v 7: questa opzione ottiene un report sul dominio fornito da Virus Total;
+ v 8: verifica un dato hash su Virus Total;
+ v 9: invia un campione a VT (fino a 32 MB). Usa la barra in avanti per specificare il
---
[Read more](https://github.com/alexandreborges/malwoverview)

