

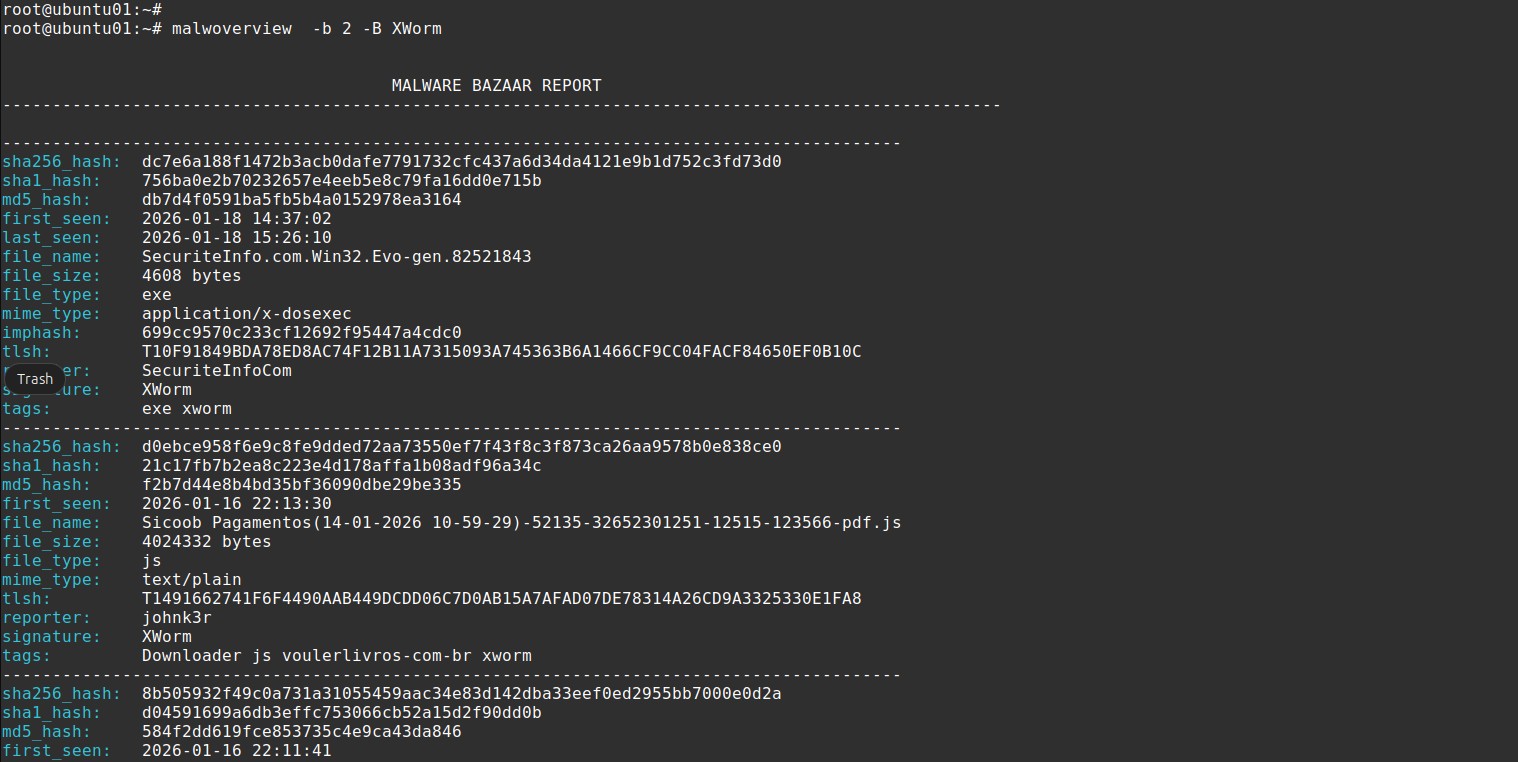
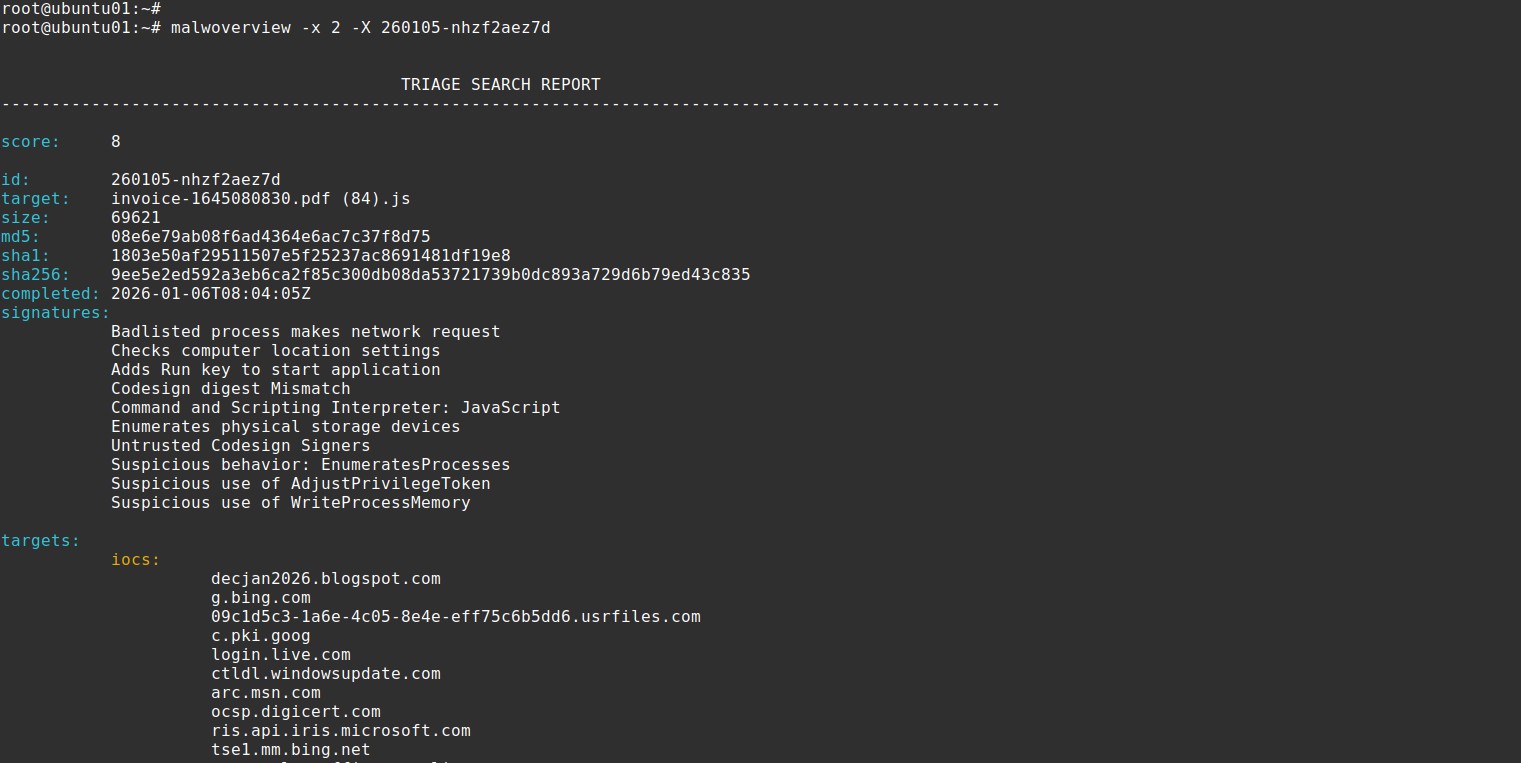
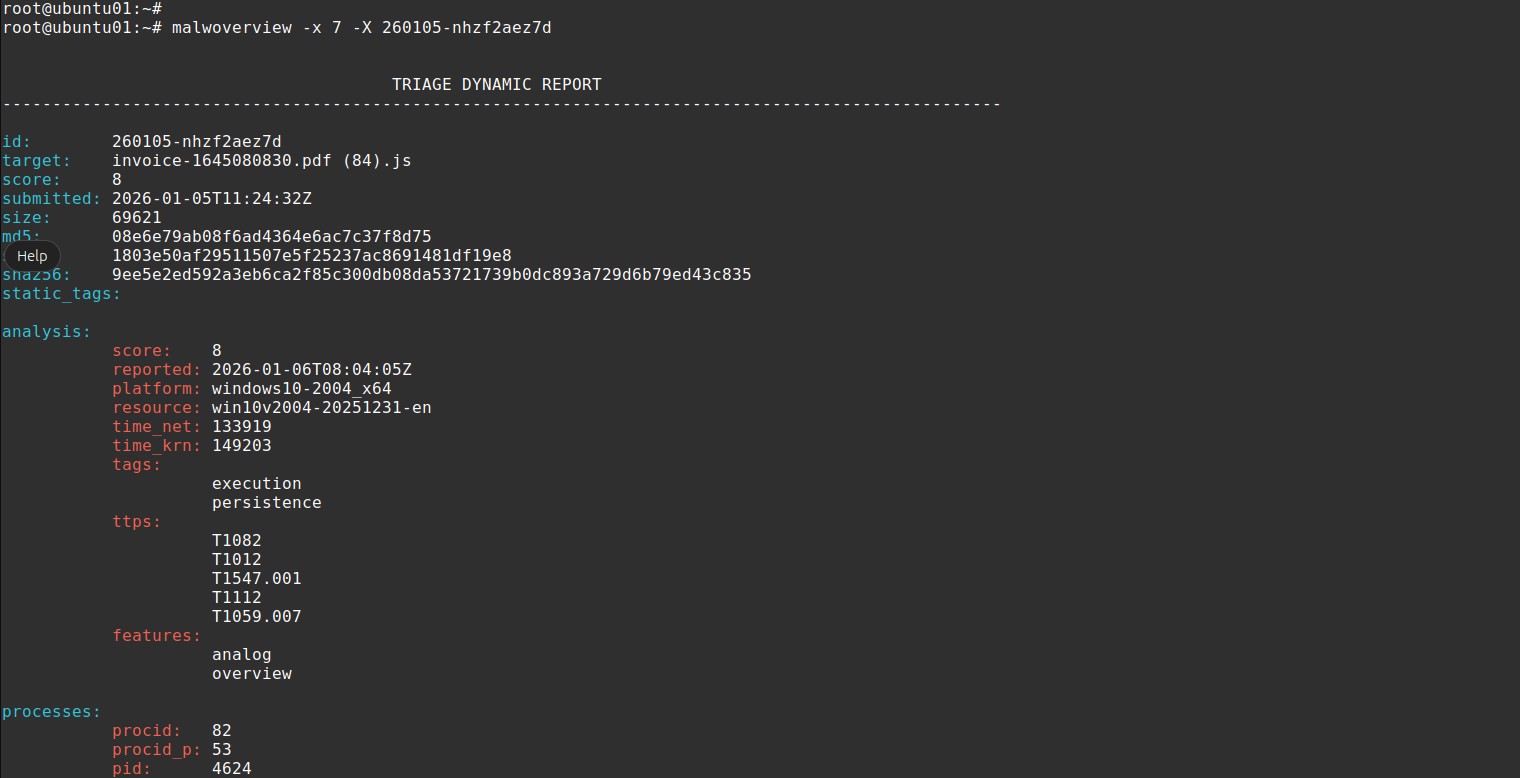
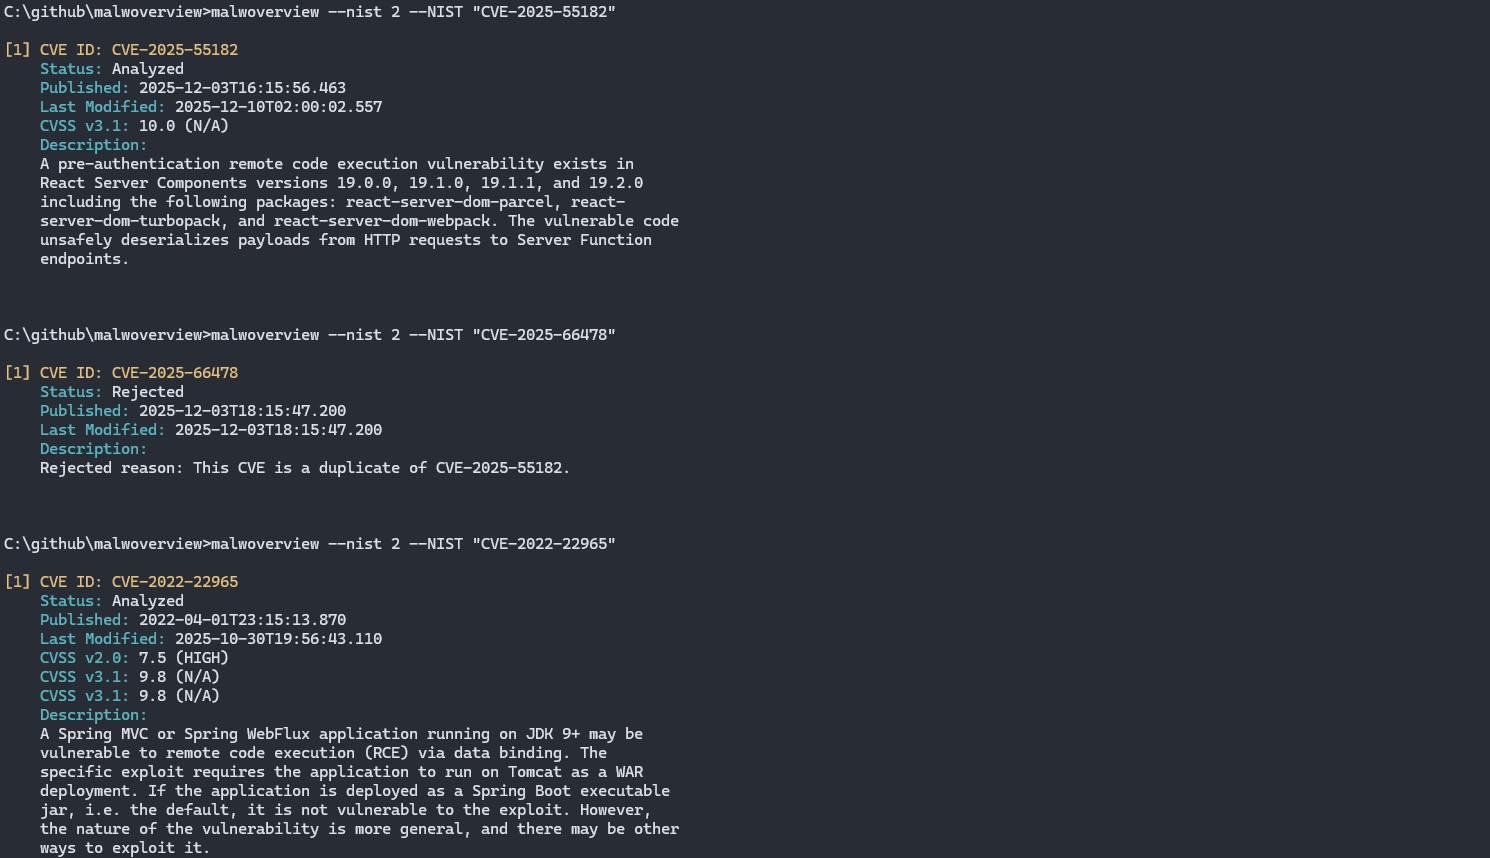
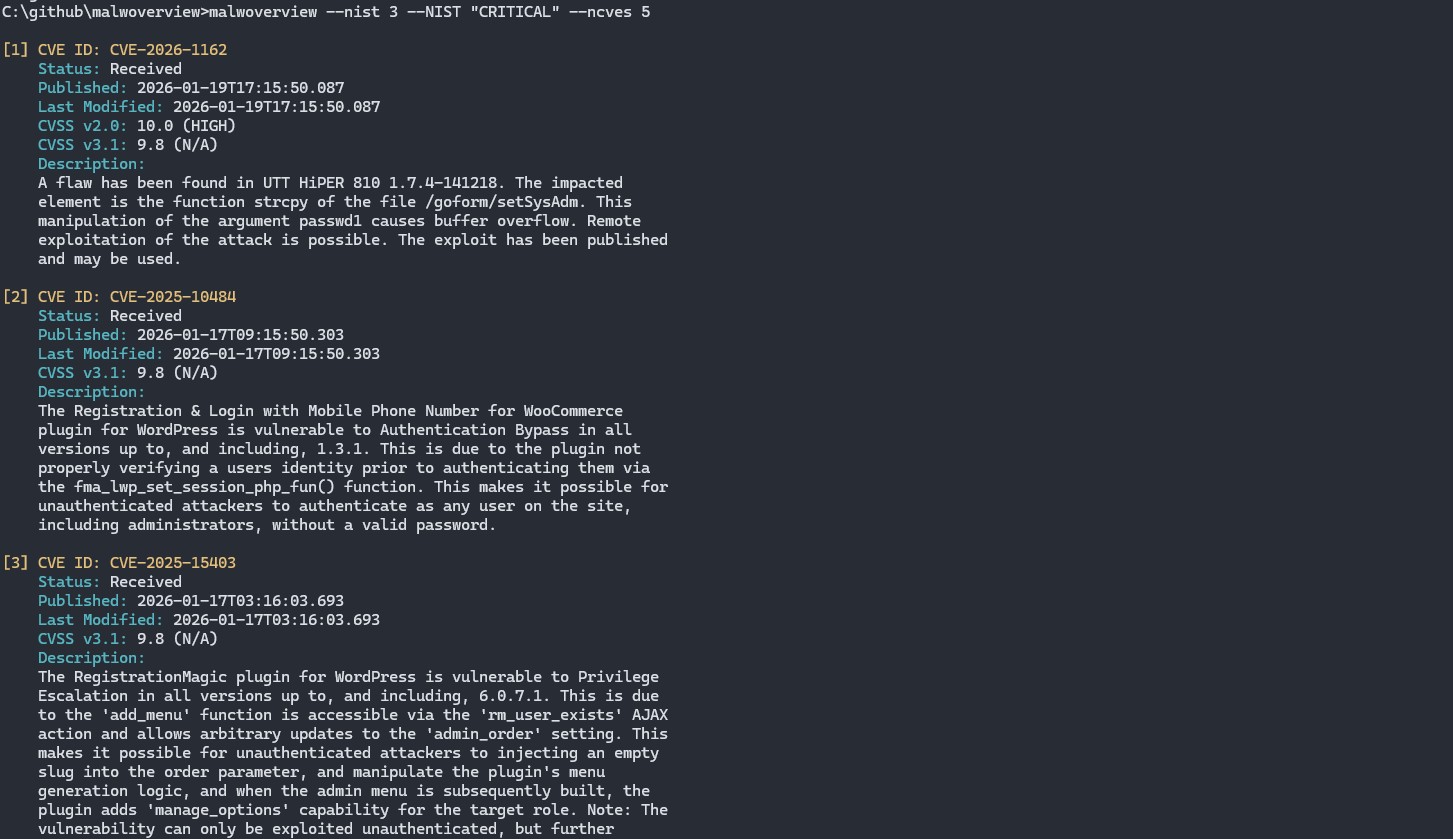
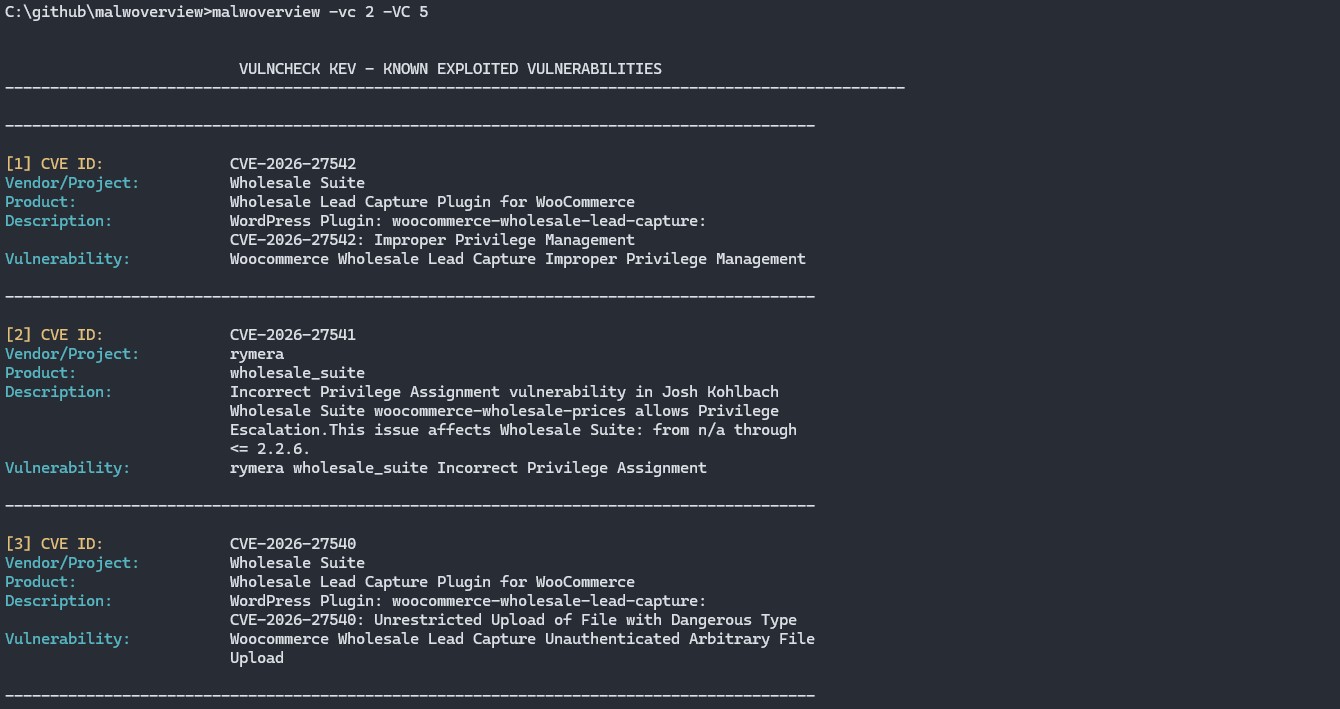
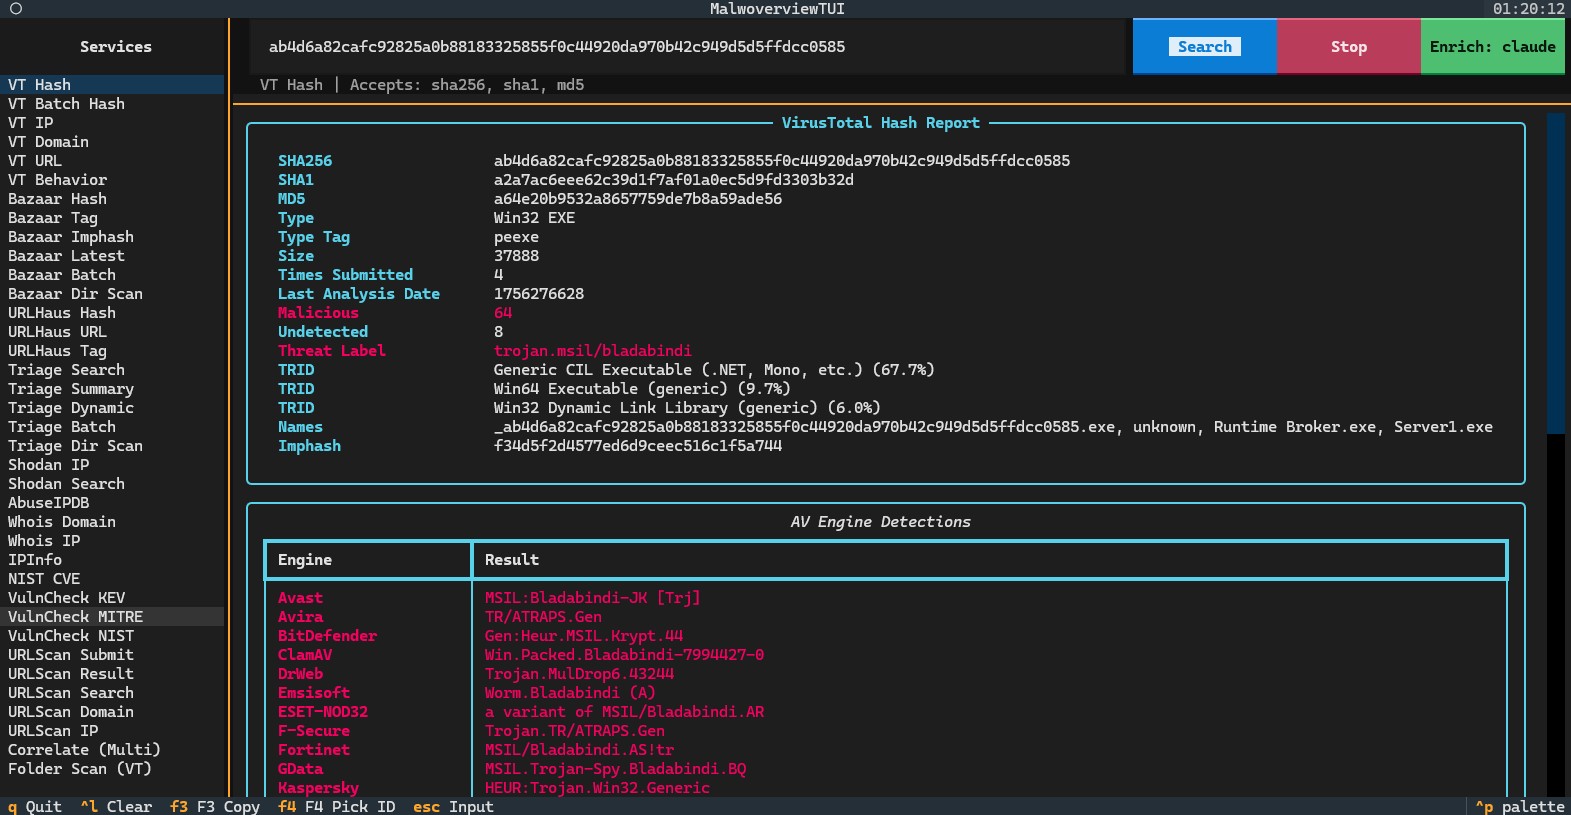
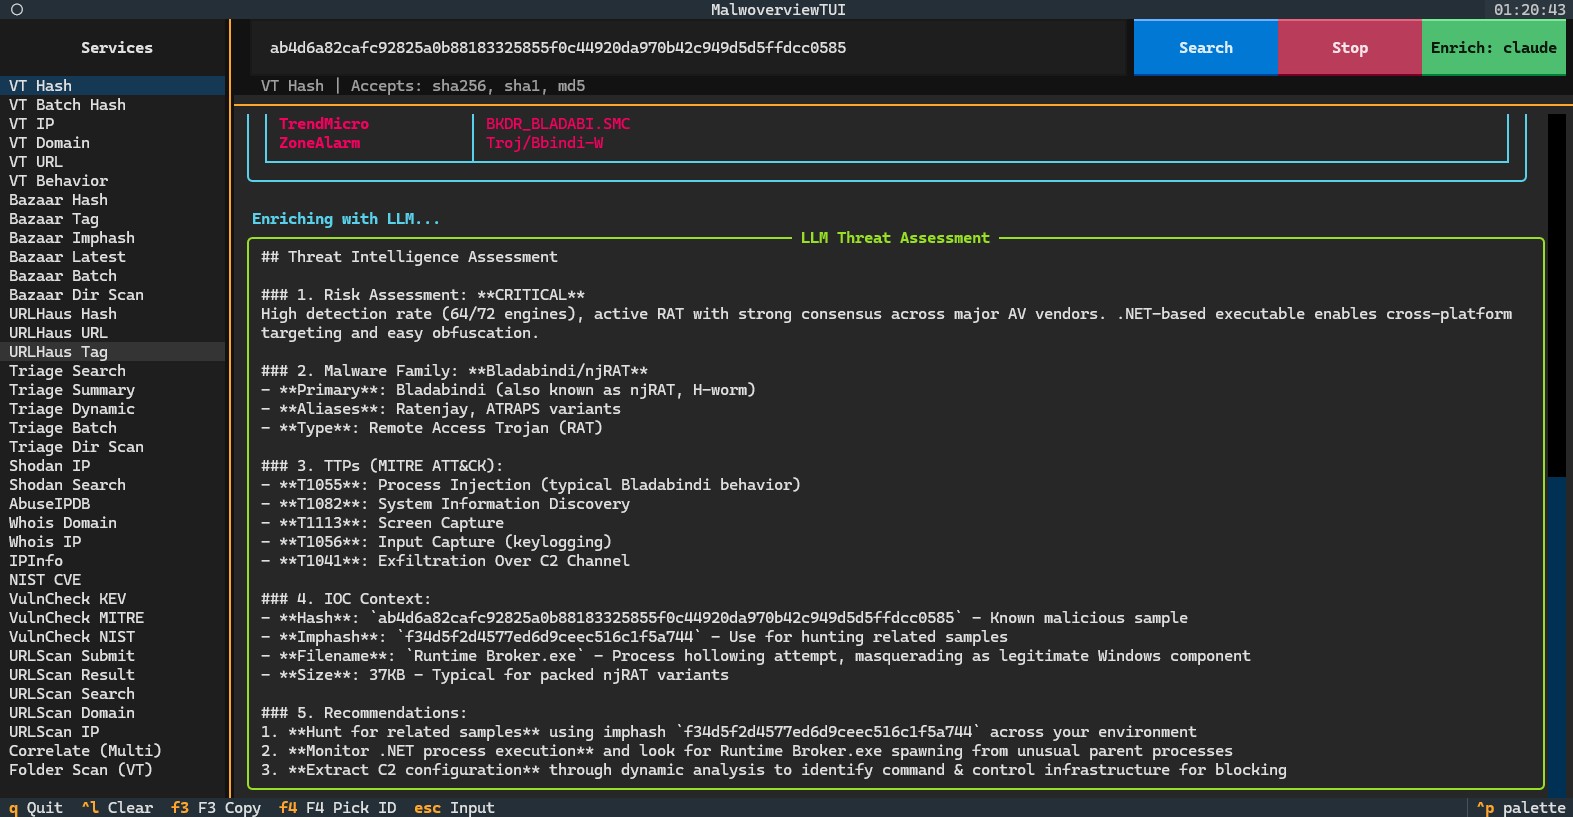
Malwoverview è uno strumento di prima risposta per la caccia alle minacce attraverso VirusTotal, Hybrid Analysis, URLHaus, Polyswarm, Malshare, Alien Vault, Malpedia, Malware Bazaar, ThreatFox, Triage, IPInfo, Shodan, AbuseIPDB, GreyNoise, URLScan.io, Whois/RDAP, NIST e VulnCheck. Supporta l'arricchimento LLM, l'estrazione di IOC, la scansione YARA e l'analisi Android.










  Copyright (C)  2018-2026 Alexandre Borges (https://exploitreversing.com)

  This program is free software: you can redistribute it and/or modify
  it under the terms of the GNU General Public License as published by
  the Free Software Foundation, either version 3 of the License, or
  (at your option) any later version.

  This program is distributed in the hope that it will be useful,
  but WITHOUT ANY WARRANTY; without even the implied warranty of
  MERCHANTABILITY or FITNESS FOR A PARTICULAR PURPOSE.  See the
  GNU General Public License for more details.

  See GNU Public License on <http://www.gnu.org/licenses/>.
 Nota importante:  Malwoverview NON invia campioni a nessun endpoint per impostazione predefinita,
 quindi rispetta i possibili Accordi di Non Divulgazione (NDA). Esistono opzioni
 specifiche che inviano esplicitamente i campioni, ma tali opzioni sono spiegate nella guida.
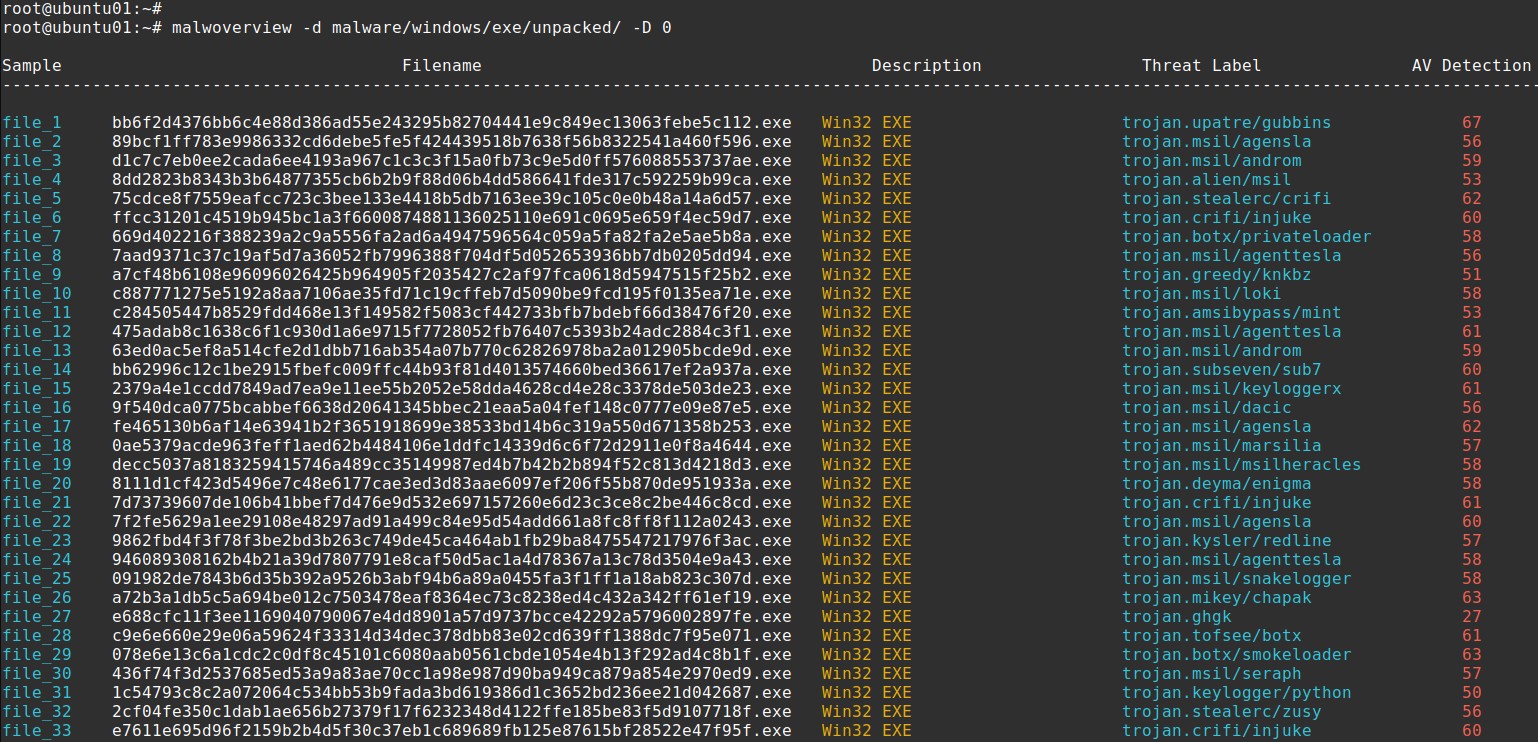
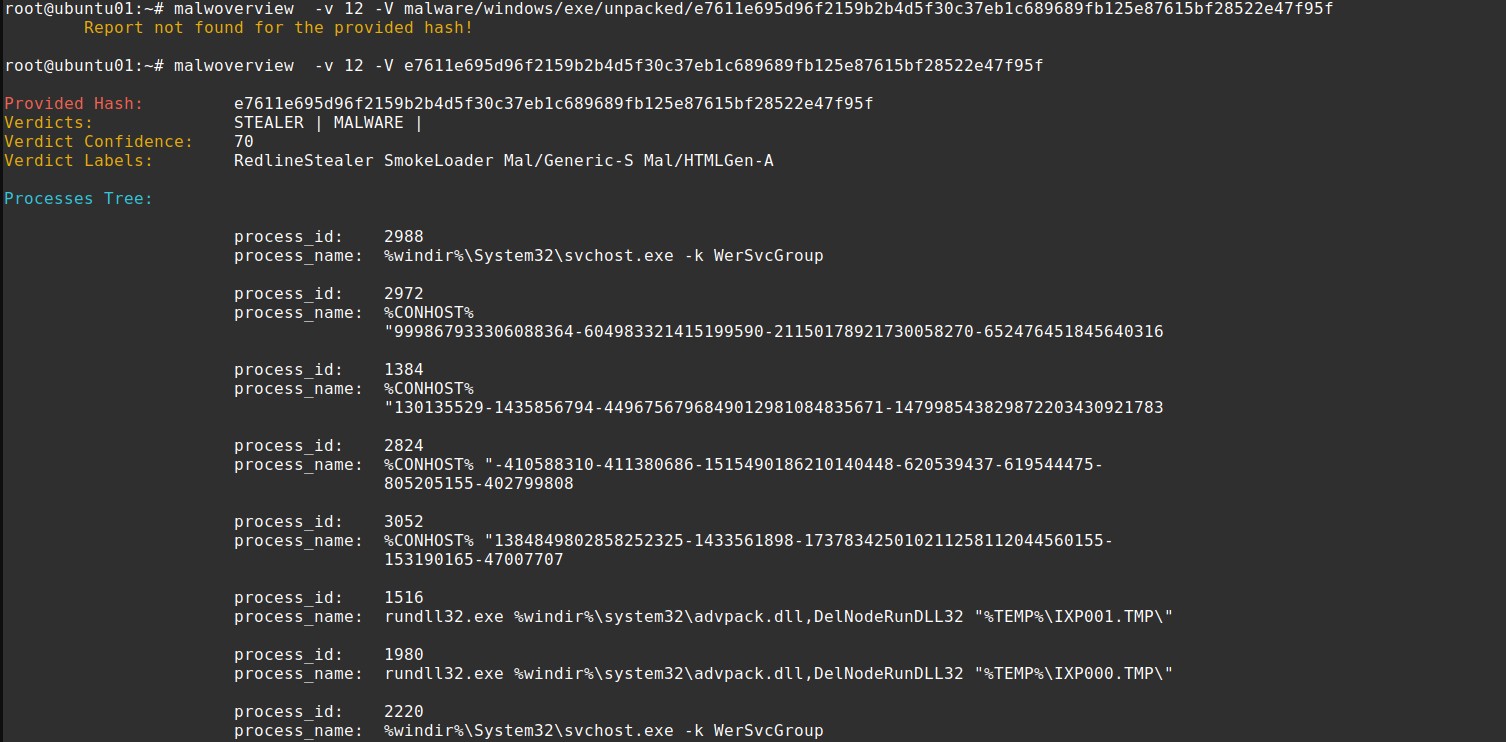
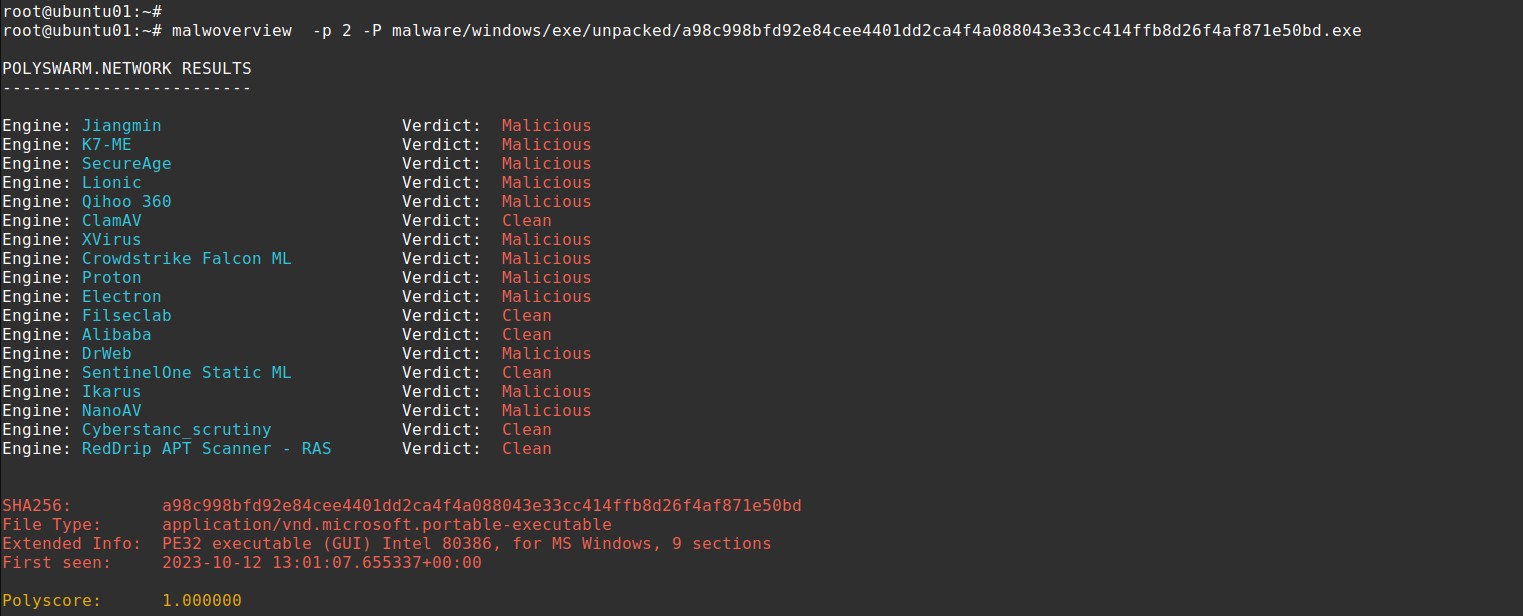
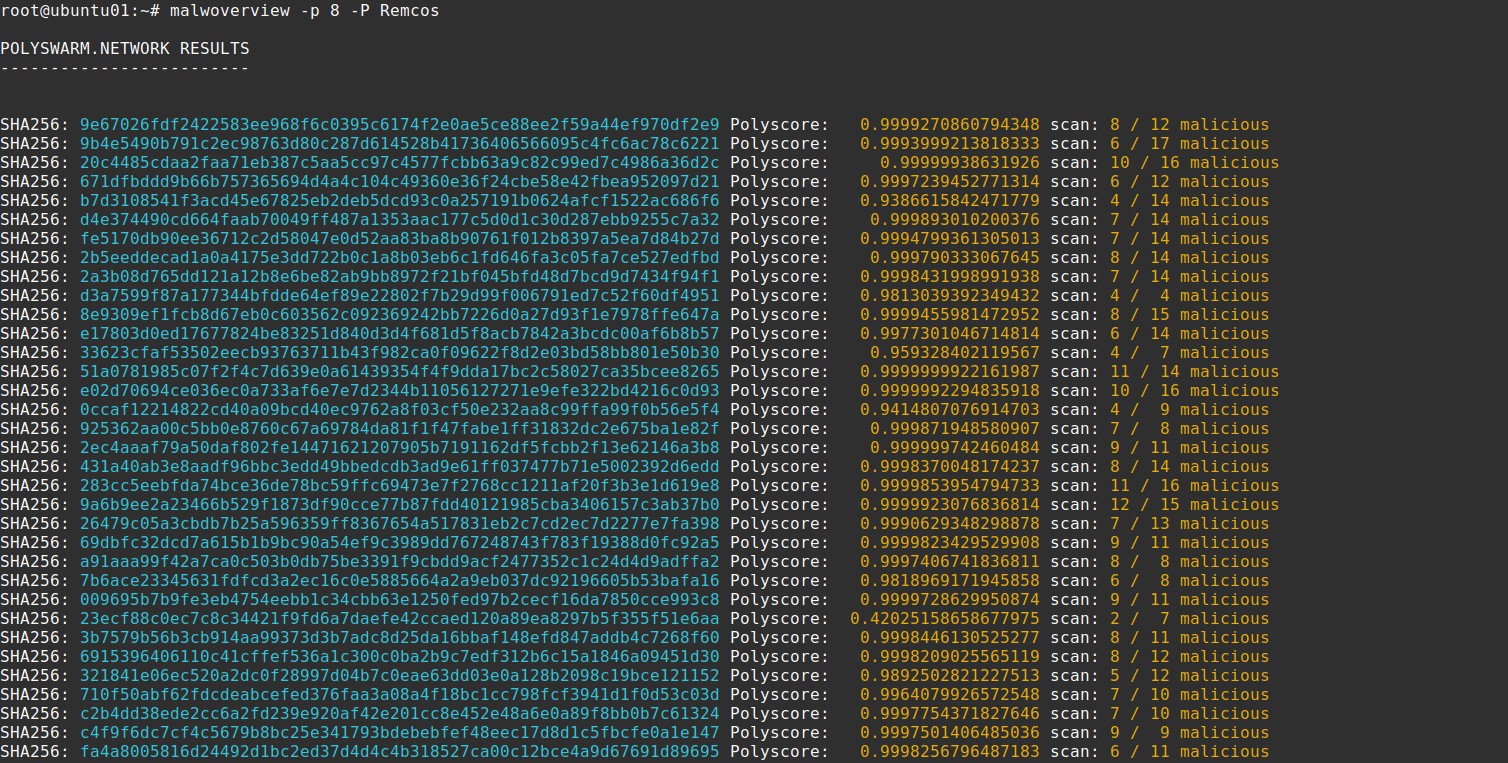
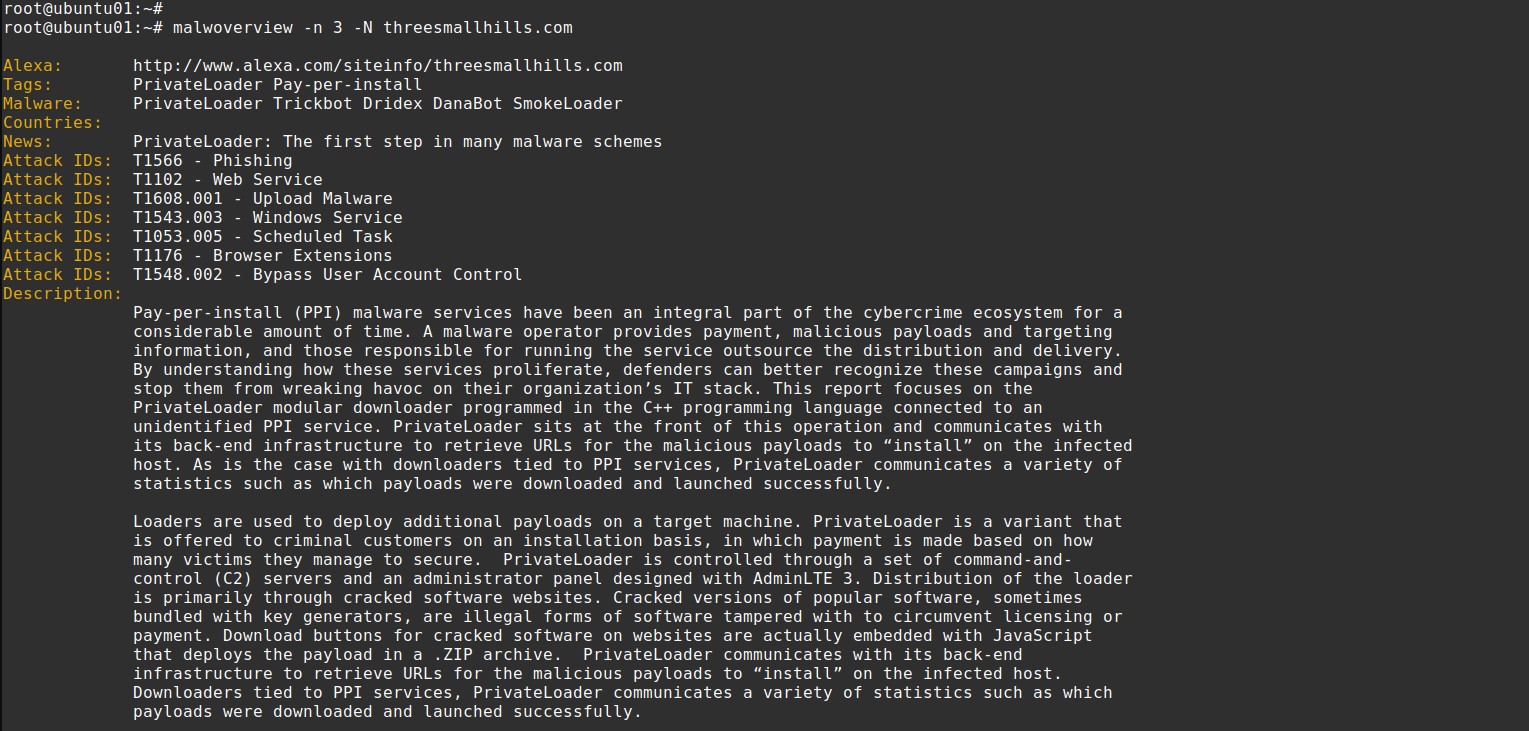
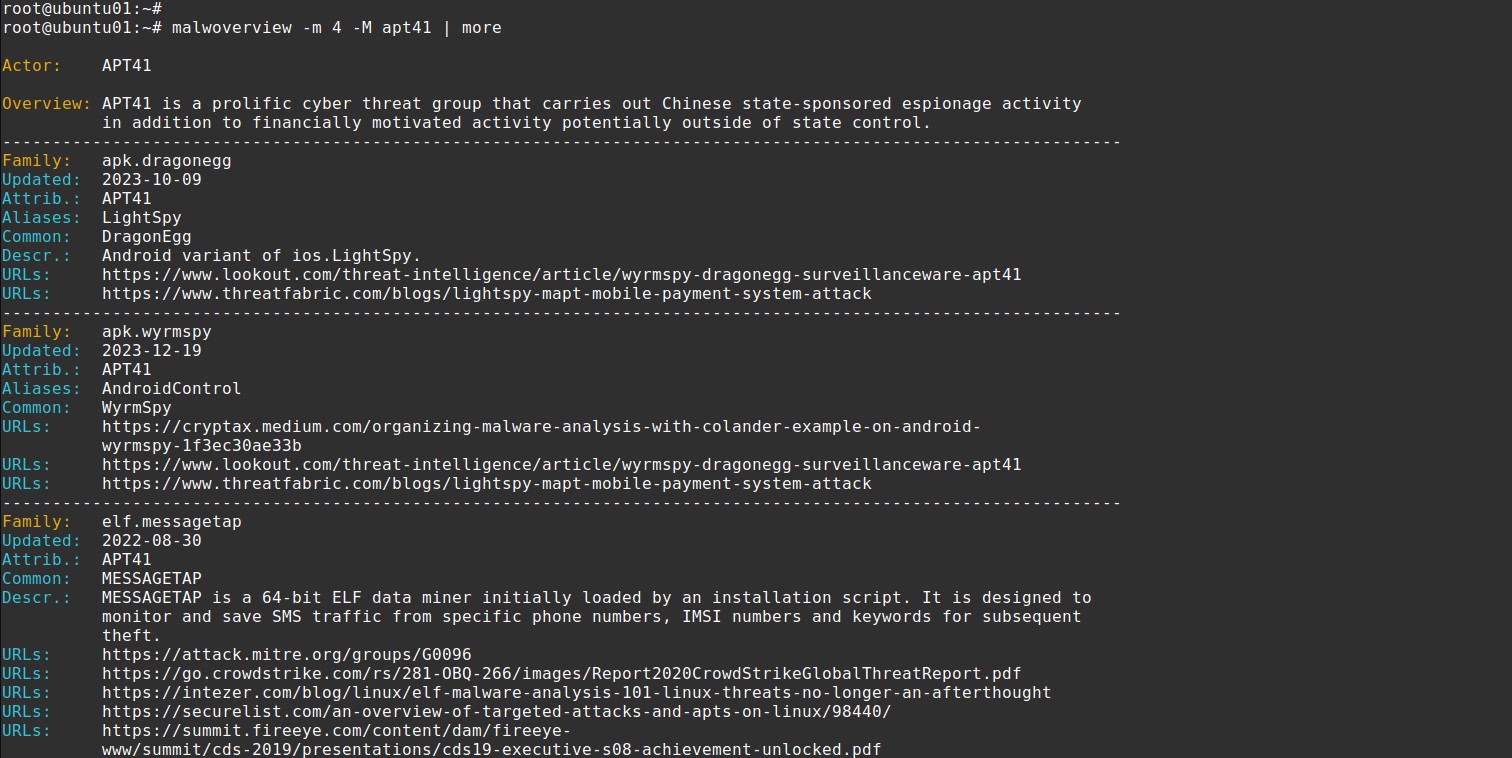
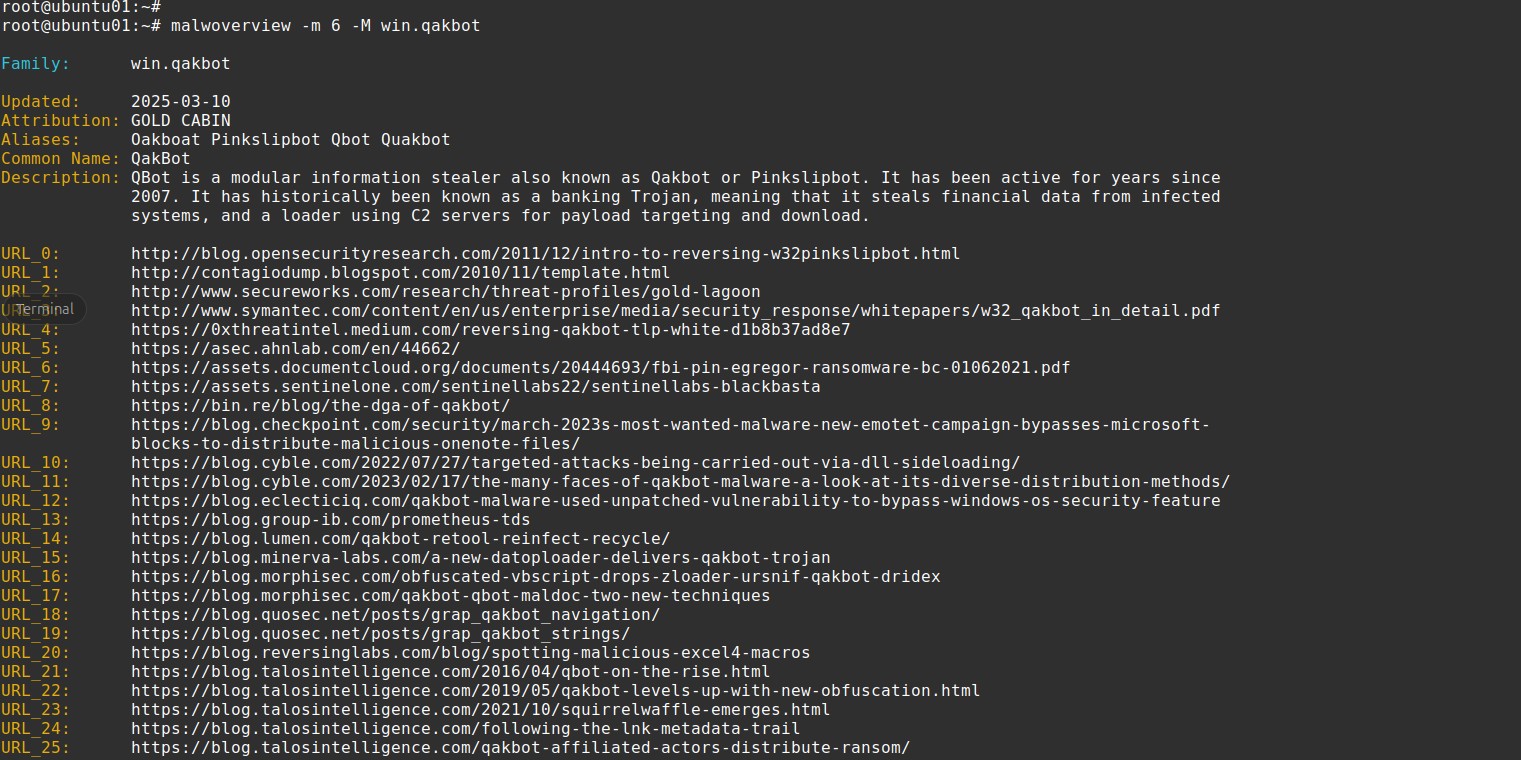
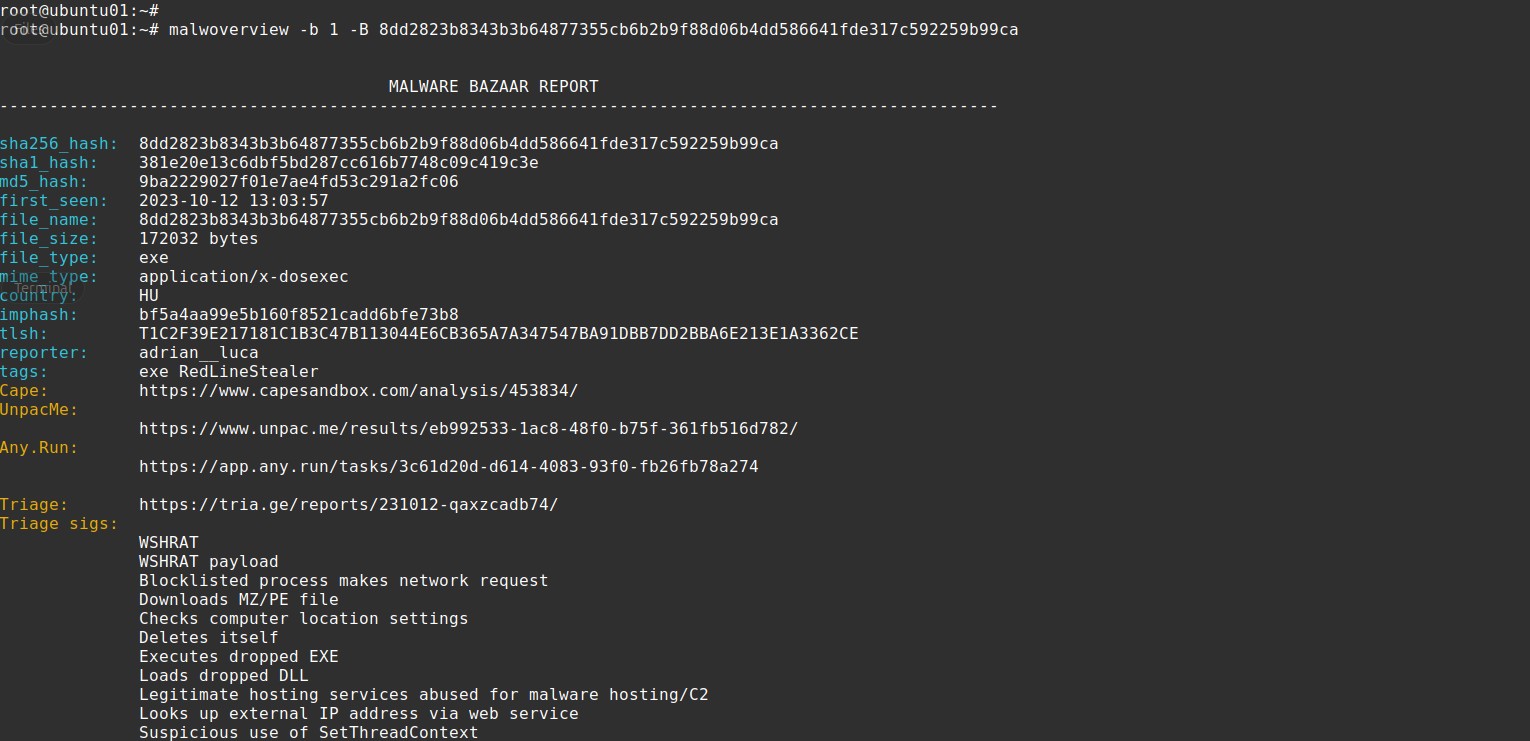
Malwoverview.py è uno strumento di first response per il threat hunting, che esegue un triage iniziale e rapido di campioni di malware, URL, indirizzi IP, domini, famiglie di malware, IOC e hash. Inoltre, Malwoverview è in grado di ottenere report di comportamento dinamico e statico, inviare e scaricare campioni da diversi endpoint. In poche parole, funziona come un client per i principali sandbox esistenti.
Questo strumento si propone di:

