 aetherai3/aether-protocol-p
Implementazione funzionante: identità a breve durata verificate crittograficamente per l'autenticazione delle decisioni dell'IA — CVE-2025-59536 (Brevetto in corso US 64/006,746)

Infrastruttura di Identità a Breve Durata, Crittograficamente Verificata, per Sistemi AI Autonomi
Brevetto in Corso — Domanda USA 64/006,746 — Depositata il 16 marzo 2026
"Ogni sistema AI al mondo può essere compromesso iniettando istruzioni false nella sua pipeline. Aether Protocol rende questo fisicamente impossibile."
Il 25 febbraio 2026, Check Point Research ha divulgato la CVE-2025-59536 — una vulnerabilità critica (CVSS 8.7) in Claude Code che consentiva agli attaccanti di iniettare istruzioni dannose nei file di configurazione .claude/settings.json, eseguite immediatamente all'apertura di una cartella di progetto da parte di uno sviluppatore.
La causa principale non era un bug nel ragionamento di Claude. Era l'assenza di un livello di autenticazione crittografica tra istruzione AI ed esecuzione.
Questo divario — tra ciò che un'AI decide e ciò che viene eseguito — esiste in ogni sistema AI autonomo oggi in produzione. API, archivi di stato, file di configurazione, code di messaggi, memoria condivisa — tutti trasportano istruzioni AI ai livelli di esecuzione senza alcuna autenticazione intermedia.
La Frontier Safety Roadmap di Anthropic (febbraio 2026) identifica esplicitamente "identità a breve durata crittograficamente verificate" come obiettivo prioritario per aprile 2026.
Aether Protocol è un'implementazione funzionante di tale obiettivo.
La crittografia classica e post-quantistica poggiano entrambe su difficoltà matematiche — problemi computazionalmente difficili da risolvere. La garanzia di sicurezza si degrada con l'aumentare della potenza di calcolo.
Aether Protocol poggia su una base completamente diversa: non-determinismo fisico.
A ogni sessione, un circuito quantistico viene eseguito su hardware IBM Quantum. Gli esiti delle misurazioni derivano da fluttuazioni del vuoto quantistico in qubit superconduttori raffreddati a 15 millikelvin. Questi esiti non possono essere previsti prima che si verifichino — da nessun algoritmo, classico o quantistico. Non è una limitazione computazionale. È una conseguenza del non-determinismo della meccanica quantistica, confermata dalla violazione delle disuguaglianze di Bell.
Una chiave di firma derivata da questo esito eredita la stessa proprietà: non poteva essere prevista prima della misurazione e non esisteva prima di questa sessione.
Distrutta al termine della sessione — ore dopo la creazione — la chiave non può essere attaccata retroattivamente. L'algoritmo di Shor sulla curva di firma richiede giorni di computazione quantistica. La chiave sparisce prima che qualsiasi attacco possa completarsi.
Questa è la Radice Ontologica della Fiducia: sicurezza fondata sulla fisica, non sulla matematica.
 Il Protocollo opera su un modello di sessione a tre fasi: inizializzazione, operazione e distruzione.
L'architettura completa è documentata nel white paper: docs/AETHER_PROTOCOL_WHITEPAPER.md
Il white paper applica la divulgazione a scatola nera — architettura e risultati sono condivisi apertamente. I dettagli implementativi sono disponibili sotto Accordo di Non Divulgazione Reciproca (MNDA).
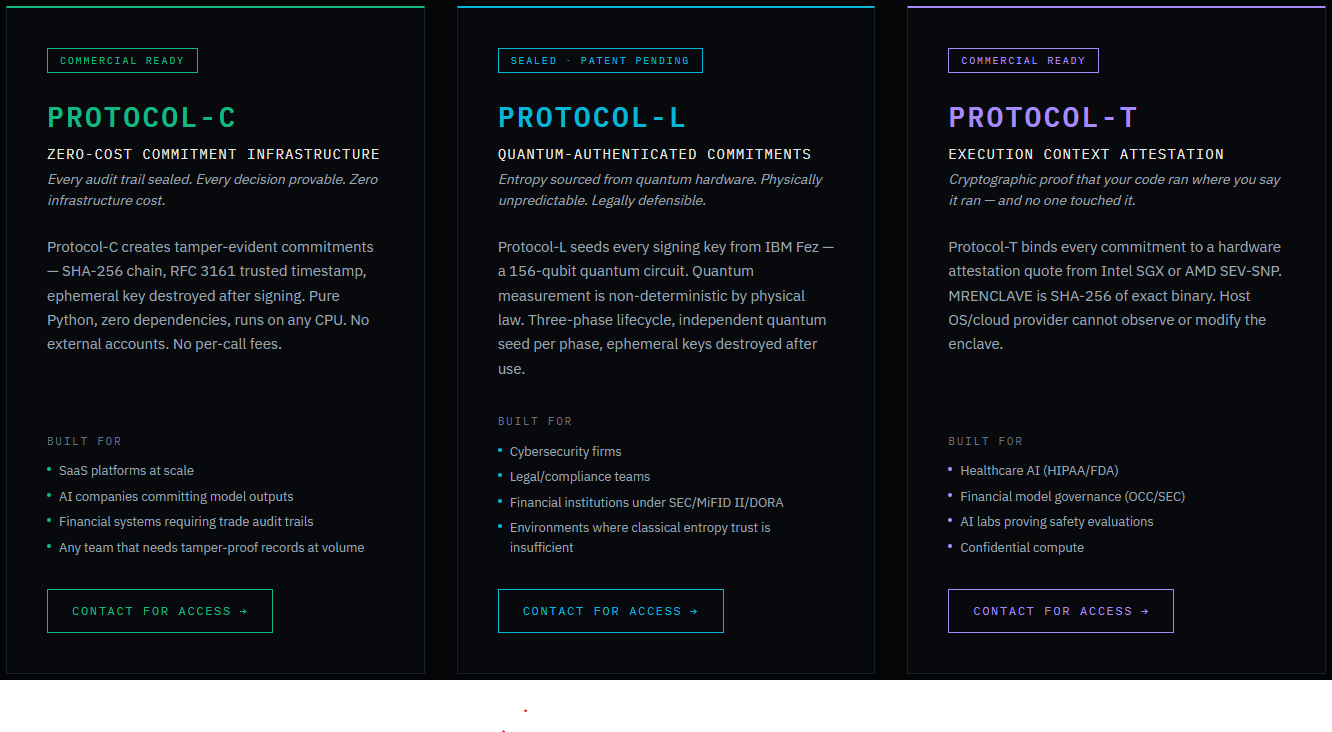
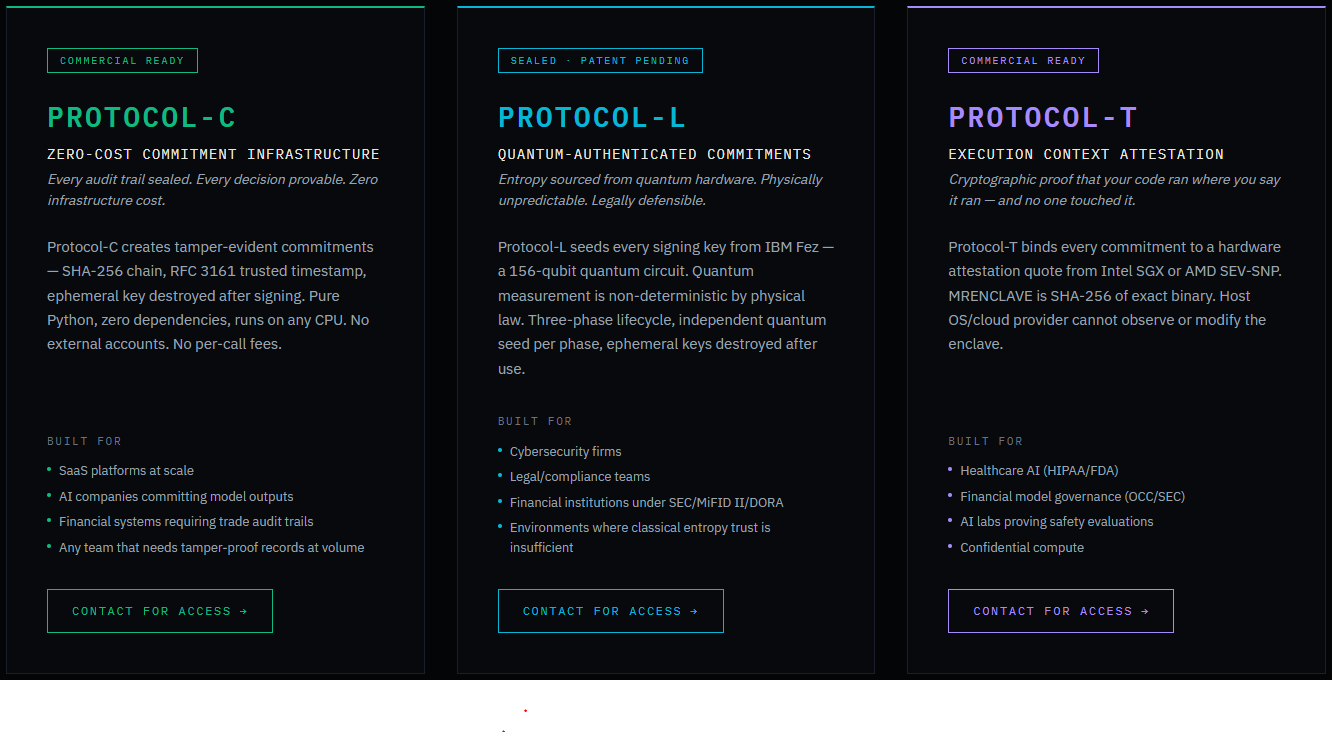
01 — L'Economia: Perché $0 Conta su Larga Scala Il tempo QPU IBM costa circa $100/min. Con 10.000 utenti che generano impegni, ciò si traduce in ~$3.300/mese per operazioni che non necessitano di entropia quantistica. Protocol-C elimina completamente questo costo attingendo entropia dal kernel del sistema operativo — stessa architettura di catena, zero overhead QPU.
02 — Cosa Garantisce: Stessa Catena, Fonte Diversa Catena di impegni SHA-256. Timestamp fidati RFC 3161. Distruzione della chiave effimera dopo ogni operazione di firma. L'output è computazionalmente indistinguibile dagli impegni con seme quantistico — formato di catena identico, percorso di verifica identico.
03 — Chi Lo Usa Piattaforme SaaS, aziende AI che impegnano output di modelli, istituzioni finanziarie operanti su larga scala. Una variabile d'ambiente commuta qualsiasi distribuzione Protocol-C a Protocol-L quando diventa necessaria la garanzia quantistica.
Protocol-C è open source — disponibile ora. È l'implementazione classica (CSPRNG) e gratuita del livello di autenticazione la cui assenza ha reso possibile CVE-2025-59536: firma ogni decisione AI con una chiave monouso, verifica prima dell'esecuzione, conserva una registrazione che nessuno può falsificare.
pip install git+https://github.com/AetherAI3/PROTOCOL-C.git(non ancora su PyPI) · Repository: github.com/AetherAI3/PROTOCOL-C · White paper: Protocol-C: A Free, Auditable Authentication Layer for AI DecisionsAmbito onesto: Protocol-C è crittografia classica con un margine di sicurezza temporale — non post-quantistica e non con fonte quantistica. La variante con entropia quantistica è Protocol-L.
01 — Il Ciclo di Vita: Impegno → Esecuzione → Regolamento Tre fasi firmate indipendentemente. Ogni fase riceve la propria chiave effimera secp256k1, generata da una misurazione quantistica unica. Le catene di legame SHA-256 collegano le fasi tra loro — la manomissione di qualsiasi fase invalida l'intero impegno.
02 — Fondamento di Entropia Quantistica Circuito IBM a 156 qubit (Fez). La misurazione quantistica è non-deterministica per legge fisica — nessun seme, nessuno stato, nessuna replica. Le chiavi effimere vivono circa un'ora. Margine di sicurezza 168× contro l'algoritmo di Shor agli attuali conteggi di qubit.
03 — Risoluzione delle Controversie: Prove, Non Log Pacchetti di prova esportabili per autorità di regolamentazione e controparti. Strutturati per i quadri normativi DORA, SEC, MiFID II e FCA. Ogni impegno è verificabile in modo indipendente — nessuna fiducia nella parte emittente richiesta.
COMMIT → EXECUTE → SETTLE · secp256k1 + RFC 6979 · RFC 3161 / DigiCert · BREVETTO DEPOSITATO
01 — Il Problema C'è una lacuna in ogni traccia di audit AI. I log sono circostanziali — non possono provare quale versione del modello è stata eseguita, se la pipeline era integra o se i dati intermedi sono stati modificati. Le firme provano l'intento, non il contesto di esecuzione.
02 — Come Funziona l'Attestazione MRENCLAVE — la misura SHA-256 del binario esatto caricato nell'enclave. L'enclave non può essere osservata o modificata dal sistema operativo host, dall'hypervisor o dal provider cloud. Le citazioni di attestazione sono verificabili tramite certificati radice Intel o AMD.
