
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

··Feed·Contatto·Privacy·© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
How-to-Patch-CVE-2025-32709 — Flusso di lavoro reale per il patching della CVE-2025-32709. Dall'installazione dell'hotfix alla validazione degli alert SIEM—questo repository documenta ogni passaggio con screenshot, comandi e logica di rilevamento. | Kitploit
Strumenti/GitHubGitHub/adnansiyat/how-to-patch-cve-2025-32709
Analisi delle VulnerabilitàAudit di ConfigurazioneRilevamento IntrusioniApprendimento e FormazioneRisposta agli IncidentiAnalisi dei Log
GitHubadnansiyat/how-to-patch-cve-2025-32709

How-to-Patch-CVE-2025-32709

Flusso di lavoro reale per il patching della CVE-2025-32709. Dall'installazione dell'hotfix alla validazione degli alert SIEM—questo repository documenta ogni passaggio con screenshot, comandi e logica di rilevamento.

Vedi Repository
151 anno faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

Come patchare la vulnerabilità CVE-2025-32709

Flusso di lavoro reale per la patch di CVE-2025-32709. Dall'installazione dell'hotfix alla validazione degli alert SIEM: questo repository documenta ogni passaggio con screenshot, comandi e logica di rilevamento.
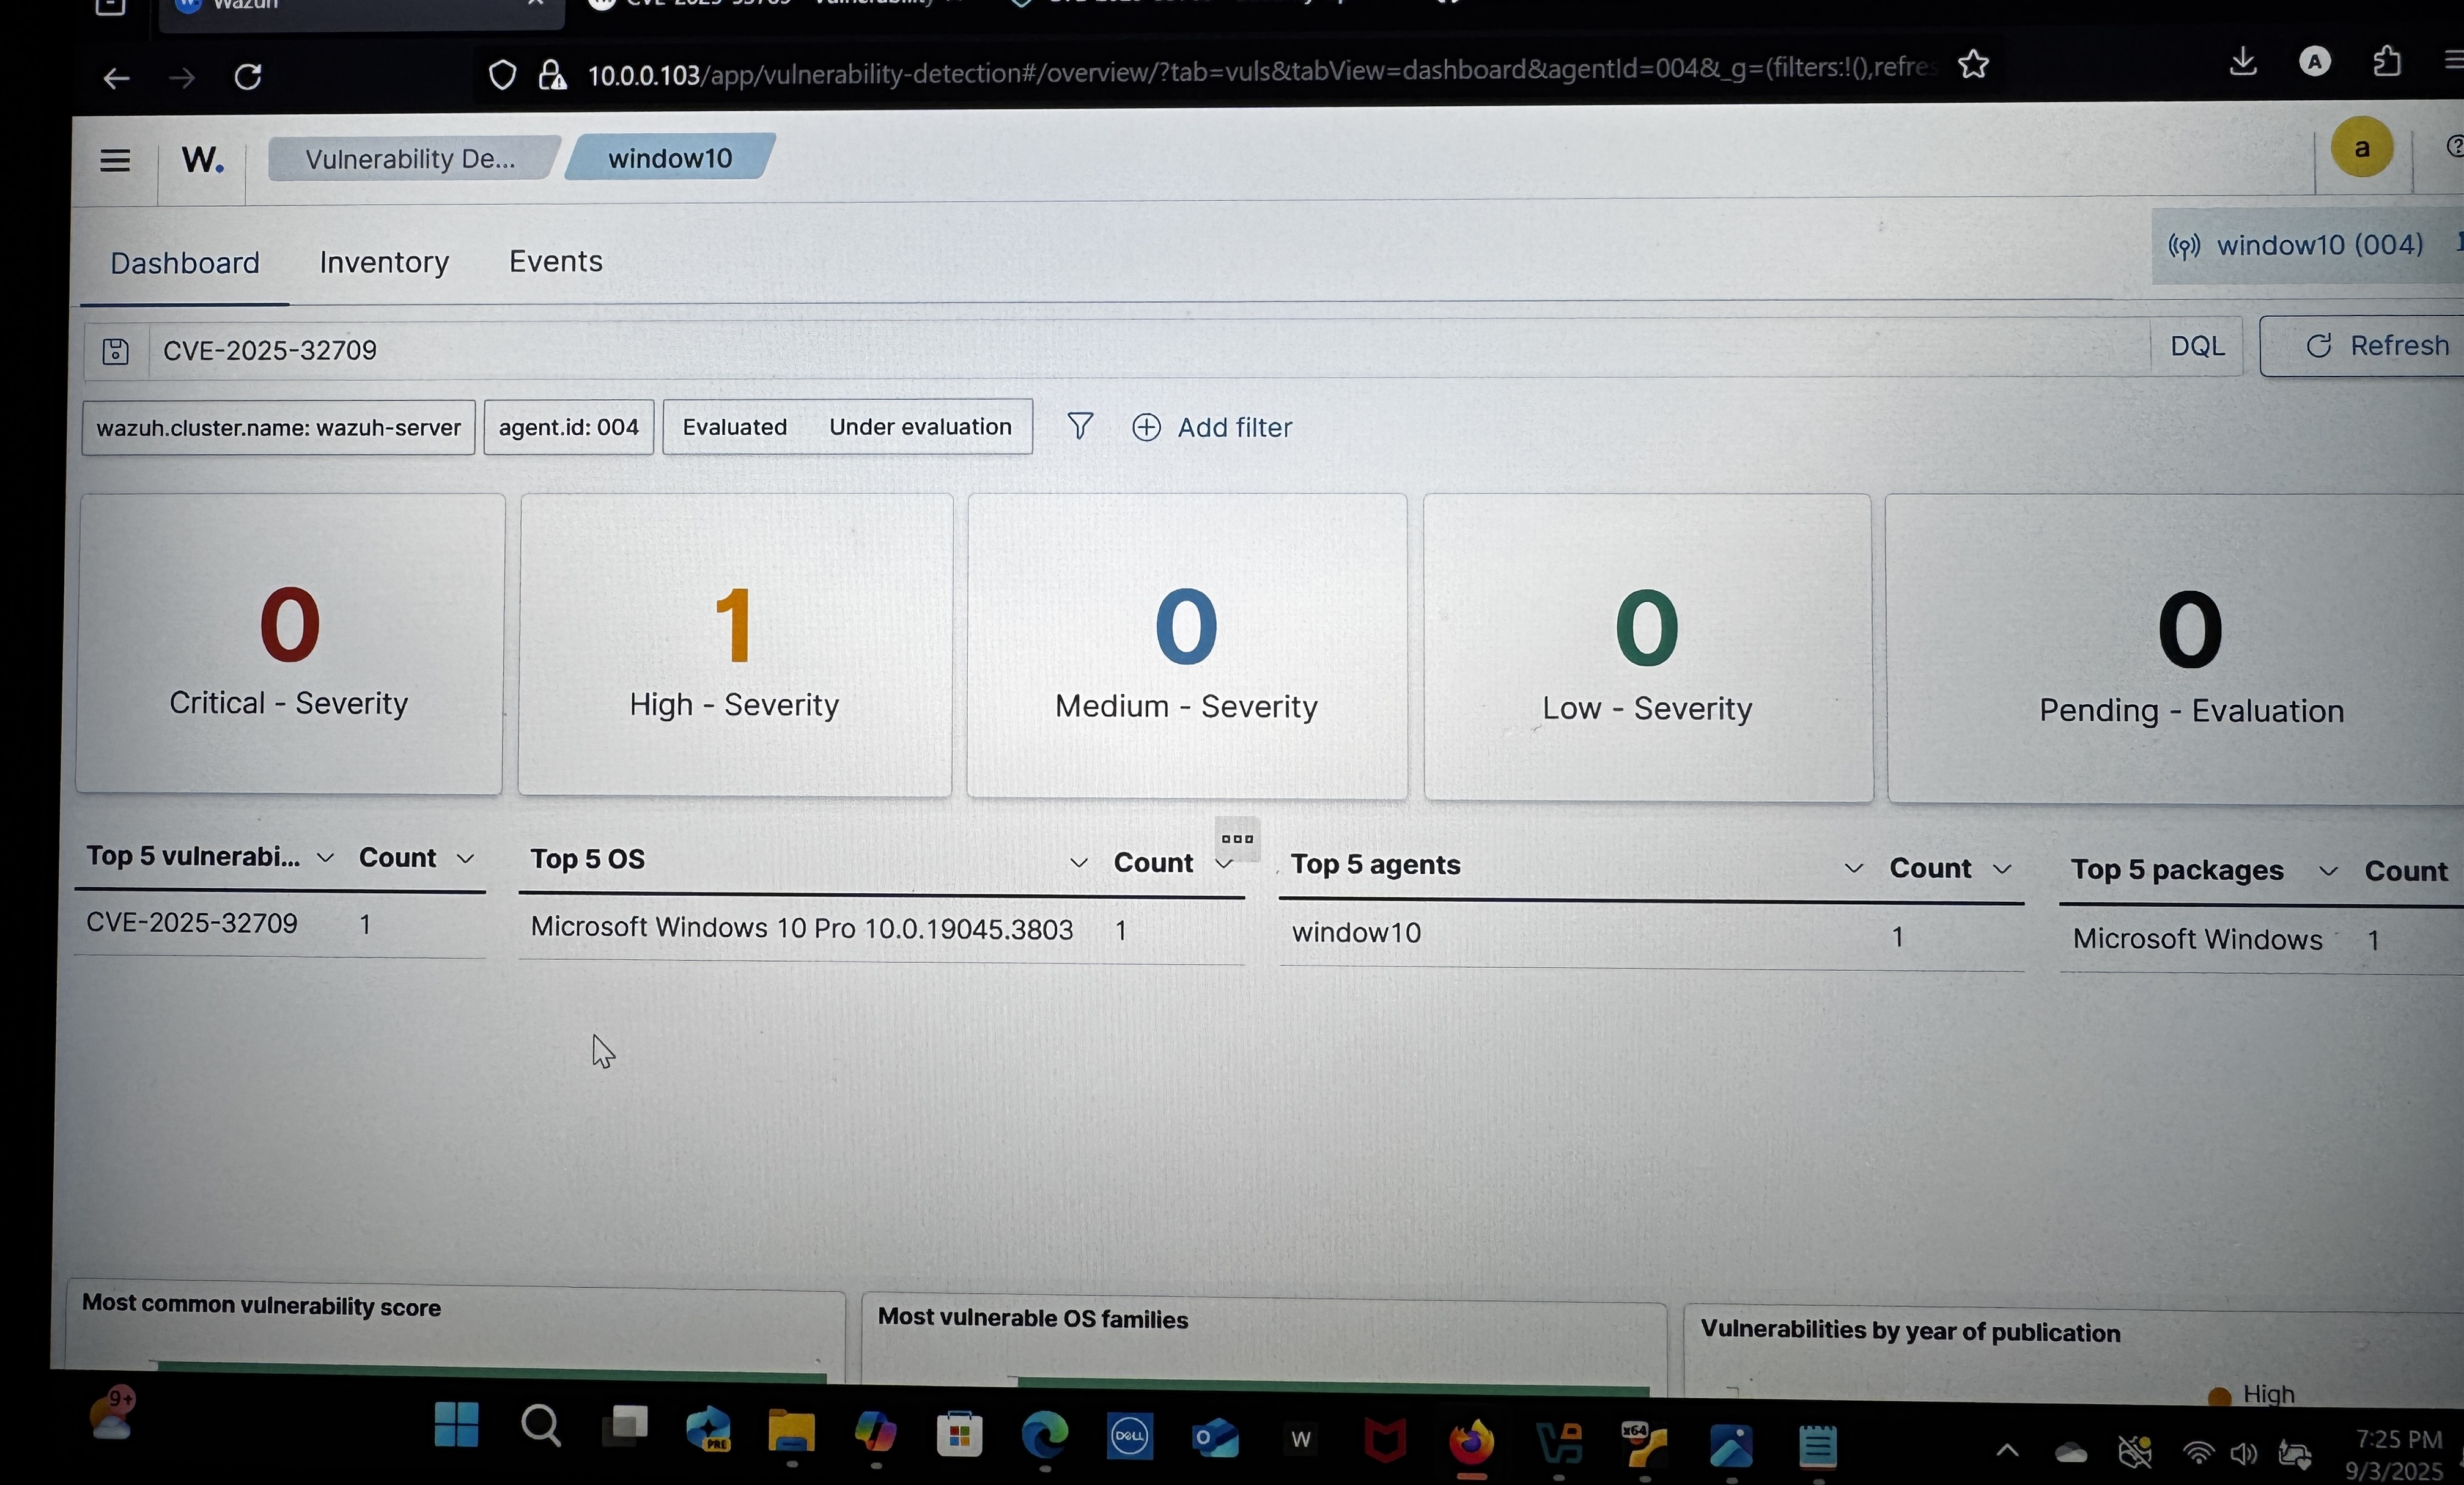
IMG_5389

Screenshot del dashboard Rilevamento Vulnerabilità di Wazuh che mostra CVE-2025-32709 segnalato come vulnerabilità ad alta gravità su un endpoint Windows 10 Pro. L'agente window10 (004) sta segnalando un problema ad alta gravità, confermando che il sistema è attualmente esposto. Questa immagine funge da baseline pre-patch per convalidare i passaggi di remediation.

#1 Passaggio: Installa l'aggiornamento cumulativo di maggio 2025 Microsoft ha rilasciato la correzione per CVE-2025-32709 nell'aggiornamento del Patch Tuesday di maggio 2025. La patch è inclusa in KB5058379 per Windows 10. Per installarla manualmente:
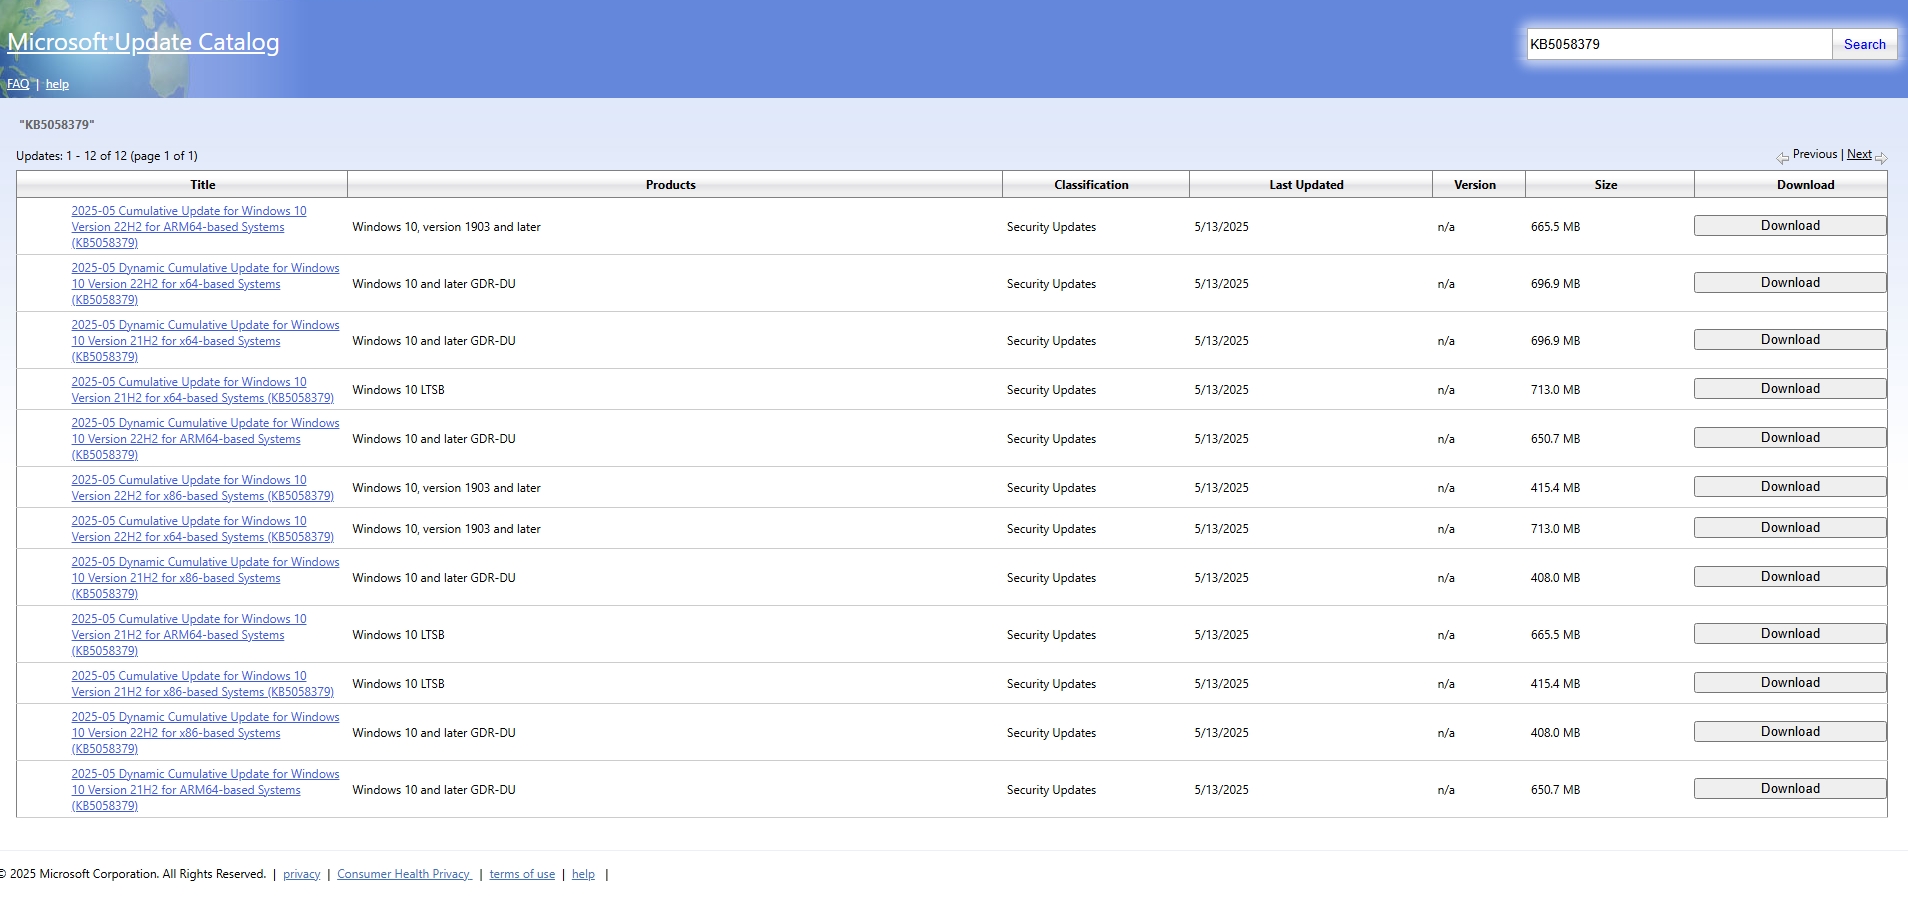
  • Vai al Catalogo degli aggiornamenti Microsoft
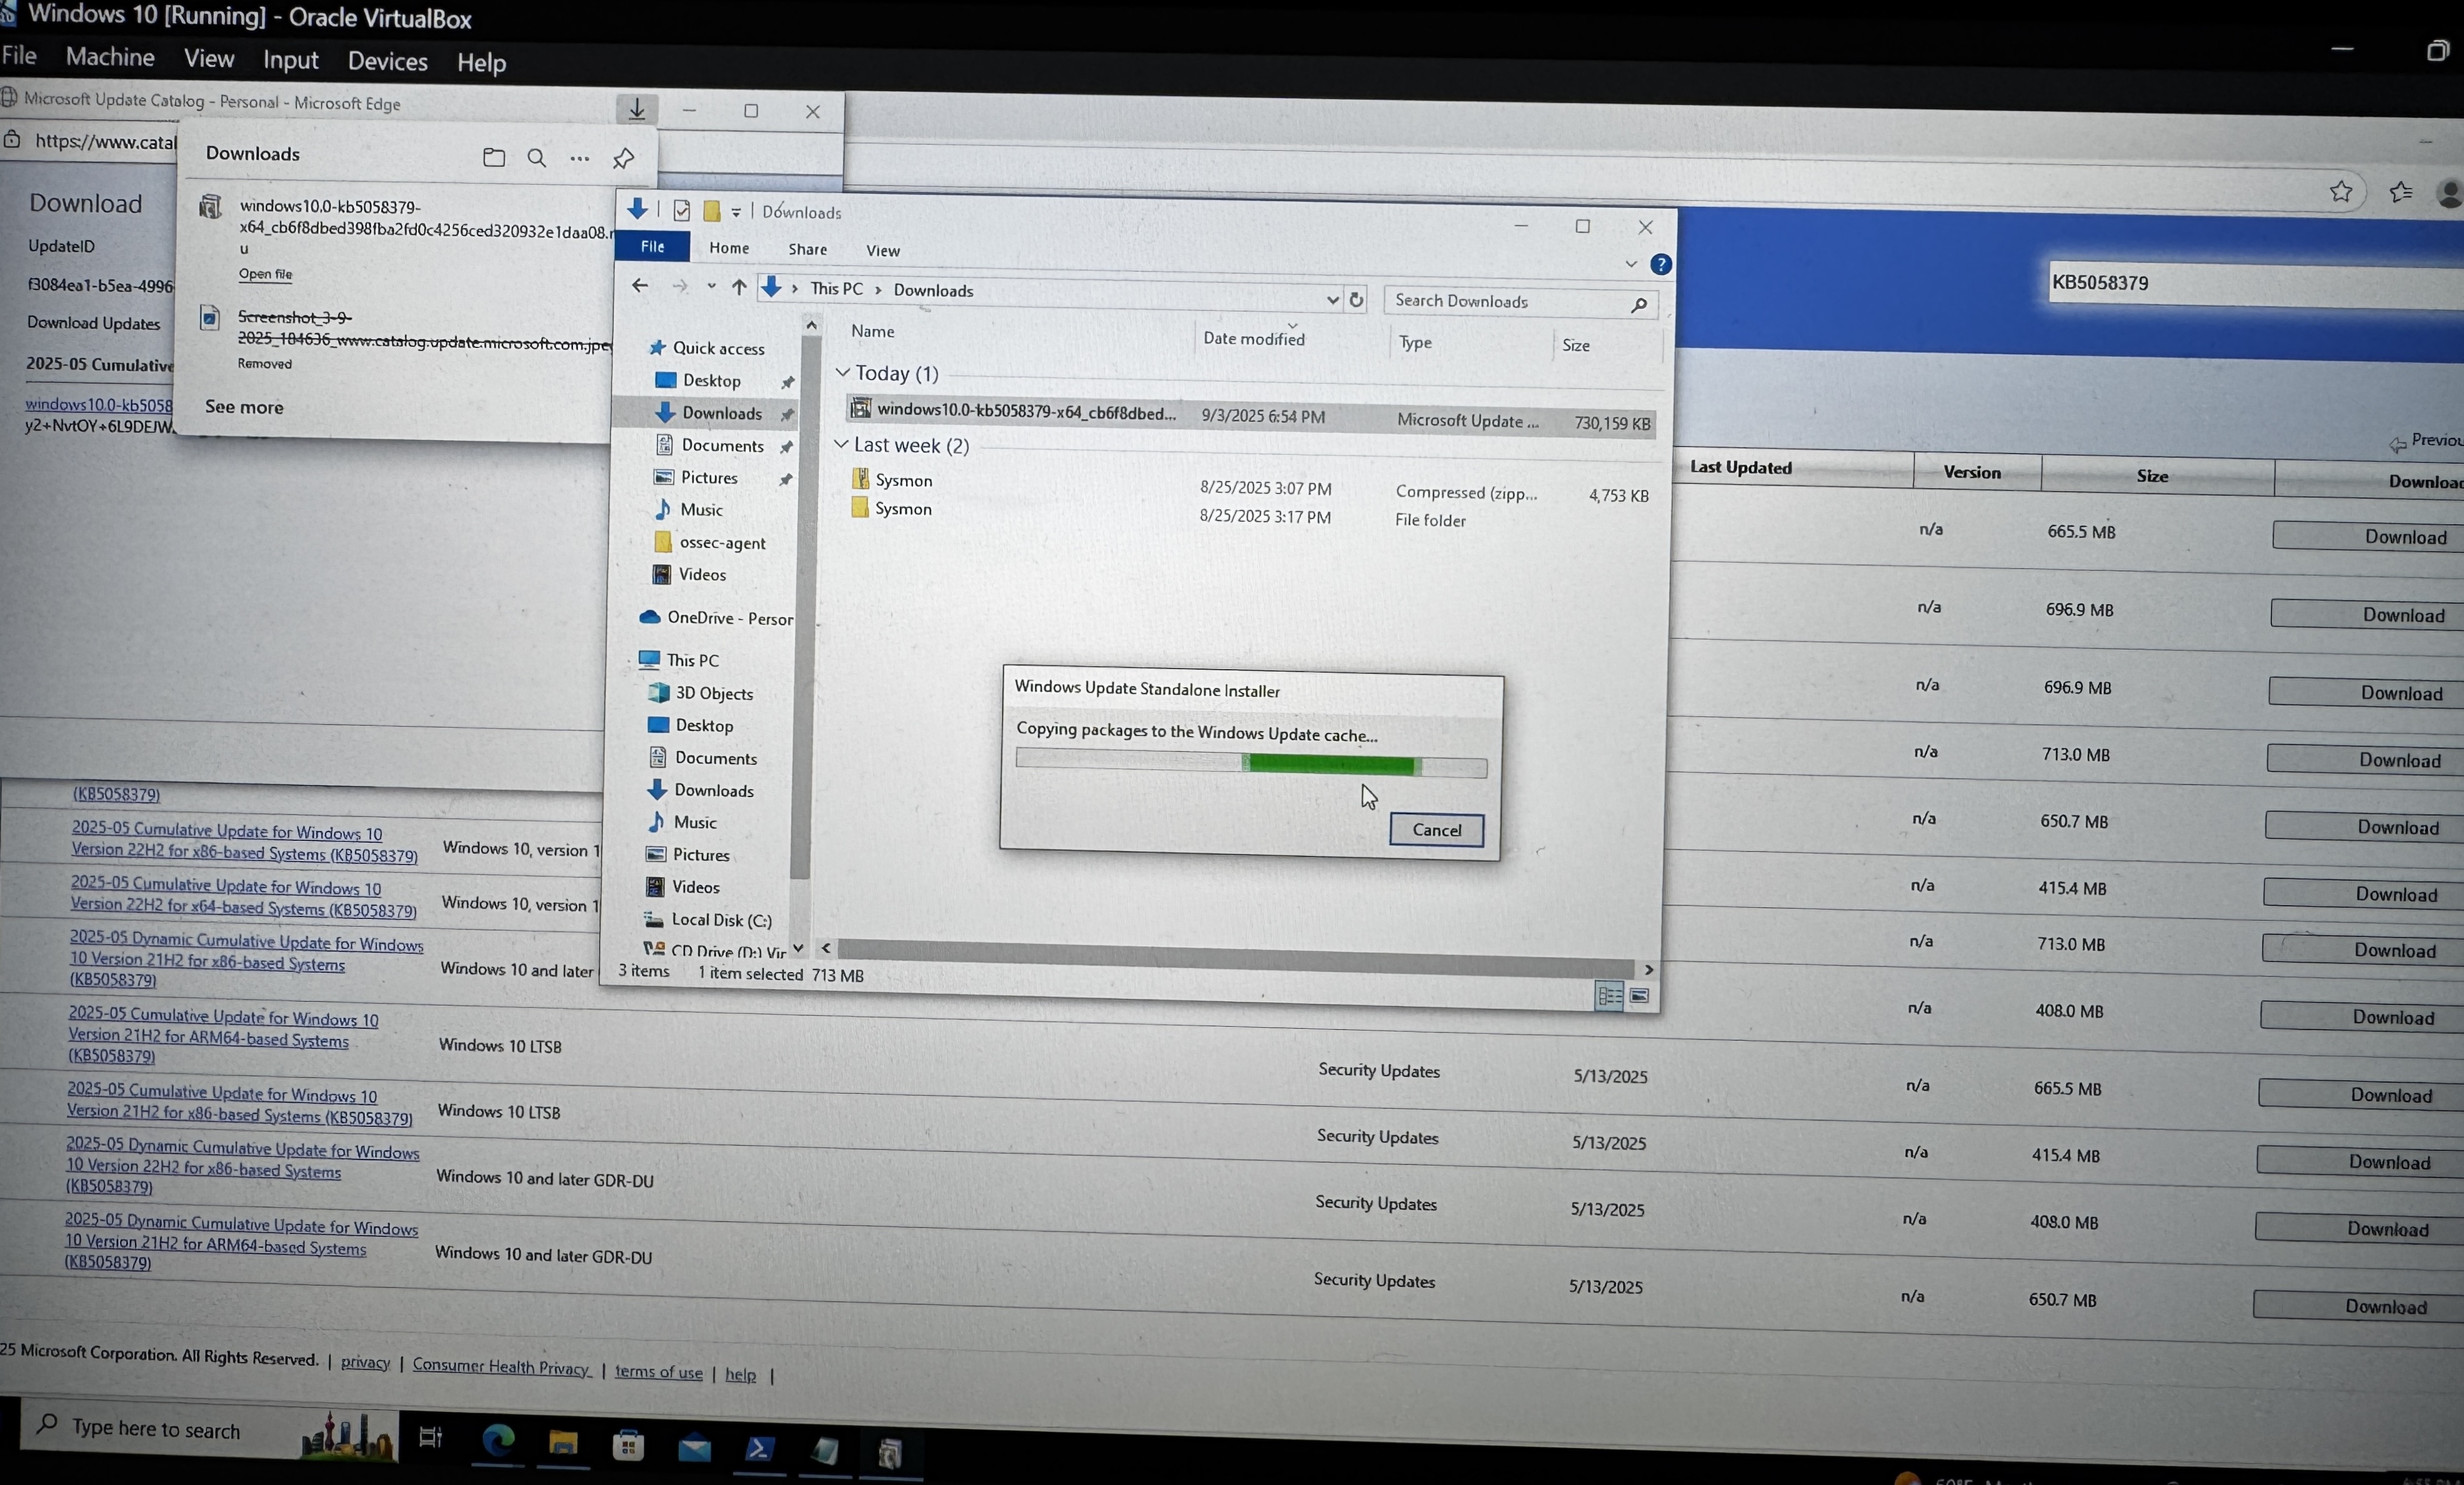
  • Cerca KB5058379 Screenshot_3-9-2025_202237_www catalog update microsoft com #2 Passaggio: Scarica la versione corretta per la tua build di Windows 10 (sistemi basati su x64) IMG_5384
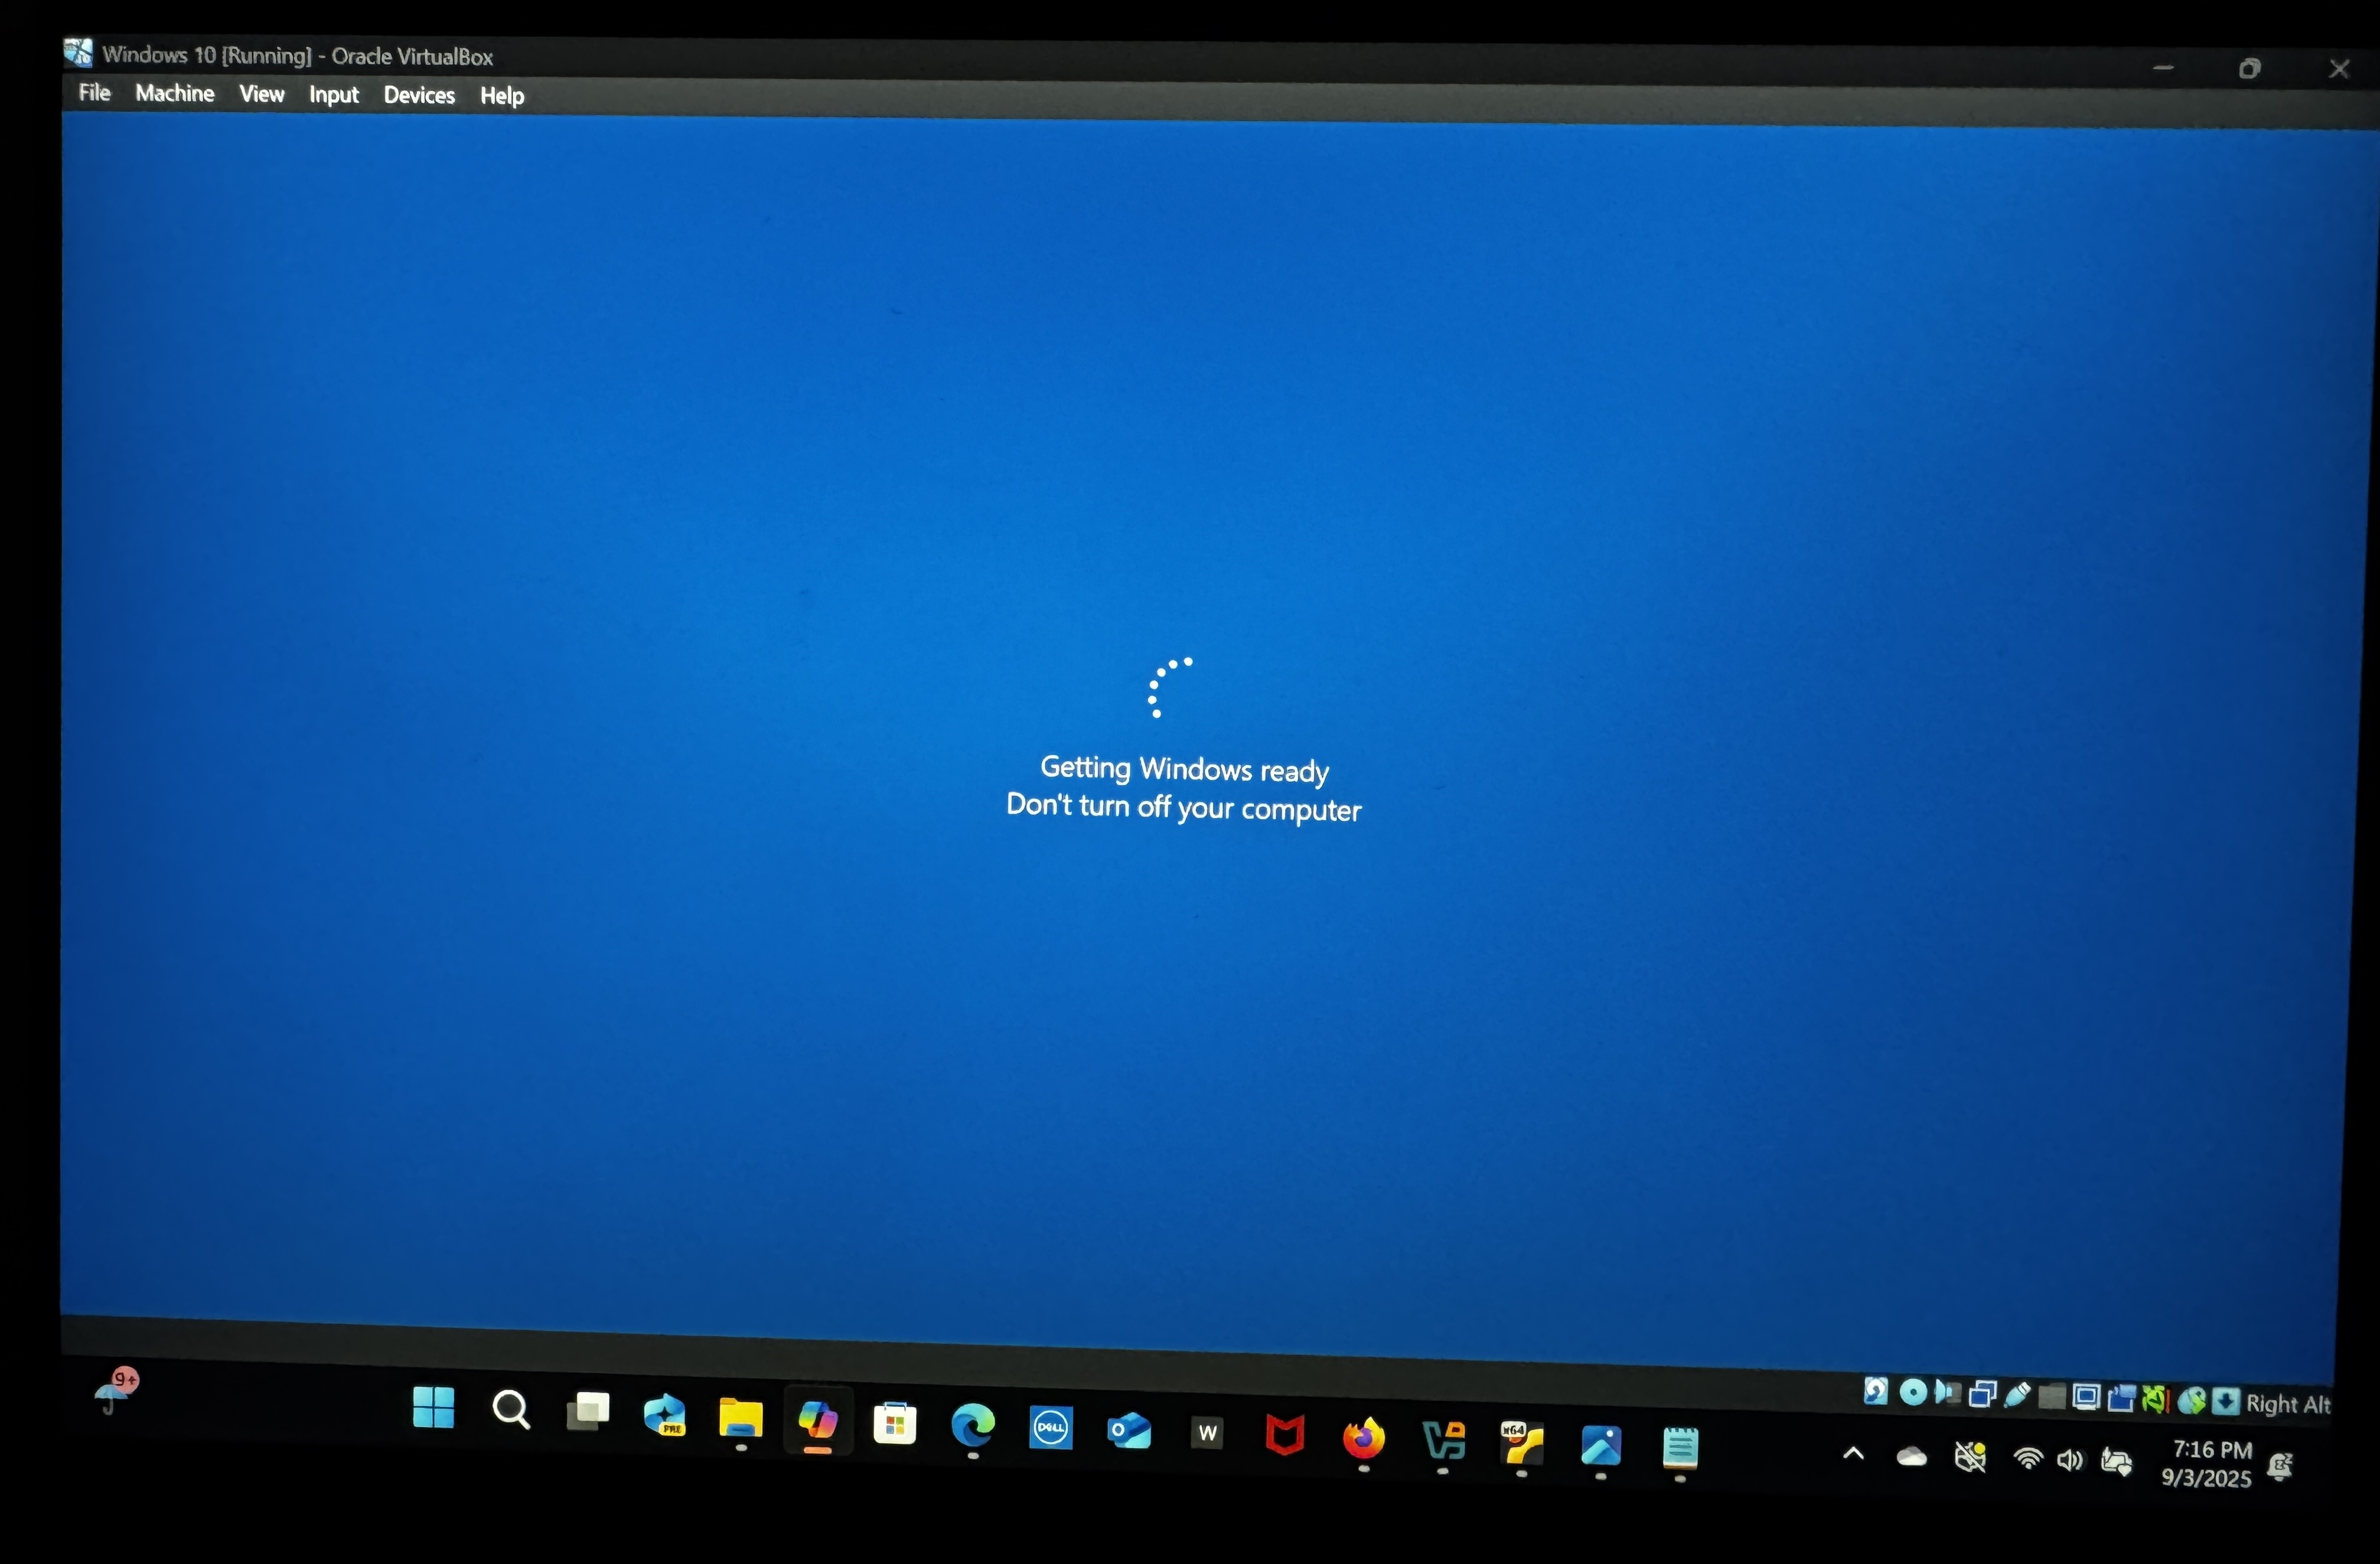
  • Esegui il programma di installazione .msu e riavvia
  • Fai clic su 'Verifica aggiornamenti'
  • Installa l'aggiornamento cumulativo di maggio 2025
  • Riavvia il sistema IMG_5388 IMG_5386

#3 Passaggio: Torna al dashboard di rilevamento vulnerabilità di Wazuh e cerca la vulnerabilità "CVE-2025-32709", dovrebbe dire "Nessun risultato corrisponde ai criteri di ricerca" perché abbiamo patchato la vulnerabilità!!!!! IMG_5393

Il mio LinkedIn: https://www.linkedin.com/in/adnan-siyat-439542309/

Scarica lo strumento