 abraxas/cve-2026-19089-woocommerce-tyche
Repository di ricerca per CVE-2026-19089, una vulnerabilità di esecuzione remota di comandi in WooCommerce Product Input Fields di Tyche Softwares. Contiene bozza di script di ricerca e note per test di laboratorio autorizzati.


Write-up: https://abraxaslabs.tech/research/CVE-2026-19089
Product Input Fields for WooCommerce < 2.0.2 - caricamento arbitrario di file non autenticato
Il plugin Product Input Fields for WooCommerce di Tyche Softwares non convalida i tipi di file caricati quando l'impostazione dei tipi accettati del campo viene lasciata vuota (la documentazione stessa del plugin la pubblicizza come "accetta tutti i file"). Un ospite non autenticato può allegare un file arbitrario durante l'aggiunta al carrello, completare il checkout e recuperare l'oggetto nella directory di caricamento del plugin. Su host che eseguono quella struttura come PHP, lo stesso percorso costituisce esecuzione di codice remoto.
| CVE | CVE-2026-19089 |
| CWE | CWE-434: Unrestricted Upload of File with Dangerous Type |
| CVSS 3.1 | 9.8 Critico (AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H) |
| Vendor | Tyche Softwares |
| Prodotto | Product Input Fields for WooCommerce (product-input-fields-for-woocommerce) |
| Affette | dalla 2.0.0 alla 2.0.1 (plugin precedente alla 2.0.2) |
| Corretta | 2.0.2 |
| Correlata | CVE-2024-13359 (AFU limitato fino alla 1.12.0) |
| CNA | WPScan |
Questo repository contiene un proof-of-concept di Abraxas Labs per solo test autorizzati - divulgazione al vendor, riproduzione in laboratorio o un host per cui si dispone di permesso scritto di valutazione.
Ho eseguito il client contro un negozio WooCommerce locale con Product Input Fields 2.0.1, checkout come ospite più pagamento alla consegna, e un campo File globale con tipi accettati vuoti. Lo script prepara il caricamento e il checkout; non include una webshell.
Un campo di input prodotto di tipo File è associato al modulo add-to-cart della vetrina come alg_wc_pif_global_* / alg_wc_pif_local_*. Quando i tipi di file accettati sono vuoti, il plugin memorizza qualunque cosa l'ospite abbia inviato. Dopo un ordine riuscito il file viene persistito in wp-content/uploads/product_input_fields/, tipicamente con nome {item_id}_{original_filename}.
I siti sono esposti quando tutte le seguenti condizioni sono vere:
In tali condizioni l'impatto è la scrittura arbitraria di file con l'utente web. Se la directory di caricamento è eseguibile, si tratta di takeover del sito.
Il client rimane sulla vetrina. Non include una webshell PHP né una reverse shell.
GET dell'URL del prodotto, raccolta dei nomi dei campi file PIF e dell'id prodotto add-to-cart.POST add-to-cart con un marker PNG benigno (image/png) sotto il nome del campo PIF. Il nome file predefinito è pifx.php così un laboratorio può vedere se il plugin ha consentito un'estensione pericolosa. Il marker non è PHP eseguibile./?wc-ajax=checkout con pagamento alla consegna.redirect del checkout se presente, poi esegue una scansione di wp-content/uploads/product_input_fields/{1..499}_{name} e POST x cercando il testimone SHELL_OK. [ LIVE ] viene stampato solo quando quel testimone ritorna.CVE-2026-19089-WooCommerce-Tyche-Abraxas-Labs.py è un piccolo client Python 3: banner figlet colorato, poi i quattro passaggi sopra. Comunica solo con gli URL passati sulla riga di comando.
requestsSu macOS con Python di Homebrew (PEP 668), usare un venv invece di un pip install di sistema:
python3 -m venv .venv
.venv/bin/pip install requests
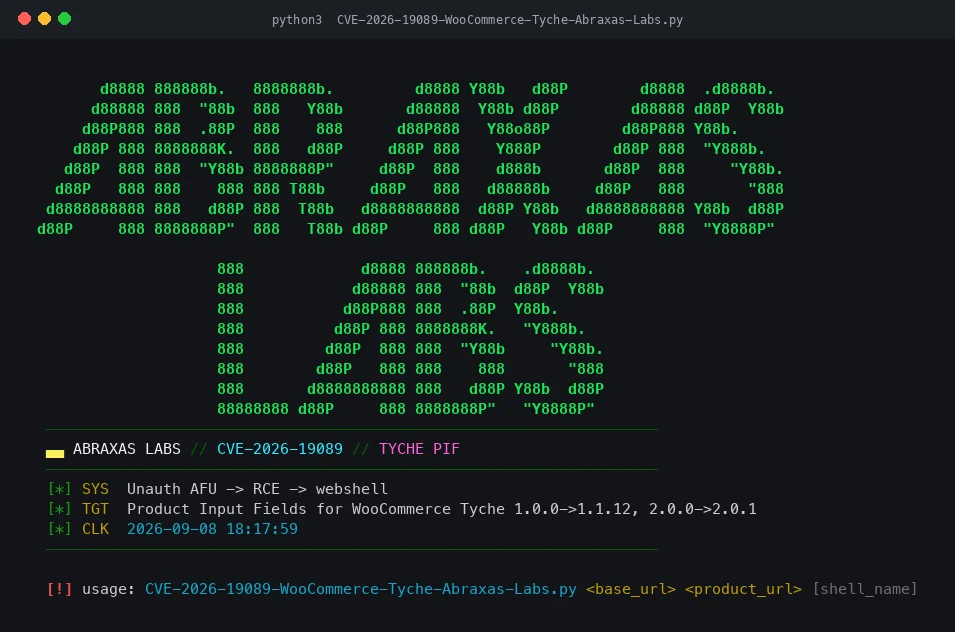
CVE-2026-19089-WooCommerce-Tyche-Abraxas-Labs.py <base_url> <product_url> [shell_name]
.venv/bin/python3 CVE-2026-19089-WooCommerce-Tyche-Abraxas-Labs.py \
  https://shop.example \
  https://shop.example/product/demo/
Un terzo argomento imposta il nome del file caricato; il valore predefinito è pifx.php.
Con meno di due argomenti lo script stampa il banner e le istruzioni d'uso, quindi esce con 1. È un modo sicuro per confermare che il client si avvii.
WooCommerce con checkout come ospite e un gateway utilizzabile (il client invia payment_method=cod), Product Input Fields precedente alla 2.0.2, e un prodotto pubblicato il cui campo File accetta qualsiasi tipo. Con la 2.0.2+ o un campo con una allow-list restrittiva, l'oggetto non dovrebbe finire come upload .php.
Non puntare questo strumento verso alcun host che non possiedi o per cui non hai l'autorizzazione scritta a eseguire test.
wp-content/uploads/product_input_fields/ (e woocommerce_uploads/alg_uploads/product_input_fields/ in alcune configurazioni), rimuovi gli oggetti inattesi e ruota i segreti per wp-admin.Solo per ricerca e uso educativo. Non eseguire, distribuire o utilizzare questo materiale contro alcun host, a meno che tu non abbia esplicita autorizzazione scritta sia dalla parte che ospita questo repository sia dal proprietario dei sistemi di destinazione.
Abraxas Labs · abraxaslabs.tech · github.com/abraxas · @abraxas_null
Scopri gli strumenti più utilizzati dalla nostra community.
Nessun dato di popolarità ancora.
