 aaravmaloo/revera
Il credit score per i pacchetti npm. Analizza la reputazione del pacchetto, la manutenzione, la sicurezza, l'affidabilità del publisher e la salute dell'ecosistema prima di installare qualsiasi pacchetto.


Il punteggio di credito per i pacchetti npm.
Revera ti aiuta a decidere se vale la pena installare un pacchetto prima di eseguire npm install. Analizza la qualità del pacchetto, la manutenzione, la sicurezza, la salute dell'ecosistema e la fiducia nel publisher — e ora propaga il rischio in modo transitivo sull'intero grafo delle dipendenze — producendo poi un report di reputazione bayesiano e spiegabile.
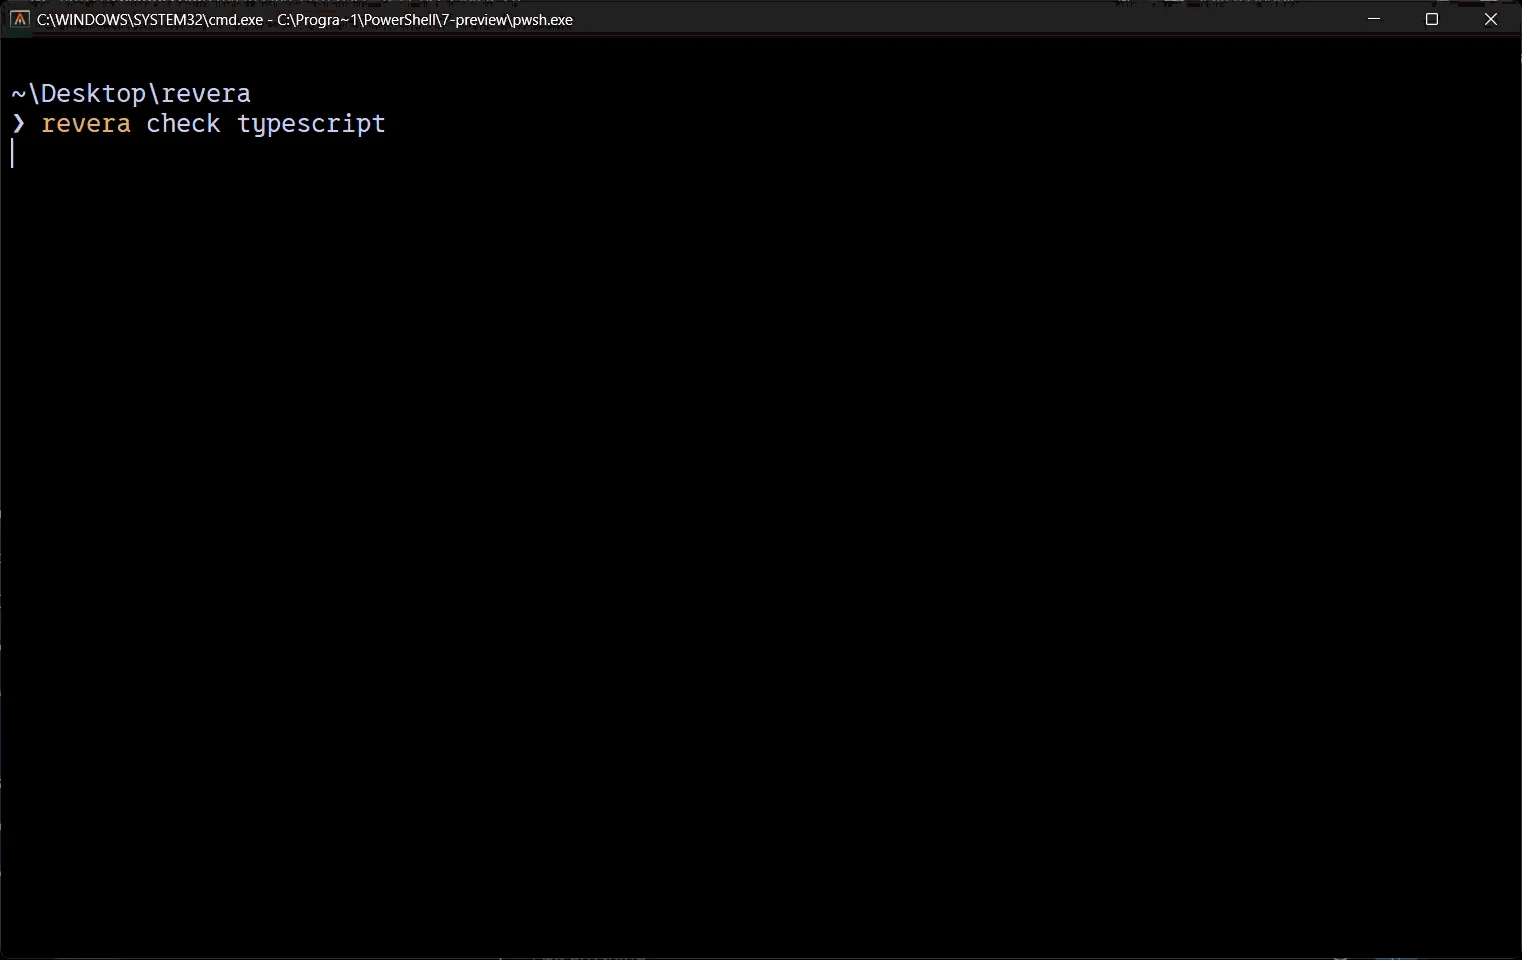 Guarda revera controllare e spiegare i pacchetti in tempo reale.
Esegui revera all'istante senza installazione:
npx revera check react
Controllare un pacchetto come request (dichiarato deprecato nel 2020) ti avvisa immediatamente con motivazioni specifiche:
$ revera why request
  ▲ revera EXPLAIN
  ──────────────────────────────────────────────────
  Package:   [email protected]
  Overall:   38/100  Not Recommended

  Score Breakdown

    Maintenance             15/100  ███░░░░░░░░░░░░░░░░░
                           Release cadence, commit activity, issue responsiveness, maintainer count

    Stability               90/100  ██████████████████░░
                           SemVer compliance, major version history, API volatility over time

    Security               100/100  ████████████████████
                           Known CVEs, install scripts, repository transparency

    Package Quality         40/100  ████████░░░░░░░░░░░░
                           README completeness, license, test coverage indicators, exports

    Ecosystem              100/100  ████████████████████
                           Weekly download volume, GitHub stars, community forks

    Documentation           90/100  ██████████████████░░
                           README length, code examples, API references, external docs presence

    Developer Experience    40/100  ████████░░░░░░░░░░░░
                           TypeScript support, ESM compatibility, CLI tooling

    Publisher Trust        100/100  ████████████████████
                           Known malicious releases, protestware history, supply-chain incidents

  Why it scores well
    +  Stable API (v1.0.0+)
    +  Low API volatility
    +  Zero known vulnerabilities
    +  Permissive open-source license
    +  Code examples in README
    +  Structured API documentation
    +  No known publisher trust incidents

  Minor deductions
    -  Last release was 59 months ago
    -  Single maintainer (bus factor of 1)
    -  Missing native type definitions
    -  Legacy CommonJS only
    -  No native typings (bad TypeScript DX)

  Warnings
    !  Last release: 59 months ago. No recent updates detected. This may be normal for mature, stable libraries.
    !  Package has been officially marked as deprecated by the maintainer.

  Verdict
    Request has low confidence. revera recommends looking for alternatives due to security, activity, or stability concerns.
Installa globalmente per accedere all'eseguibile da qualsiasi directory:
npm install -g @aaravmaloo/revera
Analizza un pacchetto e ottieni un report di riepilogo generale:
revera check lodash
Esegui in modalità offline usando i file in cache:
revera check express --offline
Ottieni una ripartizione dettagliata del punteggio, dei segnali positivi e delle detrazioni:
revera why node-ipc
Controlla i pacchetti prima dell'installazione e avvisa quando la reputazione scende al di sotto della soglia configurata:
revera add express
Puoi passare i flag direttamente al tuo gestore di pacchetti:
revera add typescript --save-dev
Controlla tutti i pacchetti nel progetto corrente (incluse le dipendenze transitive) e calcola un punteggio complessivo di salute del progetto:
revera audit
Controlla solo le dipendenze di produzione:
revera audit --prod
Controlla solo le dipendenze dirette, saltando quelle transitive:
revera audit --direct
Autenticati con GitHub per aumentare i limiti di frequenza dell'API (60/ora anonimo contro 5.000/ora autenticato). Puoi scegliere tra OAuth2 basato su browser o l'inserimento manuale di un Personal Access Token. Una volta autorizzato, revera crittografa e archivia in modo sicuro il token nel portachiavi del tuo sistema operativo (DPAPI su Windows, Keychain su macOS o Secret Service su Linux):
revera login
Gestisci le impostazioni locali salvate in ~/.revera/config.json:
revera config
revera config set minScoreThreshold 75
revera config get minScoreThreshold
Verifica le impostazioni dell'ambiente, lo stato dell'API e le latenze delle connessioni di rete:
revera doctor
Ispeziona o svuota la cache locale dei metadati:
revera cache
revera cache clear
Verifica se stai eseguendo l'ultima versione del motore di revera:
revera update
| Funzionalità | npm audit | osv-scanner | Socket | revera |
|---|---|---|---|---|
| Vulnerabilità CVE | ✔ | ✔ | ✔ | ✔ |
| Molteplici database di vulnerabilità | ✖ | Parziale | ✔ | ✔ |
| Reputazione dell'ecosistema | ✖ | ✖ | Parziale | ✔ |
| Punteggio spiegabile | ✖ | ✖ | Parziale | ✔ |
| Controllo della fiducia del publisher | ✖ | ✖ | Parziale | ✔ |
| Rilevamento dei typosquat | ✖ | ✖ | Parziale | ✔ |
| Propagazione transitiva del rischio | ✖ | ✖ | ✖ | ✔ |
| Intervalli di confidenza bayesiani | ✖ | ✖ | ✖ | ✔ |
Revera v2 ha sostituito il vecchio modello a somma pesata piatta con una pipeline bayesiana a DAG in quattro fasi.
Tutte le dipendenze del progetto vengono risolte in un grafo aciclico diretto. Ogni nodo tiene traccia dell'intero insieme dei suoi dipendenti transitivi, così che le fasi successive possano calcolare blast radius accurati.
lodash ──► your-app
express ──► your-app
axios ──► some-lib ──► your-app   ← transitive
Ognuna delle 8 categorie di punteggio parte da un prior specifico per archetipo (framework, cli, types-only, utility) invece che da una base piatta e non informata. I segnali osservati aggiornano una distribuzione Beta a posteriori — il che significa che un timeout o dati mancanti allargano l'intervallo di credibilità invece di impostare silenziosamente "pulito".