
 7thsamurai/steganography
Semplice strumento di steganografia per immagini in C++ per crittografare e nascondere file all'interno di immagini utilizzando la codifica del bit meno significativo.

Semplice strumento di crittografia e steganografia in C++ che utilizza la crittografia protetta da password per proteggere il contenuto di un file, per poi incorporarlo all'interno dei dati pixel di un'immagine tramite codifica Least-Significant-Bit. Per sistemi Linux, MacOS e Windows.
$ ./steganography encode -i data/orig.png -e data/jekyll_and_hyde.zip -o output.png
Password: 1234
* Image size: 640x426 pixels
* Encoding level: Low (Default)
* Max embed size: 132.38 KiB
* Embed size: 61.77 KiB
* Encrypted embed size: 61.78 KiB
* Generated CRC32 checksum
* Generated encryption key with PBKDF2-HMAC-SHA-256 (20000 rounds)
* Encrypted embed with AES-256-CBC
* Embedded jekyll_and_hyde.zip into image
* Successfully wrote to output.png
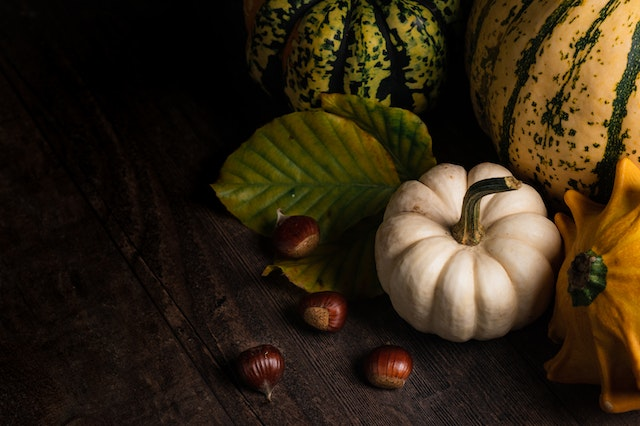
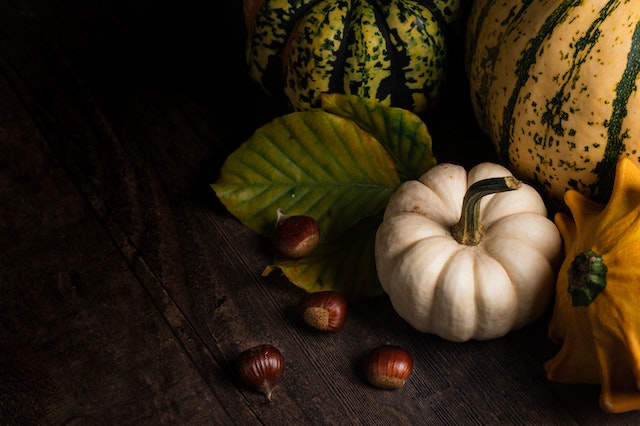
Immagine con ZIP incorporato contenente l'intero contenuto del libro "Dr Jekyll and Mr Hyde":
$ ./steganography decode -i output.png -o "out - jekyll_and_hyde.zip"
Password: 1234
* Image size: 640x426 pixels
* Generated decryption key with PBKDF2-HMAC-SHA-256 (20000 rounds)
* Successfully decrypted header
* File signatures match
* Detected embed jekyll_and_hyde.zip
* Encoding level: Low (Default)
* Encrypted embed size: 61.78 KiB
* Successfully decrypted the embed
* Decrypted embed size: 61.77 KiB
* CRC32 checksum matches
* Successfully wrote to out - jekyll_and_hyde.zip
$ mkdir build
$ cd build
$ cmake -DCMAKE_BUILD_TYPE=Release ..
$ make -j 4
Usage: steganography [-h] {decode,encode}

Optional arguments:
  -h, --help   	shows help message and exits
  -v, --version	prints version information and exits

Subcommands:
  decode        Decodes and extracts an embed-file from an image
  encode        Encodes an embed-file into an image
Usage: encode [-h] --input VAR --output VAR --embed VAR [--passwd VAR]

Encodes an embed-file into an image

Optional arguments:
  -h, --help   	shows help message and exits
  -v, --version	prints version information and exits
  -i, --input  	specify the input image. [required]
  -o, --output 	specify the output image. [required]
  -e, --embed  	specify the file to embed. [required]
  -p, --passwd 	specify the encryption password.
Usage: decode [-h] --input VAR [--output VAR] [--passwd VAR]

Decodes and extracts an embed-file from an image

Optional arguments:
  -h, --help   	shows help message and exits
  -v, --version	prints version information and exits
  -i, --input  	specify the input image. [required]
  -o, --output 	specify the output file. [default: ""]
  -p, --passwd 	specify the encryption password.
Il programma opera generando inizialmente in modo casuale un Password Salt a 128 bit e un Initialization Vector AES a 128 bit leggendo dati binari da /dev/urandom. Utilizza poi quel Password Salt come parametro per generare una chiave di cifratura, applicando PBKDF2-HMAC-SHA-256 a una stringa inserita dall'utente. Viene quindi calcolato un hash CRC32 del file da incorporare, che viene memorizzato nell'header per fungere da checksum della validità dei dati. Successivamente esegue il padding dei dati binari del file da incorporare usando l'algoritmo PKCS #7, per poi cifrare effettivamente sia l'header sia i dati con padding, con AES-256 in Modalità CBC, usando l'Initialization Vector generato in precedenza. A questo punto i dati vengono effettivamente codificati all'interno dell'immagine scegliendo prima un offset casuale e poi scorrendo ogni bit dei dati e memorizzandolo all'interno dei dati effettivi dei pixel dell'immagine, cosa che avviene impostando il Least-Significant-Bit di ogni byte di canale di ogni pixel.
Il processo di decodifica funziona esattamente come il processo di codifica descritto sopra, solo al contrario. L'unica differenza è che, in fase di decodifica, dopo che il programma tenta di estrarre e decifrare i dati, confronta alcune informazioni nella sezione dell'header nel tentativo di validare il processo di estrazione. I campi dell'header confrontati sono: la firma del file di 4 byte personalizzata per questo programma e l' hash CRC32 dei dati decifrati. Se uno di questi campi non corrisponde ai valori corretti, il processo di decifratura fallirà. Questo dovrebbe accadere solo se il file che stavi tentando di decifrare non contiene effettivamente un embed, se la password inserita è errata, o se il file immagine è stato in qualche modo corrotto.
Sebbene il rilevamento di dati incorporati in un'immagine sia un compito banale, in teoria non c'è modo di sapere che sia stato questo programma a farlo, e in teoria non dovrebbe esistere alcun modo noto per decifrare i dati senza conoscere la password, se non spendendo milioni di anni nel processo.
Non usare questo programma per cifrare e nascondere dati importanti che desideri tenere lontani da occhi indiscreti. Questo è solo un semplice programma proof-of-concept che ho realizzato per divertimento. Non sono un crittografo. Sono solo un appassionato, usalo a tuo rischio.
Questo software è distribuito con licenza MIT. Copyright © 2022 Zach Collins
Scopri gli strumenti più utilizzati dalla nostra community.
Nessun dato di popolarità ancora.
