 0xredash/cve-2026-0300
Analisi tecnica e advisory di CVE-2026-0300, un buffer overflow RCE critico non autenticato nei portali User-ID di Palo Alto PAN-OS, con versioni interessate, mitigazioni e indicazioni per il rilevamento.

Buffer Overflow nel Portale di Autenticazione User-ID™ (Captive Portal) — Attivamente sfruttato in natura


Una vulnerabilità critica di buffer overflow (CWE-787) nel Portale di Autenticazione User-ID di PAN-OS consente ad attaccanti non autenticati di ottenere l'esecuzione di codice remoto con privilegi di root inviando pacchetti appositamente costruiti.
ID CVE: CVE-2026-0300
Punteggio CVSS 4.0: 9.3 (Critico)
Urgenza: MASSIMA
| Ramo PAN-OS | Versioni interessate | Corretto in (ETA) |
|---|---|---|
| 12.1 | < 12.1.4-h5, < 12.1.7 | 12.1.4-h5 (13 maggio) |
| 11.2 | Tutte al di sotto di hotfix specifici | Multipli (13–28 maggio) |
| 11.1 | Tutte al di sotto di hotfix specifici | Multipli (13–28 maggio) |
| 10.2 | Tutte al di sotto di hotfix specifici | Multipli (13–28 maggio) |
Non interessati: Cloud NGFW, Prisma Access, Panorama (nella maggior parte delle configurazioni)
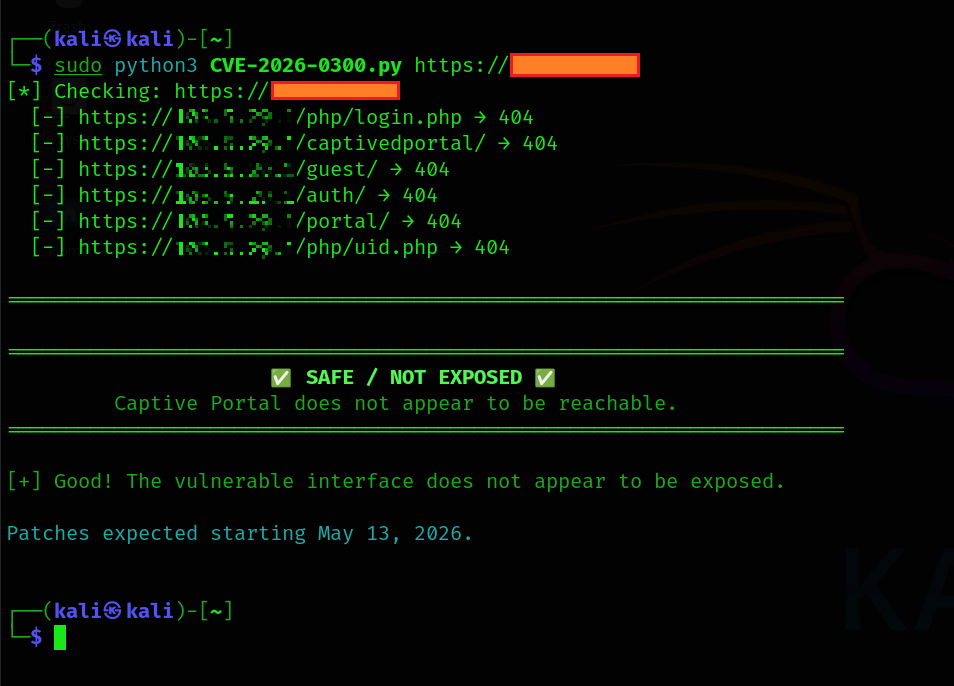
Condizione di sfruttamento: Il Portale di Autenticazione User-ID deve essere abilitato e raggiungibile da reti non attendibili (ad es., esposto a Internet).
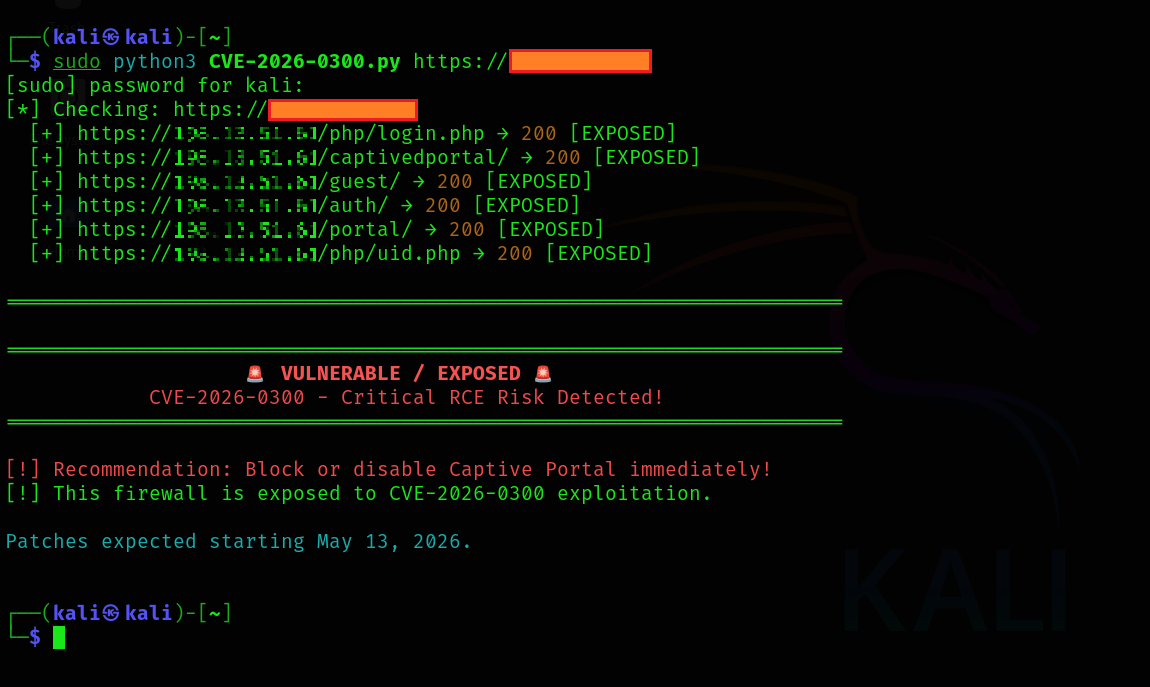
Attivamente sfruttato in natura (a partire dal 6 maggio 2026).
Sono stati osservati attacchi limitati nel mondo reale mirati a portali User-ID esposti.
Le patch inizieranno a essere distribuite dal 13 maggio 2026.
/php/login.php o gli endpoint del Captive Portal.Rimani al sicuro — Esamina l'esposizione del tuo firewall oggi.
Ultimo aggiornamento: 6 maggio 2026

