 0xrawsec/whids
EDR per Windows con motore di rilevamento basato su Gene, raccolta di artefatti in tempo reale, integrazione di Sysmon e API REST per la gestione di endpoint, regole e flussi di lavoro per la risposta agli incidenti.

IMPORTANTE: questo README e altra documentazione non sono aggiornati per riflettere le modifiche apportate alle ultime versioni beta (dato che sono successi molti cambiamenti). Tutto verrà aggiornato a tempo debito quando sarà rilasciata una versione stabile (vedi Roadmap fino alla prossima release). Sentiti libero di eseguire le versioni beta e fare domande se hai bisogno di aiuto.


EDR con raccolta di artefatti guidata dalla rilevazione. Il motore di rilevazione è costruito su un progetto precedente, Gene, specificamente progettato per confrontare eventi Windows con regole definite dall'utente.
Significa che un avviso può attivare direttamente la raccolta di alcuni artefatti (file, registro, memoria del processo). In questo modo sei certo di aver raccolto gli artefatti il prima possibile (quasi in tempo reale).
Tutto questo lavoro è stato svolto nel mio tempo libero nella speranza che possa aiutare altre persone; spero che lo apprezziate. A meno che non riceva finanziamenti per sviluppare ulteriormente questo progetto, continuerò a svilupparlo secondo le mie possibilità. Farò tutto il possibile per risolvere i problemi in tempo e fornire aggiornamenti. Sentiti libero di aprire issue per migliorare questo progetto e mantenerlo vivo.
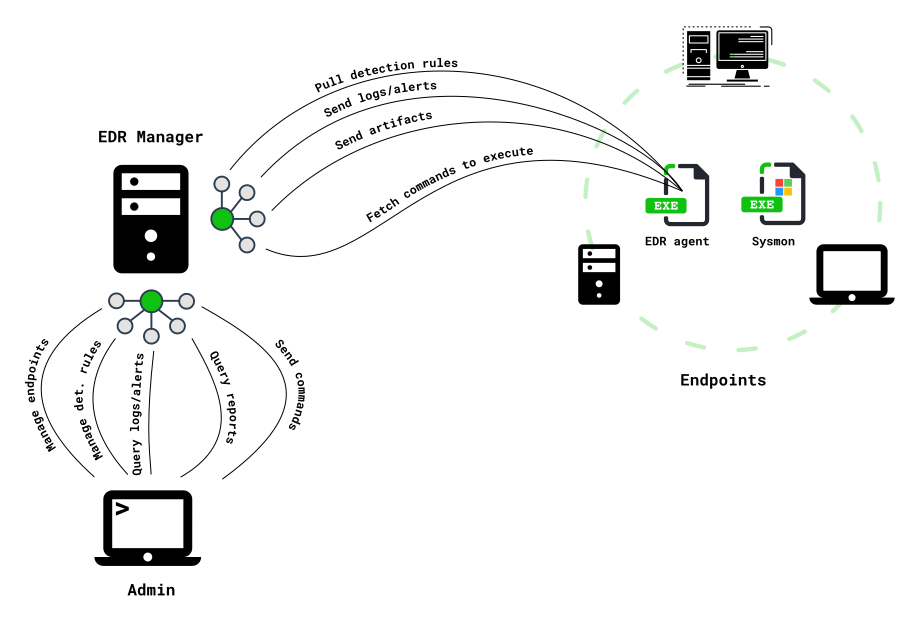
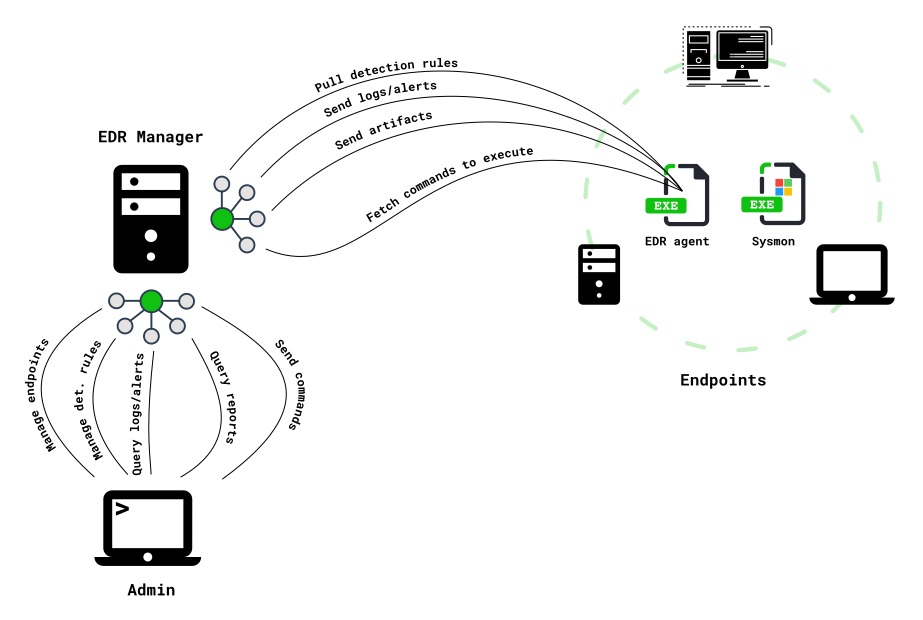
NB: l'agente EDR può essere eseguito in modo autonomo (senza essere connesso a un EDR manager)
NB: il filtraggio degli eventi può essere fatto al 100% con regole Gene, quindi non preoccuparti di creare una configurazione Sysmon complicata.
Per ottenere il massimo da WHIDS potresti voler migliorare la tua politica di logging.
Computer Configuration\Windows Settings\Security Settings\Advanced Audit Policy Configuration\System Audit Policies\System\Audit Security System Extension -> AbilitaComputer Configuration\Windows Settings\Security Settings\Advanced Audit Policy Configuration\System Audit Policies\Object Access\Audit File System -> AbilitaSeleziona un'entità (inserisci il nome dell'utente/gruppo per cui vuoi il controllo). Inserisci il gruppo Everyone se vuoi registrare l'accesso di qualsiasi utente.Applica a viene utilizzato per selezionare l'ambito di questa policy di controllo a partire dalla cartella selezionataAutorizzazioni di base seleziona i tipi di accessi per cui vuoi che vengano generati i logSecurityMicrosoft-Windows-Windows Defender/Operational monitorato dall'EDR.Questa sezione copre l'installazione dell'agente sull'endpoint.
