 0xblackash/cve-2026-86950
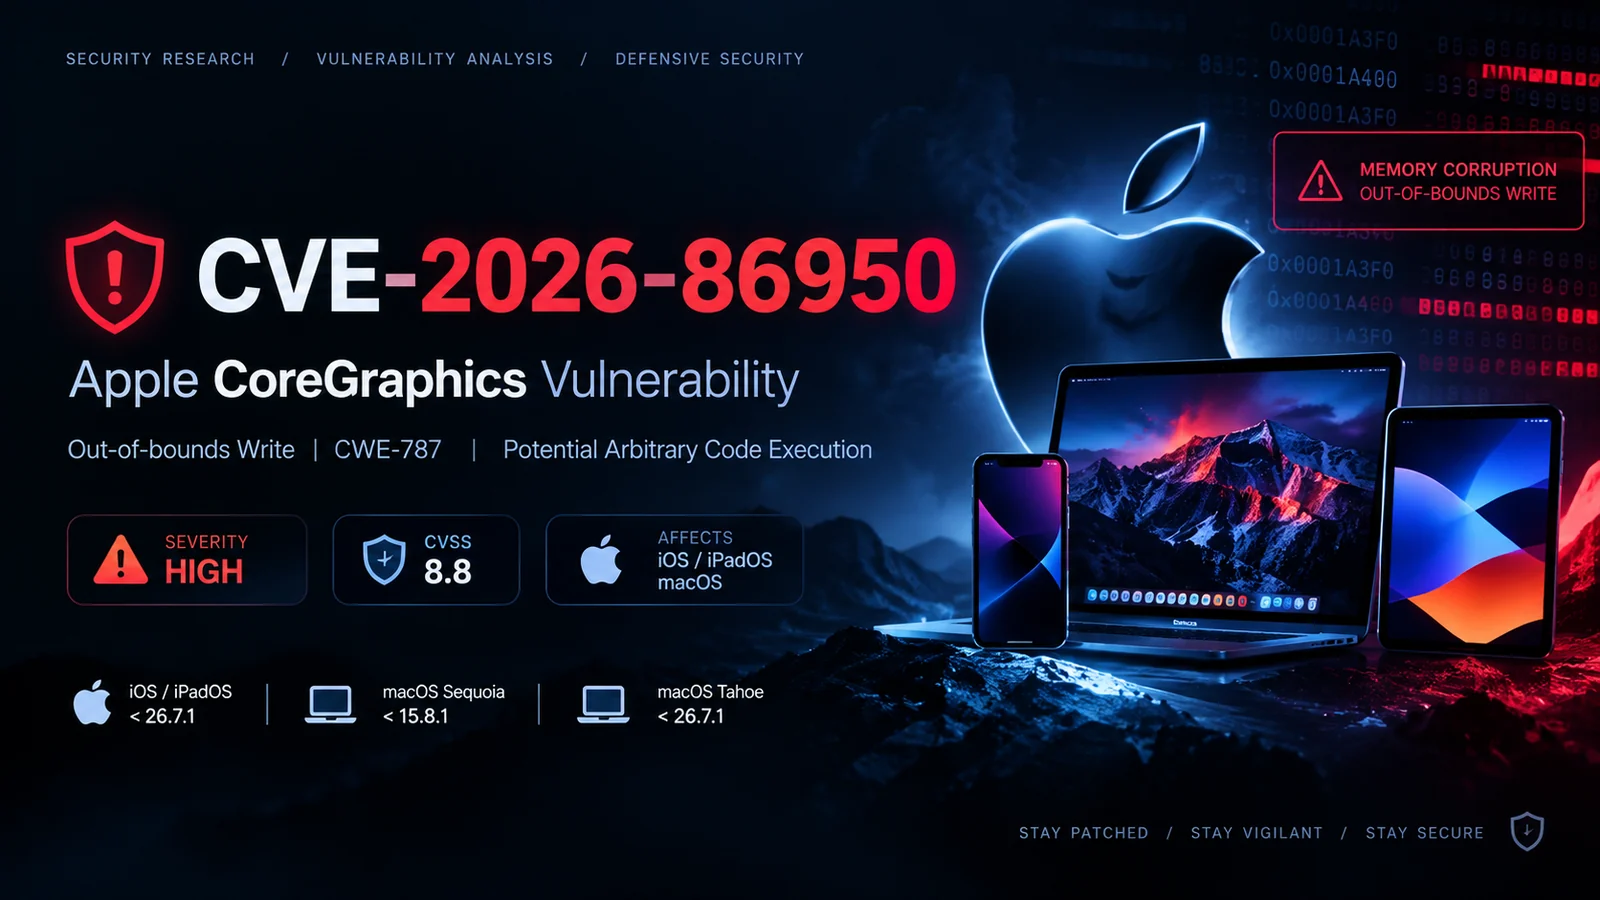
Documentazione di ricerca difensiva per CVE-2026-86950, una scrittura fuori limite in Apple CoreGraphics, che copre la valutazione della vulnerabilità, le versioni interessate, il rilevamento e le indicazioni per la patch.


🔬 Ricerca sulla Sicurezza Difensiva • Analisi delle Vulnerabilità • Rilevamento
CVE-2026-86950 è una vulnerabilità di gravità elevata che interessa il componente CoreGraphics di Apple.
La vulnerabilità è classificata come out-of-bounds write (CWE-787) e può potenzialmente causare corruzione della memoria ed esecuzione di codice arbitrario quando un sistema vulnerabile elabora contenuti appositamente predisposti.
⚠️ Avviso di Sicurezza
Questo repository è destinato esclusivamente ad attività autorizzate di ricerca sulla sicurezza, valutazione delle vulnerabilità, rilevamento e analisi difensiva.
| Proprietà | Dettagli |
|---|---|
| 🆔 CVE | CVE-2026-86950 |
| 🧩 Componente | Apple CoreGraphics |
| 🐛 Debolezza | CWE-787 — Out-of-bounds Write |
| 🔥 Gravità | Alta |
| 📊 CVSS | 8.8 |
| 🌐 Vettore di Attacco | Rete |
| 👤 Privilegi Richiesti | Nessuno |
| 🖱️ Interazione Utente | Richiesta |
| 💥 Impatto Potenziale | Esecuzione di codice / corruzione della memoria |
| 🎯 Stato di Sfruttamento | Sfruttamento mirato segnalato |
La vulnerabilità interessa versioni specifiche dei sistemi operativi Apple che contengono l'implementazione vulnerabile di CoreGraphics.
iOS / iPadOS
macOS Sequoia
macOS Tahoe
iOS / iPadOS       → 26.7.1+
macOS Sequoia     → 15.8.1+
macOS Tahoe       → 26.7.1+
💡 I numeri di versione dovrebbero essere verificati rispetto agli attuali avvisi di sicurezza di Apple prima di eseguire una valutazione.
La vulnerabilità rientra in:
CWE-787
Out-of-bounds Write
Concettualmente, un out-of-bounds write si verifica quando un software scrive dati al di fuori della regione di memoria allocata per un oggetto o un buffer.
Una rappresentazione semplificata:
┌───────────────────────────────┐
│       Allocated Buffer        │
├───────────────┬───────────────┤
│   Valid Data  │     Valid     │
└───────────────┴───────────────┘
                  ↓
             ❌ Invalid Write
                  ↓
┌──────────────────────────────────────┐
│ Adjacent Memory / Control Structures │
└──────────────────────────────────────┘
A seconda della disposizione della memoria circostante e della sfruttabilità della specifica falla, le vulnerabilità di corruzione della memoria possono avere gravi conseguenze per la sicurezza.
Le potenziali conseguenze per la sicurezza possono includere:
L'impatto pratico dipende dal percorso di esecuzione vulnerabile, dal processo interessato, dalle mitigazioni e dal modo in cui i contenuti malevoli raggiungono il sistema di destinazione.
Per le valutazioni difensive, determinare innanzitutto la versione del sistema operativo installata.
sw_vers
Esempio:
ProductName:    macOS
ProductVersion: 15.x.x
BuildVersion:   XXXXX
Navigare in:
Settings
   ↓
General
   ↓
About
   ↓
iOS Version / iPadOS Version
Quindi confrontare la versione installata con le informazioni sugli aggiornamenti di sicurezza di Apple.
La mitigazione principale consiste nell'aggiornare i dispositivi Apple interessati a una release con correzioni di sicurezza.
1. 🔎 Identify affected devices
2. 📋 Determine installed OS versions
3. 🔐 Apply Apple's security updates
4. 🔄 Reboot if required
5. 🧪 Verify the patched version
6. 📊 Monitor endpoints for suspicious activity
Le organizzazioni dovrebbero dare priorità ai sistemi che elaborano file o contenuti non attendibili.
Questo progetto si concentra deliberatamente sulla ricerca non distruttiva delle vulnerabilità.
Flusso di lavoro raccomandato:
                 ┌─────────────────┐
                 │ Identify Target  │
                 └────────┬────────┘
                          ↓
                 ┌─────────────────┐
                 │ Determine Build │
                 └────────┬────────┘
                          ↓
                 ┌─────────────────┐
                 │ Check Exposure  │
                 └────────┬────────┘
                          ↓
                 ┌─────────────────┐
                 │ Apply Patch     │
                 └────────┬────────┘
                          ↓
                 ┌─────────────────┐
                 │ Verify Fix      │
                 └────────┬────────┘
                          ↓
                 ┌─────────────────┐
                 │ Document Result │
                 └─────────────────┘
Per la ricerca in laboratorio, utilizzare dispositivi isolati o ambienti di test virtualizzati ove possibile.
| Categoria | Valutazione |
|---|---|
| 🔥 Gravità | ALTA |
| 🌐 Potenziale di Attacco Remoto | Potenzialmente applicabile |
| 👤 Autenticazione | Non richiesta secondo il vettore CVSS |
| 🖱️ Interazione Utente | Richiesta |
| 💻 Riservatezza | Impatto elevato |
| ✏️ Integrità | Impatto elevato |
| 📴 Disponibilità | Impatto elevato |
[ ] Identify Apple devices in the environment
[ ] Collect OS/build versions
[ ] Identify systems below the fixed versions
[ ] Prioritize internet-facing / high-value endpoints
[ ] Deploy Apple's security updates
[ ] Verify successful patch deployment
[ ] Review endpoint telemetry
[ ] Investigate suspicious crashes or document-processing events
[ ] Record remediation status
Questo repository può essere utilizzato per:
Evita intenzionalmente di fornire sfruttamento weaponizzato contro sistemi reali.
