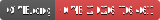
Repository di ricerca per CVE-2026-76461, un'iniezione SQL critica in Cisco Secure Email Gateway che porta a RCE come root, con regole di rilevamento, indicazioni di mitigazione e validazione in laboratorio.
Critical SQL Injection
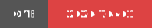


Una vulnerabilità critica di SQL injection sfruttabile da remoto nella logica di parsing delle email di Cisco Secure Email Gateway che può portare all'esecuzione arbitraria di comandi con privilegi di root.
CVE-2026-76461 è una vulnerabilità critica di SQL injection che interessa Cisco AsyncOS Software per Cisco Secure Email Gateway.
La vulnerabilità esiste a causa di una validazione insufficiente nella logica di parsing delle email.
Un attaccante remoto non autenticato può inviare un'email appositamente costruita contenente istruzioni SQL malevole a un gateway interessato. Un'exploit riuscita può comportare l'esecuzione arbitraria di SQL e, in ultima analisi, l'esecuzione di comandi con privilegi di root sul sistema operativo sottostante.
Cisco ha confermato che la vulnerabilità è attivamente sfruttata in the wild.
Gravità: CRITICA — Si raccomanda una remediation immediata.
                 INTERNET
                     │
                     │
              Crafted Email
                     │
                     ▼
        ┌─────────────────────────┐
        │  Cisco Secure Email     │
        │        Gateway          │
        └────────────┬────────────┘
                     │
                     ▼
             Email Parser
                     │
             Insufficient
              Validation
                     │
                     ▼
               SQL Injection
                     │
                     ▼
             Arbitrary SQL
                 Execution
                     │
                     ▼
          OS Command Execution
                     │
                     ▼
                ┌───────┐
                │ ROOT  │
                └───────┘
| Attributo | Dettagli |
|---|---|
| CVE | CVE-2026-76461 |
| Vendor | Cisco |
| Prodotto | Cisco Secure Email Gateway |
| Software | Cisco AsyncOS |
| Tipo di vulnerabilità | SQL Injection |
| CWE | CWE-89 |
| CVSS | 9.8 Critico |
| Attack Vector | Network |
| Attack Complexity | Bassa |
| Privilegi richiesti | Nessuno |
| Interazione utente | Nessuna |
| Scope | Invariato |
| Riservatezza | Alta |
| Integrità | Alta |
| Disponibilità | Alta |
| Autenticazione | Non richiesta |
| Impatto | Esecuzione di comandi come root |
| Sfruttamento | Sfruttamento attivo segnalato |
Malicious Email
      │
      ▼
Email Parsing
      │
      ▼
Insufficient Input Validation
      │
      ▼
SQL Injection
      │
      ▼
Arbitrary SQL Statements
      │
      ▼
Command Execution
      │
      ▼
ROOT PRIVILEGES
La caratteristica importante di questa vulnerabilità è che la superficie di attacco è il percorso stesso di elaborazione delle email, piuttosto che richiedere l'accesso all'interfaccia amministrativa.
Un attaccante non necessita di:
❌ Valid credentials
❌ Administrative privileges
❌ Existing account
❌ User interaction
❌ Local network access
Il requisito fondamentale è la capacità di consegnare un'email costruita in modo malevolo a un gateway interessato.
Remote Attacker
      │
      │  Malicious Email
      ▼
Cisco Secure Email Gateway
      │
      ▼
Vulnerable Email Parser
      │
      ▼
SQL Injection
      │
      ▼
Root Command Execution
Una compromissione riuscita del gateway può avere conseguenze gravi:
Poiché lo sfruttamento può comportare privilegi di root, le indagini post-compromissione non dovrebbero basarsi esclusivamente sui log archiviati sull'appliance interessata.
Cisco ha segnalato sfruttamento attivo a settembre 2026.
La vulnerabilità è stata inoltre aggiunta al catalogo CISA Known Exploited Vulnerabilities (KEV).
Le organizzazioni che gestiscono distribuzioni interessate di Cisco Secure Email Gateway dovrebbero quindi trattare questo caso come un problema di remediation d'emergenza, piuttosto che come un normale evento di patching.
Cisco raccomanda di esaminare i mail_logs dell'appliance per individuare istruzioni SQL sospette.
Un pattern di rilevamento particolarmente importante è:
COPY.*TO PROGRAM
Gli amministratori possono analizzare i mail log utilizzando la CLI di Cisco ESA:
grep -i "COPY.*TO PROGRAM" [mail_logs]
Qualsiasi voce corrispondente dovrebbe essere analizzata come potenziale indicatore di attività malevola.
Non limitare le indagini all'appliance interessata.
Esaminare:
├── mail_logs
├── Network firewall logs
├── DNS logs
├── Proxy logs
├── Egress traffic
├── Authentication logs
├── Cluster member logs
└── Endpoint telemetry
Cercare: