 0xblackash/cve-2026-72018
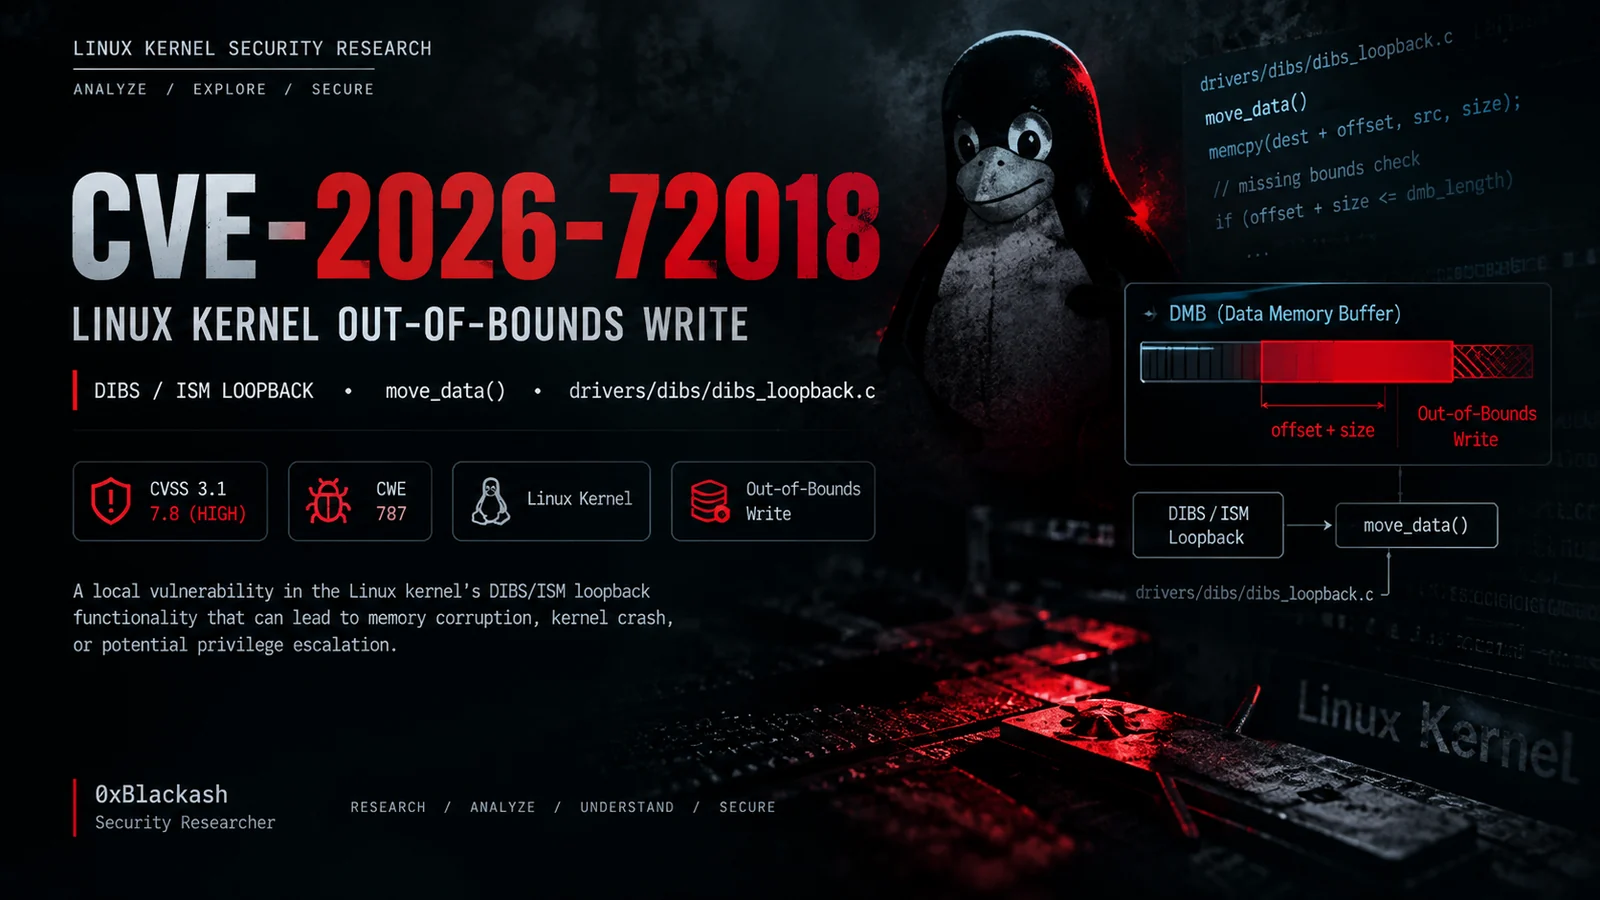
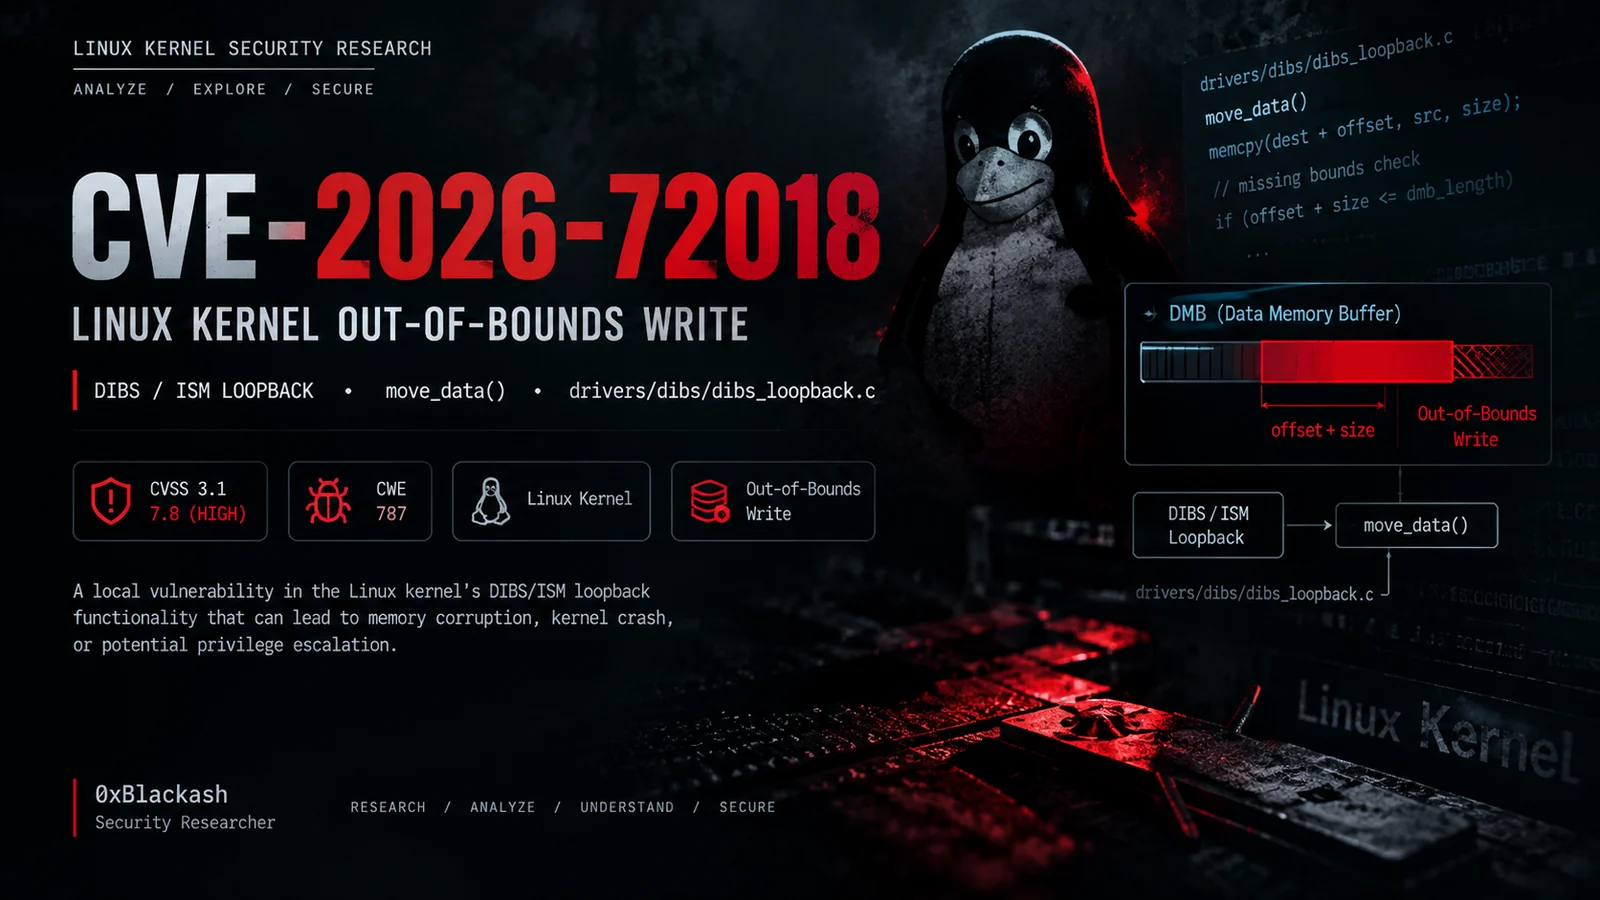
Analisi tecnica di CVE-2026-72018, una scrittura out-of-bounds nel kernel Linux in DIBS/ISM loopback, che copre causa principale, versioni interessate, rilevamento e mitigazione.

Linux Kernel • DIBS Loopback • Scrittura Out-of-Bounds
Ricerca sulla sicurezza e analisi tecnica di CVE-2026-72018.
01 — PanoramicaCVE-2026-72018 è una vulnerabilità di scrittura out-of-bounds nel kernel Linux che interessa la funzionalità di loopback DIBS/ISM.
La vulnerabilità è associata alla gestione dei dati trasferiti in un DMB (Data Memory Buffer) registrato.
L'implementazione interessata non convalida adeguatamente la relazione tra l'offset fornito, la dimensione del trasferimento e i limiti effettivi del DMB prima di eseguire l'operazione di memoria.
| Proprietà | Valore |
|---|---|
| CVE | CVE-2026-72018 |
| CWE | CWE-787 — Scrittura Out-of-bounds |
| CVSS v3.1 | 7.8 — Alto |
| Vettore di attacco | Locale |
| Privilegi richiesti | Bassi |
| Interazione utente | Nessuna |
| Riservatezza | Alta |
| Integrità | Alta |
| Disponibilità | Alta |
| Componente | Linux Kernel |
| Area | DIBS / ISM Loopback |
02 — Riepilogo tecnicoIl percorso di codice vulnerabile coinvolge:
drivers/dibs/dibs_loopback.c
e la funzione:
move_data()
Concettualmente, l'operazione problematica può essere rappresentata come:
memcpy(destination + offset, source, size);
Il confine di sicurezza che deve essere mantenuto è:
offset + size <= DMB_length
Se questa relazione non viene applicata correttamente, l'operazione di memoria risultante può estendersi oltre la regione DMB valida.
             DMB
┌──────────────────────────────────────┐
│                                      │
│        Valid Memory Region           │
│                                      │
│   ┌────────────────────────────┐     │
│   │      offset + size         │     │
│   └────────────────────────────┘     │
│                                      │
└──────────────────────────────────────┘
                    │
                    ▼
              Boundary Check
                    │
          ┌─────────┴─────────┐
          │                   │
        VALID               INVALID
          │                   │
          ▼                   ▼
       memcpy()        Out-of-Bounds Write
03 — Causa principaleIl problema di fondo è la convalida insufficiente dei limiti prima di copiare i dati nel DMB di destinazione.
Un'implementazione sicura dovrebbe garantire che:
offset <= dmb_length
e:
size <= dmb_length - offset
prima di eseguire la copia.
L'uso della sottrazione per il secondo controllo evita anche un confronto soggetto a overflow di interi come:
offset + size <= dmb_length
quando si ha a che fare con valori interi controllati dall'attaccante.
if (offset > dmb_length)
    return -EINVAL;

if (size > dmb_length - offset)
    return -EINVAL;
Solo dopo questi controlli l'operazione di memoria dovrebbe procedere.
04 — Impatto sulla sicurezzaUna scrittura out-of-bounds nello spazio del kernel può potenzialmente causare:
User-controlled input
        │
        ▼
Insufficient bounds validation
        │
        ▼
Out-of-bounds memory write
        │
        ├──► Kernel memory corruption
        │
        ├──► Kernel crash / DoS
        │
        └──► Potential privilege escalation
L'effettiva sfruttabilità e l'impatto dipendono dalla configurazione del kernel, dal layout di memoria, dai percorsi di codice raggiungibili, dalle mitigazioni e dalla configurazione del sistema.
Importante: il CVSS descrive la gravità potenziale della vulnerabilità; non dimostra di per sé un exploit funzionante di escalation dei privilegi o di esecuzione di codice.
05 — Codice interessatodrivers/
└── dibs/
└── dibs_loopback.c
Funzione rilevante:
move_data()
La vulnerabilità coinvolge l'interazione tra:
DIBS
 │
 └── ISM Loopback
       │
       └── DMB
            │
            └── Memory Transfer
06 — Versioni interessateVerifica sempre lo stato rispetto alla distribuzione del kernel che stai testando, poiché le distribuzioni Linux possono applicare backport delle correzioni di sicurezza.
Gli intervalli interessati segnalati includono:
6.10.x

6.13.x – 6.18.39

6.19.x – 7.1.4
Le versioni corrette segnalate includono:
6.12.97
6.18.40
7.1.5
I rami di sviluppo possono contenere la correzione in punti di revisione diversi.
uname -r
Informazioni aggiuntive:
uname -a
Per informazioni specifiche sui pacchetti della distribuzione:
cat /etc/os-release
07 — Verifica in laboratorioQuesto repository è destinato a ricerca sulla sicurezza autorizzata e test difensivi.
Flusso di lavoro consigliato:
# Identify the running kernel
uname -r

# Identify distribution
cat /etc/os-release

# Inspect kernel configuration
zgrep -i "DIBS\|ISM" /proc/config.gz 2>/dev/null

# Check loaded modules
lsmod | grep -Ei "dibs|ism"

# Inspect kernel messages
dmesg | grep -Ei "dibs|ism|smc"
Per l'analisi del codice sorgente:
grep -R "move_data" drivers/dibs/ 2>/dev/null
I comandi esatti disponibili dipendono dal codice sorgente del kernel e dalla configurazione della distribuzione.
08 — Metodologia di ricercaUn flusso di analisi utile è:
       ┌──────────────────┐
       │ Identify Kernel  │
       └────────┬─────────┘
                │
                ▼
       ┌──────────────────┐
       │ Locate Component │
       └────────┬─────────┘
                │
                ▼
       ┌──────────────────┐
       │ Review Data Flow │
       └────────┬─────────┘
                │
                ▼
       ┌──────────────────┐
       │ Find Boundary    │
       │ Validation       │
       └────────┬─────────┘
                │
                ▼
       ┌──────────────────┐
       │ Compare Patched  │
       │ / Vulnerable     │
       │ Implementations  │
       └────────┬─────────┘
                │
                ▼
       ┌──────────────────┐
       │ Validate in an   │
       │ Isolated Lab     │
       └──────────────────┘
09 — Analisi difensivaQuando si indaga su un sistema potenzialmente interessato:
uname -r
cat /etc/os-release
Usa l'avviso di sicurezza fornito dalla tua distribuzione Linux invece di affidarti solo alla versione del kernel upstream.
