 0xblackash/cve-2026-55450
Advisory che documenta CVE-2026-55450, una vulnerabilità di caricamento file non autenticato in Langflow, con analisi dell'impatto, riferimenti per il rilevamento e indicazioni per la remediation.

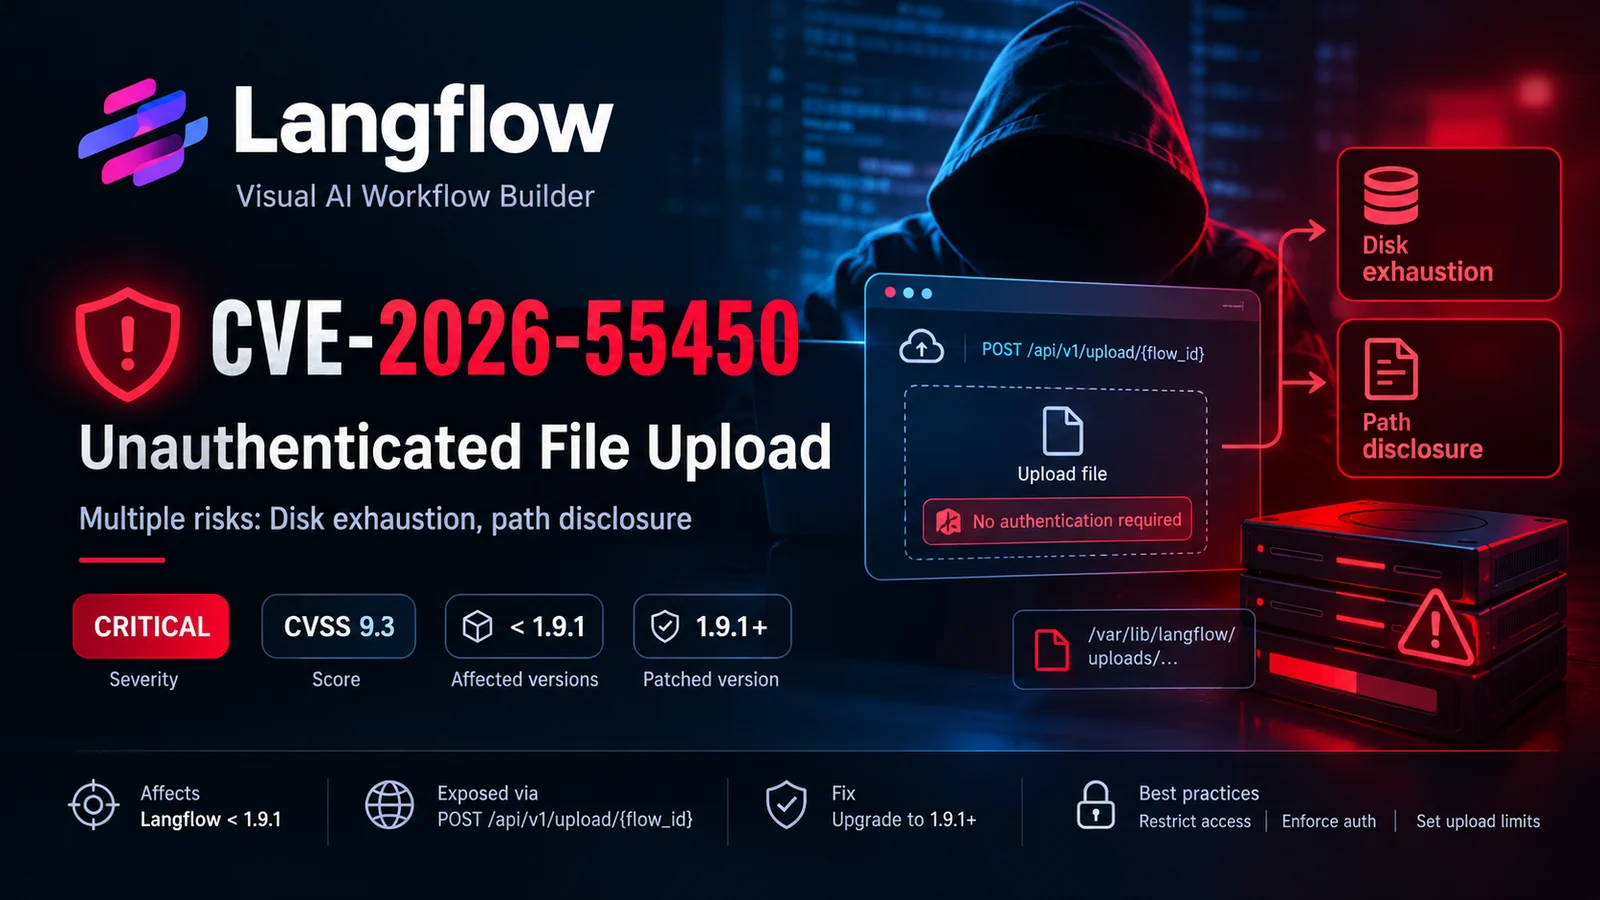
Vulnerabilità di caricamento file non autenticato
CVE-2026-55450 riguarda una vulnerabilità di caricamento file segnalata che interessa Langflow, una piattaforma open-source per la creazione di workflow basati sull'IA.
Un endpoint di caricamento esposto potrebbe consentire il caricamento di file senza autenticazione, con il potenziale rischio di un consumo eccessivo dello spazio su disco e la divulgazione di percorsi del filesystem interno.
Questo repository documenta la vulnerabilità, il suo potenziale impatto, i riferimenti per il rilevamento e le misure di mitigazione raccomandate.
| Attributo | Dettagli |
|---|---|
| CVE ID | CVE-2026-55450 |
| Prodotto | Langflow |
| Versioni interessate | Precedenti alla 1.9.1, secondo l'avviso di riferimento |
| Versione corretta | 1.9.1 o successiva |
| Vettore di attacco | Rete |
| Autenticazione | Non richiesta per l'endpoint vulnerabile segnalato |
| Impatto potenziale | Denial of service e divulgazione di informazioni |
| Debolezze correlate | CWE-306, CWE-400, CWE-200 |
Per informazioni autorevoli, consultare l'avviso di sicurezza ufficiale su GitHub.
La vulnerabilità segnalata coinvolge il seguente endpoint API:
POST /api/v1/upload/{flow_id}
Autenticazione insufficiente e restrizioni di caricamento inadeguate potrebbero esporre un'installazione a caricamenti di file non autorizzati.
Le potenziali conseguenze includono:
La sola esistenza di questo endpoint non conferma che un'installazione sia vulnerabile. È necessario verificare la versione, la configurazione e lo stato delle patch.
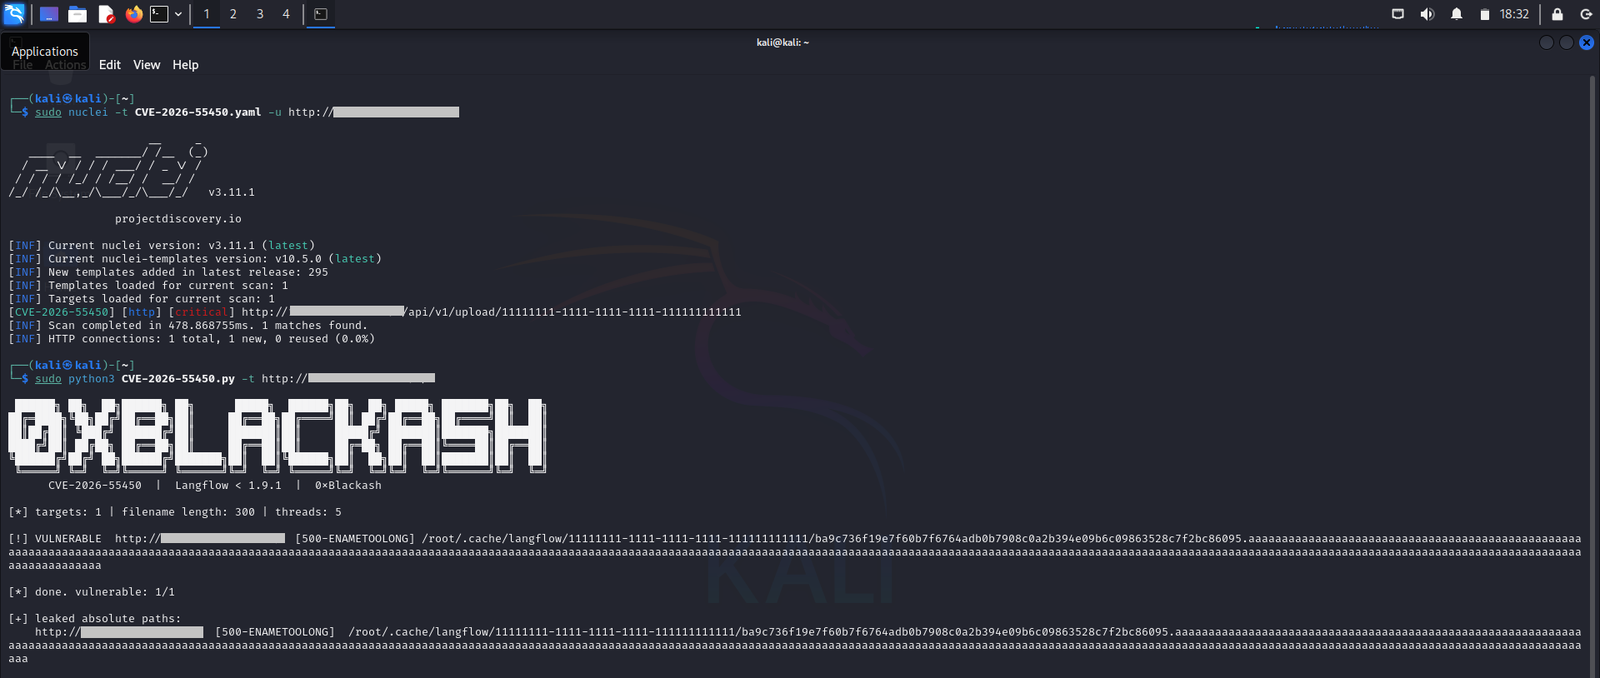
Caricamenti eccessivi di file possono consumare le risorse di archiviazione disponibili e compromettere la disponibilità dell'applicazione.
Le risposte che espongono percorsi del filesystem interno possono rivelare dettagli implementativi utili per ulteriori valutazioni di sicurezza.
Un endpoint di caricamento che non applica i controlli di autenticazione e autorizzazione richiesti potrebbe consentire operazioni non autorizzate.
I team di sicurezza dovrebbero validare le proprie installazioni Langflow utilizzando metodi autorizzati e non distruttivi.
Controlli raccomandati:
I risultati del rilevamento automatizzato dovrebbero essere considerati indicatori piuttosto che prova definitiva di vulnerabilità. I test attivi devono essere limitati ai sistemi per i quali è stata concessa esplicita autorizzazione.
Misure difensive raccomandate:
Ove supportato, esaminare l'impostazione max_file_size_upload e verificarne il valore effettivo rispetto alla documentazione della release installata.
Questo repository è destinato alla ricerca di sicurezza difensiva, alla sensibilizzazione sulle vulnerabilità e ai test autorizzati.
Non testare sistemi senza autorizzazione. L'autore non si assume alcuna responsabilità per danni o uso improprio derivanti da attività non autorizzate.
Ricerca di sicurezza | Analisi delle vulnerabilità | Validazione difensiva
