
 0xblackash/cve-2026-22812
CVE-2026-22812


Avviso di sicurezza, analisi tecnica, linee guida per il rilevamento e note di mitigazione per CVE-2026-22812
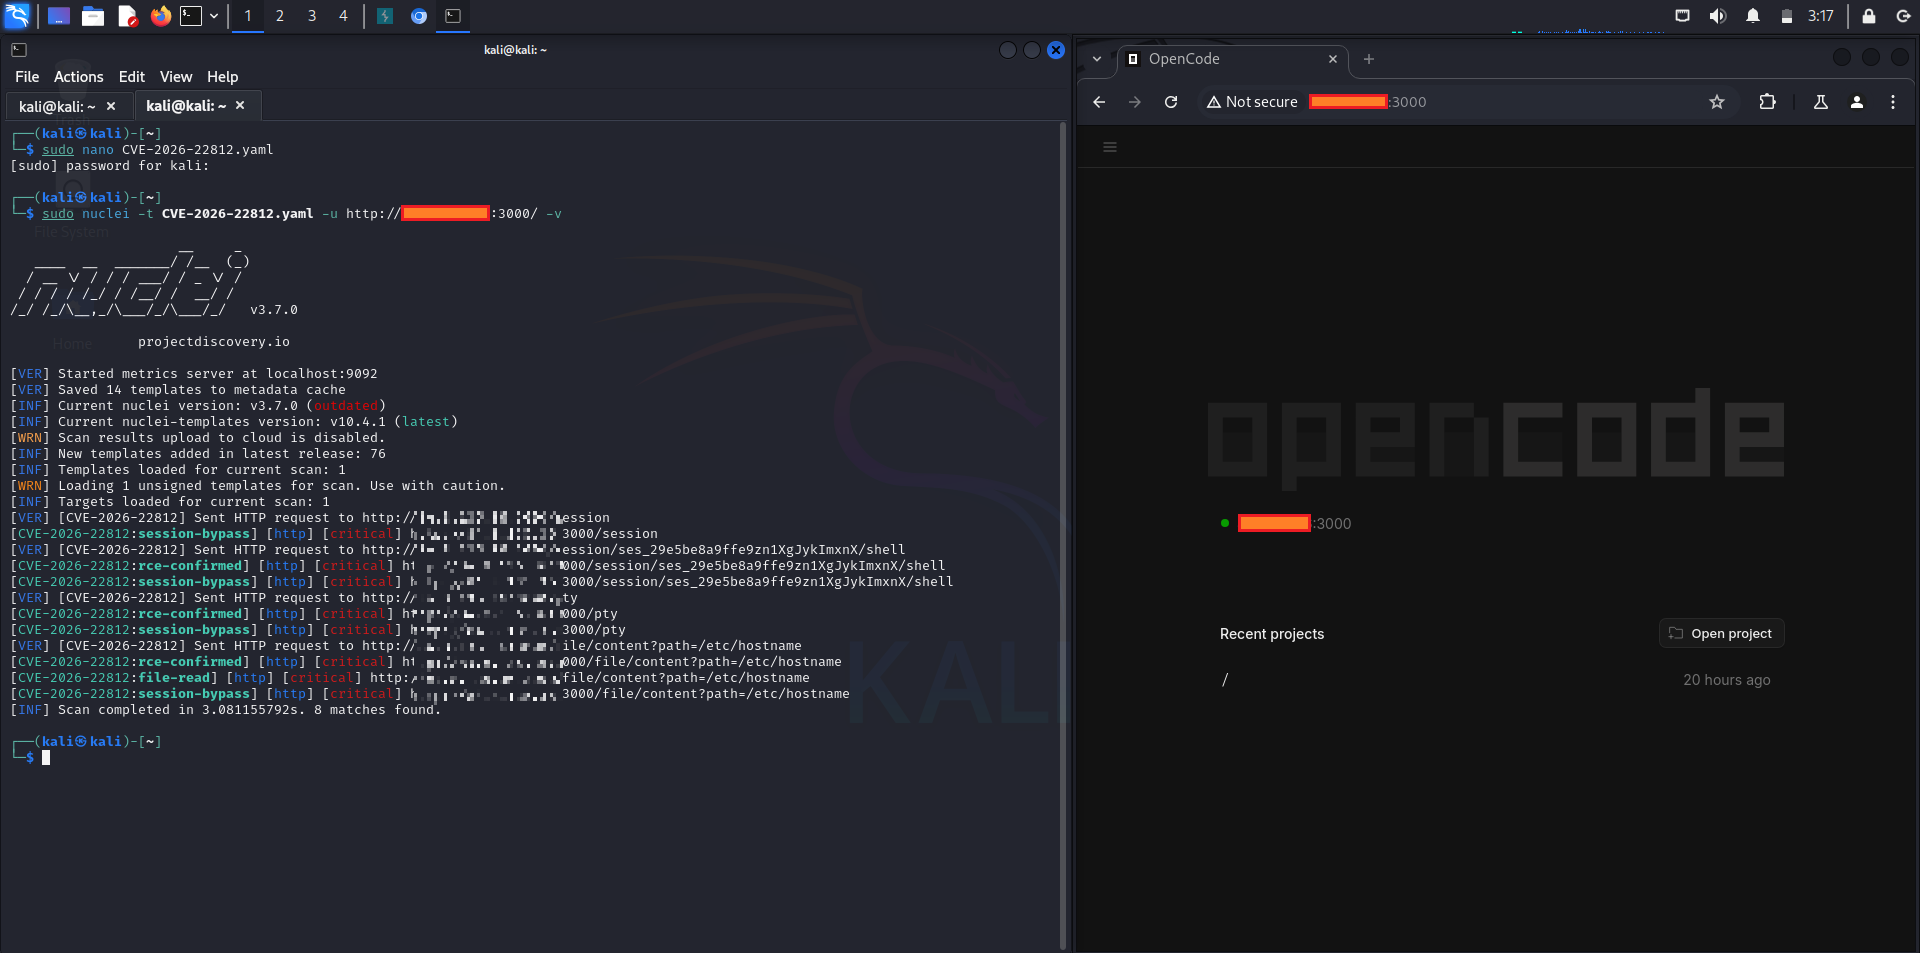
CVE-2026-22812 è una vulnerabilità di Esecuzione remota di codice (RCE) ad alta gravità che interessa le versioni di OpenCode precedenti alla 1.0.216.
Il problema risiede nel fatto che OpenCode avvia automaticamente un server HTTP locale non autenticato accessibile da:
Ciò consente agli aggressori di eseguire comandi shell arbitrari con i privilegi dell'utente corrente
| Metrica | Valore |
|---|---|
| CVE ID | CVE-2026-22812 |
| Gravità | Alta |
| CVSS | 8.8 |
| CWE | CWE-306, CWE-749, CWE-942 |
| Tipo di attacco | Esecuzione remota di codice |
| Versione corretta | 1.0.216+ |
Fonte: NVD / Advisory GitHub
Le versioni vulnerabili espongono automaticamente un servizio HTTP su localhost senza autenticazione.
Poiché il servizio accetta anche richieste provenienti da origini cross-origin permissive, qualsiasi pagina web dannosa può innescare richieste come:
POST /session/:id/shell
Ciò può portare a:
Uno sfruttamento riuscito può comportare:
.env, SSH, token API)
Vulnerable: < 1.0.216
Safe:       >= 1.0.216
Aggiorna immediatamente:
npm update opencode
oppure installa una versione sicura:
npm install [email protected]
Se l'aggiornamento non è immediatamente possibile:
Indicatori di un possibile sfruttamento:
Telemetria consigliata:
⚠️ I dettagli pubblici dello sfruttamento sono presenti nelle discussioni degli advisory.
Per una divulgazione responsabile e per la sicurezza, evita di pubblicare PoC armati in repository pubblici di produzione.
Questo repository è destinato a:
Non utilizzare queste informazioni su sistemi di cui non si è proprietari o su cui non si ha il permesso di effettuare test.

