

warpgate v0.30.0
Fully transparent SSH, HTTPS, Kubernetes, database e bastion/PAM RDP/VNC che non richiede software aggiuntivo lato client
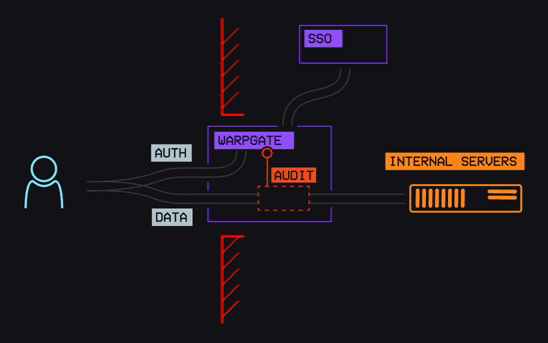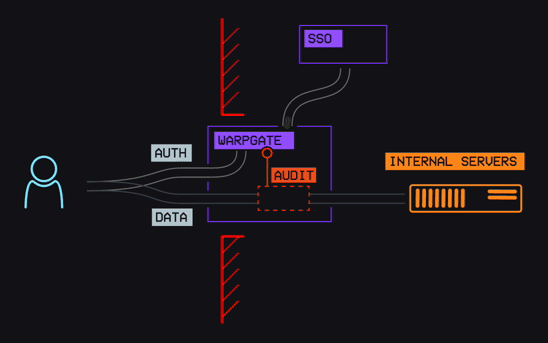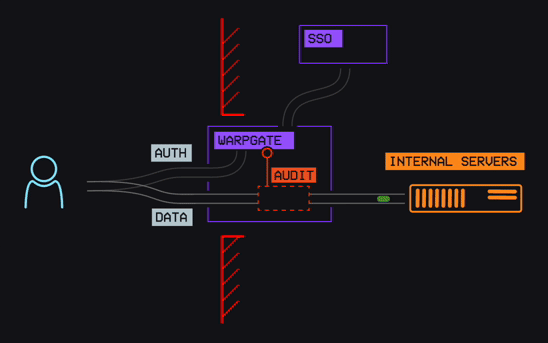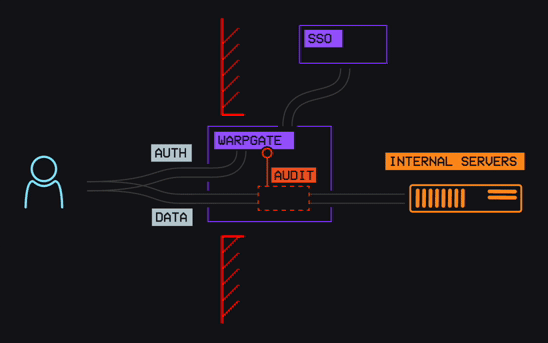


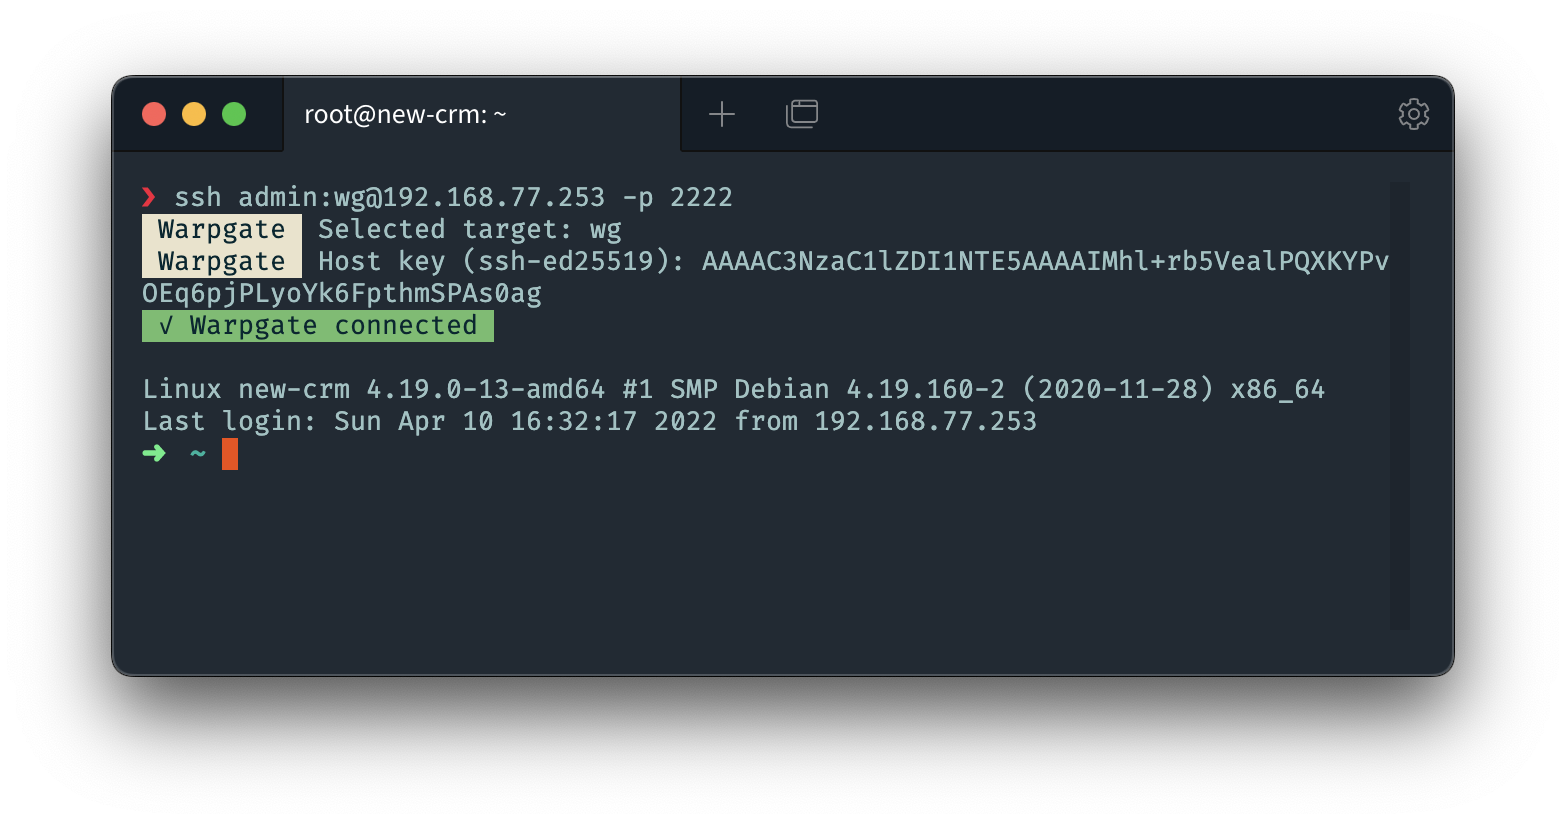
Warpgate è un bastion host intelligente e completamente trasparente per SSH, HTTPS, Kubernetes, MySQL, PostgreSQL, RDP e VNC che non richiede un'app client né un wrapper SSH.
- Installalo nella tua DMZ, aggiungi account utente e assegnali facilmente a host e URL specifici all'interno della rete.
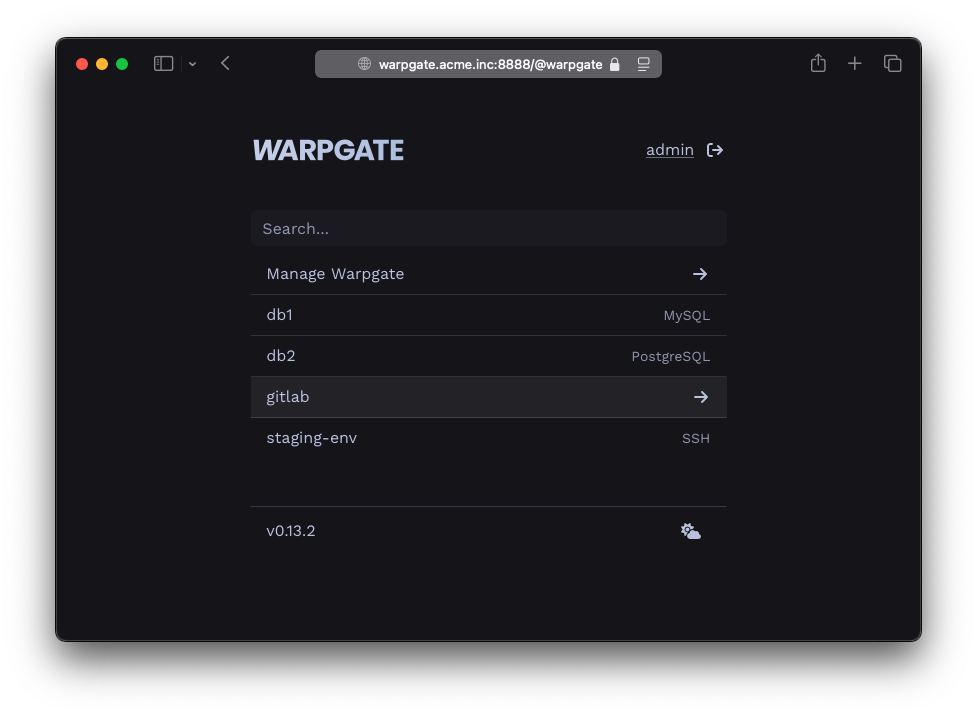
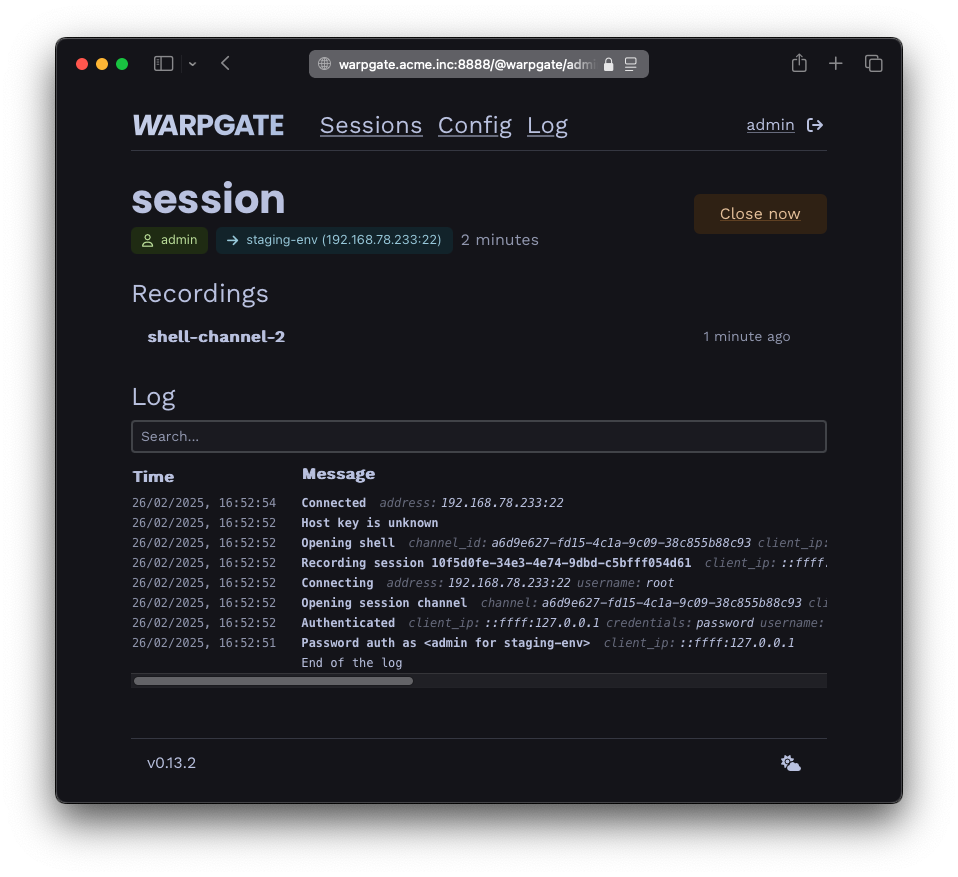
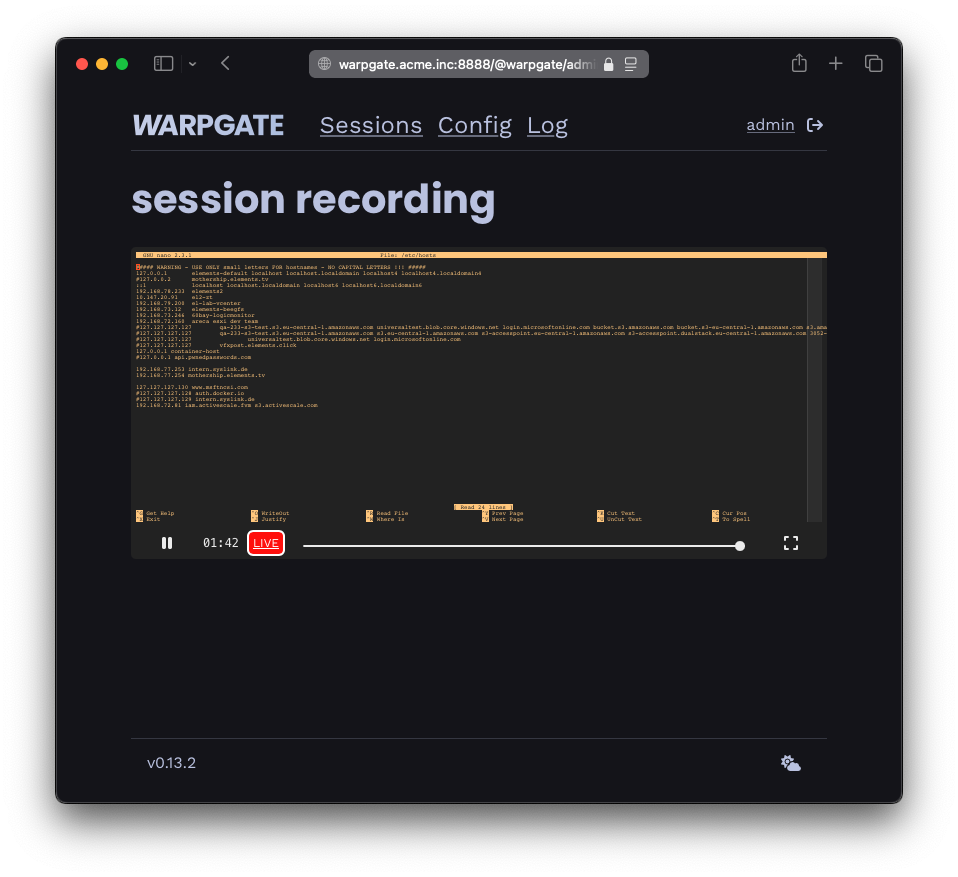
- Warpgate registrerà ogni sessione, che potrai visualizzare (in diretta) e riprodurre successivamente tramite un'interfaccia web di amministrazione integrata.
- L'accesso SSH, RDP e VNC basato su browser è integrato; i client nativi continuano a funzionare.
- Non è un jump host: inoltra la connessione direttamente alla destinazione in modo completamente trasparente per il client.
- Supporto nativo per 2FA e SSO (TOTP e OpenID Connect)
- Protezione integrata contro il brute-force con blocco degli IP e blocco degli utenti
- Binario singolo senza dipendenze.
- Scritto in Rust 100% sicuro.
Supportato da:
Per iniziare e download
- Consulta la pagina della documentazione Per iniziare (oppure Per iniziare su Docker).
- Binari di release / beta
- Build notturne
Documentazione
La documentazione completa è disponibile su warpgate.null.page, inclusi:
- Protezione del login - Configura la protezione contro il brute-force
- SSO - Single Sign-On con OpenID Connect
- Ticket - Credenziali di accesso temporanee
In cosa Warpgate è diverso da un jump host / VPN / Teleport?
| Warpgate | SSH jump host | VPN | Teleport |
|---|---|---|---|
| ✅ Assegnazione precisa 1:1 tra utenti e servizi | (Di solito) accesso completo alla rete dietro l'host jump | (Di solito) accesso completo alla rete | ✅ Assegnazione precisa 1:1 tra utenti e servizi |
| ✅ Nessun client personalizzato necessario | Configurazione dell'host jump necessaria | ✅ Nessun client personalizzato necessario | Client personalizzato richiesto |
| ✅ 2FA pronto all'uso | 🟡 2FA possibile con plugin PAM aggiuntivi | 🟡 Dipende dal provider | ✅ 2FA pronto all'uso |
| ✅ SSO pronto all'uso | 🟡 SSO possibile con plugin PAM aggiuntivi | 🟡 Dipende dal provider | A pagamento |
| ✅ Audit a livello di comando | 🟡 Audit a livello di connessione sull'host jump, nessun audit sicuro sul target se viene concesso l'accesso root | Nessun audit sicuro sul target se viene concesso l'accesso root | ✅ Audit a livello di comando |
| ✅ Registrazione completa della sessione | Nessuna registrazione sicura possibile sul target se viene concesso l'accesso root | Nessuna registrazione sicura possibile sul target se viene concesso l'accesso root | ✅ Registrazione completa della sessione |
| ✅ Connessioni non interattive | 🟡 Le connessioni non interattive sono possibili se il client supporta nativamente gli host jump | ✅ Connessioni non interattive | Le connessioni non interattive richiedono l'uso di un wrapper per il client SSH o l'esecuzione di un tunnel |
| ✅ Self-hosted, i dati sono tuoi | ✅ Self-hosted, i dati sono tuoi | 🟡 Dipende dal provider | SaaS |
| ✅ Protezione integrata contro il brute-force | 🟡 Richiede la configurazione di fail2ban | 🟡 Dipende dal provider | ✅ Protezione integrata contro il brute-force |
|
|
|
Segnalazione di problemi di sicurezza
Utilizza il sistema di segnalazione delle vulnerabilità di GitHub.
Stato del progetto
Warpgate viene attivamente utilizzato in contesti aziendali.
Ciò che è pianificato e su cui si sta lavorando è tracciato nella roadmap pubblica.
Come funziona
Warpgate è un servizio che viene distribuito sull'host bastion/DMZ, che accetta connessioni SSH, HTTPS, Kubernetes, MySQL, PostgreSQL, RDP e VNC e fornisce un'interfaccia web di amministrazione (opzionale).
Esegui warpgate setup per generare in modo interattivo un file di configurazione, inclusi i binding delle porte. Consulta Getting started per i dettagli.
Riceve le connessioni con credenziali in un formato specifico, autentica l'utente localmente, si connette al target stesso e poi collega le due parti insieme registrando (opzionalmente) la sessione.
Quando si connette tramite HTTPS, Warpgate presenta una selezione dei target disponibili e successivamente inoltra tutto il traffico di una sessione al target selezionato. È possibile passare da un target all'altro in qualsiasi momento.
Gestisci gli elenchi dei target e degli utenti e li assegni tra loro tramite l'interfaccia di amministrazione, e la cronologia delle sessioni viene memorizzata in un database SQLite (predefinito: in /var/lib/warpgate).
Puoi anche utilizzare l'interfaccia web di amministrazione per visualizzare l'elenco delle sessioni attive, rivedere le registrazioni delle sessioni, i log e altro ancora.