

cicd-sensor vrules/v20260714-002
Sensore di sicurezza runtime basato su eBPF per pipeline CI/CD. Rileva attacchi alla supply chain, registra la discendenza dei processi e l'accesso ai file, e fornisce prove forensi per GitHub Actions e GitLab CI/CD.
🚧 Pre-release: sviluppo attivo. cicd-sensor è attualmente in pre-release e in fase di sviluppo attivo. Il feedback è molto gradito.
cicd-sensor
Pensa a EDR, ma per le pipeline CI/CD.
Sensore di sicurezza runtime open-source basato su eBPF per GitHub Actions e GitLab CI/CD.
→ Documentazione completa


Demo
|
Cosa fa cicd-sensor
Quando una dipendenza compromessa in un job CI/CD ruba le tue credenziali cloud e le divulga, te ne accorgeresti? Avresti i log per indagare in seguito? cicd-sensor è un sensore open-source che permette a ogni team di rispondere a entrambe le domande.
Rilevamento: Rileva attacchi alla supply chain a runtime utilizzando la discendenza dei processi (ad es. accesso alle credenziali da parte di un processo discendente di npm install) e la correlazione tra segnali (ad es. più categorie di credenziali lette in un singolo job). Le regole di base prendono di mira pattern osservati in attacchi CI/CD reali e sono opt-out: disattivale se desideri solo i log e le prove di seguito.
Log e prove: Per ogni esecuzione, cicd-sensor può emettere log per revisione, alerting e analisi forense, instradati tramite cicd-sensor Manager verso sink cloud come S3, GCS, Azure Blob e Pub/Sub. cicd-sensor-action può anche produrre un report grafico e un'attestazione di build per ogni esecuzione. I tuoi dati rimangono sotto il tuo controllo. cicd-sensor non invia mai nulla a server gestiti dal progetto cicd-sensor.
Avvio rapido
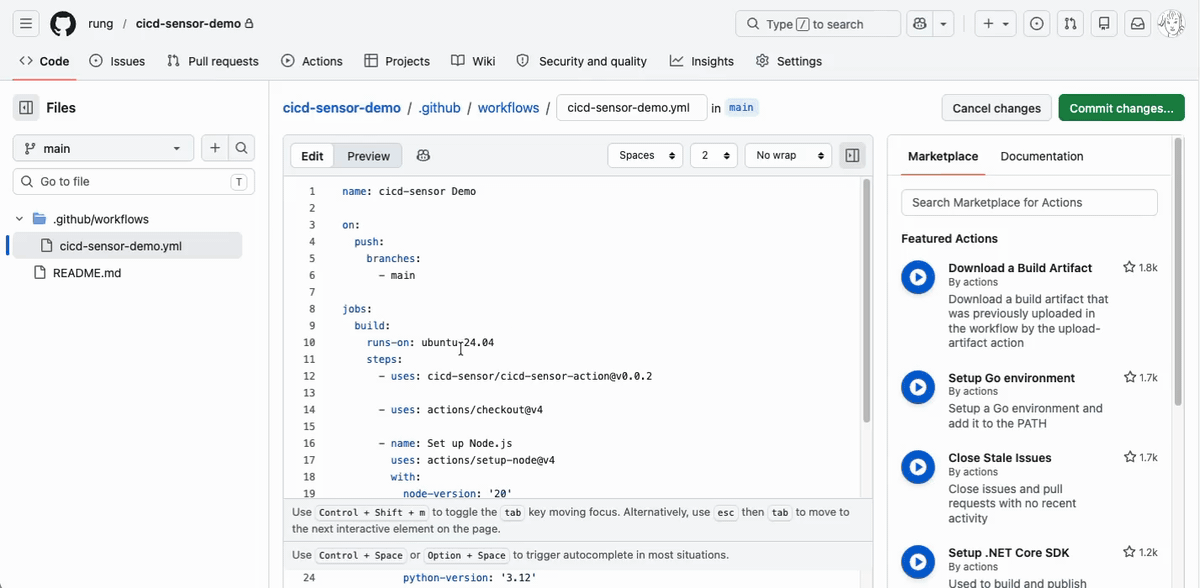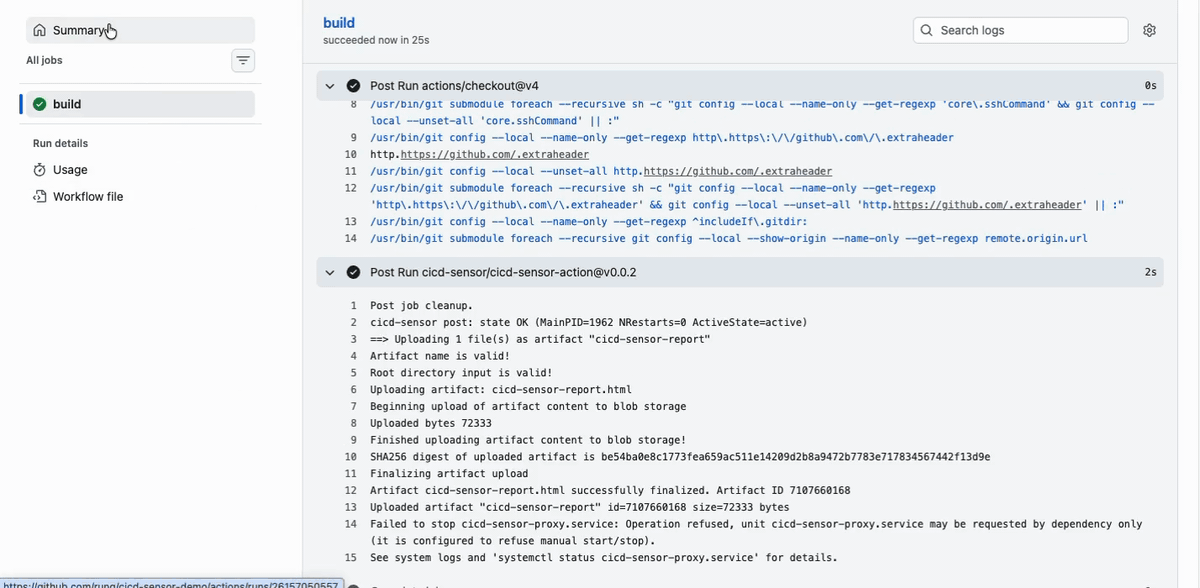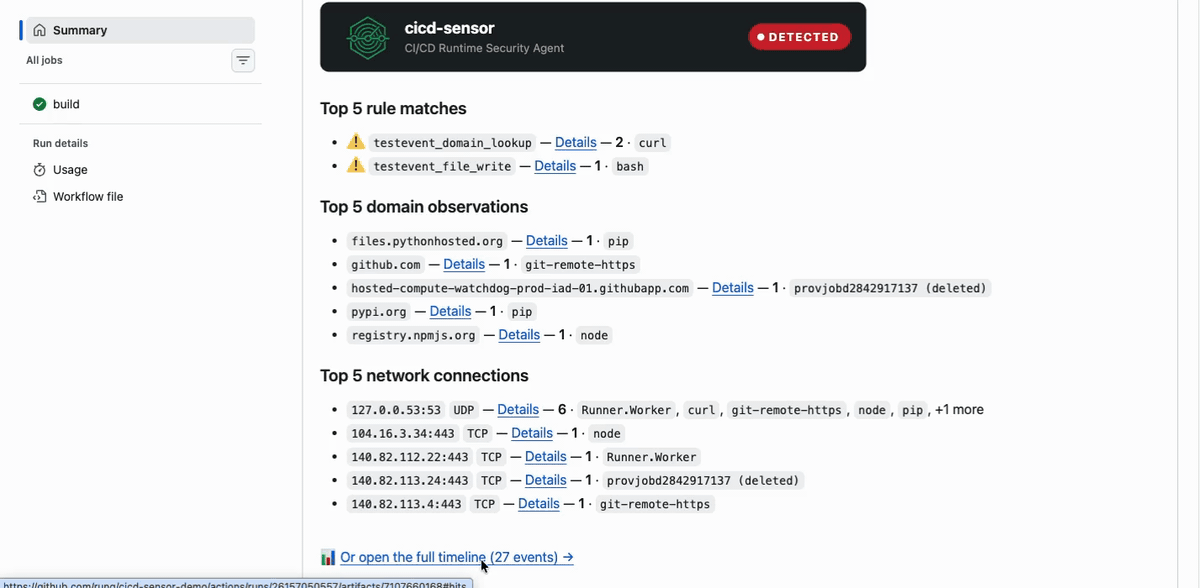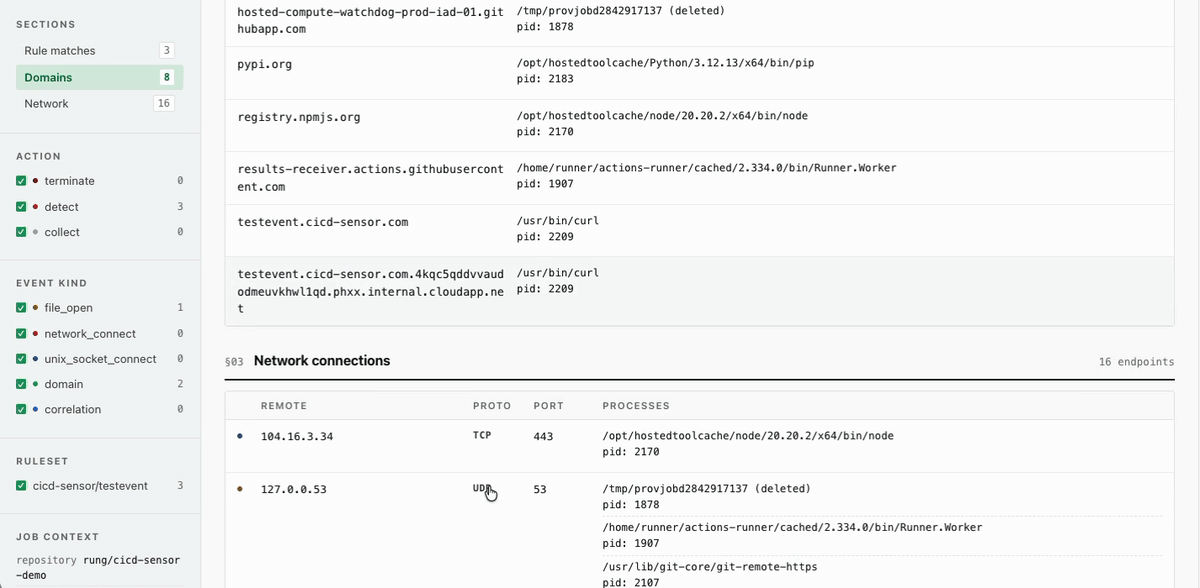
Sui runner ospitati da GitHub, aggiungi l'azione cicd-sensor come primo step del tuo workflow.
jobs:
  build:
    runs-on: ubuntu-24.04
    steps:
      - uses: cicd-sensor/cicd-sensor-action@2bc31a18949a77cd5f5bd452f24f00fbb507cdf6 # v0.0.41
Per GitHub Actions self-hosted o GitLab CI/CD, consulta la Guida utente.
Perché il runtime CI/CD necessita di questo
Le pipeline CI/CD compilano, rilasciano, distribuiscono e gestiscono l'infrastruttura cloud, e detengono le credenziali cloud, le chiavi di firma e i token dei registry per farlo. Gli attaccanti della supply chain operano all'interno di quei job e scompaiono con le prove quando il job termina.
La maggior parte degli altri runtime ha i propri difensori open-source: Falco, Tetragon, Tracee, Wazuh, OSQuery. La copertura open-source per il runtime CI/CD è rimasta indietro. Sigstore ha dimostrato dove e come sono stati costruiti gli artefatti; cicd-sensor preserva ciò che è effettivamente stato eseguito così che i team possano rilevare, rispondere e verificare.
Confronto delle funzionalità
| Funzionalità | cicd-sensor | Harden-Runner (Free) | Commento |
|---|---|---|---|
| Licenza e distribuzione | |||
| Open source | ✅ Sì | ✅ Sì | |
| Privacy dei dati | ✅ Self-hosted | Backend SaaS | cicd-sensor funziona interamente nella tua infrastruttura, quindi i log e gli eventi restano nel tuo ambiente. |
| Copertura delle piattaforme | |||
| Repository privati | ✅ Sì | ❌ No | |
| Runner self-hosted | ✅ Sì | ❌ No | L'adozione dei runner self-hosted consente la raccolta dei log a livello di organizzazione su ogni job. |
| Supporto GitHub Actions | ✅ Sì | ✅ Sì | |
| Supporto GitLab CI/CD | ✅ Sì | ❌ No | |
| Funzionalità | |||
| Regole di rilevamento | ✅ Sì | ✅ Sì | |
| Regole personalizzate flessibili | ✅ Sì | 🔶 Limitato | Le regole di cicd-sensor coprono l'ascendenza dei processi, l'accesso ai file e la correlazione tra segnali; Harden-Runner è principalmente una allowlist di egress di rete. |
| Blocco di rete | 🔶 Parziale | ✅ Sì | cicd-sensor termina il processo e interrompe il job al rilevamento invece di filtrare il traffico come un firewall. |
| Esportazione dei log | ✅ Sì | ❌ No |
Questa tabella confronta la versione gratuita di Harden-Runner. La piattaforma a pagamento di StepSecurity aggiunge altro, come il supporto ai repository privati e ai runner self-hosted, dashboard e gestione delle policy.
Basato su informazioni pubbliche aggiornate a maggio 2026. Correzioni benvenute.
Servizi di terze parti
Takumi Runner di GMO Flatt Security agisce come Manager cicd-sensor ospitato e aggiunge il proprio rilevamento delle minacce e analisi delle tracce sopra i log raccolti. Consulta la loro guida all'integrazione (Inglese / Giapponese) per la configurazione. È un prodotto commerciale separato, e cicd-sensor funziona senza di esso.
cicd-sensor è un progetto open-source neutrale rispetto ai vendor: funziona da solo, e qualsiasi manager con cui comunica è uno che scegli tu di eseguire. Altri vendor e servizi sono ugualmente benvenuti a integrarsi con cicd-sensor.
Quando cicd-sensor è puntato a un manager ospitato di terze parti, i log e gli eventi che raccoglie vengono inviati al servizio di quel vendor.
Pipeline CI/CD supportate
| Piattaforma | Ambiente | Stato |
|---|---|---|
| GitHub Actions | Runner ospitato da GitHub | ✅ Supportato |
| GitHub Actions | Runner self-hosted su una macchina | ✅ Supportato |
| GitHub Actions | Actions Runner Controller su Kubernetes | 🧪 Supporto in anteprima |
| GitLab CI/CD | GitLab Runner Docker executor | ✅ Supportato |
| GitLab CI/CD | GitLab Runner Kubernetes executor | 🧪 Supporto in anteprima |
| GitLab CI/CD | Runner ospitato da GitLab | ❌ Non supportato (vincoli tecnici) |
Funziona sia con repository pubblici che privati, senza dipendenze da SaaS di terze parti.
Kernel Linux: 5.15 o successivo su amd64, 6.1 o successivo su arm64.
Regole
cicd-sensor viene fornito con un set di regole di base. Consulta la guida alle Regole di base per il loro funzionamento; le definizioni delle regole stesse si trovano in rules/. Puoi anche scrivere le tue regole, oppure disattivare completamente quelle di base.