
wazuh v4.10.5
Piattaforma XDR e SIEM open-source per rilevamento delle minacce, analisi dei log, monitoraggio dell'integrità dei file, valutazione delle vulnerabilità e gestione della conformità su endpoint e carichi di lavoro cloud.
Wazuh



Wazuh è una piattaforma gratuita e open source utilizzata per la prevenzione, il rilevamento e la risposta alle minacce. È in grado di proteggere i carichi di lavoro in ambienti on-premises, virtualizzati, containerizzati e basati su cloud.
La soluzione Wazuh è composta da un agente di sicurezza endpoint, distribuito sui sistemi monitorati, e da un server di gestione, che raccoglie e analizza i dati raccolti dagli agenti. Inoltre, Wazuh è completamente integrato con il Wazuh Indexer, fornendo un motore di ricerca e uno strumento di visualizzazione dei dati che consente agli utenti di navigare tra i propri avvisi di sicurezza.
Funzionalità di Wazuh
Una breve presentazione di alcuni dei casi d'uso più comuni della soluzione Wazuh.
Rilevamento delle intrusioni
Gli agenti Wazuh scansionano i sistemi monitorati alla ricerca di malware, rootkit e anomalie sospette. Sono in grado di rilevare file nascosti, processi mascherati o listener di rete non registrati, nonché incongruenze nelle risposte alle chiamate di sistema.
Oltre alle capacità degli agenti, il componente server utilizza un approccio basato su firme per il rilevamento delle intrusioni, avvalendosi del proprio motore di espressioni regolari per analizzare i dati di log raccolti e cercare indicatori di compromissione.
Analisi dei dati di log
Gli agenti Wazuh leggono i log del sistema operativo e delle applicazioni e li inoltrano in modo sicuro a un manager centrale per l'analisi basata su regole e l'archiviazione. Quando non è distribuito alcun agente, il server può anche ricevere dati via syslog da dispositivi di rete o applicazioni.
Le regole di Wazuh aiutano a essere consapevoli di errori applicativi o di sistema, configurazioni errate, attività malevole tentate e/o riuscite, violazioni delle policy e una varietà di altri problemi di sicurezza e operativi.
Monitoraggio dell'integrità dei file
Wazuh monitora il file system, identificando modifiche nel contenuto, nei permessi, nella proprietà e negli attributi dei file che è necessario tenere sotto controllo. Inoltre, identifica nativamente gli utenti e le applicazioni utilizzati per creare o modificare i file.
Le capacità di monitoraggio dell'integrità dei file possono essere utilizzate in combinazione con la threat intelligence per identificare minacce o host compromessi. Inoltre, diversi standard di conformità normativa, come PCI DSS, lo richiedono.
Rilevamento delle vulnerabilità
Gli agenti Wazuh raccolgono i dati dell'inventario software e inviano queste informazioni al server, dove vengono correlati con database CVE (Common Vulnerabilities and Exposure) aggiornati continuamente, al fine di identificare software notoriamente vulnerabile.
La valutazione automatizzata delle vulnerabilità aiuta a individuare i punti deboli nei propri asset critici e ad adottare azioni correttive prima che gli attaccanti li sfruttino per sabotare l'azienda o rubare dati riservati.
Valutazione della configurazione
Wazuh monitora le impostazioni di configurazione del sistema e delle applicazioni per garantire che siano conformi alle proprie policy di sicurezza, agli standard e/o alle guide di hardening. Gli agenti eseguono scansioni periodiche per rilevare applicazioni note come vulnerabili, non aggiornate o configurate in modo non sicuro.
Inoltre, i controlli di configurazione possono essere personalizzati, adattandoli per allinearli correttamente alla propria organizzazione. Gli avvisi includono raccomandazioni per una migliore configurazione, riferimenti e mappatura con la conformità normativa.
Risposta agli incidenti
Gli agenti Wazuh forniscono risposte attive pronte all'uso per attuare varie contromisure volte a fronteggiare minacce attive, come il blocco dell'accesso a un sistema da parte della fonte della minaccia quando vengono soddisfatti determinati criteri.
Inoltre, Wazuh può essere utilizzato per eseguire comandi o query di sistema da remoto sugli agenti, identificando indicatori di compromissione (IOC) e contribuendo a svolgere altre attività di analisi forense in tempo reale o di risposta agli incidenti.
Conformità normativa
Wazuh fornisce alcuni dei controlli di sicurezza necessari per essere conformi agli standard e alle normative di settore. Queste funzionalità, combinate con la sua scalabilità e il supporto multi-piattaforma, aiutano le organizzazioni a soddisfare i requisiti di conformità tecnica.
Wazuh è ampiamente utilizzato da società di elaborazione dei pagamenti e istituzioni finanziarie per soddisfare i requisiti PCI DSS (Payment Card Industry Data Security Standard). La sua interfaccia utente web fornisce report e dashboard che possono aiutare con questa e altre normative (ad es. GPG13 o GDPR).
Sicurezza del cloud
Wazuh aiuta a monitorare l'infrastruttura cloud a livello di API, utilizzando moduli di integrazione in grado di estrarre dati di sicurezza da noti provider cloud, come Amazon AWS, Azure o Google Cloud. Inoltre, Wazuh fornisce regole per valutare la configurazione del proprio ambiente cloud, individuando facilmente i punti deboli.
Inoltre, gli agenti Wazuh leggeri e multi-piattaforma sono comunemente utilizzati per monitorare gli ambienti cloud a livello di istanza.
Sicurezza dei container
Wazuh fornisce visibilità di sicurezza sui propri host e container Docker, monitorandone il comportamento e rilevando minacce, vulnerabilità e anomalie. L'agente Wazuh ha un'integrazione nativa con il motore Docker che consente agli utenti di monitorare immagini, volumi, impostazioni di rete e container in esecuzione.
Wazuh raccoglie e analizza continuamente informazioni dettagliate sul runtime. Ad esempio, invia avvisi per container in esecuzione in modalità privilegiata, applicazioni vulnerabili, una shell in esecuzione in un container, modifiche ai volumi persistenti o alle immagini e altre possibili minacce.
WUI
La WUI di Wazuh fornisce una potente interfaccia utente per la visualizzazione e l'analisi dei dati. Questa interfaccia può anche essere utilizzata per gestire la configurazione di Wazuh e monitorarne lo stato.
Panoramica dei moduli
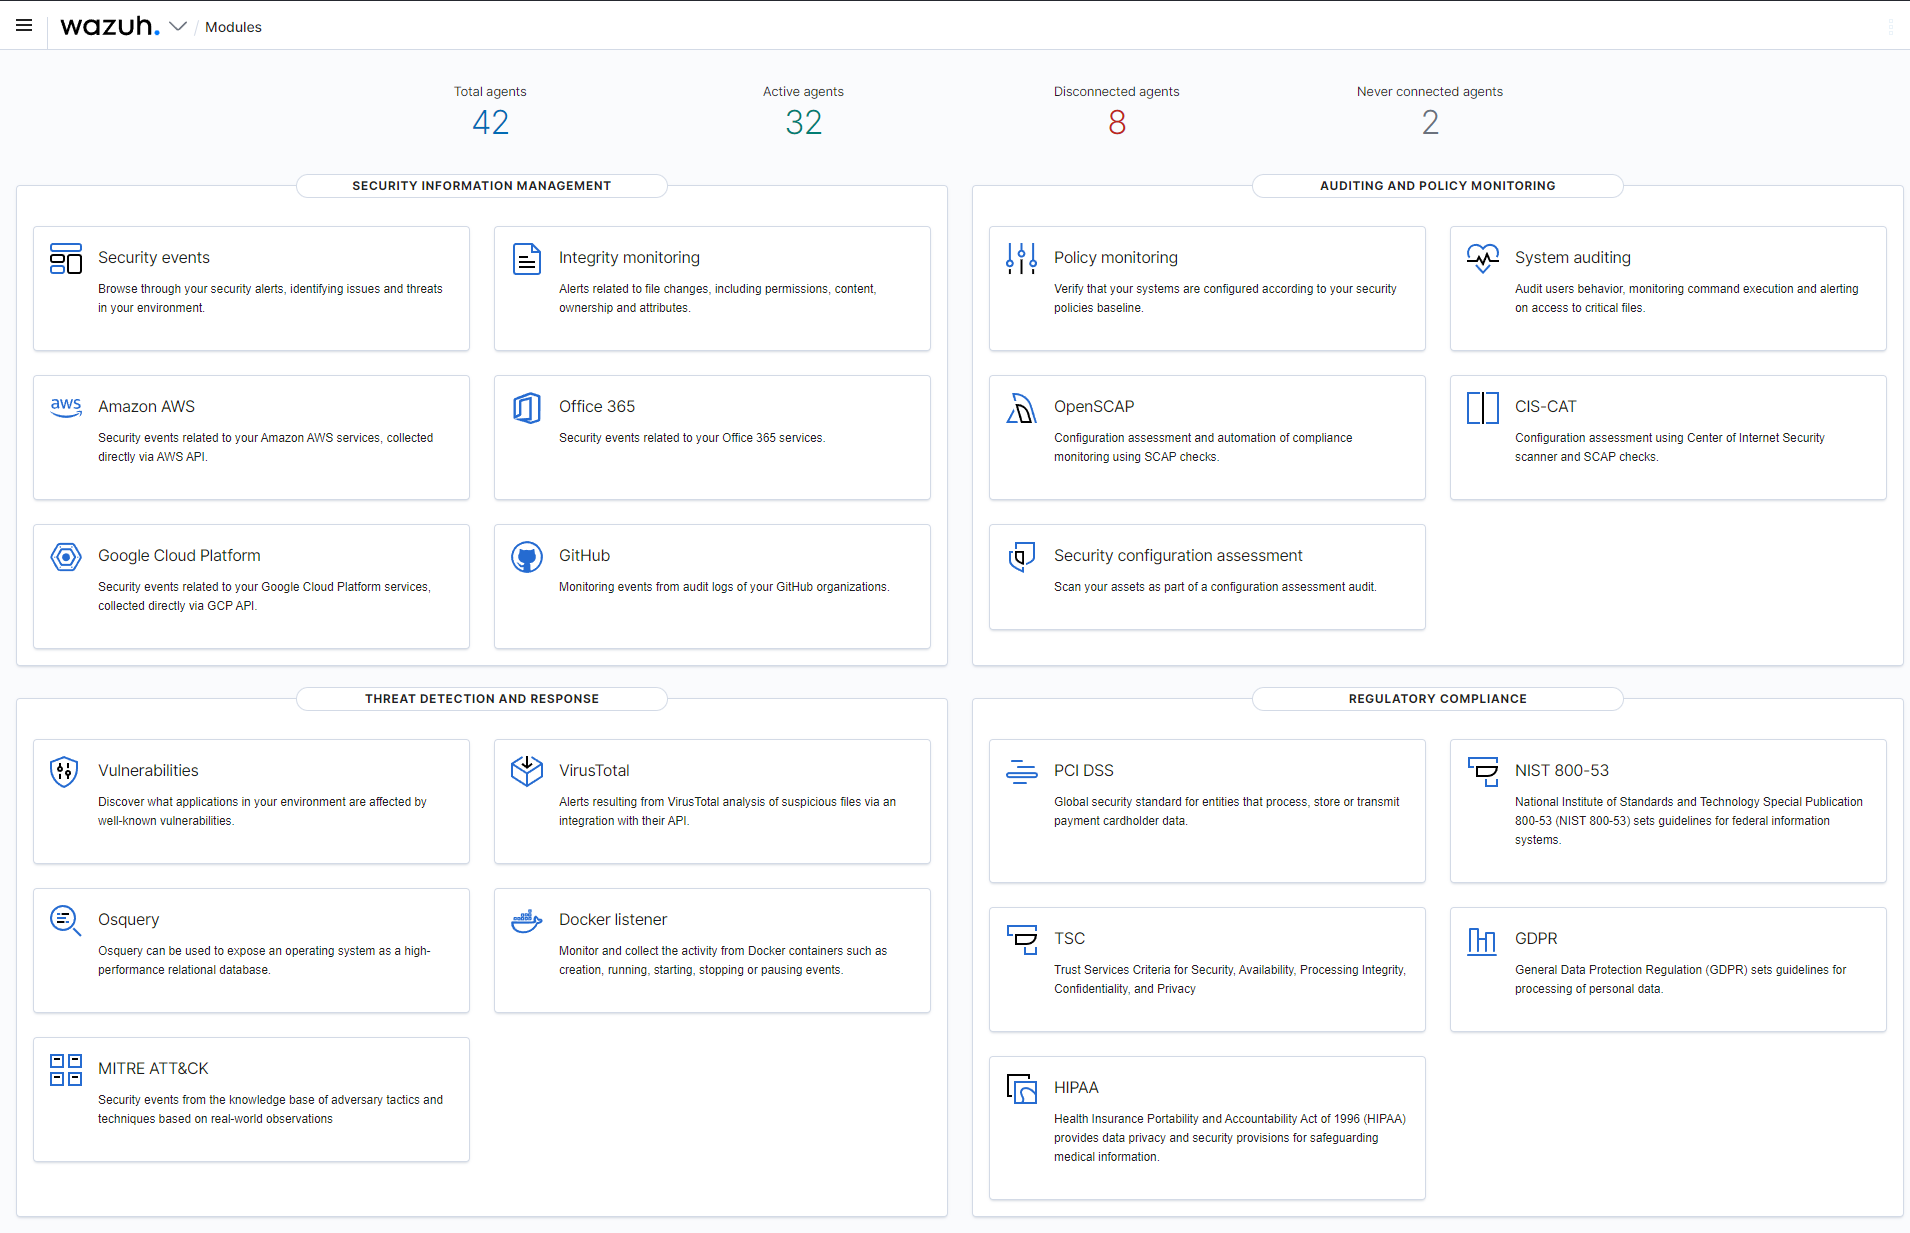
Eventi di sicurezza

Monitoraggio dell'integrità

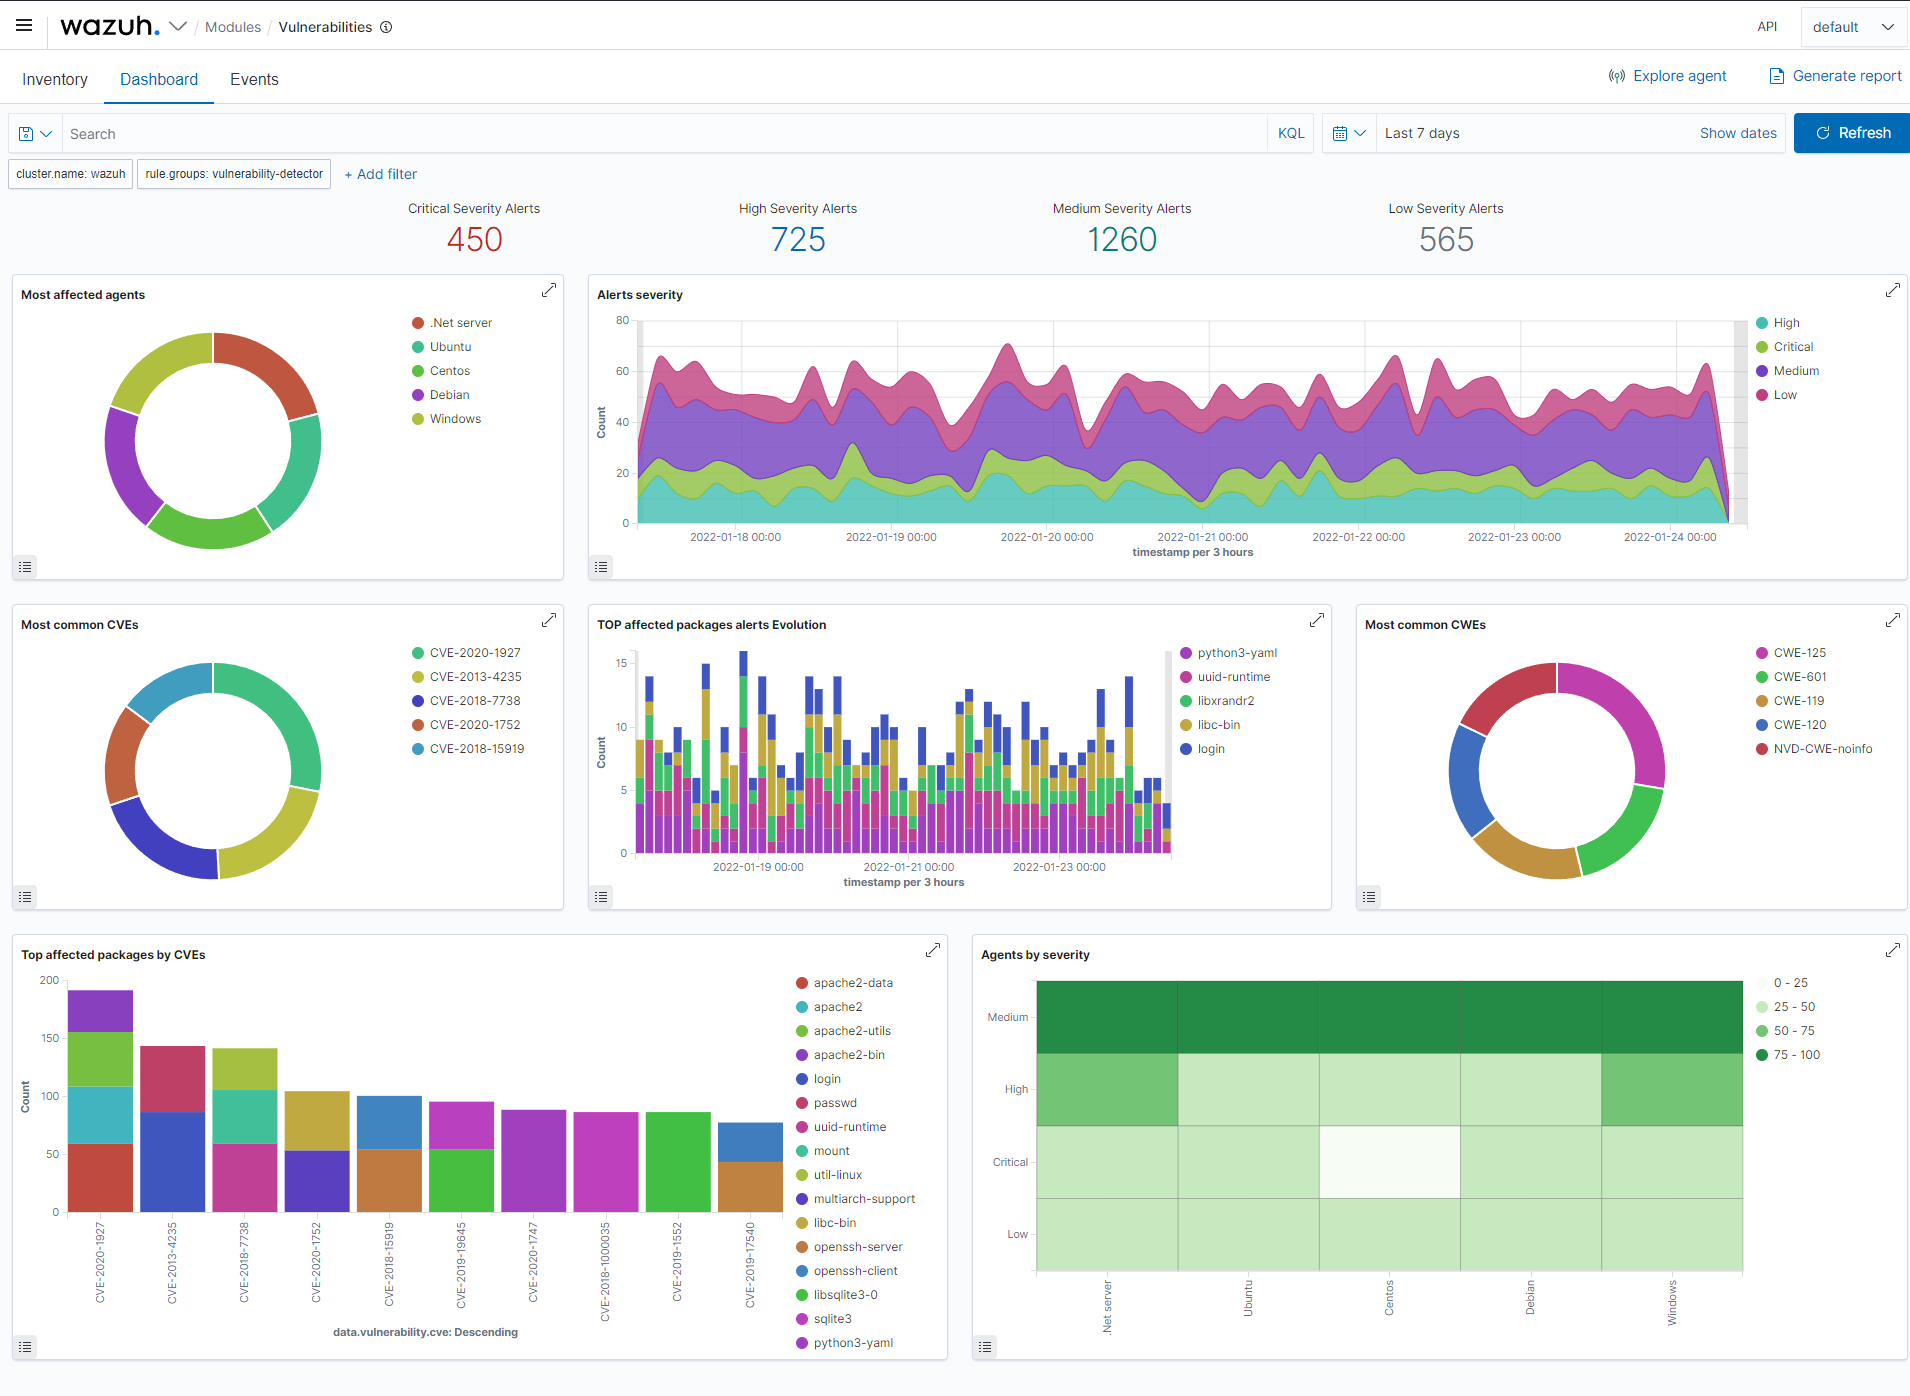
Rilevamento delle vulnerabilità

Conformità normativa

Panoramica degli agenti

Riepilogo degli agenti

Orchestrazione
Qui puoi trovare tutti gli strumenti di automazione mantenuti dal team Wazuh.
Branch
- Il branch
maincontiene il codice più recente, presta attenzione a possibili bug su questo branch.
Software e librerie utilizzati
| Software | Versione | Autore | Licenza |
|---|---|---|---|
| bpftool | 7.7.0 | libbpf | GNU Public License version 2 |
| bzip2 | 1.0.8 | Julian Seward | BSD License |
| cJSON | 1.7.18 | Dave Gamble | MIT License |
| cpp-httplib | 0.25.0 | yhirose | MIT License |
| cPython | 3.12.14 | Guido van Rossum | Python Software Foundation License version 2 |
| cURL | 8.20.0 | Daniel Stenberg | MIT License |
| dbus | 1.14.10 | freedesktop.org | GNU Public License version 2 |
| Flatbuffers | 23.5.26 | Google Inc. | Apache 2.0 License |
| Google Benchmark | 1.6.1 | Google Inc. | Apache 2.0 License |
| GoogleTest | 1.11.0 | Google Inc. | 3-Clause "New" BSD License |
| jemalloc | 5.2.1 | Jason Evans | 2-Clause "Simplified" BSD License |
| jwt-cpp | 0.7.2 | Dominik Thalhammer | MIT License |
| libarchive | 3.8.7 | Tim Kientzle | 3-Clause "New" BSD License |
| libbpf | 1.7.0 | libbpf | GNU Lesser General Public License version 2.1 |
| libdb | 18.1.40 | Oracle Corporation | Affero GPL v3 |
| libffi | 3.2.1 | Anthony Green | MIT License |
| libpcre2 | 10.42.0 | Philip Hazel | BSD License |
| libplist | 2.2.0 | Aaron Burghardt et al. | GNU Lesser General Public License version 2.1 |
| libYAML | 0.1.7 | Kirill Simonov | MIT License |
| liblzma | 5.8.3 | Lasse Collin, Jia Tan et al. | GNU Public License version 3 |
| Linux Audit userspace | 2.8.4 | Rik Faith | GNU Lesser General Public License |
| Lua | 5.4.8 | PUC-Rio | MIT License |
| nlohmann | 3.11.2 | Niels Lohmann | MIT License |
| OpenSSL | 3.6.2 | OpenSSL Software Foundation | Apache 2.0 License |
| popt | 1.16 | Jeff Johnson & Erik Troan | MIT License |
| procps | 2.8.3 | Brian Edmonds et al. | GNU Lesser General Public License |
| RocksDB | 8.3.2 | Facebook Inc. | Apache 2.0 License |
| rpm | 4.20.1 | Marc Ewing & Erik Troan | GNU Public License version 2 |
| simdjson | 3.13.0 | Daniel Lemire | Apache License 2.0 |
| sqlite | 3.53.1 | D. Richard Hipp | Public Domain (no restrictions) |
| zlib | 1.3.1 | Jean-loup Gailly & Mark Adler | zlib/libpng License |
Documentazione
Partecipa
Diventa parte della community di Wazuh per imparare da altri utenti, partecipare alle discussioni, parlare con i nostri sviluppatori e contribuire al progetto.
Se desideri contribuire al nostro progetto, non esitare a inviare pull request, segnalare issue o inviare commit; esamineremo tutte le tue domande.
Puoi anche unirti al nostro canale della community su Slack e alla mailing list inviando un'email a [email protected], per porre domande e partecipare alle discussioni.
Resta aggiornato su notizie, release, articoli di ingegneria e altro ancora.
Autori
Wazuh Copyright (C) 2015-2026 Wazuh Inc. (Licenza GPLv2)
Basato sul progetto OSSEC avviato da Daniel Cid.