
tirreno v0.10.1
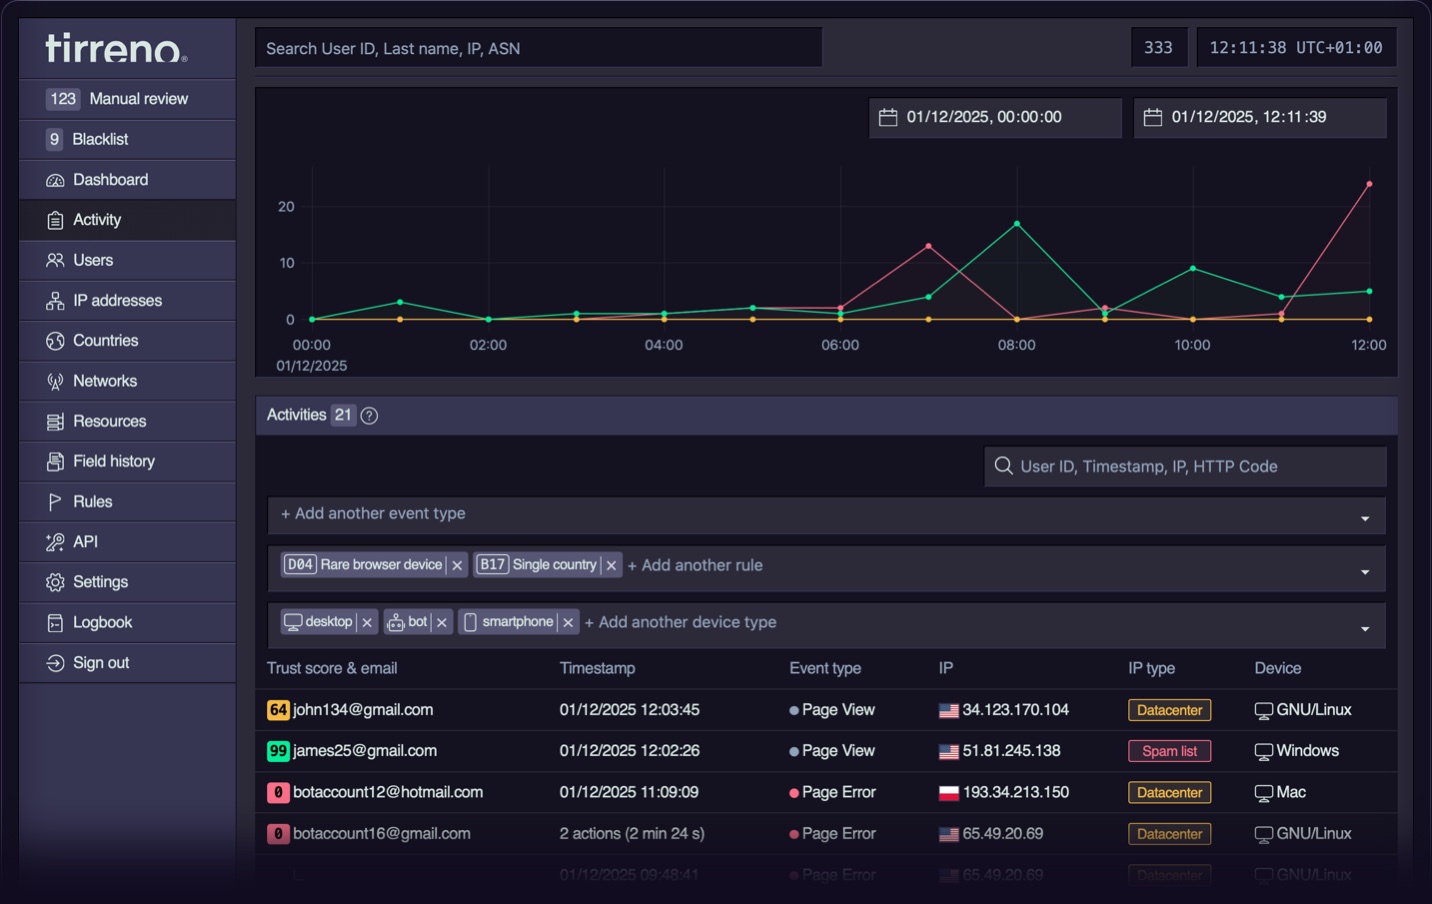
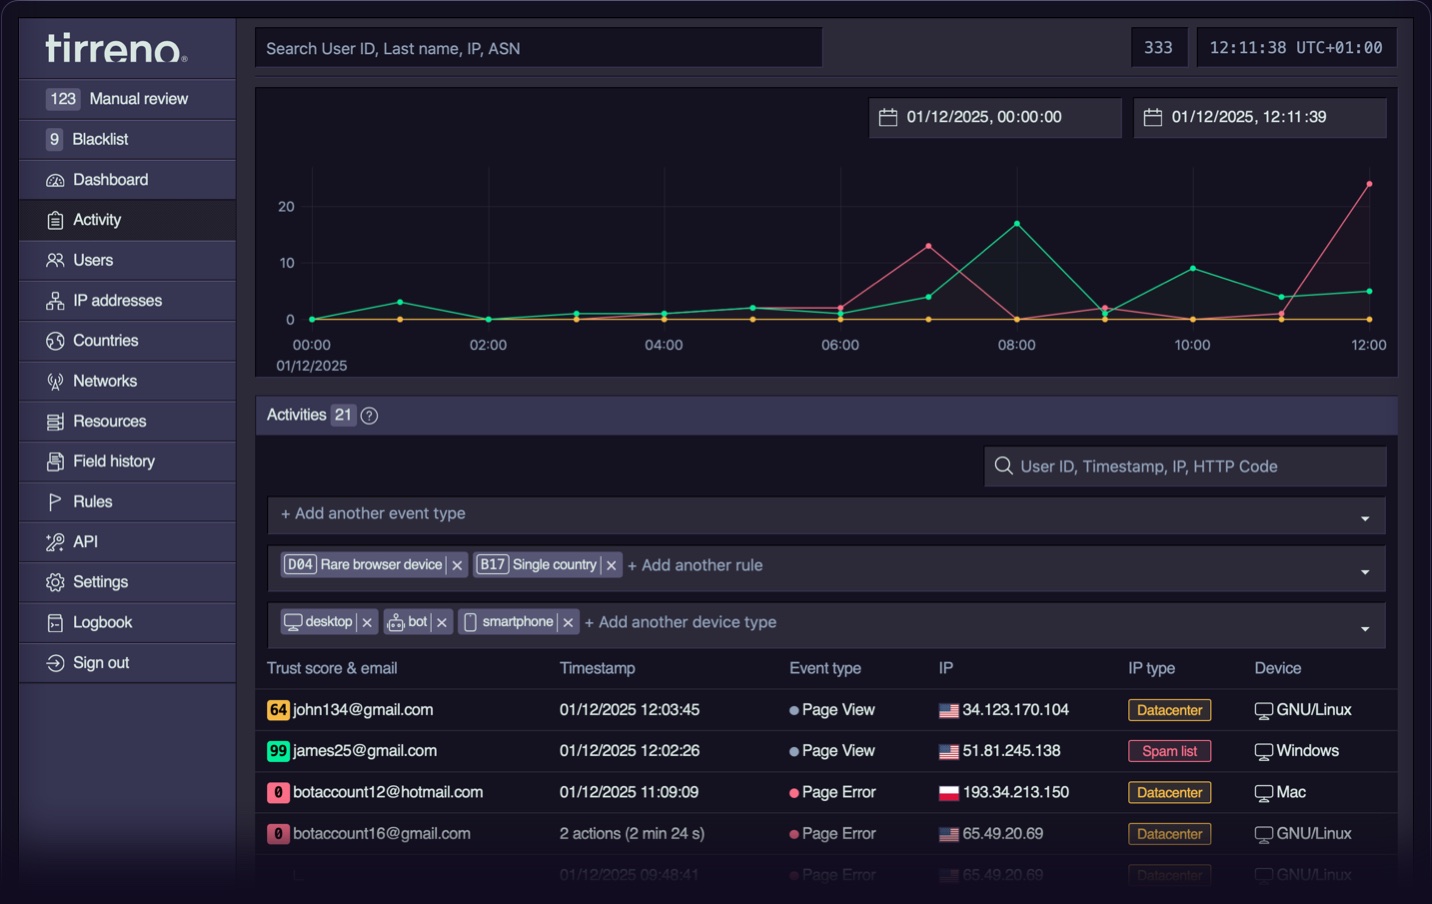
Framework di sicurezza open-source per il monitoraggio degli eventi in tempo reale, la rilevazione delle minacce e la valutazione del rischio. Monitora il comportamento degli utenti, rileva frodi, attacchi bot e takeover di account tramite un motore di regole e trail di audit.
tirreno

tirreno è un framework di sicurezza.
tirreno [tir.ˈrɛ.no] aiuta a comprendere, monitorare e proteggere il tuo prodotto da minacce, frodi e abusi. Mentre la cybersecurity classica si concentra sull'infrastruttura e sul perimetro di rete, la maggior parte delle violazioni avviene attraverso account compromessi e abusi della logica applicativa che aggirano firewall, SIEM, WAF e altre difese. tirreno rileva le minacce dove effettivamente si verificano: all'interno del tuo prodotto.
tirreno è un'applicazione PHP/PostgreSQL scritta a mano, con poche dipendenze e "low-tech". Dopo una semplice installazione di cinque minuti, puoi acquisire eventi tramite chiamate API e accedere immediatamente a una dashboard.
Componenti principali
- SDK e API Integra tirreno in qualsiasi prodotto con gli SDK. Invia eventi con il contesto completo in poche righe di codice.
- Dashboard integrata Monitora e comprendi gli eventi di sicurezza e rischio del tuo prodotto da un'unica interfaccia. Pronta all'uso in pochi minuti.
- Vista singolo utente Analizza pattern comportamentali, punteggi di rischio, identità collegate e timeline delle attività per una specifica entità.
- Motore di regole Calcola automaticamente i punteggi di rischio con regole predefinite o crea le tue personalizzate per il tuo prodotto.
- Coda di revisione Sospendi automaticamente le entità con eventi rischiosi o contrassegnale per la revisione manuale tramite impostazioni di soglia.
- Audit trail dei campi Tieni traccia delle modifiche ai campi importanti, inclusi cosa è cambiato e quando, per semplificare audit e conformità.
Regole predefinite
Account takeover Credential stuffing Content spam Account registration Fraud prevention Insider threat
Bot detection Dormant account Multi-accounting Promo abuse API protection High-risk regions
Pensato per
- App self-hosted, interne e legacy: Incorpora un livello di sicurezza per estendere la tua protezione tramite audit trail, proteggere gli account utente dal takeover, rilevare minacce informatiche e monitorare minacce interne.
- SaaS e piattaforme digitali: Previeni la fuga di dati tra tenant, frodi online, escalation di privilegi, esfiltrazione di dati e abusi della logica di business.
- E-commerce e marketplace online: Rileva frodi nei pagamenti, abusi degli account, recensioni false, sfruttamento di codici promozionali, manipolazione dell'inventario e proteggiti da credential stuffing e attacchi di carding.
- Applicazioni mission critical: Protezione di applicazioni sensibili, anche in deployment air-gapped.
- Sistemi di controllo industriale (ICS) e command & control (C2): Proteggi operational technology, sistemi di comando e piattaforme di infrastruttura critica da accessi non autorizzati e comandi malevoli.
- Identità non umane (NHI): Monitora service account, chiavi API, comportamenti dei bot e rileva identità macchina compromesse.
- Applicazioni API-first: Proteggiti da abusi, bypass del rate limiting, scraping e accessi non autorizzati.
Demo live
Prova la demo live su play.tirreno.com (admin/tirreno).
Requisiti
- PHP: Versione da 8.0 a 8.3
- PostgreSQL: Versione 12 o superiore
- Estensioni PHP:
PDO_PGSQL,cURL - Server web HTTP:
Apacheconmod_rewriteemod_headersabilitati - Sistema operativo: Si consiglia un sistema Unix-like
- Requisiti hardware minimi:
- PostgreSQL: 512 MB di RAM (4 GB consigliati)
- Applicazione: 128 MB di RAM (1 GB consigliato)
- Storage: Circa 3 GB di storage PostgreSQL per 1 milione di eventi
Installazione basata su Docker
Per eseguire tirreno all'interno di un container Docker puoi usare il comando seguente:
curl -sL tirreno.com/t.yml | docker compose -f - up -d
Continua con il passaggio 4 della Guida rapida.
Installazione rapida
- Scarica l'ultima versione di tirreno (file ZIP).
- Estrai il file tirreno-master.zip nella posizione in cui vuoi installarlo sul tuo server web.
- Vai su
http://localhost:8585/install/index.phpin un browser per avviare il processo di installazione. - Dopo l'installazione riuscita, elimina la directory
install/e il suo contenuto. - Vai su
http://localhost:8585/signup/in un browser per creare un account amministratore. - Per la configurazione del cron job, inserisci la seguente espressione di pianificazione (ogni 10 minuti) con il comando
crontab -eo modificando il file/var/spool/cron/your-web-server:
*/10 * * * * /usr/bin/php /absolute/path/to/tirreno/index.php /cron
Utilizzo di Heroku (opzionale)
Clicca qui per avviare il deployment su heroku.
Tramite Composer e Packagist (opzionale)
tirreno è pubblicato su Packagist e può essere installato con Composer:
composer create-project tirreno/tirreno
oppure può essere integrato in un progetto esistente:
composer require tirreno/tirreno
SDK
Riferimento API
tirreno('…')` è l'API integrata di tirreno. Offre al tuo codice gli stessi building block usati dalla console: la richiesta e la pagina correnti, i dati acquisiti, il motore di regole, il builder tirreno('queries'), il logging e le utility. Usala per personalizzare tirreno. Gli esempi seguenti mostrano sezioni personalizzate costruite con questa API.
Bot LLM
Utenti a rischio
Documentazione
Consulta la Guida utente per dettagli su come usare tirreno, la Documentazione per sviluppatori per personalizzare la tua integrazione, la Documentazione per amministratori per installazione, manutenzione e aggiornamenti.
Informazioni
tirreno è un framework open-source per costruire applicazioni sovrane di sicurezza, conformità e prevenzione delle frodi.
Il progetto è nato come sistema proprietario nel 2021 ed è stato reso open-source (AGPL) a dicembre 2024.