

maltrail v3.2
Sistema di rilevamento del traffico malevolo in tempo reale che utilizza blacklist pubbliche, tracce statiche di malware e analisi euristica per identificare minacce nel traffico DNS, HTTP e IP.


Maltrail
Maltrail è un sistema di rilevamento del traffico di rete che identifica le comunicazioni con infrastrutture malevole note e segnala specifiche anomalie del traffico. Confronta domini, URL, indirizzi IP, coppie IP:port e valori User-Agent osservati sulla rete con un insieme di indicatori chiamati trails.
Un rilevamento viene registrato come un singolo evento contenente l'origine, la destinazione, il protocollo, il trail corrispondente, la classificazione e la fonte del trail:
"2026-08-07 09:14:22.117034" gw 10.13.13.2 57809 1.1.1.1 53 UDP DNS malware.bakewithdavid.com "asyncrat (malware)" (static)
Maltrail è progettato per il monitoraggio di rete basato su indicatori. Le sue rilevazioni euristiche integrano la corrispondenza delle trail, ma non sostituiscono la telemetria degli endpoint o un sistema di prevenzione delle intrusioni generico.
Funzionalità
- Una build completa delle trail che combina l'insieme statico di trail (oltre 3.000 file curati, recuperati da stamparm/trails), 38 integrazioni di feed pubblici e trail opzionali forniti dall'operatore.
- Un sensore Rust multithread che utilizza libpcap, con worker di cattura Linux
PACKET_FANOUTopzionali. - Un server Python che fornisce l'interfaccia di reporting, l'acquisizione degli eventi e l'API HTTP.
- Trail personalizzate e whitelist in testo semplice che possono essere revisionate e sottoposte a controllo di versione.
- Euristiche per lo scanning, l'esaurimento DNS, le risoluzioni di tipo DGA, i download sospetti, le sonde proxy, i valori User-Agent sospetti e attività di rete correlate.
- Registrazione locale degli eventi, logging remoto Maltrail, CEF su syslog e output JSON per Logstash.
- Validazione del deployment con
maltrail-sensor -Te metriche Prometheus opzionali.
Contenuti
- Architettura
- Interfaccia di reporting
- Prestazioni
- Installazione
- Configurazione
- Trail
- Eventi e API
- Operazioni
- Documentazione
- Contribuire
- Progetto
Architettura
Maltrail dispone di due processi distribuibili in modo indipendente che possono essere eseguiti sullo stesso host o su host separati: il sensor rileva il traffico sospetto, mentre il server memorizza ed espone gli eventi per il reporting e l'accesso tramite API.
flowchart LR
    Traffic(("<b>Network traffic</b>"))

    subgraph Maltrail ["Maltrail System"]
        direction LR
        Sensor["<b>Sensor</b><br/>Rust / libpcap<br/>Capture & detection<br/>Trail matching & heuristics"]
        Logs[("<b>Event logs</b><br/>LOG_DIR")]
        Server["<b>Server</b><br/>Python<br/>Event intake & access<br/>Reporting UI & API"]
    end

    Browser(("<b>Browser</b><br/>Reporting interface"))
    Syslog["<b>Syslog / SIEM</b><br/>CEF"]
    Logstash["<b>Logstash</b><br/>JSON"]

    Traffic --> Sensor
    Sensor -->|local events| Logs
    Sensor -->|remote events / LOG_SERVER| Server
    Server -->|stores remote events| Logs
    Logs -->|reads daily logs| Server
    Sensor -->|SYSLOG_SERVER| Syslog
    Sensor -->|LOGSTASH_SERVER| Logstash
    Server <-->|HTTP / SSE| Browser
Il sensore cattura il traffico di rete, esegue il matching delle tracce e l'analisi euristica e produce
eventi. Può scrivere gli eventi localmente in LOG_DIR, inviarli a un server Maltrail remoto tramite
LOG_SERVER, oppure entrambe le cose. Può anche emettere CEF su syslog con SYSLOG_SERVER e JSON verso
Logstash con LOGSTASH_SERVER.
Il server accetta eventi remoti, li memorizza nei log degli eventi, legge i log giornalieri disponibili localmente e fornisce l'API HTTP e l'interfaccia di reporting basata su browser. Il sensore non dipende dall'interfaccia di reporting e può essere distribuito in modo indipendente quando gli eventi vengono inoltrati a un altro sistema.
Interfaccia di reporting
Maltrail include un'interfaccia di reporting basata su browser per esplorare il traffico rilevato, con aggiornamenti in tempo reale, ricerca per campo, retro hunting, viste geografiche, triage, stato dei sensori, viste salvate ed esportazione.
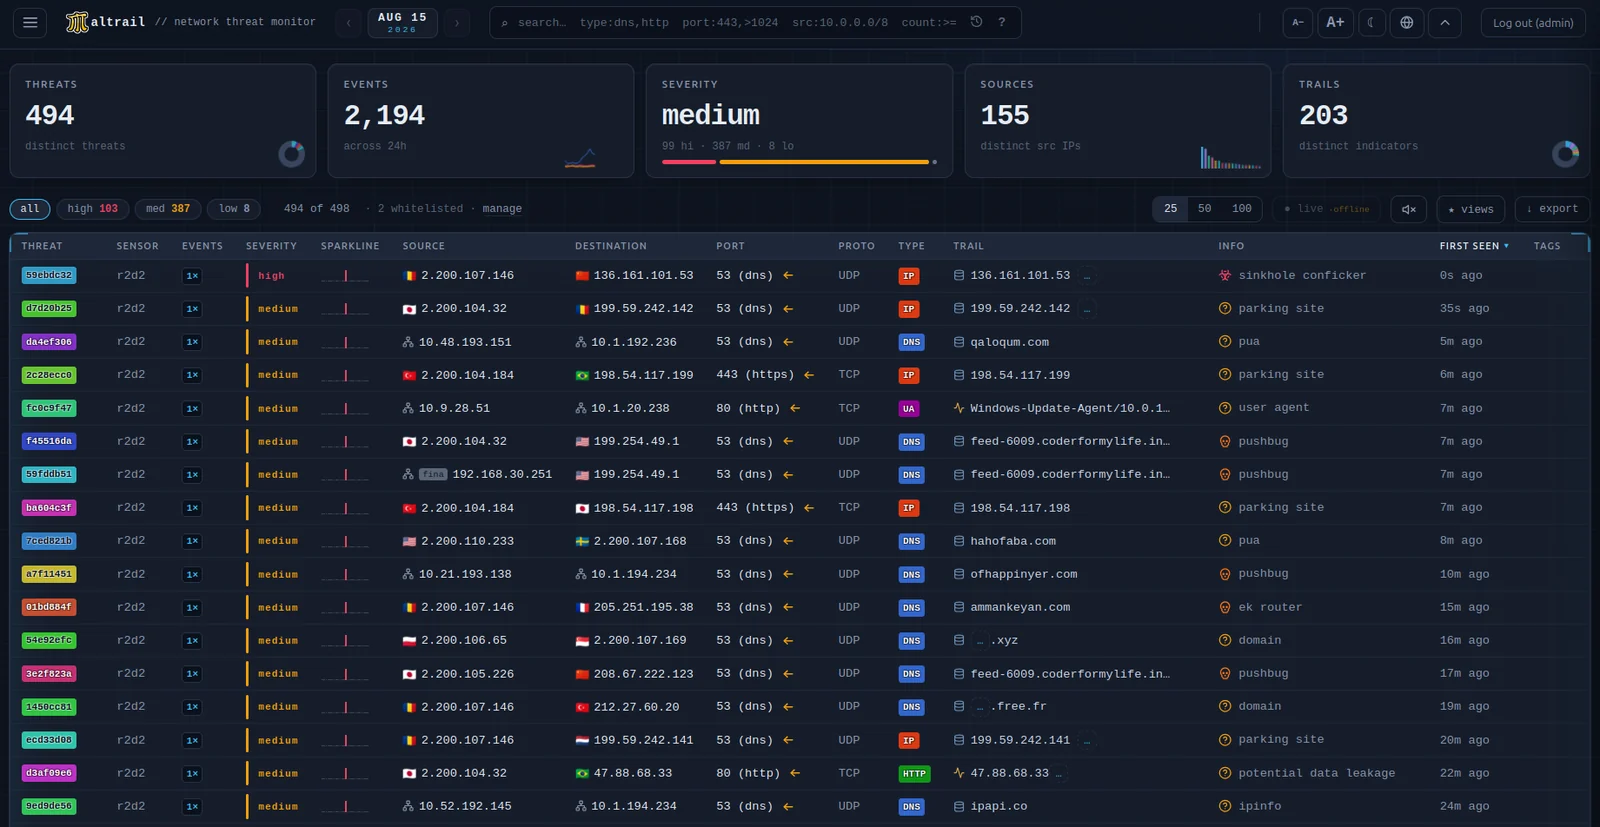
L'interfaccia è servita da server.py su HTTP_ADDRESS:HTTP_PORT. È JavaScript puro con un'unica
dipendenza runtime di terze parti (PapaParse, per il parsing CSV) e nessuna fase di build. Si visualizza un giorno
alla volta, selezionato tramite un date picker che funge anche da griglia di densità degli eventi sui
log giornalieri disponibili. Gli eventi vengono trasmessi in streaming da /events e aggregati nel browser in
threat — una riga per ogni distinta (source, trail) — mostrate in una griglia ordinabile con un pannello di dettaglio.