

pmg v0.27.0
PMG protegge sviluppatori e agenti AI da pacchetti open source dannosi utilizzando proxy, sandbox e il feed di intelligence sulle minacce di SafeDep.
Package Manager Guard (PMG)
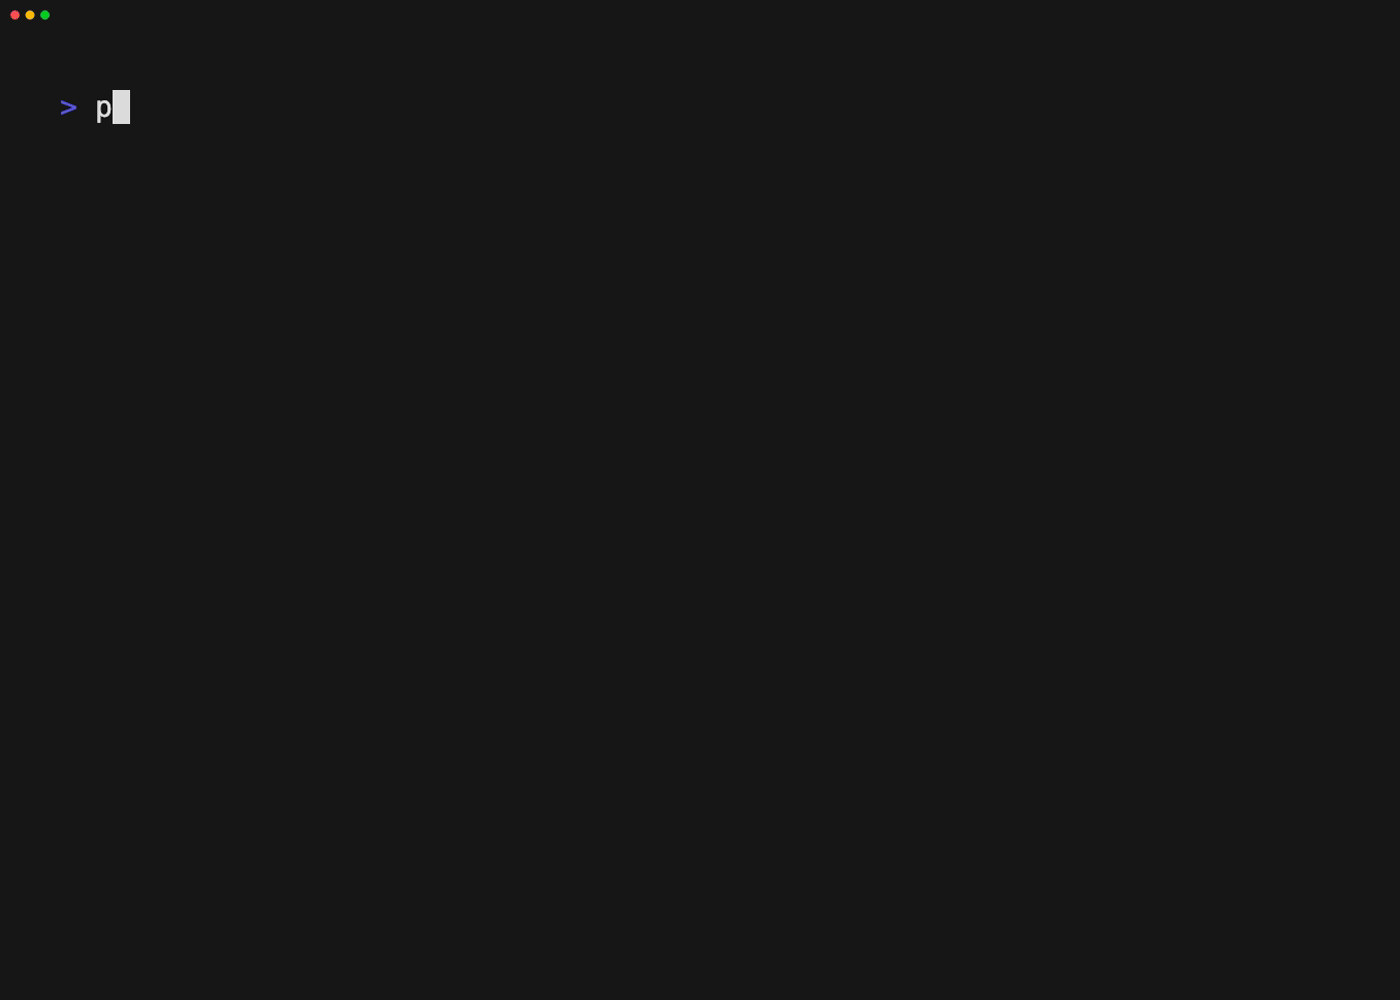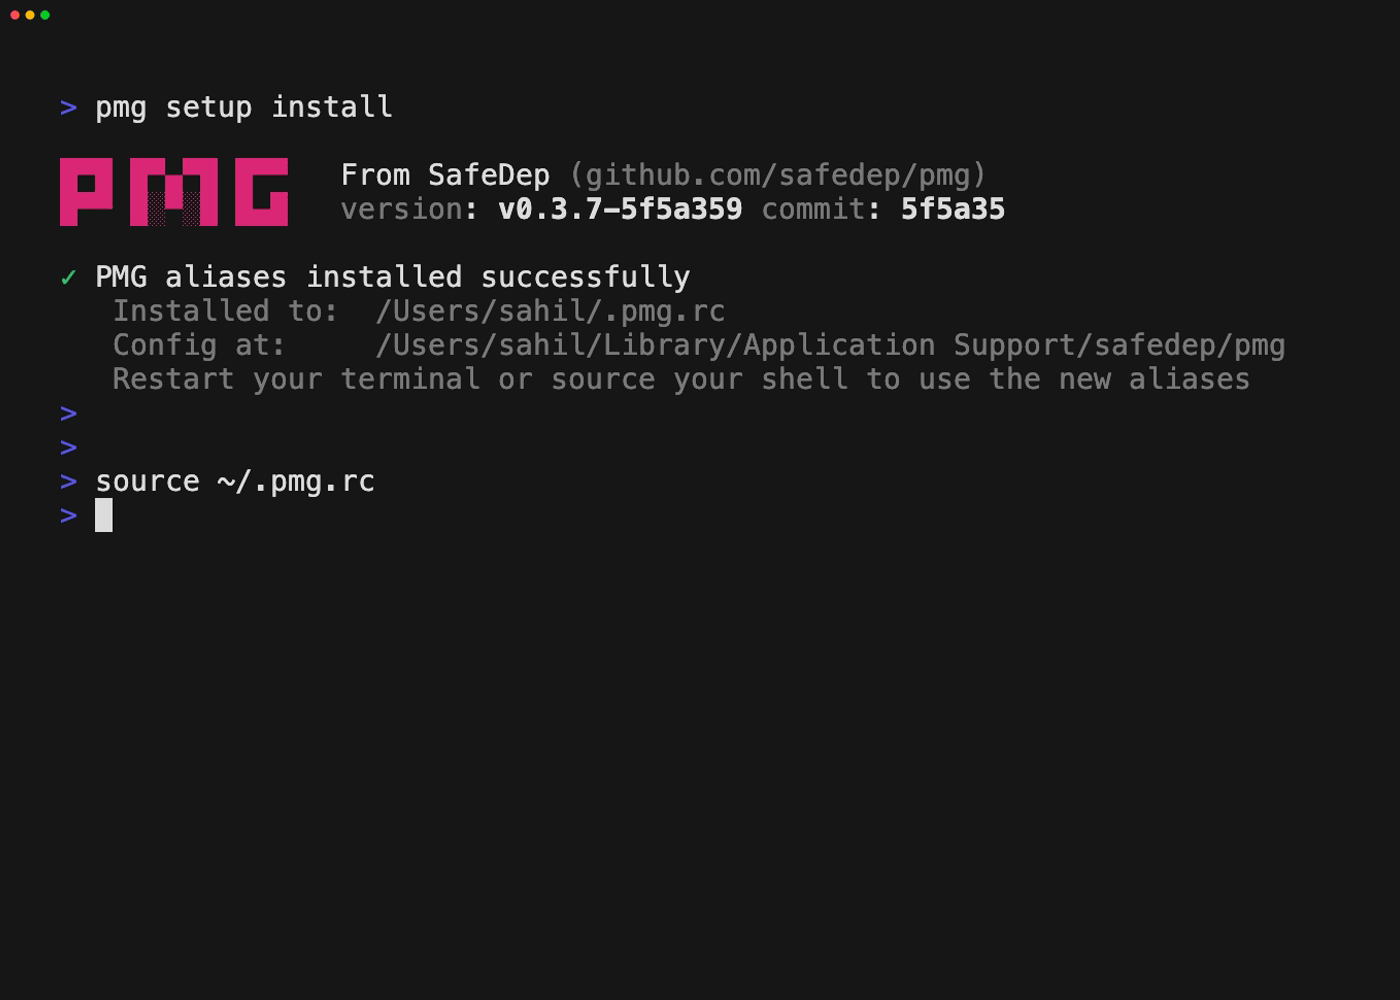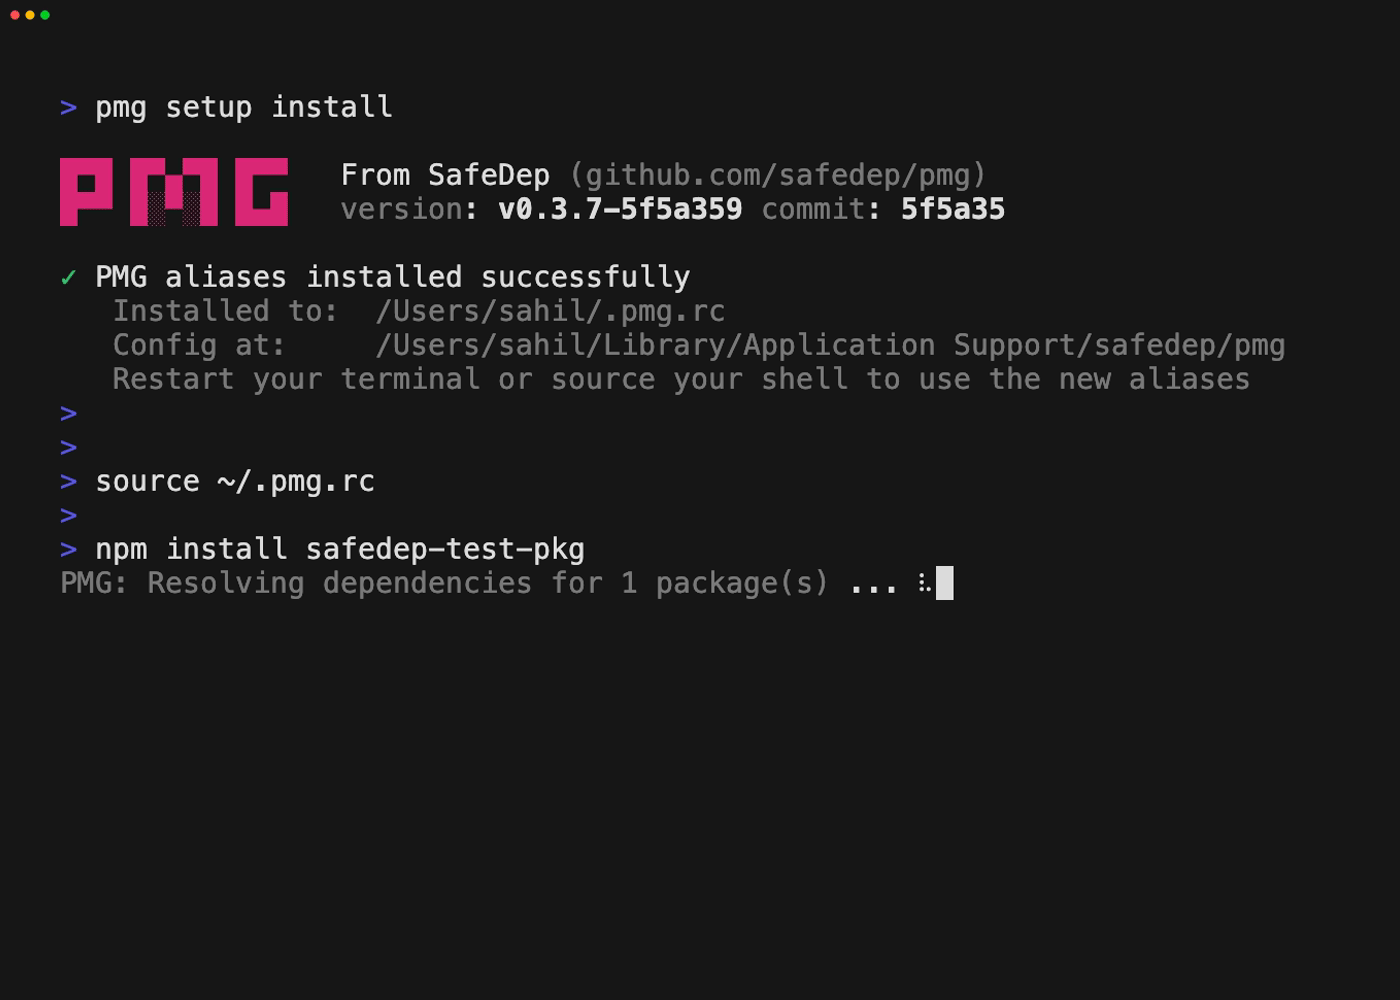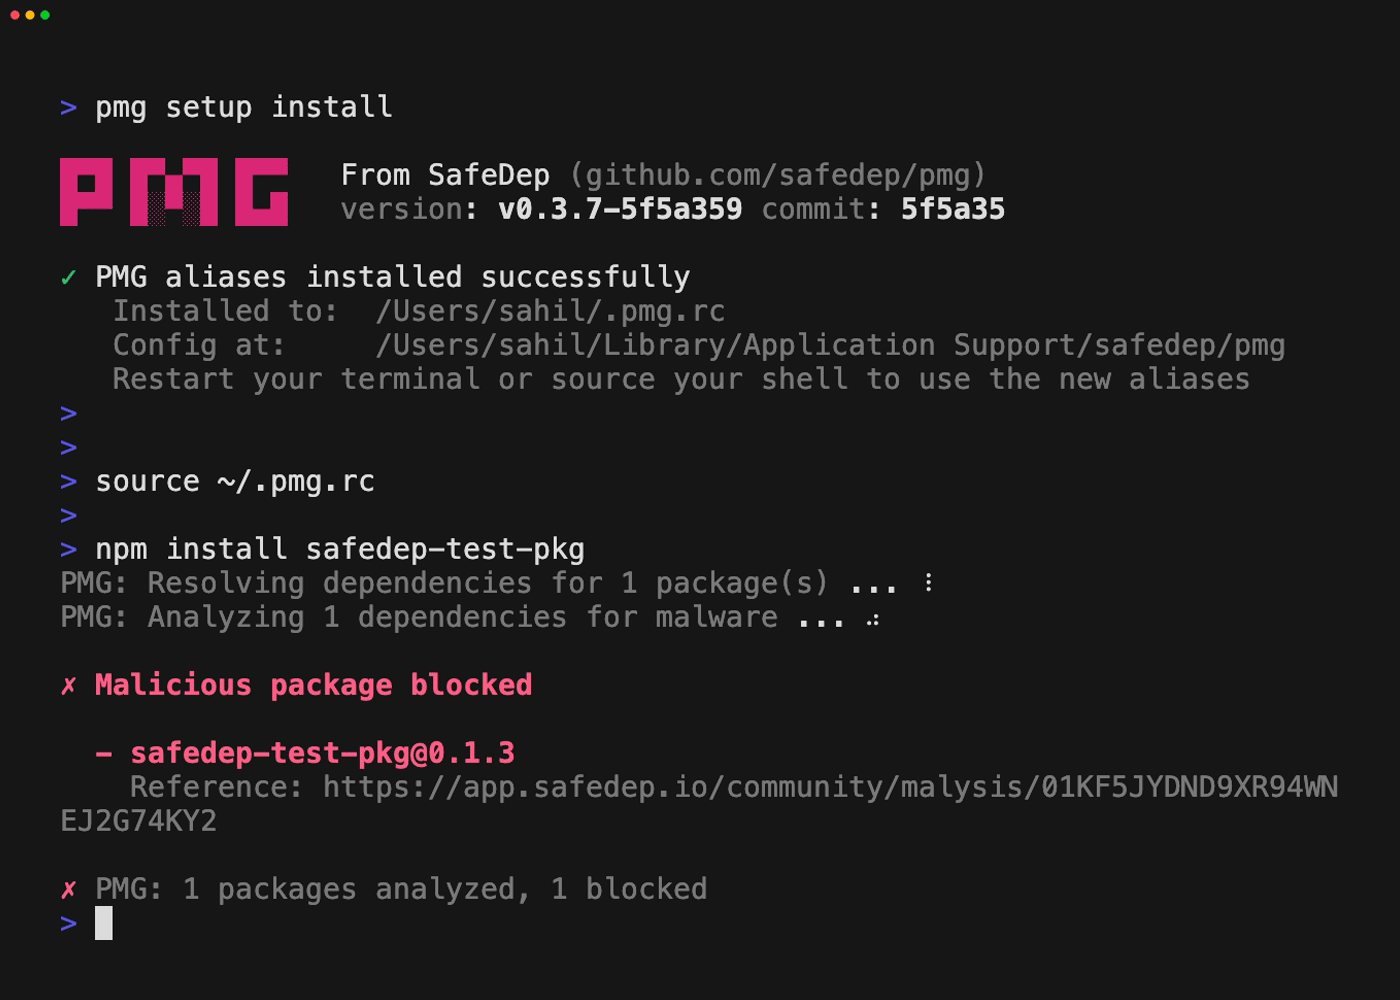
Blocca i pacchetti dannosi prima che vengano installati.


Perché PMG?
Gli sviluppatori e gli agenti di programmazione AI installano pacchetti ogni giorno. Ogni npm install o pip install esegue migliaia di righe di codice che nessuno esamina.
Compromissioni recenti negli ecosistemi più diffusi:
- Mini Shai-Hulud - oltre 300 pacchetti diffusi compromessi
- litellm 1.82.8 - una diffusa libreria proxy AI compromessa per esfiltrare credenziali
- telnyx 4.87.2 - un SDK legittimo per le telecomunicazioni dirottato su PyPI
- pino-sdk-v2 - un pacchetto typosquat mascherato da popolare logger pino
PMG è gratuito, open source (Apache 2.0) e non richiede account né chiavi API. Intercetta ogni installazione di pacchetti e la verifica tramite l'API community gratuita di SafeDep per individuare malware noti prima che il codice venga eseguito. Per il malware sconosciuto, utilizza il cooldown delle dipendenze e una sandbox opzionale per una difesa proattiva.
Come funziona PMG
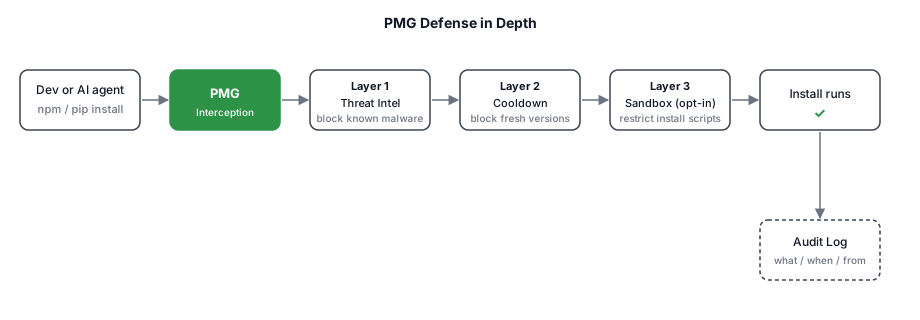
PMG adotta un approccio di difesa in profondità. Zero configurazione, funziona su Zsh, Bash, Fish e PowerShell su Windows. Ogni installazione intercettata attraversa i livelli di protezione applicabili prima che il codice venga eseguito, con una traccia di audit.
Dettagli dei livelli
- Intercettazione trasparente - PMG avvolge
npm,pipe altri gestori di pacchetti. Gli sviluppatori e gli agenti AI utilizzano gli stessi comandi. Nessuna modifica al flusso di lavoro. - Livello 1: Threat Intelligence - PMG verifica ogni pacchetto rispetto alla threat intelligence in tempo reale di SafeDep prima dell'installazione. I pacchetti dannosi noti vengono bloccati. Nessuna chiave, nessun login richiesto.
- Livello 2: Policy (Dependency Cooldown) - PMG blocca le versioni dei pacchetti pubblicate all'interno di una finestra di cooldown configurabile, così le versioni compromesse di recente vengono saltate durante la finestra.
- Livello 3: Sandbox opt-in - Quando la sandbox è abilitata e configurata, PMG esegue le installazioni all'interno di sandbox native del sistema operativo (macOS Seatbelt, Linux Landlock per impostazione predefinita, o fallback Bubblewrap) così gli script di installazione hanno accesso limitato al sistema anche se una minaccia supera i primi due livelli.
- Audit Logging - PMG registra ogni installazione (cosa, quando, da dove) per una traccia di audit verificabile.
Come si confronta PMG
PMG combina il blocco del malware al momento dell'installazione, il dependency cooldown e una sandbox nativa del sistema operativo in un unico strumento gratuito e open-source, sia per gli sviluppatori che per gli agenti di coding AI.
| Capacità | PMG | Socket | safe-chain | Snyk | Dependabot |
|---|---|---|---|---|---|
| OSS / sviluppato in pubblico | ✓ | ✗ | ✓ | ✗ | ✗ |
| Nessun account o chiave API | ✓ | ✓ | ✓ | ✗ | ✗ |
| Blocco di pacchetti dannosi all'installazione | ✓ | ✓ | ✓ | ✗ | ✗ |
| Policy di dependency cooldown | ✓ | ✗ | ✓ | ✗ | ✗ |
| Sandboxing a runtime | ✓ | ✗ | ✗ | ✗ | ✗ |
| Protegge gli agenti di coding AI in modo trasparente | ✓ | ✗ | ✗ | ✗ | ✗ |
| Log di audit locali | ✓ | ✗ | ✗ | ✗ | ✗ |
| PR di remediation per CVE note | ✗ | ✗ | ✗ | ✓ | ✓ |
Nota: Questo confronto è accurato a partire da ottobre 2026.
Avvio rapido
1. Installazione
curl -fsSL https://raw.githubusercontent.com/safedep/pmg/main/install.sh | sh
Vedi Installazione per Homebrew, npm e altri metodi di installazione.
2. Configurazione
Integra PMG nella tua shell in modo che intercetti i gestori di pacchetti.
pmg setup install
# Restart your terminal to apply changes
Suggerimento: rieseguire
pmg setup installdopo l'aggiornamento di PMG per acquisire le nuove opzioni di configurazione.Tutti gli utenti / immagini golden:
sudo pmg setup install --systemsu Linux, oppurepmg setup install --systemcome amministratore su Windows — vedere docs/system-install.md.
Convalidare l'installazione e verificare che la protezione funzioni:
pmg setup doctor
Opzionale: PMG ispeziona il traffico HTTPS con una CA generata al volo che inietta nei package manager a ogni esecuzione. Per rendere persistente un'unica CA tra le esecuzioni e considerarla attendibile nel trust store del tuo sistema operativo (necessario per gli strumenti che ignorano le variabili d'ambiente della CA, come Go su macOS e Windows), installala una volta sola:
pmg setup cert install          # user scope, no sudo
pmg setup cert status           # check trust state and expiry
Vedi Certificate Authority per gli scope, la rotazione e la rimozione.
3. Uso
Guarda PMG bloccare le minacce.