
pmg v0.26.0
PMG protegge sviluppatori e agenti AI da pacchetti open source dannosi utilizzando proxy, sandbox e il feed di intelligence sulle minacce di SafeDep.
Package Manager Guard (PMG)
Blocca i pacchetti npm e pip dannosi prima che vengano installati.
Difesa in profondità per i package manager che già utilizzi.



Perché PMG?
Gli sviluppatori e gli agenti di coding AI installano pacchetti ogni giorno. Ogni npm install o pip install esegue migliaia di righe di codice che nessuno revisiona.
Compromissioni recenti negli ecosistemi più diffusi:
- Mini Shai-Hulud - oltre 300 pacchetti popolari compromessi
- litellm 1.82.8 - una popolare libreria proxy AI compromessa per esfiltrare credenziali
- telnyx 4.87.2 - un SDK di telecomunicazioni legittimo dirottato su PyPI
- pino-sdk-v2 - un pacchetto typosquat travestito da popolare logger pino
PMG è gratuito, open source (Apache 2.0) e non richiede account né chiavi API. Intercetta ogni installazione di pacchetti e la verifica rispetto all'API community gratuita di SafeDep per malware noti prima che il codice venga eseguito. Installalo una volta e coprirà ogni successivo npm install, pip install e poetry add.
Come funziona PMG
PMG adotta un approccio di difesa in profondità. Zero configurazione, funziona su Zsh, Bash e Fish, e ogni installazione attraversa i livelli di protezione abilitati prima che il codice venga eseguito, più una traccia di audit dopo.

Dettagli dei livelli
- Intercettazione trasparente - PMG avvolge
npm,pipe altri package manager. Sviluppatori e agenti AI usano gli stessi comandi. Nessuna modifica al flusso di lavoro. - Livello 1: Threat Intelligence - PMG verifica ogni pacchetto rispetto alla threat intelligence in tempo reale di SafeDep prima dell'installazione. I pacchetti noti come dannosi vengono bloccati. Nessuna chiave, nessun login richiesto.
- Livello 2: Policy (Dependency Cooldown) - PMG blocca le versioni dei pacchetti pubblicate all'interno di una finestra di cooldown configurabile, così le versioni compromesse di recente vengono saltate durante la finestra.
- Livello 3: Sandbox opt-in - Quando il sandboxing è abilitato e configurato, PMG esegue le installazioni all'interno di sandbox native del sistema operativo (macOS Seatbelt, Linux Landlock per impostazione predefinita, o fallback Bubblewrap) così gli script di installazione hanno accesso limitato al sistema anche se una minaccia supera i primi due livelli.
- Audit Logging - PMG registra ogni installazione (cosa, quando, da dove) per una traccia di audit verificabile.
Confronto di PMG
PMG è l'unico firewall per pacchetti a tempo di installazione gratuito, open source, che copre sia gli sviluppatori che gli agenti AI e viene fornito con sandboxing e cooldown già pronti.
| Capacità | PMG | Socket | safe-chain | Snyk | Dependabot |
|---|---|---|---|---|---|
| OSS / sviluppato in pubblico | ✓ | ✗ | ✓ | ✗ | ✗ |
| Nessun account o chiave API | ✓ | ✓ | ✓ | ✗ | ✗ |
| Blocco di pacchetti dannosi a tempo di installazione | ✓ | ✓ | ✓ | ✗ | ✗ |
| Policy di dependency cooldown | ✓ | ✗ | ✓ | ✗ | ✗ |
| Sandboxing a runtime | ✓ | ✗ | ✗ | ✗ | ✗ |
| Protegge gli agenti di coding AI in modo trasparente | ✓ | ✗ | ✗ | ✗ | ✗ |
| Log di audit locali | ✓ | ✗ | ✗ | ✗ | ✗ |
| PR di remediation per CVE noti | ✗ | ✗ | ✗ | ✓ | ✓ |
Avvio rapido
1. Installazione
curl -fsSL https://raw.githubusercontent.com/safedep/pmg/main/install.sh | sh
Vedi Installazione per Homebrew, npm e altri metodi di installazione.
2. Configurazione
Collega PMG alla tua shell in modo che intercetti i package manager.
pmg setup install
# Riavvia il terminale per applicare le modifiche
Suggerimento: Riesegui
pmg setup installdopo aver aggiornato PMG per acquisire le nuove opzioni di configurazione.Tutti gli utenti / immagini golden:
sudo pmg setup install --systemsu Linux, oppurepmg setup install --systemcome amministratore su Windows — vedi docs/system-install.md.
Convalida la tua installazione e verifica che la protezione funzioni:
pmg setup doctor
Opzionale: PMG ispeziona il traffico HTTPS con una CA al volo che inietta nei package manager a ogni esecuzione. Per rendere persistente una singola CA tra le esecuzioni e considerarla attendibile nel trust store del tuo sistema operativo (necessario per strumenti che ignorano le variabili d'ambiente della CA, come Go su macOS e Windows), installala una volta:
pmg setup cert install          # ambito utente, senza sudo
pmg setup cert status           # controlla stato di attendibilità e scadenza
Vedi Certificate Authority per ambiti, rotazione e rimozione.
3. Utilizzo
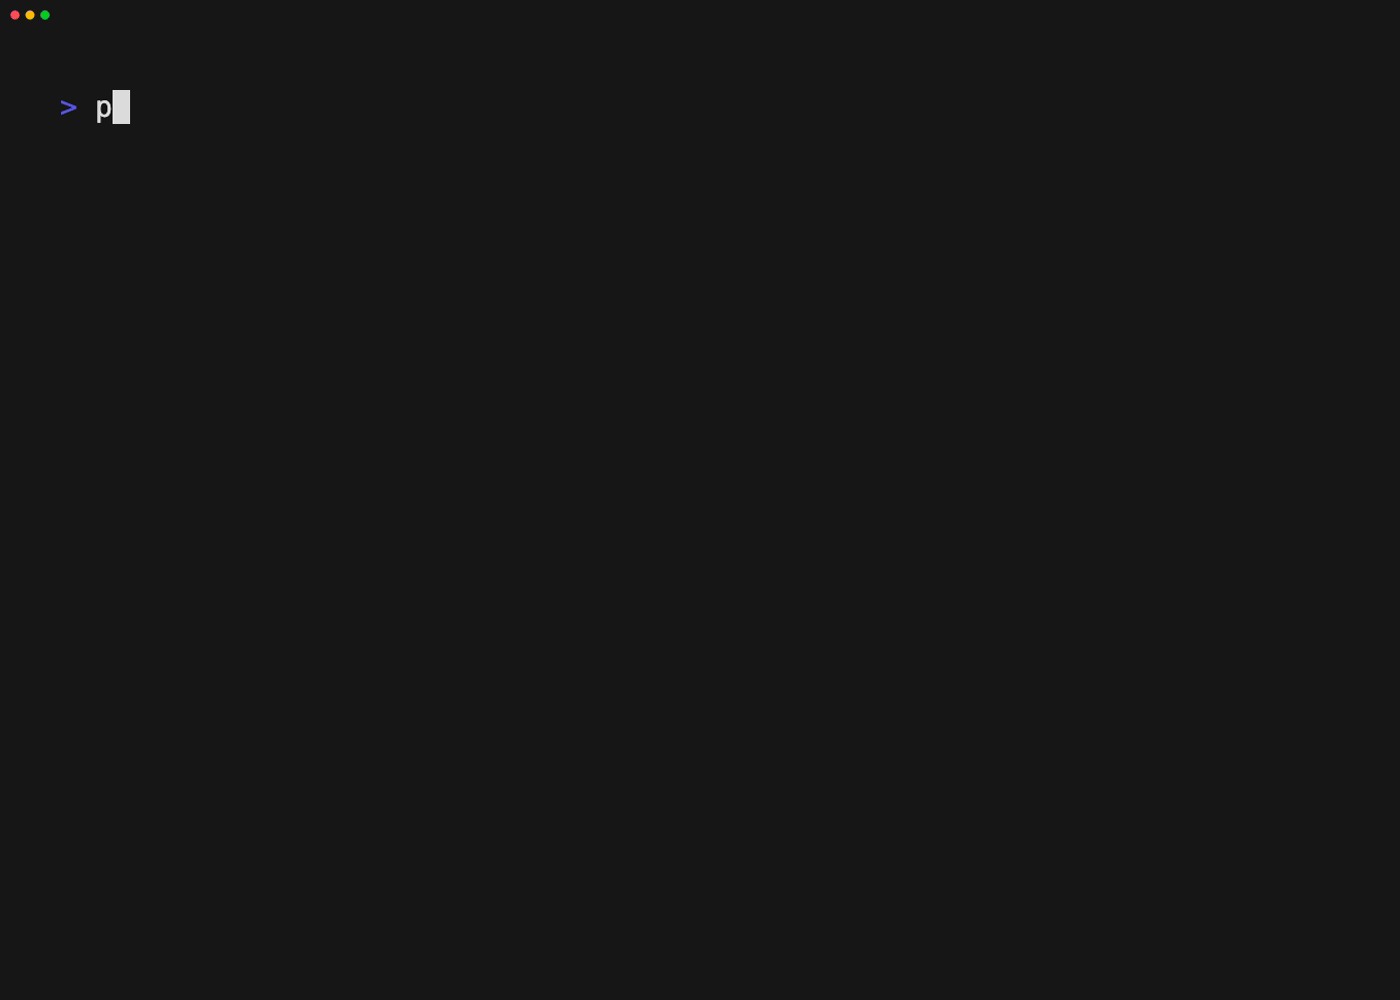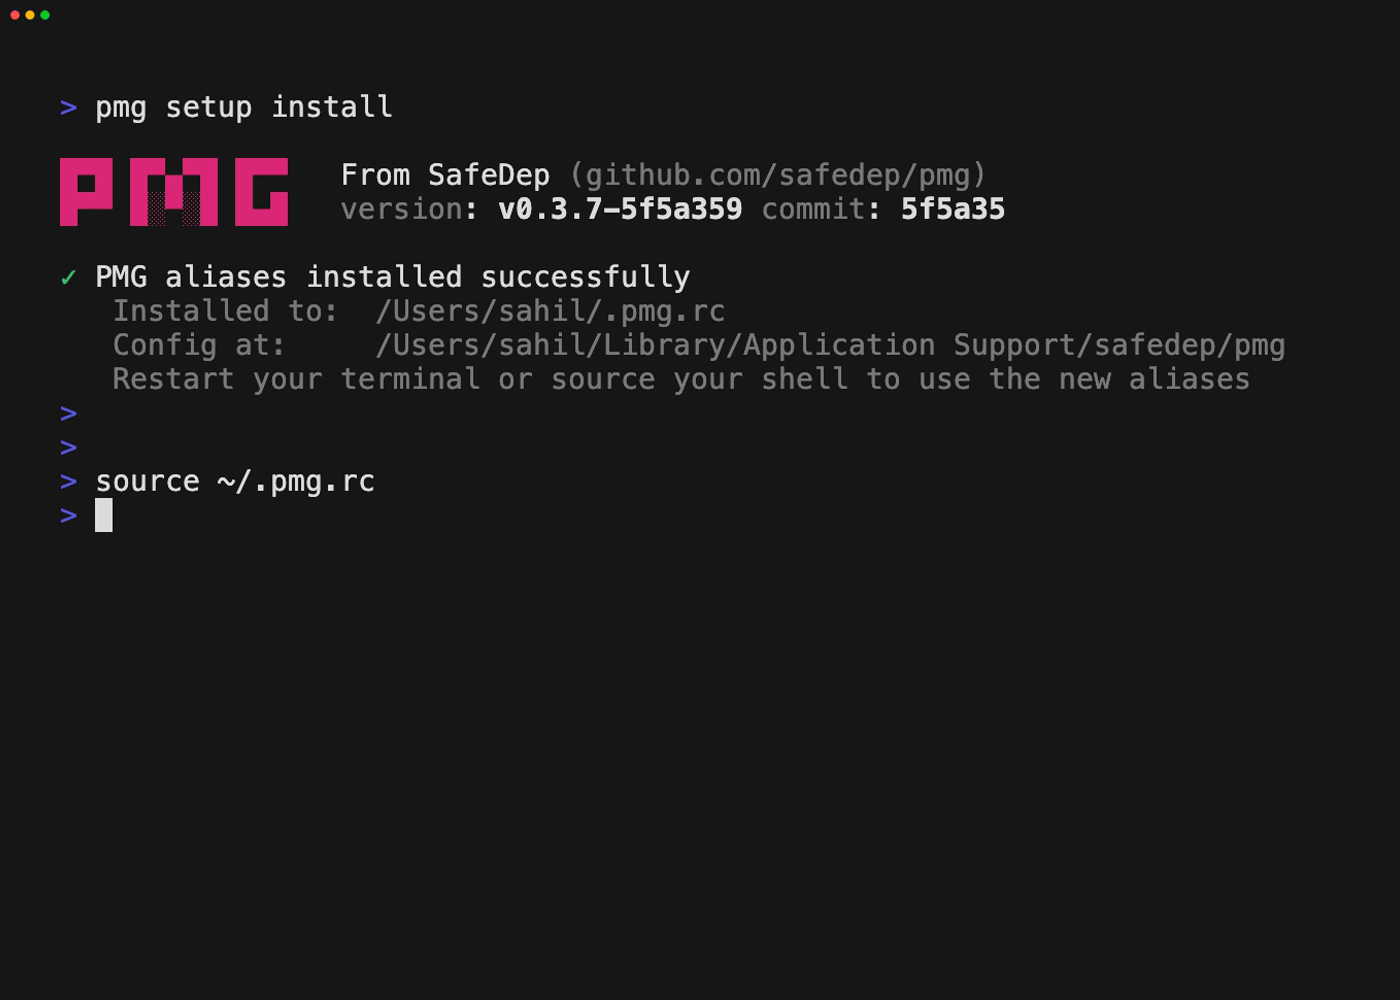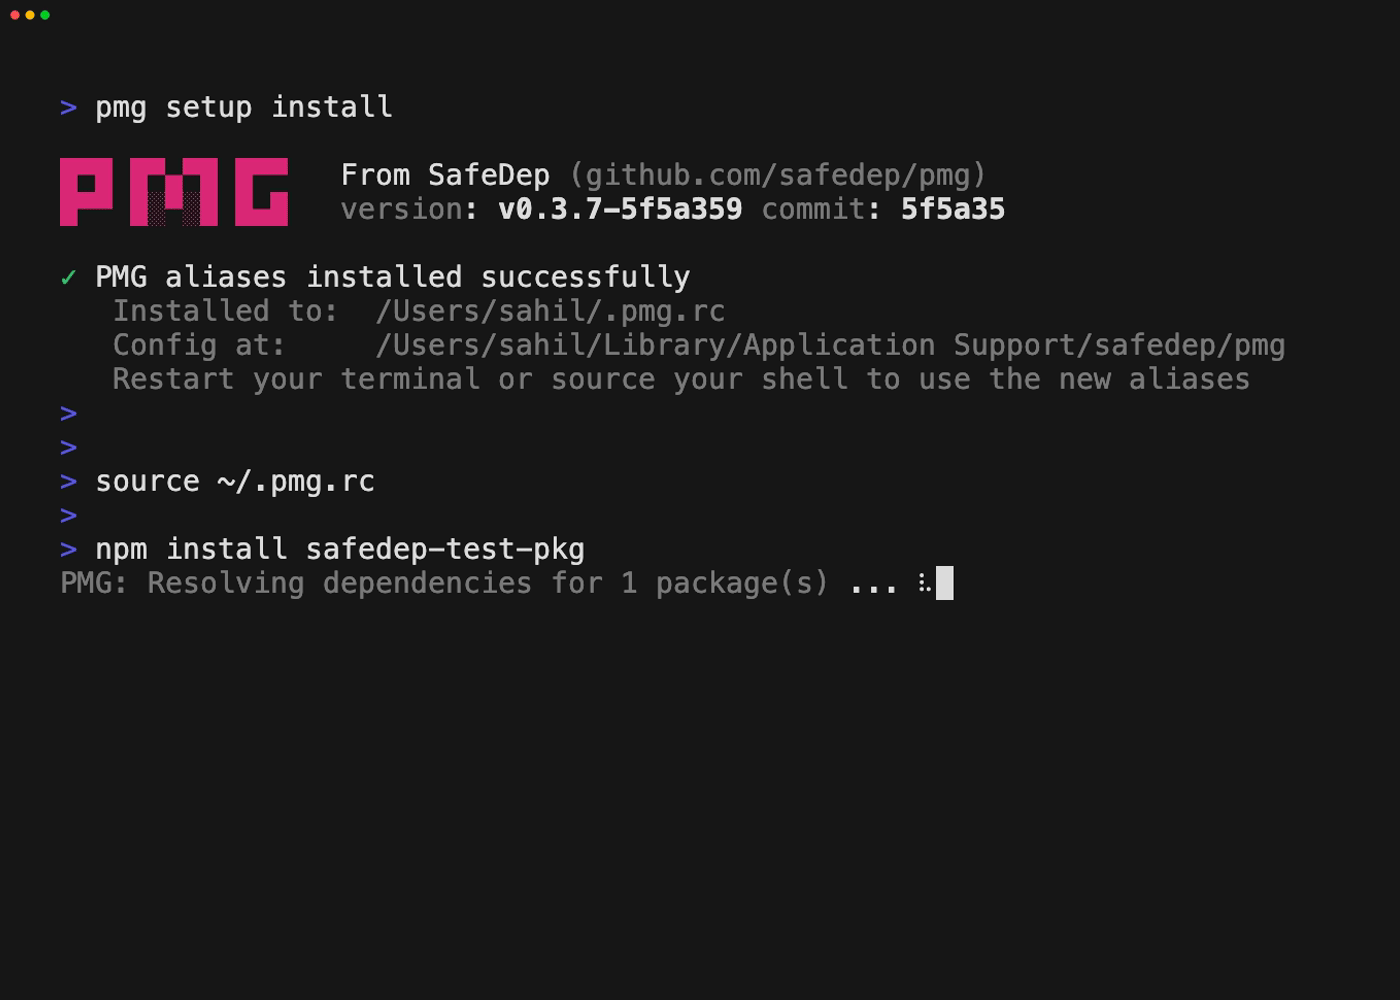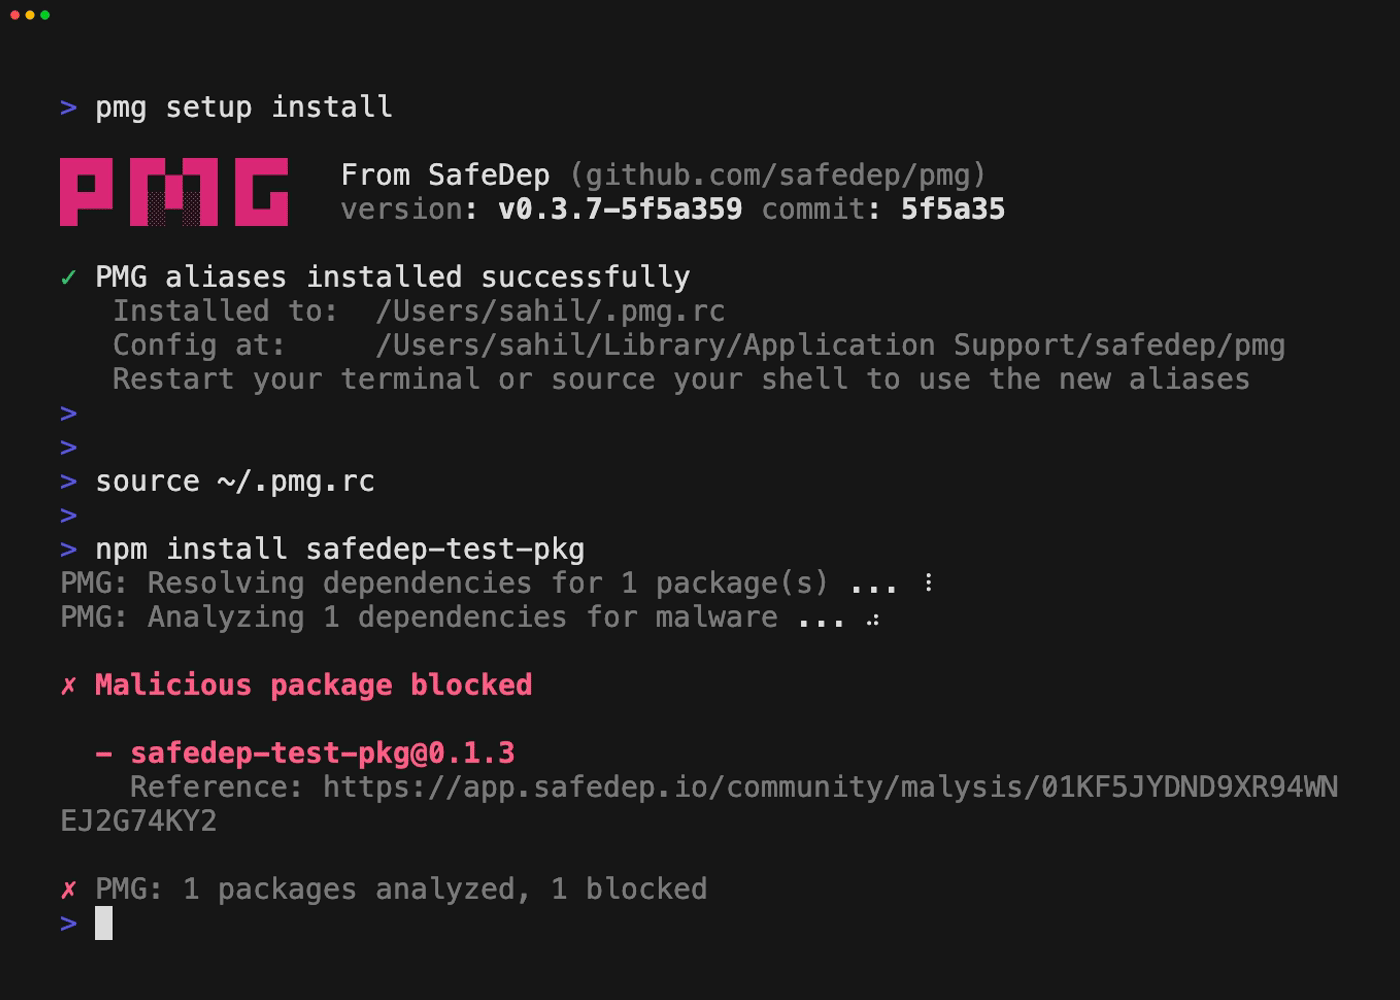
Guarda PMG bloccare le minacce.
npm install --no-cache --prefer-online [email protected]
Nota:
safedep-test-pkgè un pacchetto di test benigno contrassegnato come dannoso nel database di SafeDep per scopi di test e verifica.