prismor v1.37.0
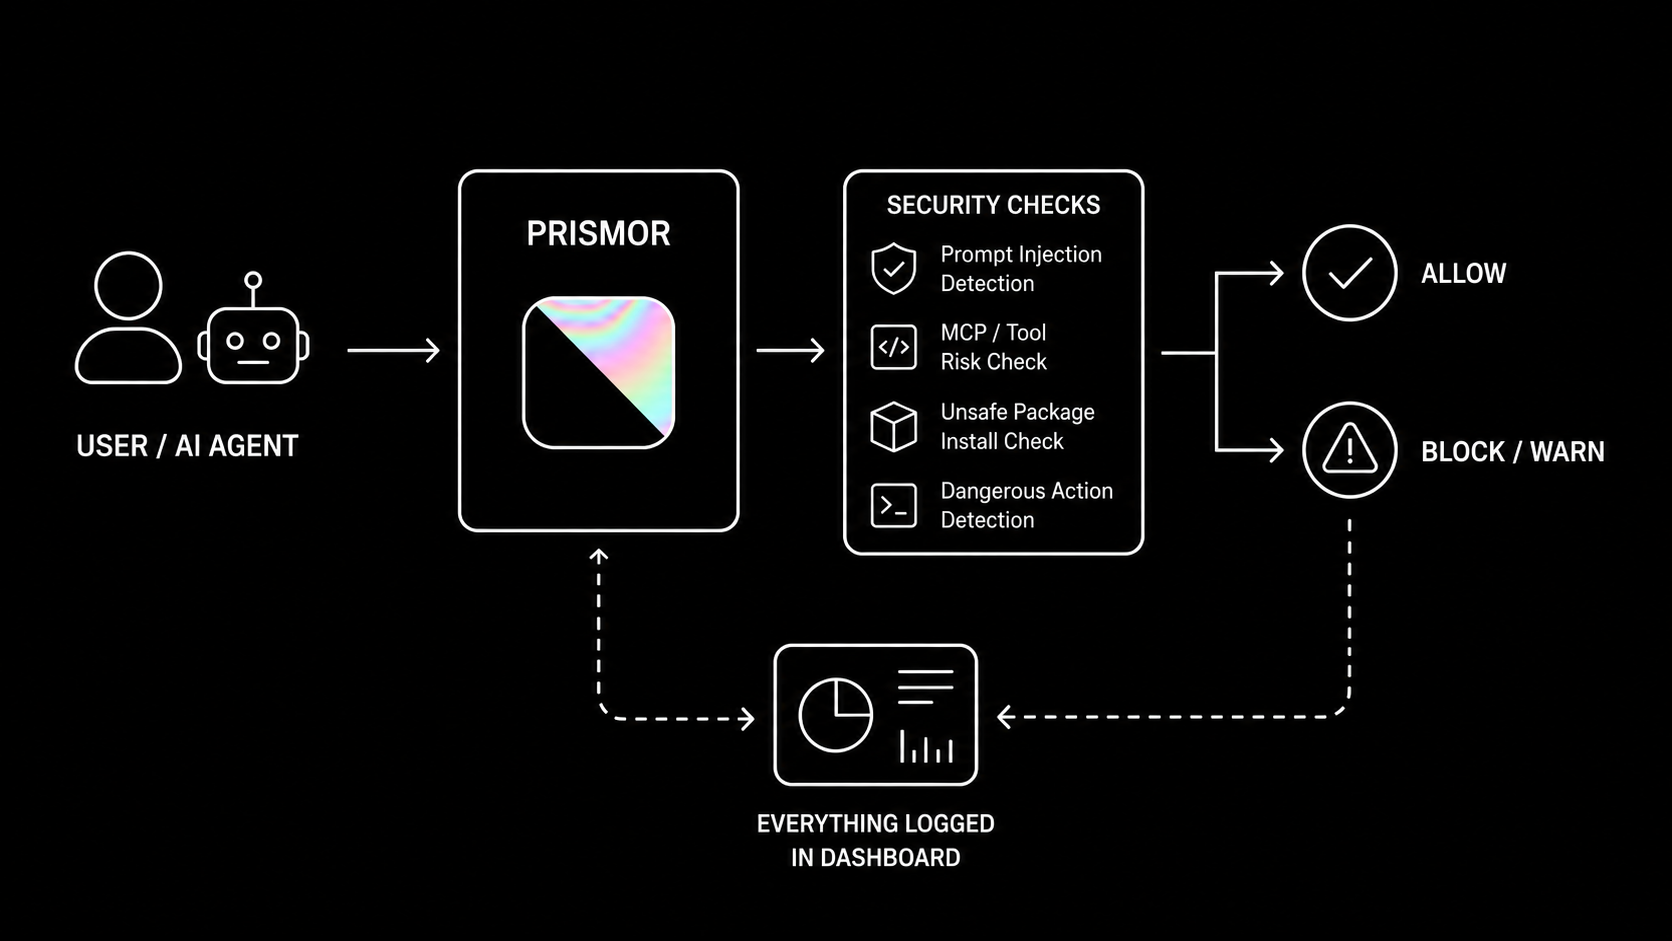
Piano di controllo runtime self-hosted per agenti AI. Blocca la chiamata di strumento dannosa prima che venga eseguita: comandi pericolosi, perdite di segreti, prompt injection. Funziona con qualsiasi agente AI come Claude Code, Codex e SDK di framework.
Prismor



Sicurezza runtime per Claude Code, Codex, Langchain e altri framework/harness di agenti AI.
Prismor è altamente personalizzabile in base alle policy dell'utente. Modalità di osservazione o di applicazione per visualizzare l'attività degli agenti in una dashboard locale self-serveSito web • Onboarding con Skill


Inoltre Grok Build, Crush, OpenHands, Qwen Code, Continue CLI, Goose, Hermes, OpenClaw, Devin CLI, Factory Droid, Aider e altri — consulta AGENT_INTEGRATIONS.md per la matrice completa di copertura
Il problema
Gli agenti AI eseguono comandi shell, leggono e scrivono file, accedono a credenziali e chiamano API esterne. Lo fanno in modo autonomo, spesso attraverso molti passaggi, con checkpoint limitati.
Questo crea rischi per i quali gli strumenti di sicurezza tradizionali non sono progettati:
- Prompt injection - contenuti malevoli in un file, una issue o una pagina web possono dirottare l'agente a metà attività
- Azioni distruttive non intenzionali - un agente interpreta male un'istruzione ed esegue qualcosa di irreversibile
- Esfiltrazione di segreti - un agente legge
.envo file di credenziali come parte di un'attività di debug e invia il contenuto all'esterno - Mancanza di visibilità e identità - un agente può generare subagenti e manca una visibilità completa per l'utente finale
- Escalation di privilegi - un agente modifica sudoers, pipeline CI o permessi dei file per risolvere un errore di autorizzazione
- Manipolazione delle dipendenze - un agente installa o riscrive un pacchetto su indicazione di input iniettato
- Rischio nella supply chain - un agente installa un pacchetto vulnerabile o 0-day mentre ottimizza per la velocità del codice
Gli strumenti di sicurezza standard a livello di sistema operativo ed endpoint monitorano il kernel e il filesystem. Ma mancano del contesto per rendere l'AI utilizzabile
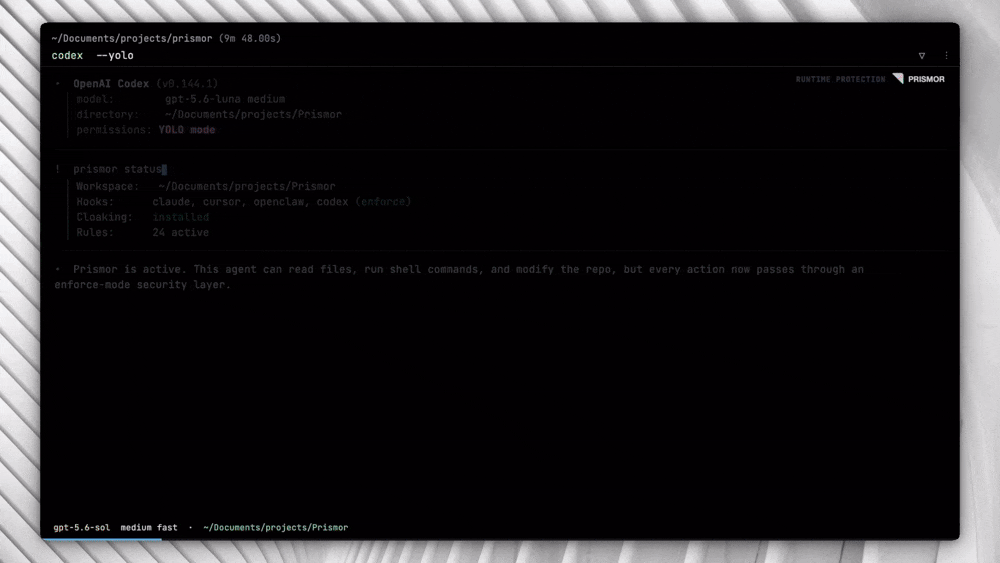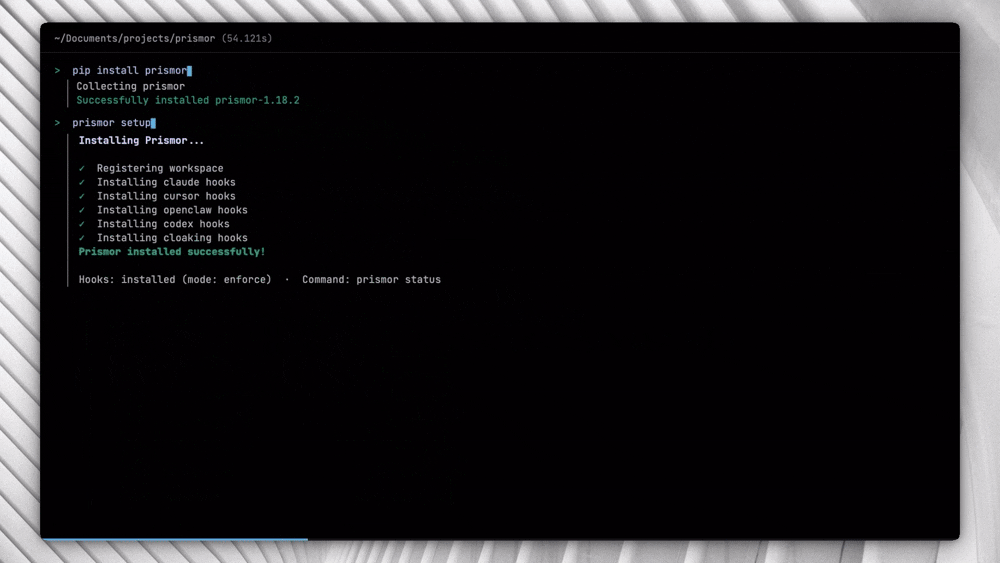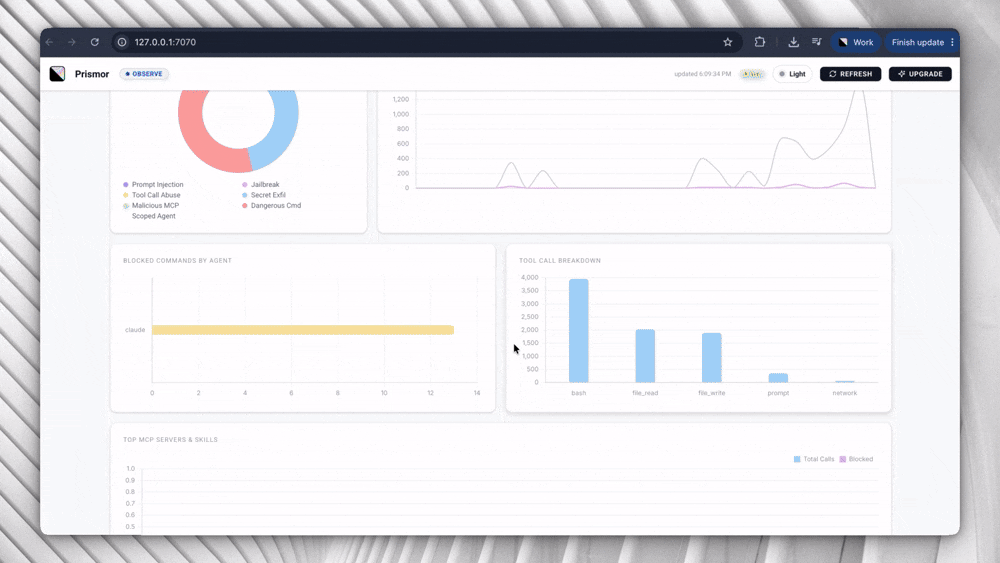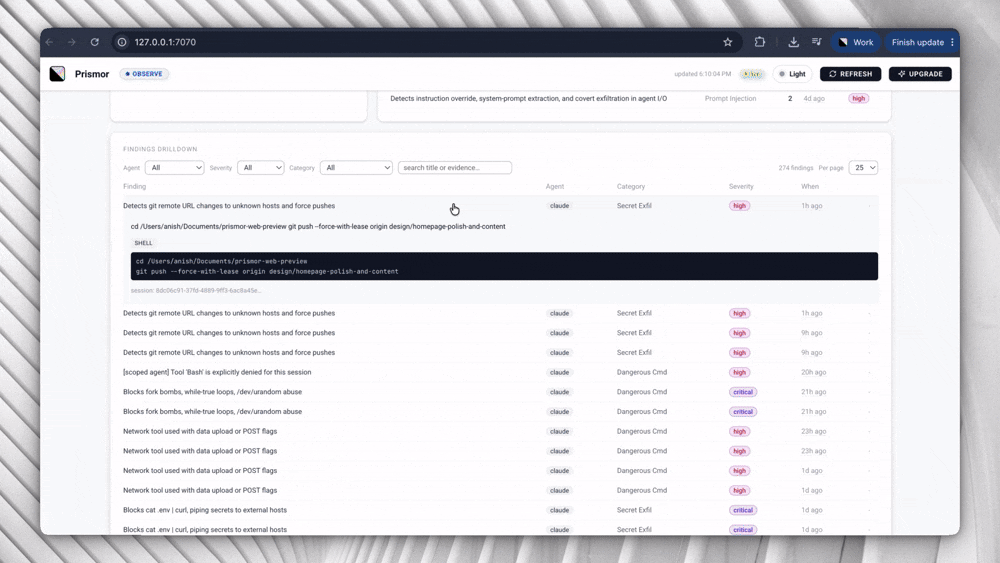
Avvio rapido (30s)```bash
pip install prismor prismor setup
Per le alternative Skill, curl e git-clone, oltre ai sistemi PEP 668 e alla configurazione del secret-cloaking, consulta la [guida completa all'installazione](https://github.com/prismorsec/prismor/blob/main/docs/installation.md).
---
## Capacità<a name="capabilities" />