

dep-scan v6.3.0
Scanner di vulnerabilità delle dipendenze di nuova generazione con analisi di raggiungibilità, generazione di SBOM, audit delle licenze e scansione delle immagini container per l'integrazione CI/CD.
Introduzione
OWASP dep-scan è uno strumento di audit di sicurezza e rischio di nuova generazione basato su vulnerabilità note, avvisi e limitazioni di licenza per le dipendenze dei progetti. Supporta repository locali e immagini container come input ed è ideale per l'integrazione con piattaforme ASPM/VM e in ambienti CI.

Contenuti
Caratteristiche
- Scansiona la maggior parte del codice applicativo (repo locali, immagini container Linux, manifest Kubernetes e sistema operativo) per identificare CVE note con priorità
- Esegue un'analisi avanzata di raggiungibilità per più linguaggi (vedi la matrice di raggiungibilità sotto)
- La scansione delle vulnerabilità dei pacchetti viene eseguita localmente ed è piuttosto veloce. Non viene utilizzato alcun server
- Genera un Software Bill-of-Materials (SBOM) con informazioni nel Vulnerability Disclosure Report (VDR)
- Genera un documento VEX (Common Security Advisory Framework) CSAF 2.0/2.1 (vedi il Readme CSAF)
- Esegue un audit approfondito del rischio dei pacchetti per attacchi di confusione delle dipendenze e rischi di manutenzione (vedi la documentazione sull'audit del rischio)
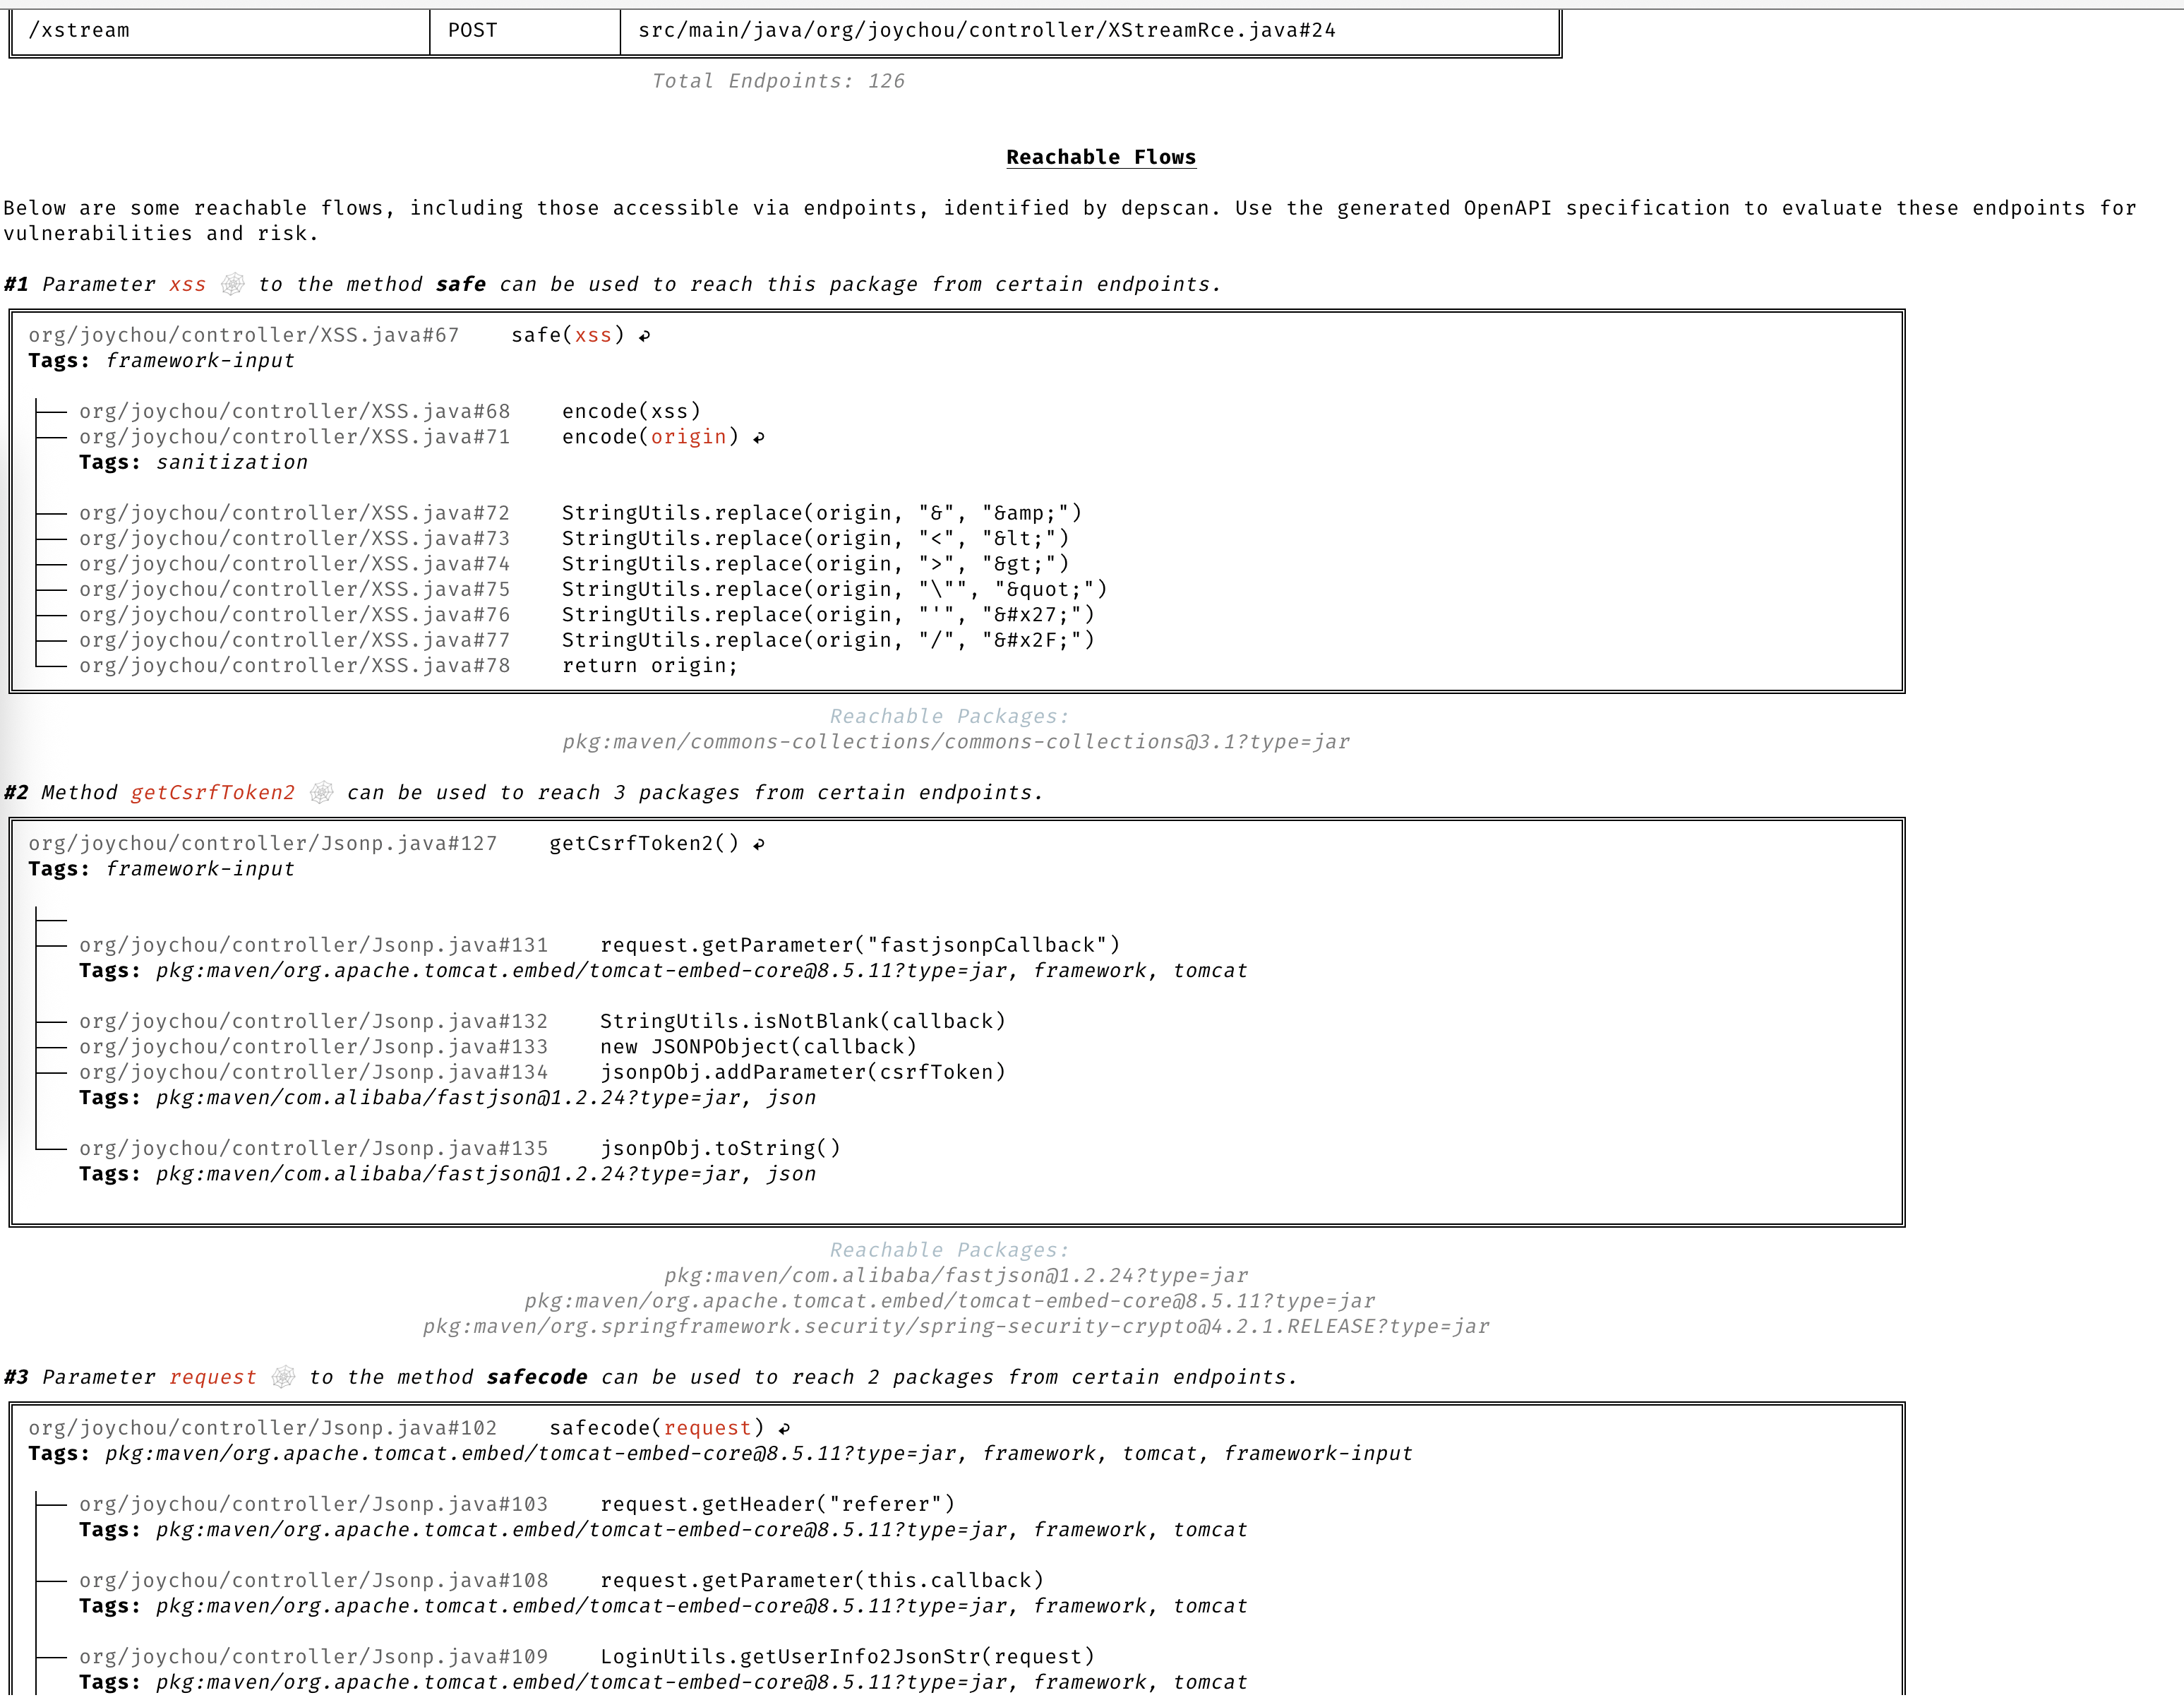
Flussi di dati precisi raggiungibili
Flussi di dati dettagliati per identificare percorsi sia raggiungibili che non raggiungibili nella tua applicazione basati sul contesto completo.
Matrice di raggiungibilità
dep-scan calcola la raggiungibilità per sette ecosistemi linguistici attraverso quattro slicer. Un pacchetto vulnerabile il cui codice è effettivamente su un percorso eseguito viene contrassegnato come Raggiungibile, mentre un pacchetto solo dichiarato nel BOM ma mai chiamato non lo è. Ogni slicer alimenta lo stesso motore di raggiungibilità condiviso basato su chiave purl, quindi il comportamento è uniforme tra i linguaggi. La raggiungibilità è attiva per impostazione predefinita (--reachability-analyzer FrameworkReachability); SemanticReachability attribuisce inoltre servizi, endpoint e raggiungibilità post-build (binary/container) raggiunti.
| Linguaggio / ecosistema | Motore di raggiungibilità | Analizzatore predefinito |
|---|---|---|
| Java / JVM (Groovy, Kotlin, Scala) | atom | FrameworkReachability |
| JavaScript / TypeScript | atom | FrameworkReachability |
| Python | atom | FrameworkReachability |
| PHP | atom | FrameworkReachability |
| Rust | rusi | FrameworkReachability |
| Go | golem | FrameworkReachability |
| .NET (C#, VB, F#, R) | dosai | FrameworkReachability |
Per i concetti alla base della raggiungibilità e della priorità, leggi i capitoli modello di raggiungibilità e priorità. Per esempi pratici per linguaggio, vedi le Guide per linguaggio. Per la conformità (VDR e CSAF VEX), vedi la guida VDR e la guida CSAF VEX.
La raggiungibilità è attiva per impostazione predefinita con --profile research, che è ciò che dep-scan utilizza quando la raggiungibilità è attiva. I comandi seguenti sono sufficienti per iniziare; le guide per linguaggio coprono la risoluzione binaria, la sicurezza del backend e della rete, i requisiti di ripristino e gli esempi pratici sui fixture all'interno del repository.