

opencve v3.1.0
Aggrega, filtra e traccia le CVE da più fonti con collaborazione di team, dashboard personalizzate, avvisi e analisi basata su IA per l'intelligence delle vulnerabilità.


Cos'è OpenCVE?
OpenCVE è una piattaforma di Vulnerability Intelligence che ti aiuta a monitorare e gestire le CVE in modo efficiente.
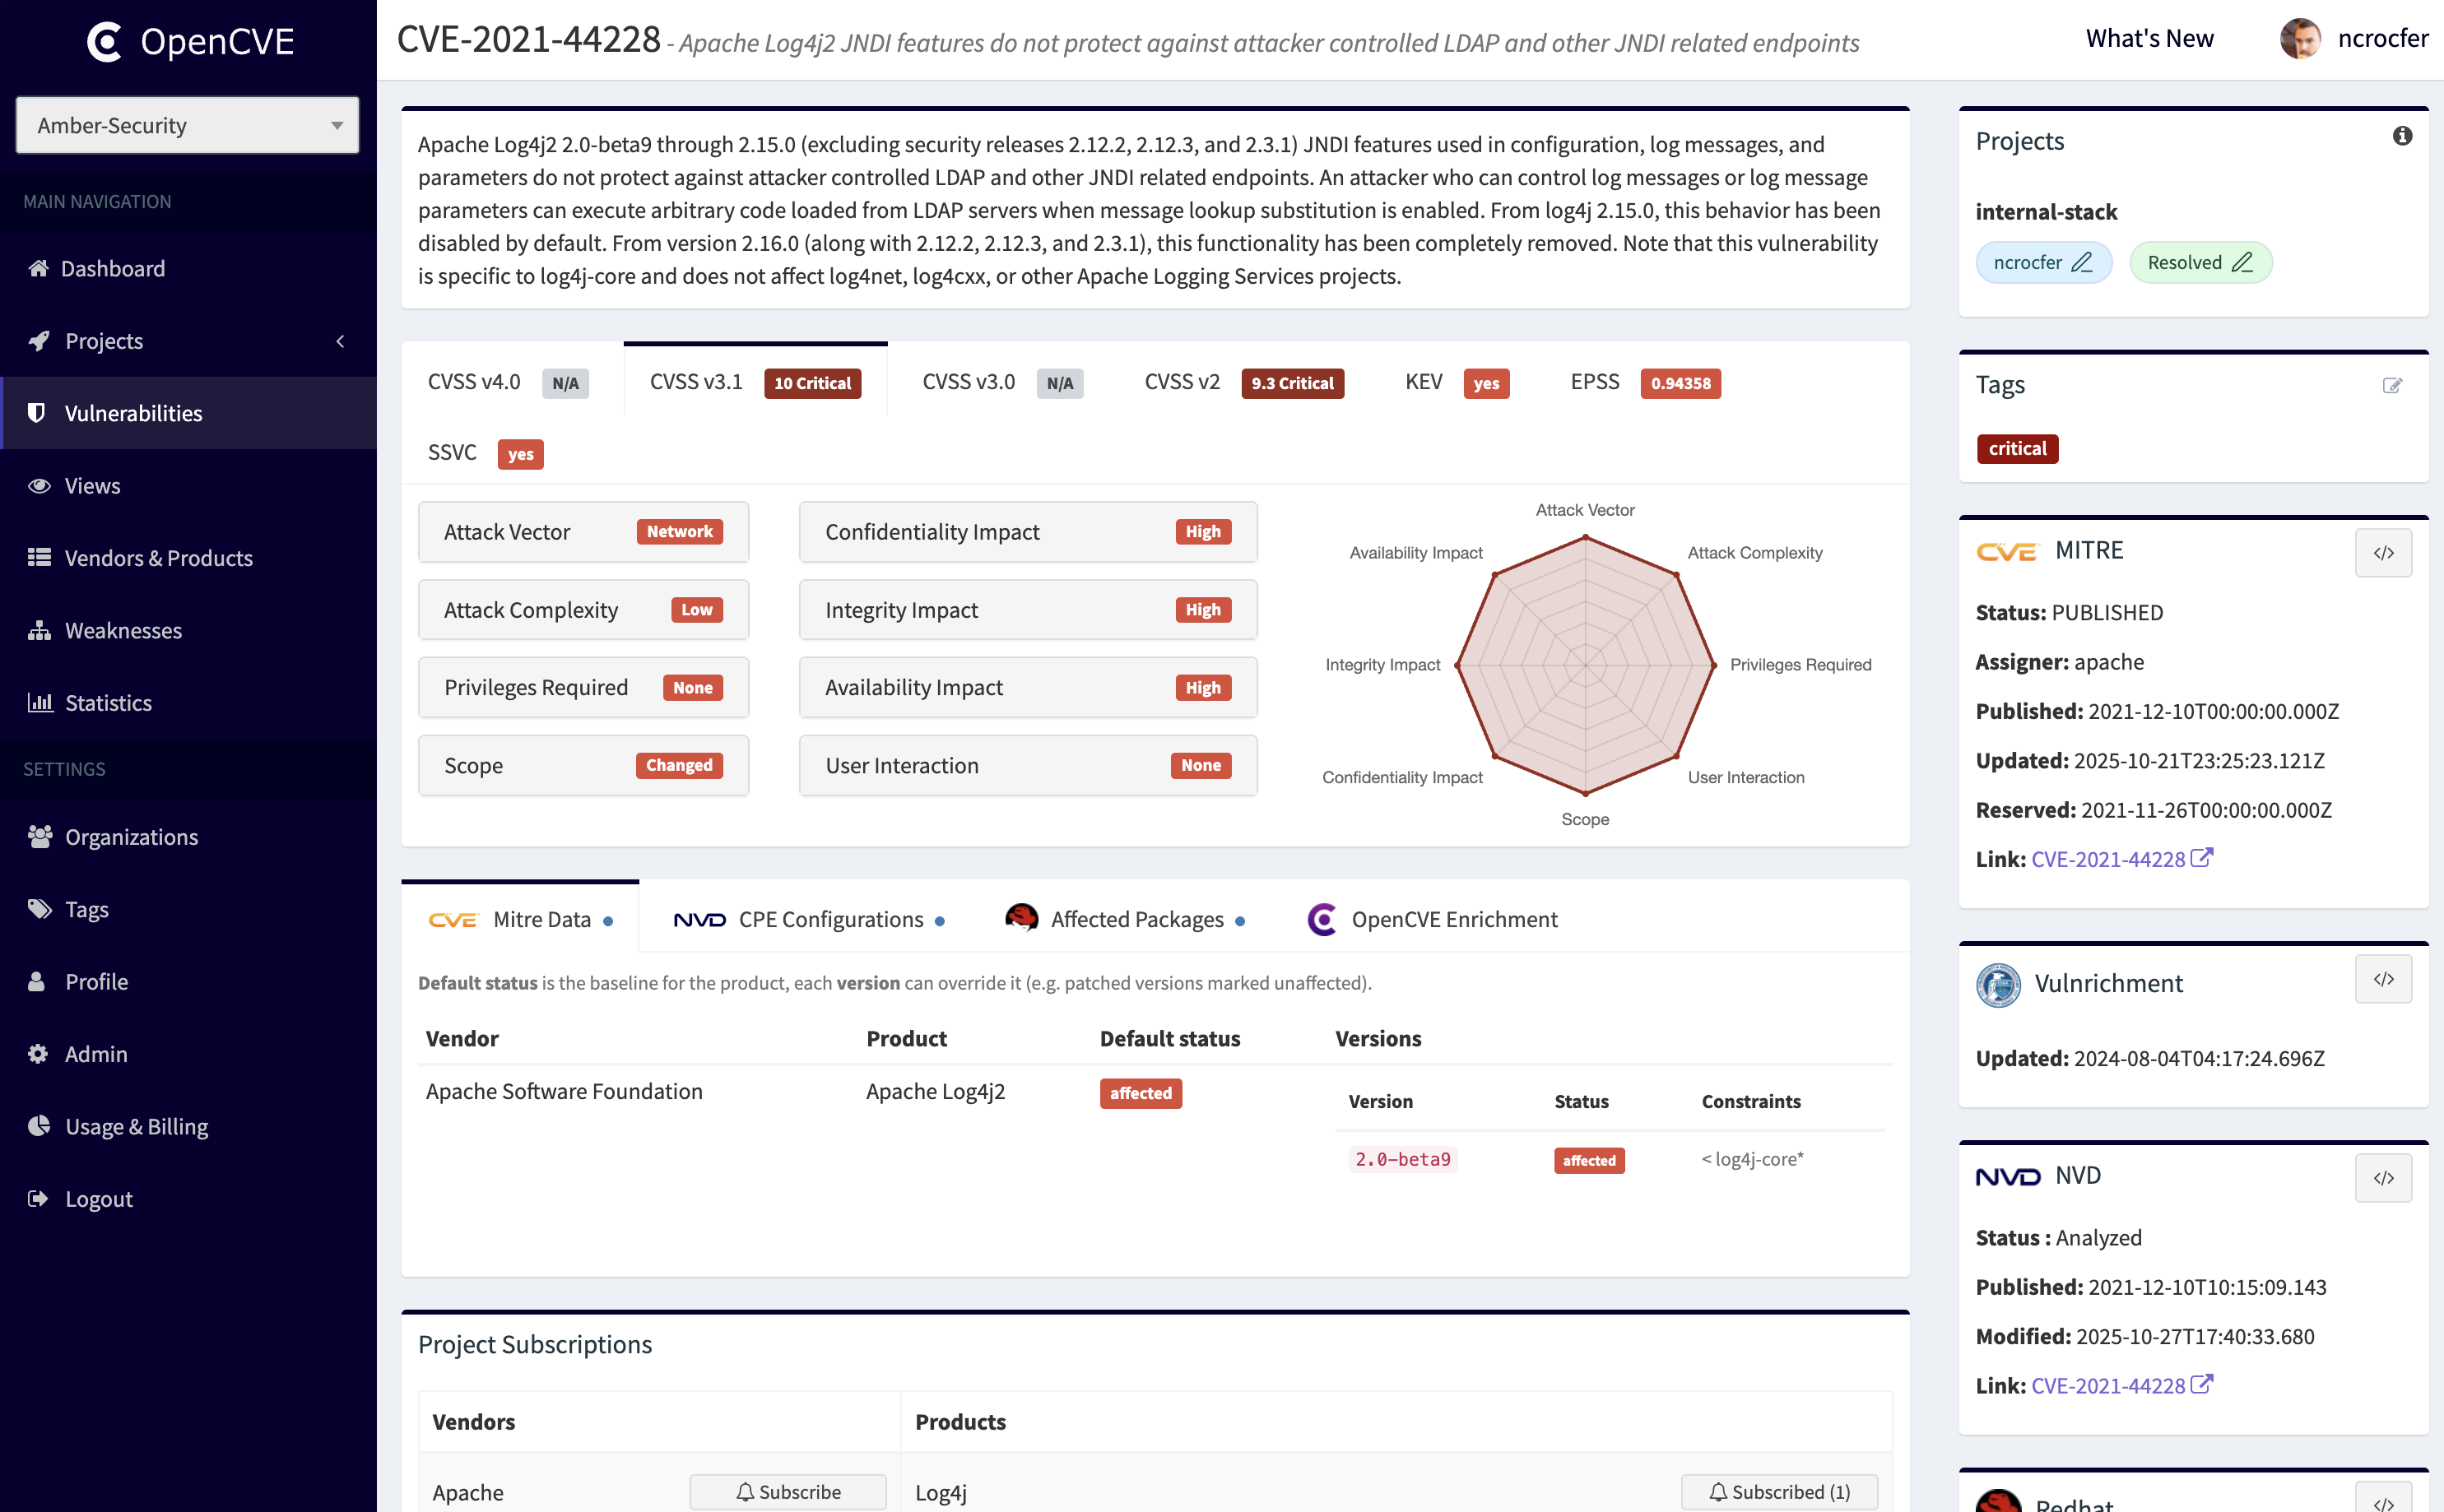
Aggrega le vulnerabilità da più fonti (MITRE, NVD, RedHat, Vulnrichment...) e ti consente di filtrarle, tracciarle e organizzarle per vendor, prodotto, severità e altro ancora.
Puoi sottoscrivere prodotti, ricevere avvisi, analizzare le modifiche e collaborare con il tuo team — il tutto tramite un'interfaccia semplice e potente. Assegna membri alle CVE per tracciare l'avanzamento (ad es. in analisi, rischio accettato) e mantenere tutti allineati.
Funzionalità principali
📚 Esplora, filtra e organizza
- Filtra le CVE per vendor, prodotto, CVSS, KEV, EPSS, CWE, data di pubblicazione e altro ancora.
- Sottoscrivi vendor e prodotti e organizza il tuo monitoraggio con progetti e organizzazioni.
- Salva filtri complessi come Viste riutilizzabili.
🔖 Assegna tag, stabilisci priorità e ricevi notifiche
- Classifica le CVE con tag personalizzati (ad es. non letto, critico, assegnato-ai-dev).
- Assegna utenti e stati alle CVE per tracciare l'avanzamento (in analisi, rischio accettato, ecc.).
- Ricevi avvisi istantaneamente via email o webhook (Slack e Teams in arrivo).
🔁 Traccia le modifiche e genera report
- Accedi alla cronologia completa delle modifiche delle CVE: punteggi, descrizioni, riferimenti, ecc.
- Genera report giornalieri per progetto per restare sempre un passo avanti.
- Ottieni riepiloghi dei report basati sull'AI per vedere a colpo d'occhio priorità e azioni immediate.
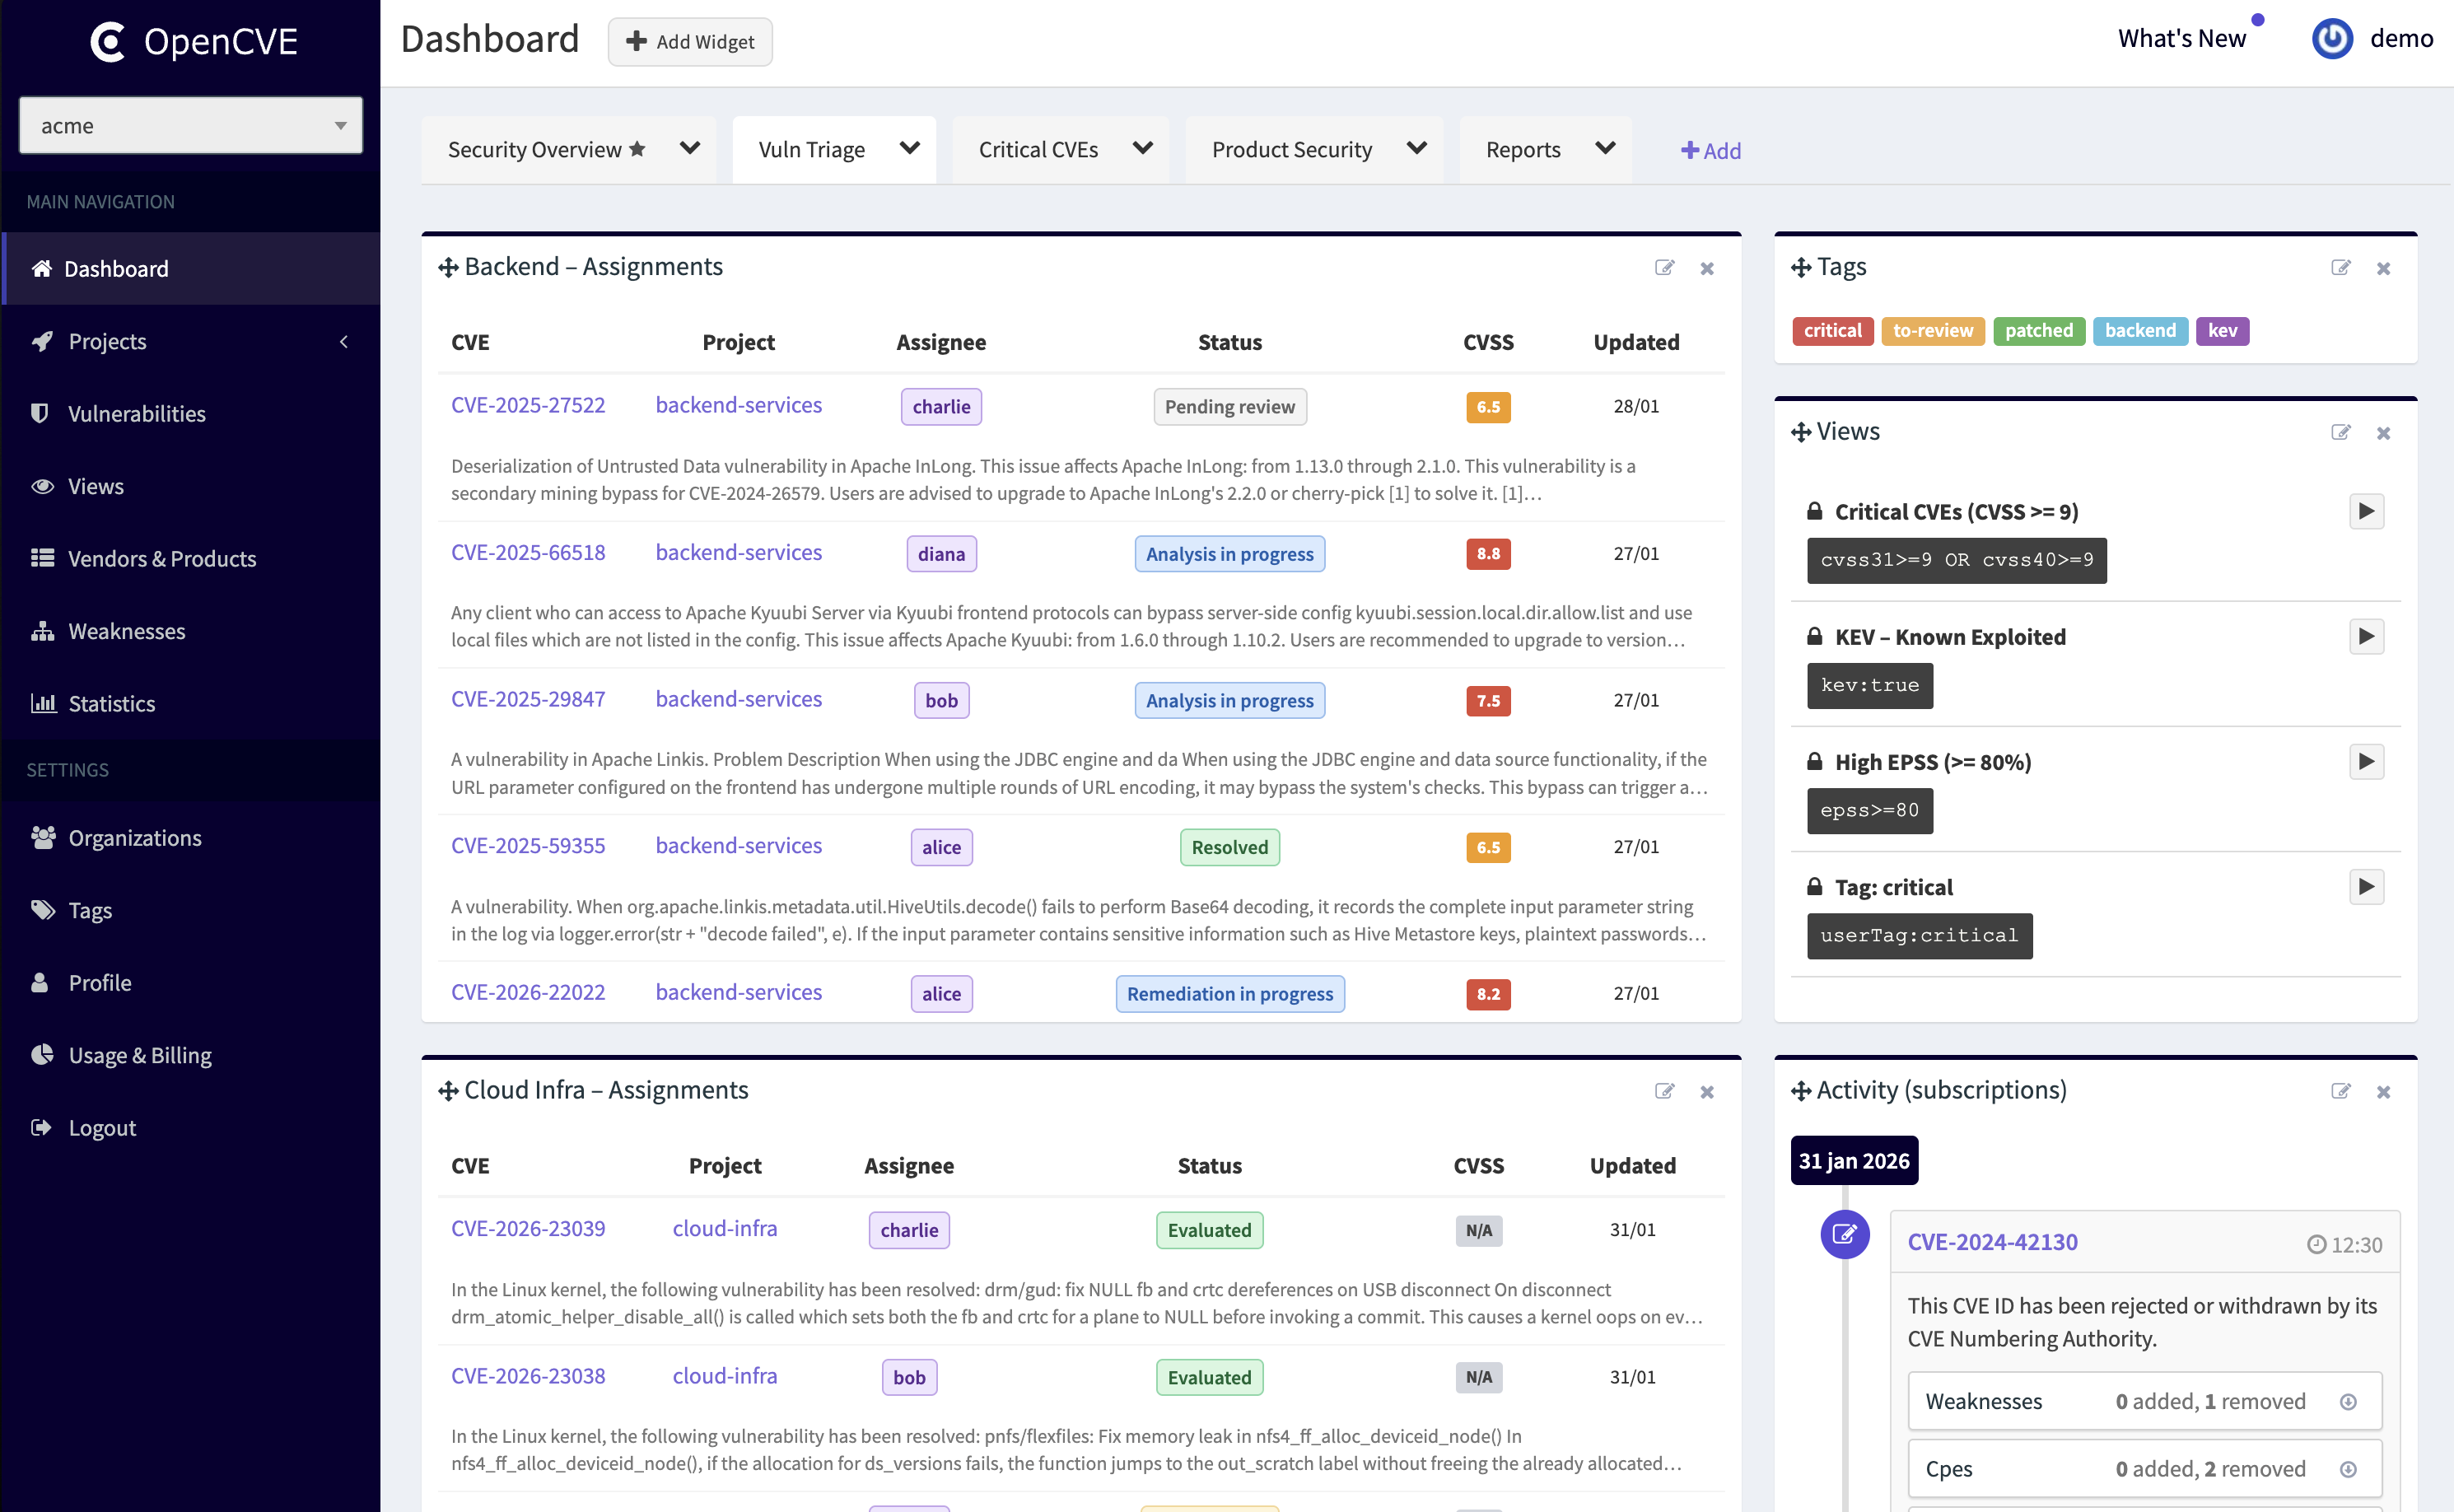
📊 Personalizza la tua dashboard
- Crea più dashboard per organizzare il tuo lavoro come preferisci.
- Costruisci la tua dashboard con widget come "CVE per progetto" o "Report recenti".
- Trascina, ridimensiona e salva i layout per organizzazione.
✨ Arricchimento OpenCVE
- Associa automaticamente le CVE a vendor, prodotti e versioni interessate.
- Un'analisi avanzata basata sull'AI, che include la valutazione dell'impatto e indicazioni per la remediation, è disponibile in OpenCVE Cloud.
OpenCVE Community vs OpenCVE Cloud
OpenCVE è disponibile sia come edizione Community self-hosted sia come piattaforma Cloud ospitata.
L'edizione Community consente di tracciare le CVE, organizzare il monitoraggio e creare i propri flussi di lavoro.
Per i team che necessitano di funzionalità più avanzate, OpenCVE Cloud offre caratteristiche aggiuntive come:
- Analisi delle CVE e indicazioni per la remediation basate sull'AI
- Sicurezza di livello enterprise (SAML SSO, applicazione dell'MFA)
- Infrastruttura gestita e scalabile
- Audit avanzato, SIEM e threat intelligence (in arrivo)
👉 Scopri di più: https://www.opencve.io/pricing
Come usare OpenCVE
✅ SaaS (consigliato)
Usa la versione ospitata su https://www.opencve.io — nessuna configurazione richiesta, con accesso a funzionalità avanzate e capacità enterprise.
🐳 Self-hosted
Esegui OpenCVE sulla tua infrastruttura usando Docker. Consulta la guida all'installazione per maggiori dettagli.
Screenshot


Contribuire
Accogliamo con entusiasmo i contributi a OpenCVE!
Di recente abbiamo ricevuto un numero considerevole di contributi, in parte forse dovuto agli strumenti di programmazione basati sull'IA. Ogni PR richiede comunque una revisione umana e una manutenzione continua, e le nostre capacità sono limitate.
Prima di iniziare il lavoro, leggi personalmente le nostre Linee guida per i contributi, indipendentemente dall'uso o meno di strumenti di IA.
Per funzionalità e modifiche significative al comportamento, discuti la necessità e l'approccio proposto con i manutentori e attendi un accordo esplicito prima dell'implementazione. La presenza di una issue non significa che una soluzione sia stata approvata o prioritizzata.
Piccole correzioni mirate di bug e correzioni alla documentazione sono benvenute senza discussione preventiva nella maggior parte dei casi. Ti chiediamo di coordinarti prima di aprire più PR non correlate.
I contributi assistiti dall'IA sono benvenuti, a condizione che tu comprenda, verifichi e ti assuma la responsabilità delle tue modifiche. La revisione e il merge sono soggetti alle priorità del progetto e alla disponibilità dei manutentori.
Rimani aggiornato
OpenCVE è in fase di sviluppo attivo e viene migliorato regolarmente.
⭐ Metti una stella a questo repository e 🔔 segui le release per essere notificato dei futuri aggiornamenti.
Licenza
OpenCVE Community è rilasciato con una Business Source License (BSL), che consente l'uso gratuito con alcune limitazioni per l'uso commerciale.
Consulta il file LICENSE per maggiori dettagli.