
agent-bom v0.102.0
Scanner di sicurezza open source e control plane self-hosted per AI, MCP e cloud. Un unico modello di evidenze: esegui le scansioni nel tuo ambiente, centralizza i risultati, governa nella tua VPC.
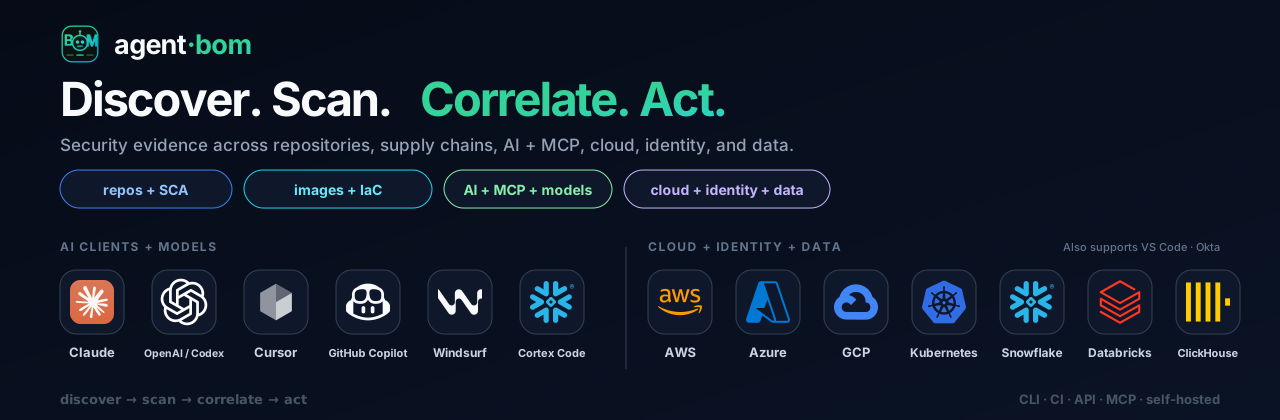
I backend supportati variano in base alla funzionalità. Matrice delle funzionalità.





Trasforma evidenze infrastrutturali sparse in azioni prioritizzate, correlate e verificabili
Scanner di sicurezza open source e control plane self-hosted per AI, MCP e infrastruttura cloud.
Inizia con un repository locale, un'immagine, un SBOM o una configurazione MCP, oppure collega sorgenti infrastrutturali in sola lettura nel control plane self-hosted. Mantieni dati grezzi, credenziali, risultati e decisioni di policy all'interno del tuo ambiente.
Avvio rapido · Demo live · Documentazione
Dalla sorgente di evidenza all'azione verificata
I team di sicurezza raramente mancano di scanner. Mancano di una visione affidabile di cosa è stato scansionato, cosa è stato scoperto, quali risultati sono effettivamente connessi a sistemi critici, chi è responsabile della correzione e se la correzione ha tenuto.
agent-bom chiude questo ciclo con due percorsi d'ingresso onesti:
| Parti da | Prima azione | Cosa produce l'inventario |
|---|---|---|
| Un repository, un'immagine, un SBOM, una workstation o una configurazione MCP | Esegui una scansione locale o in CI—nessuna connessione richiesta | Lo scanner legge il target ed emette insieme inventario, risultati, provenienza ed evidenze del grafo |
| AWS, Azure, GCP, Snowflake, Kubernetes o un'altra sorgente gestita | Aggiungi una connessione in sola lettura nel control plane self-hosted, poi esegui o pianifica una scansione | La connessione definisce ambito e credenziali; la scansione raccoglie la sorgente e crea lo snapshot dell'inventario |
Entrambi i percorsi convergono dopo la raccolta: normalizza le evidenze negli stessi contratti Finding + UnifiedGraph, correla il rischio raggiungibile, assegna un responsabile e uno SLA, poi ri-scansiona per verificare il risultato. L'inventario è sempre l'output di un target nominato o di una sorgente connessa—mai dati precaricati senza spiegazione.

La promessa del prodotto: inizia oggi con un singolo artefatto utile; mantieni lo stesso modello di evidenza man mano che aggiungi CI, sorgenti connesse, storico, assegnazioni, esportazioni di conformità e applicazione delle policy a runtime nel tuo ambiente.
Avvio rapido · Flusso di evidenza · Matrice delle funzionalità di integrazione · Prova misurata del matcher · Architettura del control-plane
Prova del prodotto: evidenze indipendenti, un percorso verificabile
Le viste seguenti provengono dal Reference evidence lab — infrastruttura
locale modellata committato. L'esecuzione senza credenziali utilizza il
repository reale, CycloneDX, Kubernetes IaC e i parser MCP più lo scanner di
advisory incluso per [email protected] / CVE-2023-4863, poi correla digest OCI
esatto, UID Kubernetes, tool MCP, identità del workload e ricevute del gateway
locale live. Non è evidenza di un cliente né un'affermazione su cloud live.
L'indagine carica automaticamente l'ultima correlazione completata e mostra prima il percorso dalla sorgente al percorso. La selezione personalizzata dello snapshot rimane disponibile come flusso avanzato esplicito con la policy di freschezza visibile.

Il percorso risultante è confermato solo perché ogni hop diretto è attraversabile
e supportato da provenienza: servizio esposto → workload → container con digest
fissato → [email protected] / CVE-2023-4863 → capacità MCP → identità del
workload → object store sensibile modellato. Lo stesso lab registra una chiamata
al gateway osservata e un separato blocco strict opt-in prima del passaggio di
remediation.

Rigenera il reference lab · Apri la galleria completa del prodotto · Vedi il protocollo di cattura
Valore per ruolo
| Ruolo | Inizia qui | Risultato principale |
|---|---|---|
| Sviluppatore / ingegnere AI | agent-bom scan . | Vedi dipendenze, segreti, IaC, agenti, MCP e se i punti d'ingresso Click, Flask o FastAPI possono raggiungere pacchetti vulnerabili prima del rilascio |
| AppSec / product security | agent-bom agents --gha . --offline | Inventaria azioni remote e workflow riutilizzabili con i loro ref, provenienza della sorgente e risultati di hardening CI |
| Cloud security | Aggiungi una connessione in sola lettura, poi esegui una scansione | Costruisci un inventario cloud, di identità e di postura con ambito definito, copertura esplicita e provenienza |
| Platform / DevOps | pip install 'agent-bom[ui]' && AGENT_BOM_NO_AUTH_ROLE=analyst agent-bom serve --persist ~/.agent-bom/control-plane.db | Pianifica scansioni, centralizza evidenze, assegna responsabili e SLA, e verifica la remediation |
| GRC / audit | agent-bom report compliance-narrative scan.json | Esporta evidenze mappate preservando gli stati non disponibile, parziale e non valutato |
| CISO / leader tecnico | Apri Architecture nel grafo self-hosted | Confronta lo stato Current osservato con le viste modellate Proposed e Difference; le proposte rimangono etichettate come non osservate o non distribuite |
Security engineering e GRC rimangono flussi di lavoro separati: risultati e raggiungibilità non sono presentati come certificazione di audit. Vedi confini del prodotto. La raccolta di GitHub Actions e i requisiti delle credenziali sono documentati in permessi; i confini di verità degli scenari sono definiti dal contratto del grafo.
Avvio rapido
Scegli il percorso più piccolo che dimostri valore. Nessun account o control plane è richiesto per scansioni di repository, immagini, SBOM, workstation o configurazioni MCP.
Percorso A — scansiona subito, nessuna connessione
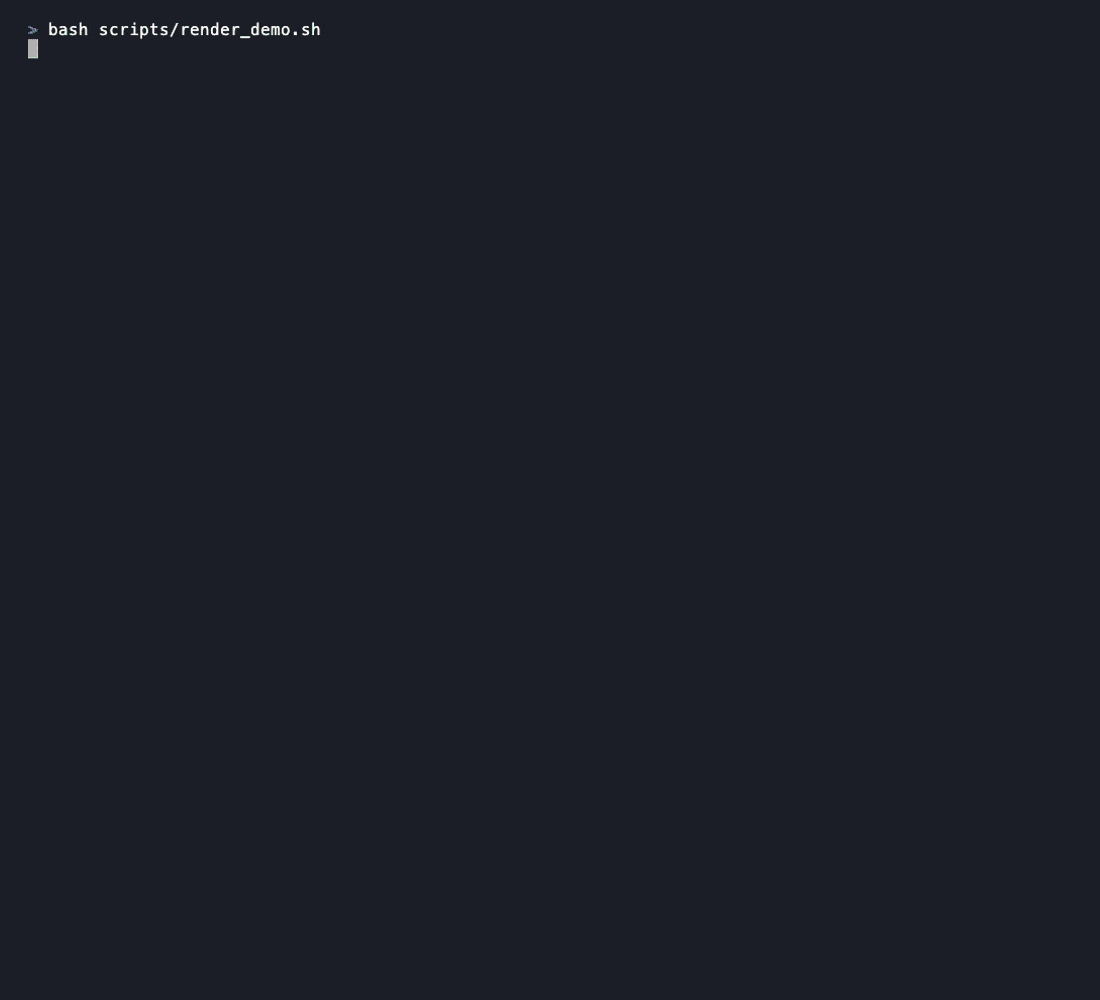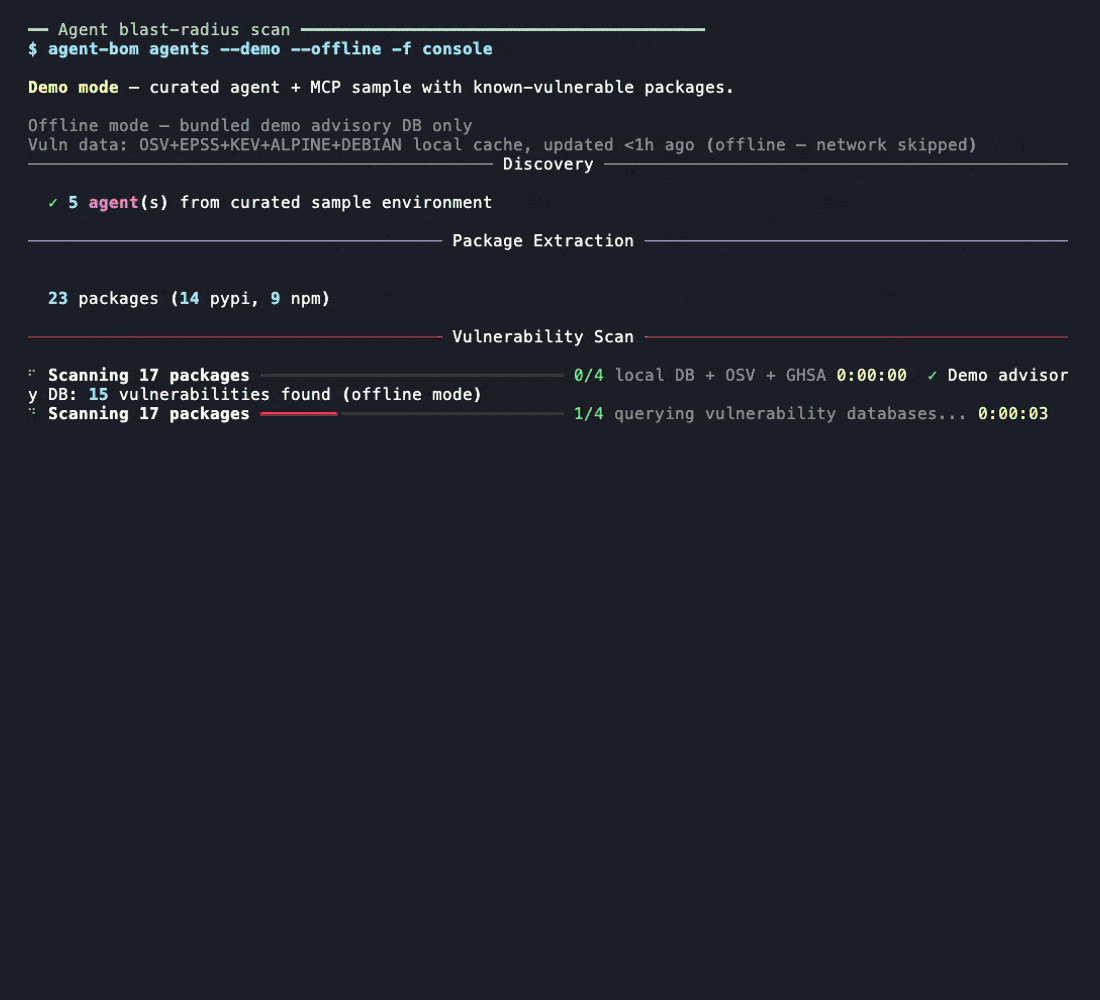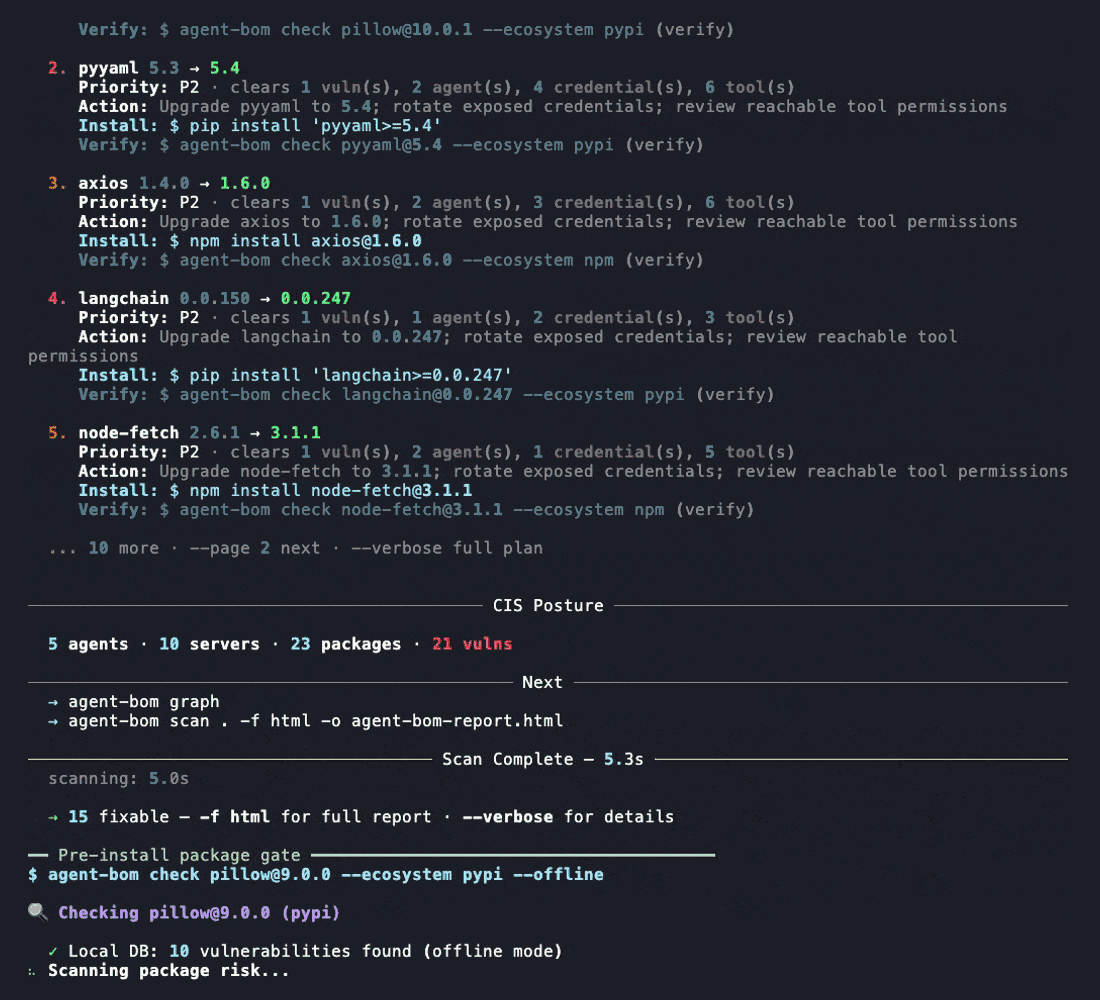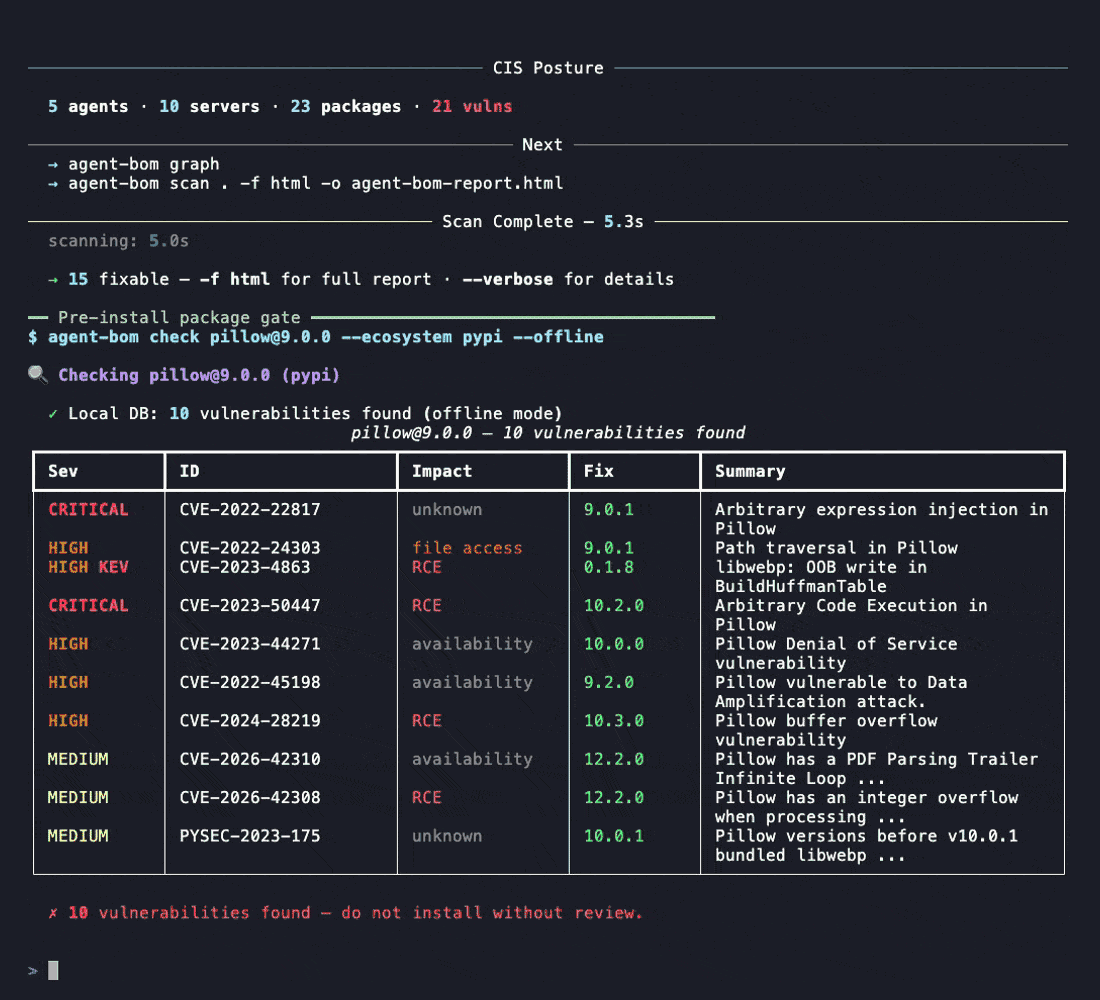
Il campione offline si completa senza scaricare un database di advisory e mostra la forma dell'output di inventario, risultato, percorso raggiungibile e remediation.
pip install agent-bom
agent-bom scan --demo --offline
Il campione contiene intenzionalmente un pacchetto noto come malevolo, quindi lo
stato di uscita 1 è atteso e il report stampato è completo. Scansiona ora un
repository:
agent-bom scan .
La scansione del repository mostra inventario, risultati e impatto
raggiungibile. agent-bom scan . e agent-bom scan -p . sono lo stesso
comando; PATH è un alias per --project.
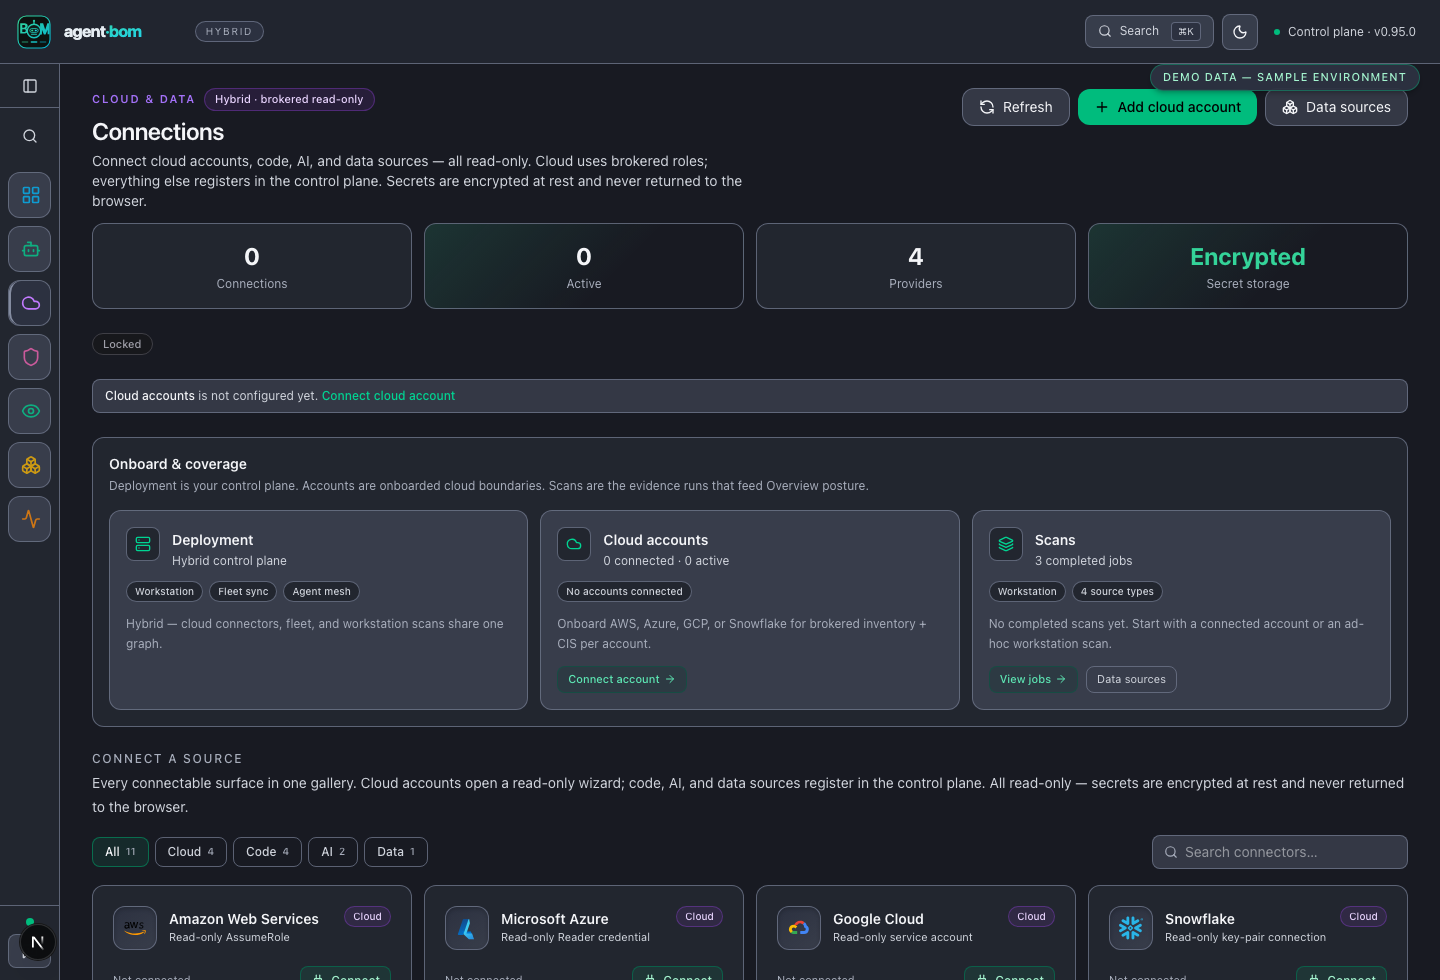
Percorso B — connetti una sorgente, poi scansiona
Usa questo percorso quando la sorgente è un account o una piattaforma anziché un target locale. Avvia il control plane controllato dal cliente, apri Connections, aggiungi la concessione in sola lettura del provider ed esegui la prima scansione. Il flusso nel browser predefinisce una prima scansione esplicita dopo la verifica; le scansioni pianificate sono un opt-in esplicito dell'operatore.
pip install 'agent-bom[ui]'
AGENT_BOM_NO_AUTH_ROLE=analyst agent-bom serve --persist ~/.agent-bom/control-plane.db
Il percorso SQLite esplicito mantiene disponibili insieme job di scansione,
risultati, storico di conformità e inventario del grafo dopo un riavvio. Ometti
--persist solo per un processo intenzionalmente effimero. Il ruolo locale
esplicito analyst consente a questo operatore loopback di eseguire scansioni;
il ruolo anonimo predefinito del server rimane in sola lettura.
Per l'onboarding headless, agent-bom connect <provider> stampa la concessione
esatta, il confine delle credenziali, il passo di verifica e il comando della
prossima scansione. La guida alla connessione cloud
documenta AWS, Azure, GCP e Snowflake, inclusi ambito organizzativo e
comportamento dello scheduler.
Hai bisogno di una scansione disconnessa? Popola prima il più piccolo database di advisory dei pacchetti:
agent-bom db update --osv-ecosystem PyPI
agent-bom scan . --offline
Se quel database è mancante o illeggibile, la scansione scrive un artefatto
parziale quando -o è impostato ed esce con 1; la CI quindi non può
scambiare una copertura di advisory non disponibile per una scansione pulita.
Su un database nuovo, quel comando copre solo l'ecosistema selezionato; i
pacchetti di altri ecosistemi rimangono lacune di copertura offline esplicite.
Ripeti --osv-ecosystem per un repository poliglotta, oppure usa
agent-bom db update --source osv per l'archivio OSV di tutti gli ecosistemi.
L'archivio completo può superare 1 GB, può richiedere diversi minuti e mostra
progresso live con il totale esatto quando il server lo fornisce. Esegui il più
ampio agent-bom db update quando hai bisogno anche dei feed di distro,
probabilità di exploit e vulnerabilità note come sfruttate.
Un'uscita non zero è un verdetto, non un crash. scan esce con 0 quando
nulla ha corrisposto a un gate, e con 1 quando qualcosa lo ha fatto — una
soglia --fail-on-* che hai impostato, un pacchetto noto come malevolo, o una
scansione che non si è completata. Il report viene stampato per intero in
entrambi i casi, e l'ultima riga nomina il gate che ha corrisposto. Contratto
completo dei codici di uscita.
Salva un artefatto con agent-bom scan . -f sarif -o findings.sarif, oppure
segui la guida alla prima esecuzione per formati e uso in CI.
Ciclo quotidiano dello sviluppatore
Prova lo scanner senza installarlo, poi controlla un pacchetto prima di aggiungerlo:
uvx agent-bom scan .
uvx agent-bom check [email protected] --ecosystem pypi
check restituisce un verdetto pre-installazione allow/unsafe/incomplete;
scan copre il repository più la configurazione AI/MCP scoperta. Per rendere
automatici i gate di dipendenze e segreti per un team, fissa gli hook consumer
forniti:
repos:
  - repo: https://github.com/msaad00/agent-bom
    rev: v0.103.2
    hooks:
      - id: agent-bom-secrets
      - id: agent-bom-scan
Esegui pre-commit install una volta. Gli hook installano agent-bom nel proprio
ambiente isolato, quindi i contributori non hanno bisogno di un'installazione
globale separata. Comportamento degli hook ed esempi CI.
Percorsi di espansione — scegline uno solo dopo che la porta d'ingresso funziona
| Vuoi | Vai a |
|---|---|
| Scansionare il tuo repository | agent-bom scan . |
| Una dashboard sul tuo laptop | Self-host |
| Un deployment condiviso (Docker, Helm, EKS, Snowflake) | Tabella Self-host |
| Bloccare una pull request | guida alla prima esecuzione §5 |
| Dare gli strumenti a un agente AI | agent-bom mcp server — server MCP |
| Connettere un account cloud | agent-bom connect aws --emit --out agent-bom-aws-readonly.json — connessioni cloud |
Prova senza un repository
Usa il campione curato ed esplicitamente sintetico quando vuoi solo ispezionare la forma dell'output:
agent-bom scan --demo --offline
Il campione contiene intenzionalmente un pacchetto noto come malevolo, che fallisce in modo sicuro.
Self-host
Il control plane è il percorso di crescita, non un prerequisito. Usalo quando artefatti una tantum devono diventare un flusso di lavoro di team duraturo: sorgenti registrate, scansioni pianificate, storico, snapshot dell'inventario, ownership dei risultati, indagine sul grafo, evidenze di conformità e policy di runtime—tutto all'interno del cloud, cluster, database, identità e confine di audit del cliente.
Avvia il profilo di valutazione loopback:
pip install 'agent-bom[ui]'
AGENT_BOM_NO_AUTH_ROLE=analyst agent-bom serve --persist ~/.agent-bom/control-plane.db
Poi apri Connections per aggiungere una sorgente o New Scan per indirizzare un repository, un'immagine, un SBOM, una configurazione MCP o un percorso IaC. Una scansione produce l'inventario; l'inventario non viene popolato semplicemente avviando il server.
Per un deployment condiviso, usa il percorso Docker o Helm in stile produzione e configura identità reale, TLS, PostgreSQL, cifratura e chiavi di audit prima di esporlo.
| Target | Inizia qui |
|---|---|
| Docker Compose | Platform compose — PostgreSQL, segreti separati, job di migrazione |
| Docker Compose (valutazione) | Pilot compose — solo loopback, SQLite, nessuna autenticazione |
| Helm / Kubernetes | helm install agent-bom oci://ghcr.io/msaad00/charts/agent-bom --version 0.103.2 |
| EKS | Modulo Terraform |
| Snowflake SPCS / Native App | scripts/deploy/install.sh snowflake-native · guida all'installazione |
| Air-gapped | Guida al bundle di immagini |
Gli esempi si riferiscono a questa release candidate; conferma la disponibilità della release prima di copiare un pin esatto. Altrimenti, usa l'ultima versione mostrata su PyPI.
Panoramica del deployment · Configurazione enterprise · Connessioni cloud
Integrazioni avanzate e punti d'ingresso a runtime
| Esigenza | Prima azione | Artefatto o passo successivo |
|---|---|---|
| GitHub CI | uses: msaad00/[email protected] | SARIF, riepilogo PR e un codice di uscita di policy |
| Evidenza cloud | agent-bom connect aws --emit --out agent-bom-aws-readonly.json | Distribuisci la concessione in sola lettura, poi connetti e scansiona |
| Gateway a runtime | agent-bom gateway serve --from-control-plane http://127.0.0.1:8422 --bind 127.0.0.1:8090 | Eventi di audit allow, warn e block |
| Interfaccia agente | agent-bom mcp server | 86 tool MCP, 6 risorse e 8 prompt di workflow |
| Distribuzione agente | Manifest Smithery · Glama · registro MCP · Docker MCP | Metadati di installazione specifici del registro |
La modalità server MCP espone 86 tool MCP, 6 risorse e 8 prompt di workflow, tutti read-first: scoperta e analisi non modificano mai un target scansionato.
Imposta YDC_API_KEY per abilitare il tool MCP opzionale youcom_search per
contesto web e notizie live insieme al database locale di threat-intel. È
l'unico tool che invia la tua query a una terza parte, è disattivato a meno che
la chiave sia impostata, e la richiesta è fissata all'origine You.com su TLS —
quindi la chiave non può essere reindirizzata a un altro host tramite
configurazione.
CLI, Docker, API, chart Helm, server MCP, gateway e SDK sono superfici di distribuzione dello stesso prodotto. Il canale Snowflake SPCS / Native App viene eseguito all'interno dell'account Snowflake del cliente; è un target di deployment di proprietà del cliente, non un servizio ospitato da agent-bom. Snowflake e Snowpark rimangono anche integrazioni di connettore e runtime per gli altri profili di deployment.
Ogni modo per installarlo
| Superficie | Ottienilo |
|---|---|
| Pacchetto Python | pip install agent-bom — PyPI |
| Container | docker pull agentbom/agent-bom — Docker Hub |
| Kubernetes | helm install agent-bom oci://ghcr.io/msaad00/charts/agent-bom |
| GitHub Action | msaad00/agent-bom |
| Server MCP | pip install 'agent-bom[mcp-server]' && agent-bom mcp server |
| Registri MCP | Manifest Smithery · Glama · registro MCP · Docker MCP |
| SDK | Python · TypeScript · Go |
Fiducia
- Scoperta in sola lettura per impostazione predefinita; le decisioni di scrittura a runtime sono separate ed esplicite.
- Le credenziali sono write-only dove memorizzate, cifrate a riposo e mai restituite dalle risposte API.
- Le route API e del control-plane sono con ambito tenant e protette da autenticazione al di fuori della modalità locale esplicita.
- Le evidenze mancanti sono mostrate come non disponibili o parziali, mai convertite in uno zero fattuale.
- Esempi pubblici e screenshot usano solo identificatori sintetici deterministici.
Modello di minaccia · Verifica della release · Policy di sicurezza · Modello di sicurezza MCP
Contribuire e supporto
Bloccato, o non sei sicuro di dove appartenga una domanda? SUPPORT.md ha l'instradamento e una dichiarazione onesta di quale risposta aspettarsi.
Per contribuire, inizia con CONTRIBUTING.md, AGENTS.md e le issue aperte.
Licenza Apache-2.0.