
KubeArmor v1.7.5-rc1
Sistema di applicazione della sicurezza in runtime. Hardening/sandboxing dei carichi di lavoro e implementazione di policy con il minimo privilegio rese facili sfruttando gli LSM (LSM-BPF, AppArmor).





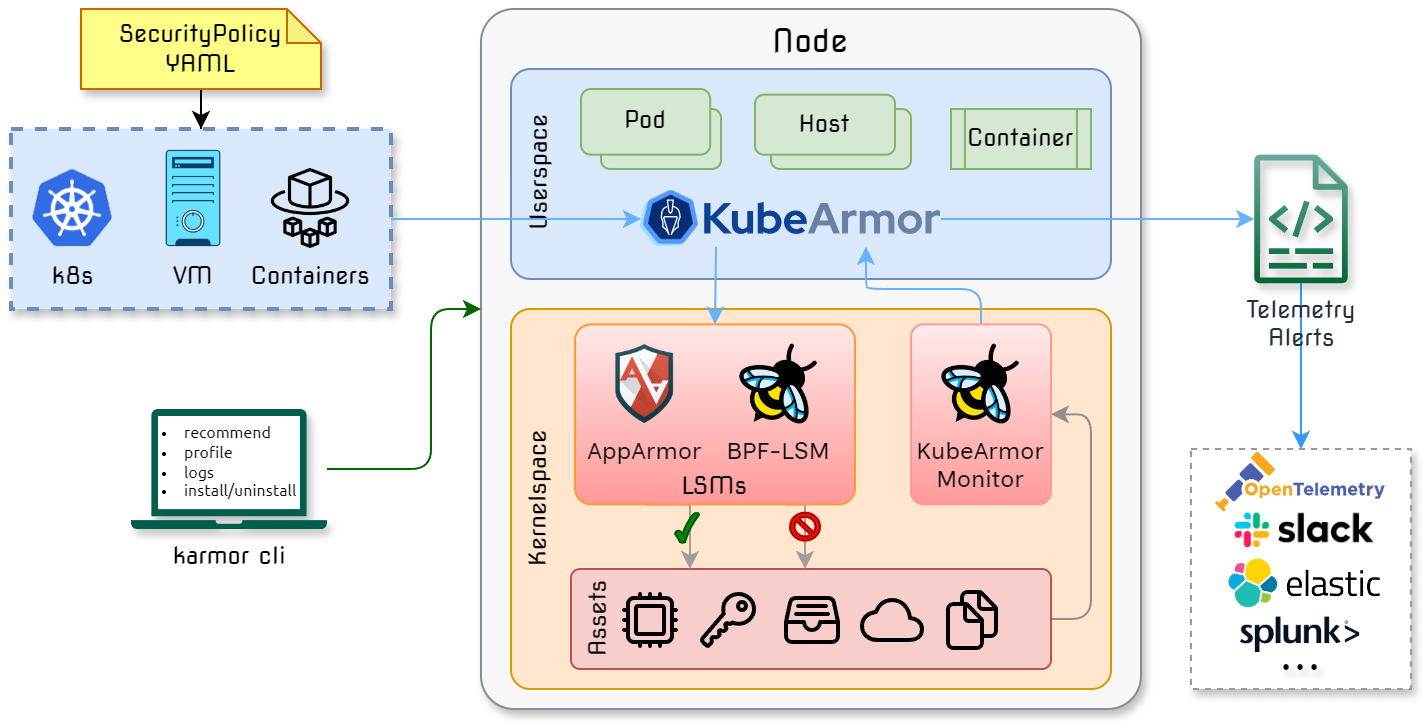
KubeArmor è un sistema di enforcement della sicurezza runtime cloud-native che limita il comportamento (come l'esecuzione di processi, l'accesso ai file e le operazioni di rete) di pod, container e nodi (VM) a livello di sistema.
KubeArmor sfrutta i moduli di sicurezza Linux (LSM) come AppArmor, SELinux o BPF-LSM per applicare le policy specificate dall'utente. KubeArmor genera ricchi eventi di alert/telemetria con identità di container/pod/namespace sfruttando eBPF.
| 💪 Rafforza l'infrastruttura ⛓️ Proteggi i percorsi critici come i bundle di certificati 📋 Regole basate su MITRE, STIG, CIS 🛅 Limita l'accesso alle tabelle DB grezze | 💍 Accesso Least Permissive 🚥 Whitelisting dei processi 🚥 Whitelisting di rete 🎛️ Controlla l'accesso alle risorse sensibili |
| 🔭 Comportamento delle applicazioni 🧬 Esecuzioni di processi, accessi al file system 🧭 Bind di servizi, connessioni Ingress, Egress 🔬 Profilazione delle syscall sensibili | ❄️ Modelli di deployment ☸️ Deployment Kubernetes 🐋 Deployment containerizzato 💻 Deployment VM/Bare-Metal |
Panoramica dell'architettura
Documentazione 📓
- 👉 Per iniziare
- 🎯 Casi d'uso
- ✔️ Matrice di supporto KubeArmor
- ♟️ In cosa si differenzia KubeArmor?
- 📜 Policy di sicurezza per Pod/Container [Spec] [Esempi]
- 📜 Policy di sicurezza a livello di cluster per Pod/Container [Spec] [Esempi]
- 📜 Policy di sicurezza per Host/Nodi [Spec] [Esempi]
- 📜 Policy di sicurezza di rete per Host/Nodi [Spec] [Esempi]
... documentazione dettagliata
Contributori 👥
- 📘 Guida al contributo
- 🧑💻 Guida allo sviluppo, Guida ai test
- ✋ Unisciti allo Slack di KubeArmor
- ❓ FAQ
Riunione bisettimanale
- 🗣️ Link Zoom
- 📄 Verbali: Documento
- 📆 Invito al calendario: Google Calendar, File ICS
Community e Governance
KubeArmor è un progetto governato dalla community. I seguenti documenti descrivono come viene gestito il progetto: